賦能數據所有權的未來:為何去中心化身份至關重要
數位景觀正以驚人的速度演進。從遊戲到職場協作,我們的日常生活越來越多地由科技巨頭所調解,他們的系統管理並存儲了我們大部分的個人數據。最近的兩項發展凸顯了將數據委託給大公司的潛在陷阱:EA Origin 應用程式的關閉,以及 Google 新 AI 平台預設的「選擇加入」(opt-in)機制。這兩者共同為消費者和企業敲響了警鐘,突顯了對去中心化身份等以用戶為中心的替代方案的迫切需求。
中心化控制及其後果
EA 即將關閉其 Origin 應用程式
在 How-To Geek 最近的一篇文章 中透露,EA 正在逐步淘汰 Origin 應用程式,並提示用戶在關閉前確保其遊戲庫的安全。雖然 EA 保證玩家不會失去對已購買遊戲的存取權,但這一轉變將責任推給了玩家,要求他們採取主動步驟——匯出數據並轉移帳號——以免面臨失去遊戲庫的風險。
從產業角度來看,這種情況體現了依賴風險 (dependency risk)。當單一實體停止服務時,用戶可能會陷入困境,不得不急於保留多年的內容或購買紀錄。這是一個嚴酷的提醒:即使出於好意,中心化平台仍握有隨意塑造或中斷用戶體驗的權力。
Google Gemini AI Workspace 的預設加入機制
與此同時,Slate 報導指出,Google 正在推出 Gemini(一項由 AI 驅動的 Workspace 功能),並將使用者預設設為加入。這項做法引發了隱私和使用者自主權方面的重要疑問。自動加入意味著許多人——尤其是不知道新政策的人——最後分享的資料可能比自己意識到的更多。
從企業的角度來看,這突顯了透明度與知情同意的陷阱:組織可能會在無意(或有意)間規避知情同意的最佳實踐。隨著時間推移,在企業控制下累積龐大的用戶數據庫會增加數據洩漏的風險,並在具有隱私意識的公眾中產生不信任感。
規模化帶來的風險
當數據集中在少數企業實體手中時,風險會倍增:
- 數據洩漏的脆弱性:大型中心化數據庫是網絡犯罪分子誘人的目標。單一故障點可能在一次事件中暴露數百萬甚至數十億條用戶記錄。
- 使用者自主權的限制:正如 EA Origin 的移轉過程所示,關閉服務或變更隱私政策等決定可能讓使用者措手不及。在這類系統中,使用者會保有自己獨有的「識別碼」,並只在必要時選擇性分享資料。一家公司持有的資料越多,終端使用者對該平台的依賴程度就越高。
- 合規與監管壓力:企業面臨越來越嚴格的數據保護法律,如 GDPR 和 CCPA。中心化數據庫中的單一合規疏忽可能導致巨額罰款和聲譽損失。
- 創新障礙:當少數公司對數據標準和用戶存取擁有不成比例的影響力時,這可能會扼殺競爭,並阻礙擁有創新解決方案的新市場進入者。
去中心化身份的承諾
去中心化身份 (Decentralized Identity) 登場,這是一種個人保留其個人信息控制權,而非將其交給單一中心化機構的範式。在這樣的系統中,用戶維護自己唯一的「識別碼」,並根據按需知曉原則選擇性地分享數據。
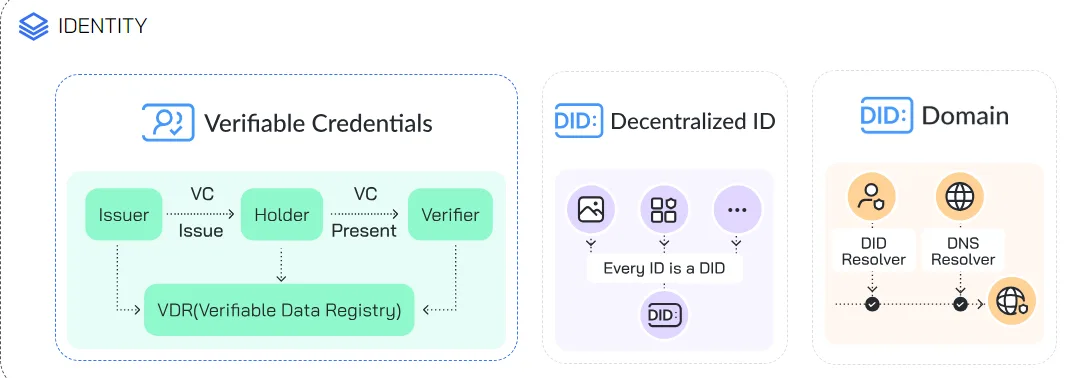
這種以用戶為中心的方法為企業、開發者和消費者帶來了轉革性的潛力:
- 原生安全設計 (Security by Design):去中心化框架分散了數據,減少了單一故障點,使駭客攻擊變得不具吸引力且更難執行。
- 賦予用戶權力:透過將數據所有權交還給個人,去中心化身份系統有助於確保透明度和知情同意。
- 互操作性與創新:由標準驅動的去中心化解決方案促進了跨平台的互操作性,激發了讓所有人受益的協作與競爭生態系統。
- 監管準備就緒:去中心化讓企業更容易證明符合數據保護法規,因為用戶數據並未存儲在單一的大型孤島中。
ArcBlock 如何賦能新一代數據體驗
ArcBlock 處於去中心化身份運動的前沿,賦能構建者和開發者創造讓用戶真正掌控數據的體驗,包括 DID Wallet、DID Connect 和 DID Spaces。
- DID Spaces:個人數據自由:ArcBlock 的 DID Spaces 計劃展示了如何將 去中心化身份 (DID) 編織進現實世界的應用程式中。透過賦予每個用戶自主主權身份,DID Spaces 確保私人數據保持私密,僅在用戶分享時及分享處可被存取。
- 保護用戶數據:ArcBlock 在這篇深入探討中解釋了在去中心化環境中保護用戶數據的機制。透過加密技術、分佈式存儲和透明的治理機制,ArcBlock 的技術展示了如何將信任工程化地注入數位系統中,而不僅僅是口頭承諾。
對於開發者和產業領導者
- 靈活的平台:ArcBlock 為開發者提供模組化工具,可將去中心化身份和驗證直接嵌入其應用程式中,包括存取無程式碼 AI 應用平台。這降低了構建隱私優先產品的門檻。
- 可擴展、面向未來的基礎設施:透過擁抱去中心化原則,構建在 ArcBlock 上的解決方案本質上具備可擴展性,無需開發者維護中心化數據庫。
- 現成的 Blocklets: 模組化、可重複使用的組件,有助於簡化 dApp 開發。
- 提升用戶參與度:消費者只需簡單滑動,即可輕鬆分享數據在何時、如何以及流向何處,從而賦予他們更多信心與信任。
為什麼現在很重要
隨著科技巨頭推出橫掃式的變革——例如 EA 的應用程式關閉和 Google 的預設加入機制——產業對話正在迅速轉變。用戶比以往任何時候都更加意識到潛在的數據濫用,全球各國政府也在加強監管工作。對於企業和開發者而言,這種消費者情緒、政策變化和新興技術的交匯既是機遇也是挑戰:
- 機遇:開拓以用戶為中心、具韌性的服務,在擁擠的市場中脫穎而出。
- 挑戰:重新思考數據架構和治理策略,以避免中心化模型帶來的陷阱。
透過整合去中心化身份解決方案,企業可以讓自己面向未來,抵禦突然的服務變更、數據洩漏以及消費者信任的流失。用戶反過來也能收回他們理應擁有的自主權和安全性。
立即體驗
親自體驗去中心化身份的威力。造訪 ArcBlock 的活動網站 https://giveaway.didwallet.io/en。或者,只需幾個步驟即可啟動您的第一個 dApp,請造訪 https://launcher.arcblock.io.。
收聽音訊概覽
本頁涉及
產品
-
DID Connect
active
DID 協定裡應用用來請對方登入或出示憑證的那一部分,也可以和第三方帳號並用。
術語
-
DID
DID 是一種數位身分標識。它幫助持有者和驗證方確認某個身分由誰控制,也讓一項聲明有明確的關聯對象。帳戶、登入和授權各自仍有自己的角色。