不靠盲信的毫秒级回执:共识分层、可验证单定序器与 HotStuff-Lite 双轨最终性
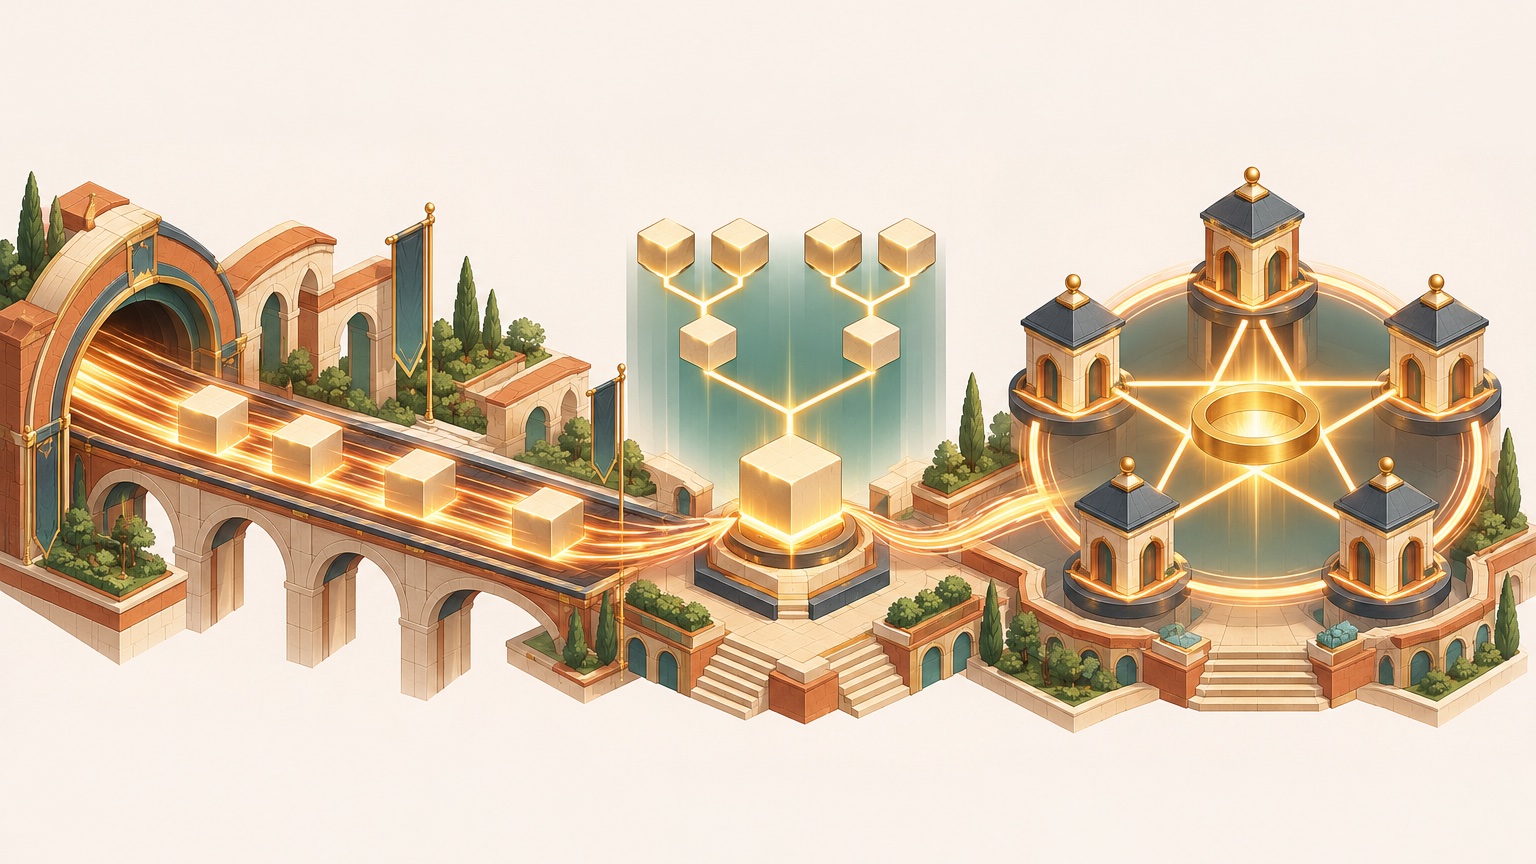
在分布式系统与区块链架构设计中,长期横亘着一道看似无解的鸿沟:
一边是以 Web 开发者和 AI Agent 为代表的真实业务需求。当你点击一次支付、签发一张凭证,或者当一个 AI Agent 在工作流中调用一次链上结算时,用户期望的是像操作本地 SQLite 或云数据库一样的毫秒级确定性响应(10ms ~ 50ms),并且绝不能容忍交易在公开内存池(Mempool)里排队时被三明治机器人抢跑(MEV)。
另一边则是传统公链的共识教条。为了达成所谓的「去中心化出块」,一笔交易在 sendTx 的热路径上必须先经过全网数十甚至上百个节点的点对点广播(通信复杂度 O(N^2))、多轮投票与状态机重算,等待数秒乃至数分钟才能拿到回执。更糟糕的是,许多联盟链或 L2 为了追求速度退回到单节点排序(Single Sequencer),却连最基本的签名封账、独立见证与密钥分权都没做,一旦排序服务器的热私钥失窃或运营方静默改库,外部用户和钱包根本无从察觉。
在推进 ArcBlock Chain 与 Verifiable Ledger(可验证账本) 升级的过程中,我们拒绝在这两个极端之间妥协。通过将「共识与状态推演分层」、「冷热密钥三权分立」以及「从单定序器无缝演进至 3 ~ 7 节点星型 HotStuff-Lite 核心集群」结合在一起,我们构建了一套既有云数据库级响应速度、又处处受密码学证据约束的双轨最终性架构。
一、共识分层哲学:为什么热路径上根本不需要多节点重算?
传统区块链之所以慢,根源在于它把两件性质完全不同的事情绑死在了同一个共识回合里:它一边让所有节点投票决定「交易的先后顺序」,一边又强迫所有节点在投票的同一毫秒内把所有复杂的业务逻辑算完。
正如我们在《像 SQLite 一样内嵌,像区块链一样可验证》中所阐述的,ArcBlock 的共识分层哲学建立在一个极其干净的数学等式之上:
Consensus(Ledger) + Determinism(Algorithm) = Consensus(State)我们把账本系统严格拆解为上下两层:
- Ledger 层(共识层,只管字面有效性与顺序):
交易是谁发的、内容是什么,已经由用户的数字签名锁死,任何节点都无法篡改一分一毫。因此,写入 Ledger 时只需要做极轻量的字面校验(签名有效、格式合法、
nonce连续防重放),然后分配一个全局单调递增的序号sequence。至于这笔转账余额够不够、业务条件满不满足,Ledger 层根本不需要在排序的瞬间去关心:因为唯一需要共识的只有顺序(Order)。 - State 层(计算层,纯确定性推演与验证):
一旦交易顺序在 Ledger 中落槌,状态变化就不再是一个需要「投票表决」的政治问题,而是一个纯数学问题:
State = f(Ledger, Algorithm)。只要算法是确定性的,任何独立验证节点、任何审计方甚至用户的轻量验证钱包,拿着同一段 Ledger 序列重放,算出来的stateRoot必然逐字节完全一致。
如果两个节点算出来的 StateRoot 一致,就构成了双向确认(Double Confirm);如果不一致,说明必有一方软件存在 Bug 或遭遇篡改:此时甚至不需要扯皮,直接以不可篡改的 Ledger 原始序列为准重新推演(Rebuild / Resolve)即可。
把「定序(Ordering)」与「全网状态复核(Verification & Finality)」在时间轴上解耦开来,正是我们实现双轨最终性的钥匙。
二、两层最终性与「三权分立」密钥架构
基于共识分层哲学,并借鉴现代企业治理中「CEO 负责高频执行决策、董事会与审计委员会负责独立监督熔断」的制衡结构,我们设计了可验证单定序器(Verifiable Single Sequencer)与两层最终性(Two-Tier Finality)模型:
1. 第一轨:热路径单定序器(毫秒级软确认,零 MEV)
在 sendTx 的实时应答路径上,交易直接进入唯一受治理授权的定序器(Sequencer,配备异地租约热备)。
- 零多轮投票等待、零公开内存池抢跑:定序器不向全网广播未确认交易,也不在应答前阻塞等待外部节点投票。我们视 MEV(最大可提取价值抢跑)为必须从根源消灭的系统缺陷,而非特性。
sendTx应答路径零额外证明开销:在我们的本地基准实测中(macOS arm64,Bun 运行时,SQLite 账本后端),单笔交易完成append + finalizeEntry仅需约0.18ms ~ 0.26ms。交易落盘后立即向客户端返回软确认回执,而封账检查点(Checkpoint)的构建与 Ed25519 签名(每 100 笔窗口总耗时约6.07ms+0.22ms签名,分摊到每笔仅0.06ms)完全在后台异步完成,绝不拖慢主线程一毫秒。
2. 第二轨:Checkpoint 异步见证连署与确定性安全熔断
定序器快,但定序器绝不能拥有「不受监督的绝对权力」。
每满一个窗口(默认 100 笔交易),定序器必须产出一份同时包含交易 Merkle 根(txRoot)与存储无关确定性状态根(stateRoot)的 Checkpoint。无论底层挂接的是 SQLite 还是 Dolt 数据库,相同交易序列推演出的 stateCommitHash 与 stateRoot 都基于规范化状态增量与回执摘要(涵盖 txStatus、gasUsed 及交易后账户余额快照)计算,彻底剔除了机器挂钟时间戳等非确定性噪音。
在这份 Checkpoint 之上,系统按账本层级叠加独立见证连署(Witness Cosigning / Quorum Certificate):
- 对于个人或企业内嵌的轻量级主权账本(
Ledger Mode),可配置为1-of-1(由实例自身签名封账,并定期将 64 字节摘要流式备份或锚定上链); - 对于公网主干链与跨主体结算母链(
Chain Mode),则启用k-of-n独立验证节点连署。独立验证节点(由异地独立机房与核心生态伙伴运行)拉取这 100 笔交易并独立重放,只有核对prevCheckpointHash连续、txRoot与确定性stateRoot分毫不差后,才会附上连署签名。 - 确定性安全熔断(Circuit Breaker):一旦定序器服务器被黑客攻破并试图直接修改数据库余额,验证节点重放算出的
stateRoot就会立即与定序器提议的值发生碰撞,所有独立验证节点将拒绝连署并触发全网安全熔断告警,脏状态永远无法跨过最终性门槛去欺骗钱包或跨链桥。
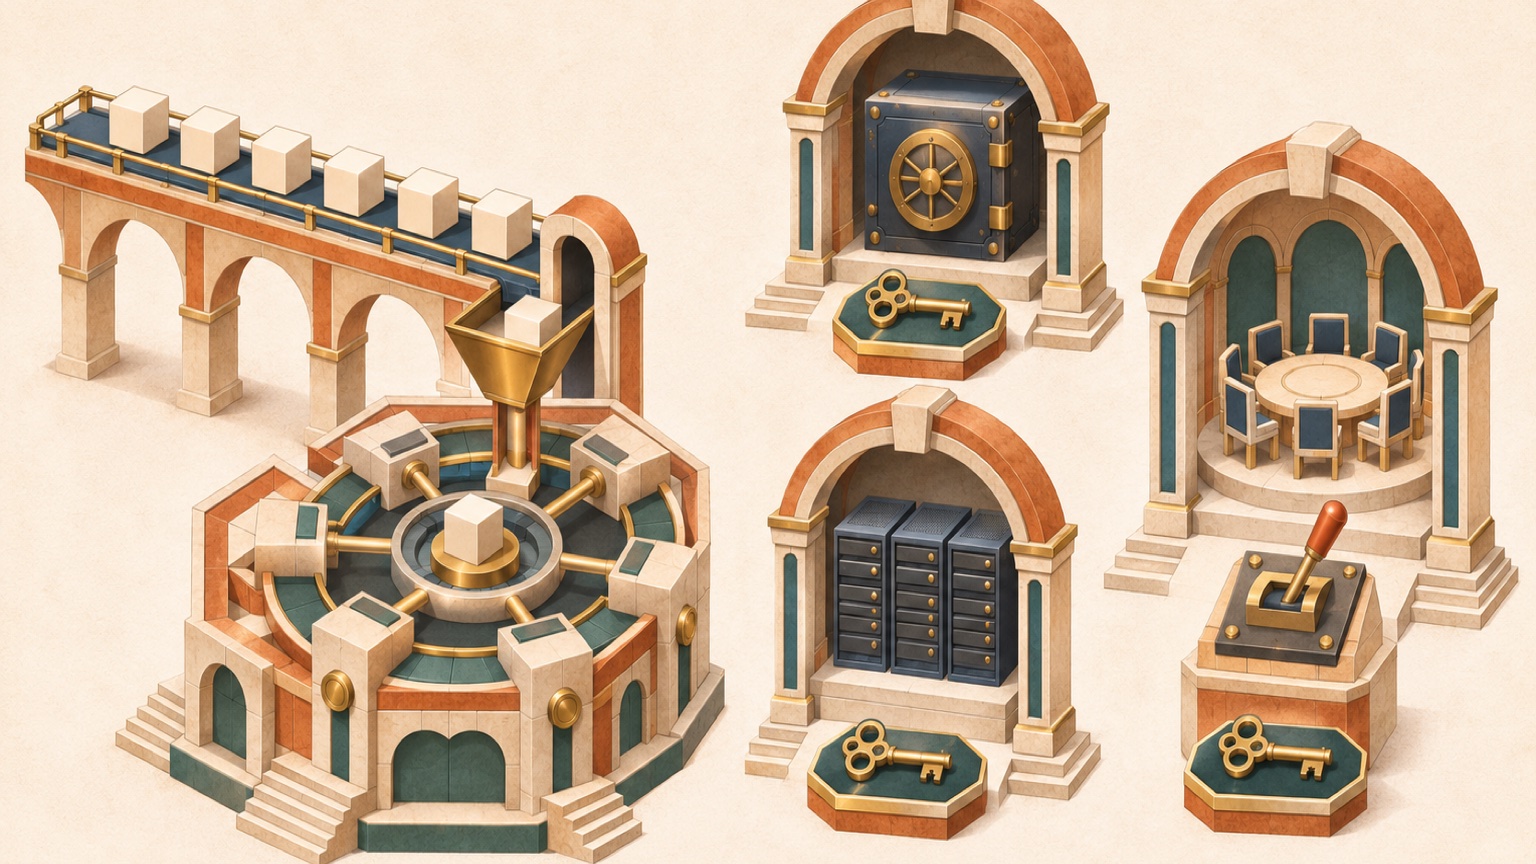
3. 三权分立密钥体系:哪怕服务器热私钥被盗,攻击者也夺不走链
很多单定序器或联盟链系统最脆弱的命门,在于「服务器上那把在线热私钥拥有至高无上的权限」:一旦机器被入侵、环境变量里的私钥泄露,攻击者不仅能乱签交易,还能顺手发一笔密钥轮换交易把链的控制权永久据为己有。
为了彻底根除这一单点失陷风险,我们将链的密钥权限严格拆分为三权分立模型(当前正在按阶段推进落地):
| 密钥角色 | 存放位置与安全等级 | 唯一合法权限 | 严禁越权的铁律 |
|---|---|---|---|
| 1. 冷治理根密钥 (Governance Root Key) | 离线保管,基于硬件 Passkey 多签策略(Passkey Policy)保护 | 唯一有权签署定序器热密钥轮换、验证节点名单变更、协议升级声明 | 不参与日常在线出块,杜绝网络暴露 |
| 2. 在线排序热密钥 (Sequencer Hot Key) | 驻留主定序服务器内存 | 仅能签署日常交易定序与提议 Checkpoint | 严禁自签轮换自身密钥或修改验证节点花名册 |
| 3. 独立见证/验证密钥 (Witness / Validator Keys) | 驻留各独立验证副本服务器 | 仅对重放验证通过的 Checkpoint 签署连署证词 | 无权单独伪造交易顺序,发现异常立即触发熔断 |
在这套分权约束下,即便主定序服务器遭遇极端入侵导致热私钥泄露,攻击者既无法通过独立见证节点的 stateRoot 校验,也无法篡改自身权限;治理方只需动用离线硬件 Passkey 根密钥签发一纸轮换令,即可在几秒钟内废除被盗热钥并由异地热备无缝接管。
三、从 N = 1 到 N = 3..7:星型拓扑 HotStuff-Lite 核心小集群
当一条可验证账本从单一组织演进为多方共同维护的核心结算网时,如何让它在不改动任何客户端协议的前提下,从单定序器(N = 1)平滑升级为具备拜占庭容错(BFT)能力的多节点核心集群?
为此,我们在 @ocap/ledger-core 中直接设计并落地了 HotStuff-Lite 核心小集群共识引擎(N = 3 ~ 7)。
1. 为什么核心出块集群严格锁定在 3 ~ 7 个节点?
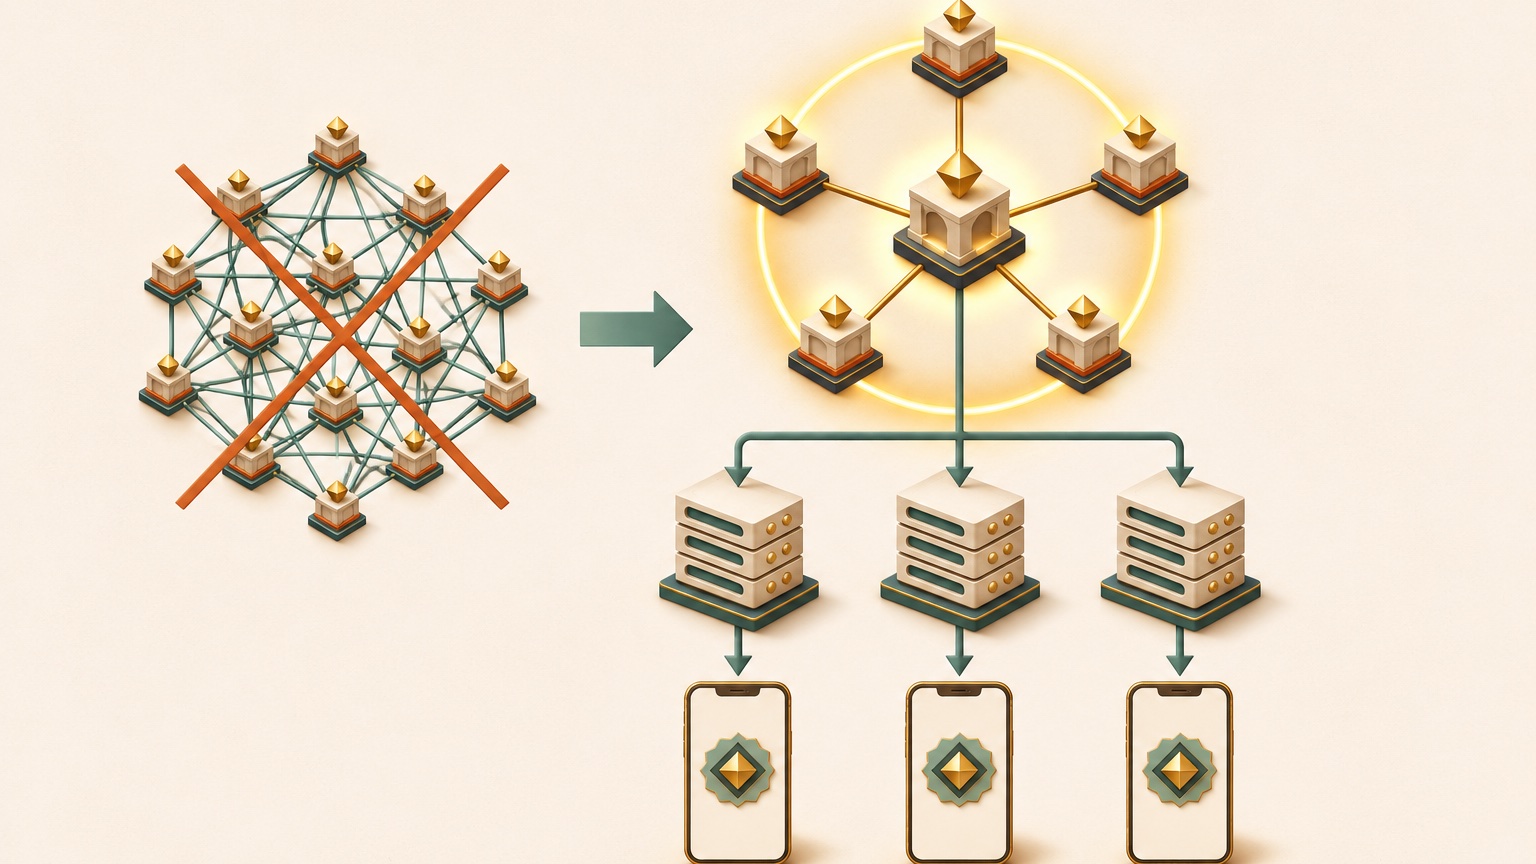
在行业里,常有人把「几千个节点同时参与共识投票」当作宣传卖点。但任何亲手调优过 BFT 网络的系统工程师都清楚:传统 CometBFT / Tendermint 在数十上百个节点间进行全网 Gossip 广播时,消息复杂度高达 O(N^2),不仅消耗惊人的带宽与内存,而且真正决定安全性的往往只是头部的少数验证者,其余上千个节点其实只是被动同步的观察节点。
我们的切法非常务实:将「外围验证与数据可用性节点(无数量上限)」与「核心定序集群(严格控制在 3 ~ 7 个利益攸关方节点)」彻底分开。
当核心集群控制在 3 ~ 7 个节点(例如官方异地双机房 + 2 ~ 5 家核心业务伙伴/机构节点)时,我们可以彻底抛弃复杂的全网 Gossip,采用极简高效的星型拓扑(Star Topology):
Tier 1: HotStuff-Lite Core Cluster (N = 1 or 3..7 Validator Nodes)
  [ Validator 2 ] ◄── Proposal ──► [ Leader (View v) ] ◄── Proposal ──► [ Validator 3 ]
         │                                  │                                  │
         └────────── Vote (Ed25519) ────────┴────────── Vote (Ed25519) ────────┘
                                            │
                       1 RTT (20~50ms): 聚合 >= threshold 签名生成 QuorumCertificate (QC)
                                            │
         ┌──────────────────────────────────┼──────────────────────────────────┐
         ▼                                  ▼                                  ▼
[Archive DA Mirrors] [Community Read Replicas] [Million Light Wallets]- 通信复杂度从
O(N^2)降至严格的O(N):在视图v中,Leader 组装完 Checkpoint 提案(IHotStuffProposal,带严格密码学域分离"arcblock:hotstuff:proposal:v1")后,仅需通过2 ~ 6条定向点对点 RPC 消息分发给其余核心验证节点; - 单次往返(
1 RTT,约20ms ~ 50ms)合成法定人数证书(QuorumCertificate):各验证节点独立重算txRoot与stateRoot并校验prevCheckpointHash与highQC连续性后,对域分离摘要"arcblock:hotstuff:vote:v1"进行 Ed25519 签名投票;Leader 收集满法定阈值(默认floor(2N/3) + 1,如N=4时取3,N=7时取5)后,按字典序聚合成确定性的IQuorumCertificate (QC)。
2. 与单定序器 100% 协议同构:零破坏无缝升级
这套设计最优雅的地方在于,N = 1 是 HotStuff-Lite 的天然特例:
- 当账本处于单定序器模式(
N = 1, threshold = 1)时,Leader 自身的签名就构成了一张合法的1-of-1IQuorumCertificate; - 当业务规模扩大,需要升级为
4节点或7节点 BFT 核心集群时,只需通过治理更新集群花名册IHotStuffClusterConfig。外围的社区只读节点、归档镜像以及数以百万计的手机轻量验证钱包,不需要修改一行验证代码:它们依然只是调用同一个verifyQuorumCertificate(qc, clusterConfig)纯函数,在不到1ms内校验有效签名数是否达到threshold。
3. Pacemaker 视图切换(View-Change)与双签欺诈证据(Equivocation Proof)
如果当前视图 v 的 Leader 节点突然宕机或网络中断怎么办?
- 超时证书(
TimeoutCertificate)与winningHighQC安全法则:若在设定窗口(如1500ms)内未产出新 QC,各验证节点会构造包含自身所见最高highQC的签名超时消息(IHotStuffTimeoutMessage)发送给视图v + 1的轮值新 Leader。新 Leader 集齐阈值签名合成ITimeoutCertificate (TC)后,其发起的首个新提案必须携带该TC,且prevCheckpointHash必须严格等于其中高度最大的winningHighQC.checkpointHash。任何企图回滚或跳过已提交历史的提案都会被确定性拒绝。 - 单条自包含双签证据(
IHotStuffEquivocationProof):如果任何恶意节点或失控 Leader 试图在同一个(chainId, viewNumber, height)对两个不同的checkpointHash投出有效签名,任何观察者只需调用detectHotStuffEquivocation(voteA, voteB, clusterConfig),就能立即生成一份自包含的密码学欺诈证据,直接触发安全熔断与治理剔除。
四、边缘护盾、外部时间戳锚与「节点运行者的经济账」
有了极速的核心定序与 HotStuff-Lite 法定人数证书,我们在网络工程与节点生态上还立下了三条清醒的边界:
1. 公网流量只进边缘网关,源站永不裸奔
在生产部署架构中,核心定序节点与状态数据库永远不出现在公网 DNS 上:
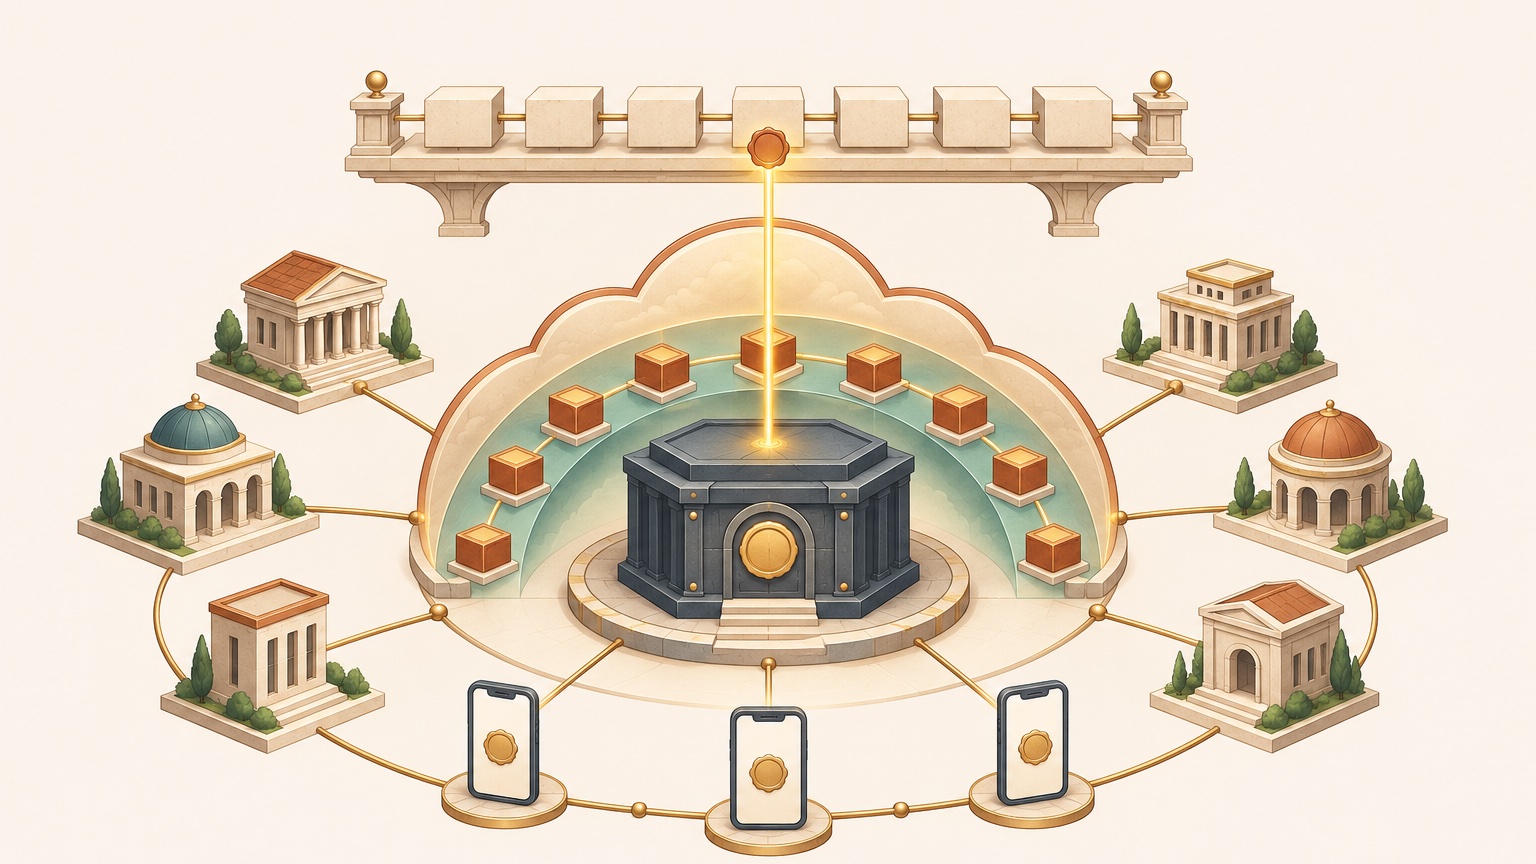
- 所有公网客户端、手机钱包与外部 Agent 的请求只访问前端的 Cloudflare Worker 边缘网关;
- 已封账的
Checkpoint、Merkle 证明与外部锚定收据由全节点写出并缓存在边缘对象存储(R2)与缓存层中,海量只读查询直接在边缘终结,绝不把读负载打回写入主库; - 边缘网关可以对恶意流量限流,但它永远伪造不出一份带有合法
QuorumCertificate的假 Checkpoint:一旦网关试图返回篡改过的数据,手机里的轻量验证钱包在本地执行0.05ms的纯函数校验时就会当场识破并丢弃该网关的回答。
2. 对外时间戳锚定:< 100 字节锁死不可逆历史
为了防止极端情况下整个核心集群串通重写远古历史,系统会在后台定期将最新 Checkpoint 的哈希摘要(约 64 字节载荷)异步锚定到外部高公信力公共账本(如比特币或主干母链)上。
外部锚不参与本链的日常排序,锚定网络拥堵时也绝不阻塞本链继续以毫秒级速度产出 Checkpoint;但一旦锚定落盘,它就在全人类公开可见的外部时间线上打下了一枚不可拔除的楔子。
3. 节点运行者的账:为什么我们坚决不发通胀出块奖励?
许多公链为了凑齐好看的「节点数量指标」,靠增发通胀代币去补贴矿工跑节点。结果往往是:逐利而来的矿工没有任何真实业务在这条链上,一旦补贴下降就一哄而散,或者为了保住挖矿收益反过来绑架协议治理。
在 ArcBlock 的架构里,没有匿名挖矿排序,没有通胀出块奖励,也不对离线只读副本实施罚没(Slashing)。我们把账算在明处:
- 普通用户与 AI Agent:手机钱包和 Agent 本身就是轻量验证节点,不锁仓、不交服务器账单,靠几百字节的 Merkle 证明就能保护自己的资产不被任何网关欺骗;
- 生态业务方与合作伙伴(运行只读副本或参与核心见证):一家企业之所以愿意花钱跑一台只读副本或加入
HotStuff-Lite见证集群,唯一健康的理由在于它自己有真实业务、成千上万的客户或 Agent 跑在这条链上。拥有自己的副本和见证席位,意味着它的服务不必跟匿名公网流量挤同一个限流池、公网入口波动时它的业务依然可读可验、并且能直接在本地向自己的客户出示密码学证明。
共识不是政治投票,而是可验证的治理(Consensus is not politics; it is verifiable governance)。只有让真正对业务结果负责的利益攸关方来守护账本,让百万终端钱包在边缘实时查账,系统才能摆脱补贴泡沫,获得真正长久的工程生命力。
五、结语:第一批三部曲的闭合
至此,我们完成了这组架构深潜第一批三篇文章的拼图:
在接下来的第二批技术文章中,我们将继续深入身份、凭证与编码底座,探讨 Passkey 硬件直验与零信任跨链控制面、交易即凭证(Transaction-as-Credential)与零知识隐私证明,以及 CBOR 确定性编码与哈希锚定紧凑信封背后的工程抉择。