当钱包与链共享同一颗账本内核:轻量验证节点、同构存储与主权加密对账设计
在之前的《把 Passkey 做进钱包架构》和《钱包应该自己查账》两篇文章里,我们提出了一个直白的问题:如果一个钱包拼尽全力在硬件安全区里保住了私钥,却对远程 RPC 节点返回的余额数字和交易历史照单全收,这样的安全到底算不算完整?
整个区块链行业长期存在一种吊诡的割裂感:在链的一侧,工程师们设计了极其严密的哈希链、Merkle 树与拜占庭容错共识,反复强调「Don't Trust, Verify(不要盲信,要亲自验证)」;可一旦越过网关回到用户的手机或桌面钱包里,所有密码学验证突然消失了。绝大多数主流钱包退化成了一个毫无防备的「被动显示器(Dumb Client)」,远程服务器说余额是多少就渲染多少,本地历史则随意塞进几张没有签名、没有哈希链、随时可能因同步冲突或缓存污染而错乱的普通缓存表里。
在上一篇《像 SQLite 一样内嵌,像区块链一样可验证》中,我们展示了如何将轻量化、零外部共识依赖的 Verifiable Ledger Core 内嵌进每一个 ARC 实例。今天这篇文章,我们将顺着同一颗内核走进终端,拆解 ArcBlock 下一代钱包架构中的两项核心设计:
- 钱包即轻量验证节点(Wallet as a Scoped Light Verification Node):如何让每一个人类钱包与每一个 AI Agent 钱包都承担起核验自身账目的义务;
- 完全同构的本地可验证账本(Isomorphic Verifiable Ledger)与主权加密对账批注(
ocap.annotation.v1):为什么钱包内部的存储结构,应当与链端共享完全同构的账本内核。
一、广义钱包与轻量验证节点:百万终端就是百万查账员
在传统的定义里,「钱包」只是一个装在用户手机里的 App 或浏览器插件。但在人机共生的 AI Agent 时代,我们对钱包的定义必须扩展为广义钱包(Generalized Wallet):
- 人类用户手中的移动端 DID Wallet 与桌面/网页钱包;
- 每一个拥有独立 DID、持有预算并自主签署交易的 AI Agent;
- 每一个在后台自动完成结算与凭证签发的应用服务(ARC 实例)与物联网设备。
只要一个实体拥有私钥并能发起交易,它就是一个广义钱包;而每一个广义钱包,在我们的架构中天生就是一个轻量验证节点(Light Verification Node)。
1. 为什么只验「交易原始字节在树里」还不够?
从比特币白皮书第 8 节的 SPV(简单支付验证)、Zcash 的紧凑区块过滤,到以太坊的 eth_getProof 与 RFC 9162 证书透明日志(Certificate Transparency),密码学界很早就证明了一件事:客户端不需要下载几百 GB 的全网历史,只需要验证一条极短的 Merkle 包含性路径(Inclusion Proof),就能确认某条记录属于某个已签名的根哈希。
但在工程落地中,如果仅把早期 SPV 的包含证明原封不动搬过来,会撞上两个致命的工程盲区:
- 原始请求入账 ≠ 交易执行成功:在采用「共识与状态推演分层」的账本中,一笔交易只要签名与序号合法就会先写入 Ledger,若执行时余额不足或条件不满足,它会以「执行失败仅扣手续费(
PERSISTED_FAILED)」的状态留存。如果条目的哈希(entryHash)只计算原始请求字节txRaw,恶意网关完全可以拿一笔实际上执行失败的入账证明,去欺骗钱包说「对方已经转账成功」。 - 单笔存在性证明 ≠ 当前账户真实余额:哪怕某笔收款确实成功,如果网关故意隐瞒了随后发生的一笔转出,或者拿昨天的旧快照充当最新状态,单看那一笔收款的 Merkle 证明依然是有效的。
为了堵死这两个漏洞,我们在底层对 Verifiable Ledger Core 的条目承诺与检查点结构做了硬化升级(相关链端证明接口与多源核验正在持续集成验证中):
- 确定性回执与状态承诺绑定:每一条交易在完成确定性推演并调用
finalizeEntry时,产出的entryHash不仅覆盖sequence与txRaw,还强制绑定了与底层存储引擎无关(SQLite 与 Dolt 逐字节一致)的确定性执行回执摘要stateCommitHash,其中明确包含交易执行状态(OK或PERSISTED_FAILED)、实际消耗费用以及交易后关联账户的余额与nonce快照。 - 信任锚与检查点连署核验:钱包在本地调用验证纯函数时(单次校验耗时仅
0.03ms ~ 0.08ms),首先核对Checkpoint上的提案者签名与独立见证节点的法定人数证书(QuorumCertificate),确认txRoot与确定性stateRoot具备合法承诺且高度单调递增;随后再校验目标交易的 Merkle 路径是否精确汇聚到该txRoot。改掉一个字节的金额、或者把失败状态伪装成成功,哈希都会当场失配。
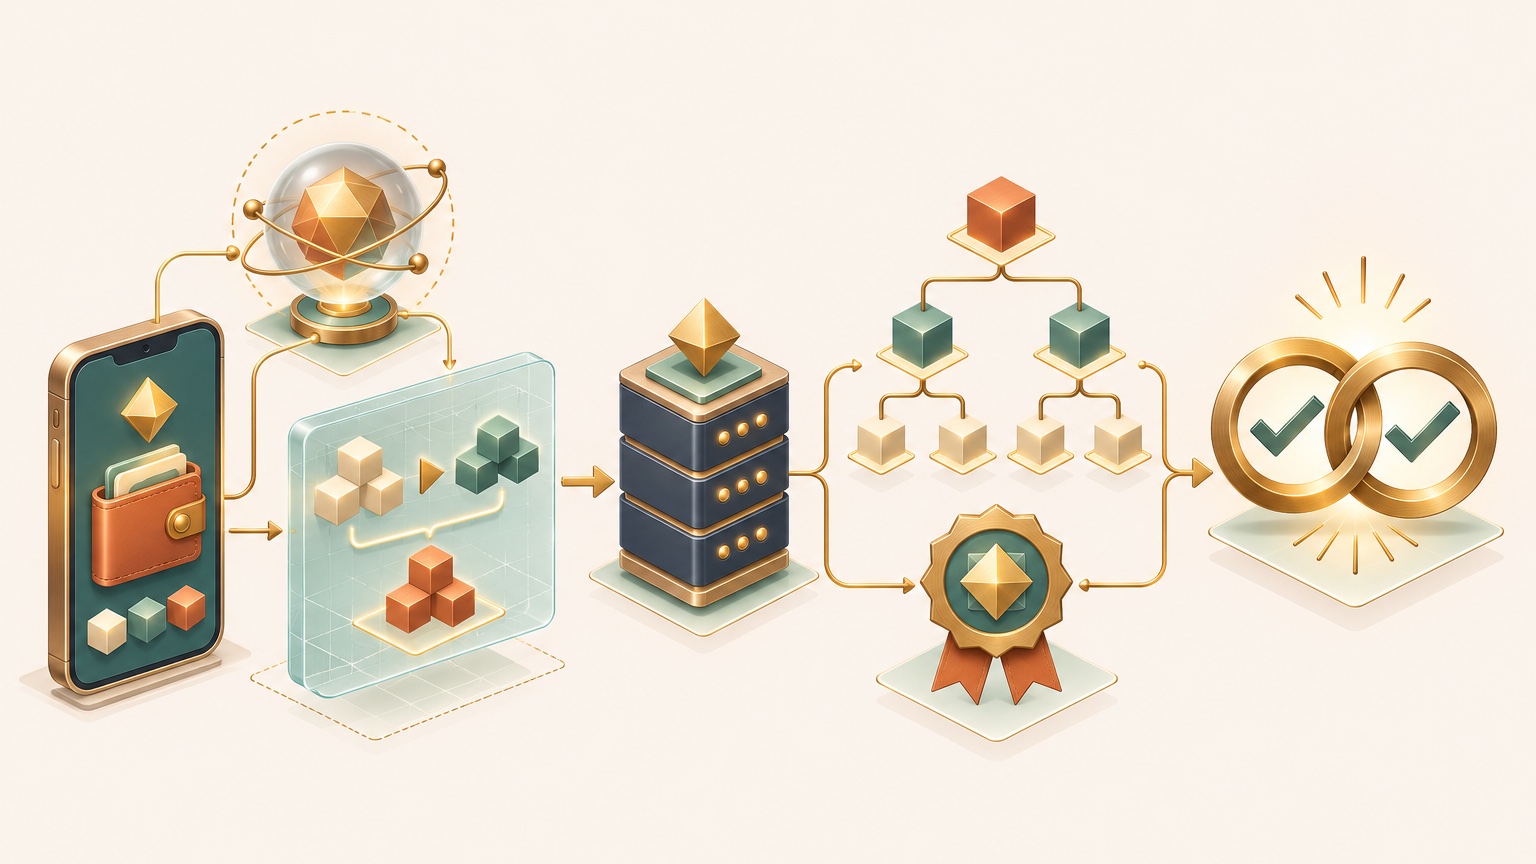
2. 本地预计算(Pre-computation)、双向确认(Double Confirm)与争议对账(Settle)
除了被动核验网络发来的证明,轻量验证节点还有一个与传统被动钱包截然不同的设计方向:在发出交易之前,先在本地把账算一遍。
[1. 本地预计算 Pre-computation]
  钱包基于本地已验证的账户状态与确定性规则,先算出预期结果 Reference
  (expectedBalance, expectedNonce, baseCheckpointHash)
        │
        ▼
[2. 提交交易 + Reference] ──► 节点执行确定性状态转移并对账
        │
        ├─► Case A: 节点算出的状态与钱包 Reference 完全一致
        │     └─► ✅ Double Confirm(双方独立验算吻合,最高置信度)
        │
        └─► Case B: 状态不一致(例如期间刚好有并行转入/扣费交易先一步入账)
              └─► 节点返回区间内的增量账本条目与 Merkle 证明
                    ├─► 钱包重算后确认无误 ──► 发送 ACK 推进基线
                    └─► 证明或状态无法闭合 ──► 触发异常告警与 Settle 对账流程,切换网关
这就好比你去银行存钱或核对信用卡账单:你心里清楚存完这笔钱后余额应该变成 1000 元,如果柜台屏幕显示 999 元,你不会盲目点头,而是拉出期间流水核对。如果确实有一笔合法的 1 元自动扣费并附有自己签过的代扣回执,你就确认接受;如果既拿不出流水凭证、数字又对不上,你就会立即拒绝签字并提起争议(Dispute / Settle)。
在传统公链架构里,系统的安全性只取决于那几十或几百台全节点有没有被攻破;而在「钱包即轻节点」的架构下,如果一个应用有 10 万名人类用户和 1 万个自主运行的 AI Agent,网络外围就同时站着 11 万个实时在线的独立审计员。任何网关一旦试图返回篡改过的数据,成百上千个终端会在毫秒级时间内同时检出哈希失配并报警熔断。
二、为什么钱包内部的本地存储,必须是完全同构的 Verifiable Ledger?
解决了「不盲信远程服务器」之后,紧接着就是第二个灵魂拷问:钱包自己存在手机闪存里的数据,就一定可靠吗?
想一想一个现代身份与资产钱包每天在本地管理多少关键状态:
- 用户导入或派生的多个账户、Passkey 硬件凭证绑定关系与签名计数器(
signCount); - 几十张可验证凭证(Verifiable Credentials,如身份认证、会员卡、开发者资质、门禁通行证)的签发、更新与吊销状态;
- 对各个网站、DApp 与 AI Agent 授予的会话权限(Session Grants)与额度开关;
- 跨设备加密备份、恢复以及从旧版本(如 5.x)升级迁移过来的历史基线。
在传统的钱包工程里,这些数据往往散落在移动端本地的数张普通表甚至键值缓存(Key-Value Storage)里。一旦在写库中途遇到 App 闪退、跨设备云同步漏传了一段、或者备份文件在对象存储上被替换成了半个月前的旧快照,UI 界面就会直接渲染出残缺甚至错误的权限与资产状态,而钱包自己对此毫无察觉。
我们的解法非常彻底:拒绝在钱包里维护一套拼凑的本地杂表,直接把链端的 @arcblock/ledger-core 装进钱包(同时提供 TypeScript 与 iOS 原生 Swift ArcWalletLedger 双端一致实现),让钱包本地存储成为一条与链端 100% 同构的微型可验证账本(Verifiable Identity Mini-Ledger)。
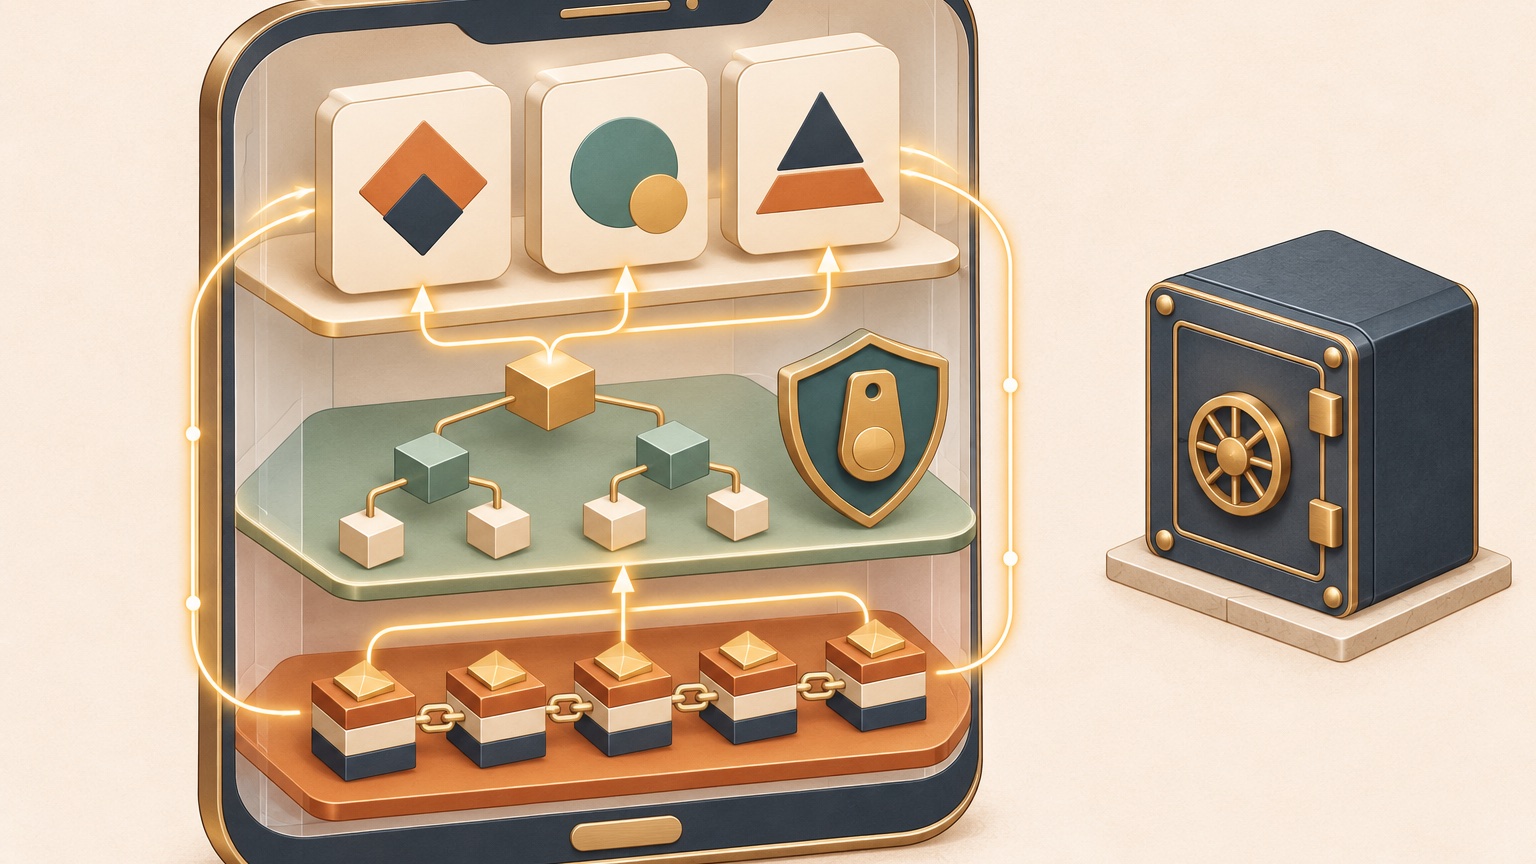
1. 三表同构架构:追加事件流、签名检查点与 100% 可重建的受控投影
在钱包本地的 SQLite 数据库中,所有核心状态严格收敛为与链端三库分离哲学一脉相承的三层结构:
| 本地存储层 | 对应表 / 组件 | 职责与密码学不变量 |
|---|---|---|
| 1. 唯一真相层(Append-only Event Log) | arc_wallet_events | 钱包内的每一次状态变迁(如 GENESIS_MIGRATION_IMPORT、PENDING_CLAIM_ADDED、CREDENTIAL_CLAIMED、CREDENTIAL_REVOKED、PROPOSER_ROTATED)都作为不可篡改的事件追加写入,前一条与后一条通过确定性 computeEntryHash 首尾相连。 |
| 2. 封账承诺层(Signed Checkpoints) | arc_wallet_checkpoints | 桥接 IncrementalMerkleTree 与 computeCheckpointHash,对事件窗口生成带受控提案者(Proposer / Account Root)签名的封账检查点。 |
| 3. 派生视图层(Deterministic AFS Projections) | arc_wallet_projections + WalletLedgerAFSProvider | 为上层 UI 渲染提供标准化的 /wallet/* 只读投影树与受控操作。UI 层永远不允许直接拼接底层多套数据库。 |
这套同构设计给工程可靠性带来了质的飞跃:
- 缓存损坏?一键擦除、100% 确定性重放重建(
wipeProjectionCache+rebuildProjections):因为arc_wallet_projections完全是由arc_wallet_events确定性推演出来的派生视图,哪怕手机在极端断电下导致视图缓存表损坏,或者未来钱包升级了新的视图字段结构,只需一行指令清空投影表,从本地创世事件重放一遍,就能毫发无损地还原出全部凭证生命周期(包括区分保留历史痕迹的"revoked"状态与彻底抹除的"tombstoned"状态)。 - 崩溃自愈与默认失败关闭(Fail-Closed Verification):每次启动、审计(
audit)或从云端恢复(recoverAndHeal)时,钱包必须传入受信任的账户根公钥(trustedProposerPublicKeyHex),严格校验整条事件哈希链、Merkle 包含证明以及 Passkey 硬件签名计数器的单调递增性(防克隆重放)。一旦缺失可信根或发现任何一处哈希/签名不匹配,立即以明确错误码拒绝加载,绝不带病渲染。
2. 四类数据归属分类与「零私钥入账」铁律
把钱包存储做成可验证账本时,最容易踩的一个安全陷阱就是:把「可验证性(Verifiability)」错当成了「机密性(Confidentiality)」,甚至不小心把私钥或助记词写进了账本事件里。
为此,我们在钱包账本内核中强制实施了四类数据归属分类(4-Category Data Ownership Classification)与运行时静态断言守卫:
- 公开/结构化账本事件(Verifiable Lifecycle Events):账户创建、公钥轮换、凭证状态流转与授权关系变更,明文记录结构骨架并参与哈希链计算;
- 敏感私有凭证声明(Sensitive Private VC Claims):用户身份证件号、联系方式等私密字段,在写入前必须经过 AES-256-GCM 信封加密(
encryptPrivateClaims,并将钱包 ID 与凭证 ID 绑定为附加认证数据 AAD),账本只记录密文与完整性承诺; - 派生索引与偏好缓存(Rebuildable Projections & Settings):可随时丢弃并由事件流重放生成;
- 绝对机密密钥材料(Hardware Keyring / Secret Material):私钥、种子与助记词永远只驻留在操作系统硬件安全隔区(iOS Keychain / Secure Enclave)中。内核内置了严格的
assertNoSecretMaterialInProjection守卫(能自动识别并拦截原始私钥及各类带前缀变体的助记词格式),确保任何一字节的私钥材料都绝无可能混入账本事件、AFS 投影或备份载荷之中。
三、拼齐对账的最后一块拼图:主权链下加密批注与对账账本(ocap.annotation.v1)
当钱包既能验证链上的密码学证明,又拥有了本地同构的可验证账本之后,我们在真实业务对账中还面临最后一个棘手的痛点:
链上账本只有冷冰冰的哈希、DID 地址与金额,却没有人类的业务上下文。
想象一下,当你打开钱包或区块浏览器查看过去一个月的流水时:
- 你看到一笔
TransferV3交易把 4 个不同地址的零钱合并转给了第 5 个地址,但几周后你根本想不起来那 4 个地址是你的哪几个子账户、为什么要做这次归集; - 你看到一笔转给
did:abt:z1...的款项,却记不清这是哪家商户、买的是哪个商品 SKU; - 你的合作伙伴给你转了一笔报销款并想附带一句加密备注,如果把备注写在链上公开字段里,全世界都会看到你们的商业往来;如果存在某家中心化服务器的数据库里,换台设备或服务器停服就全丢了。
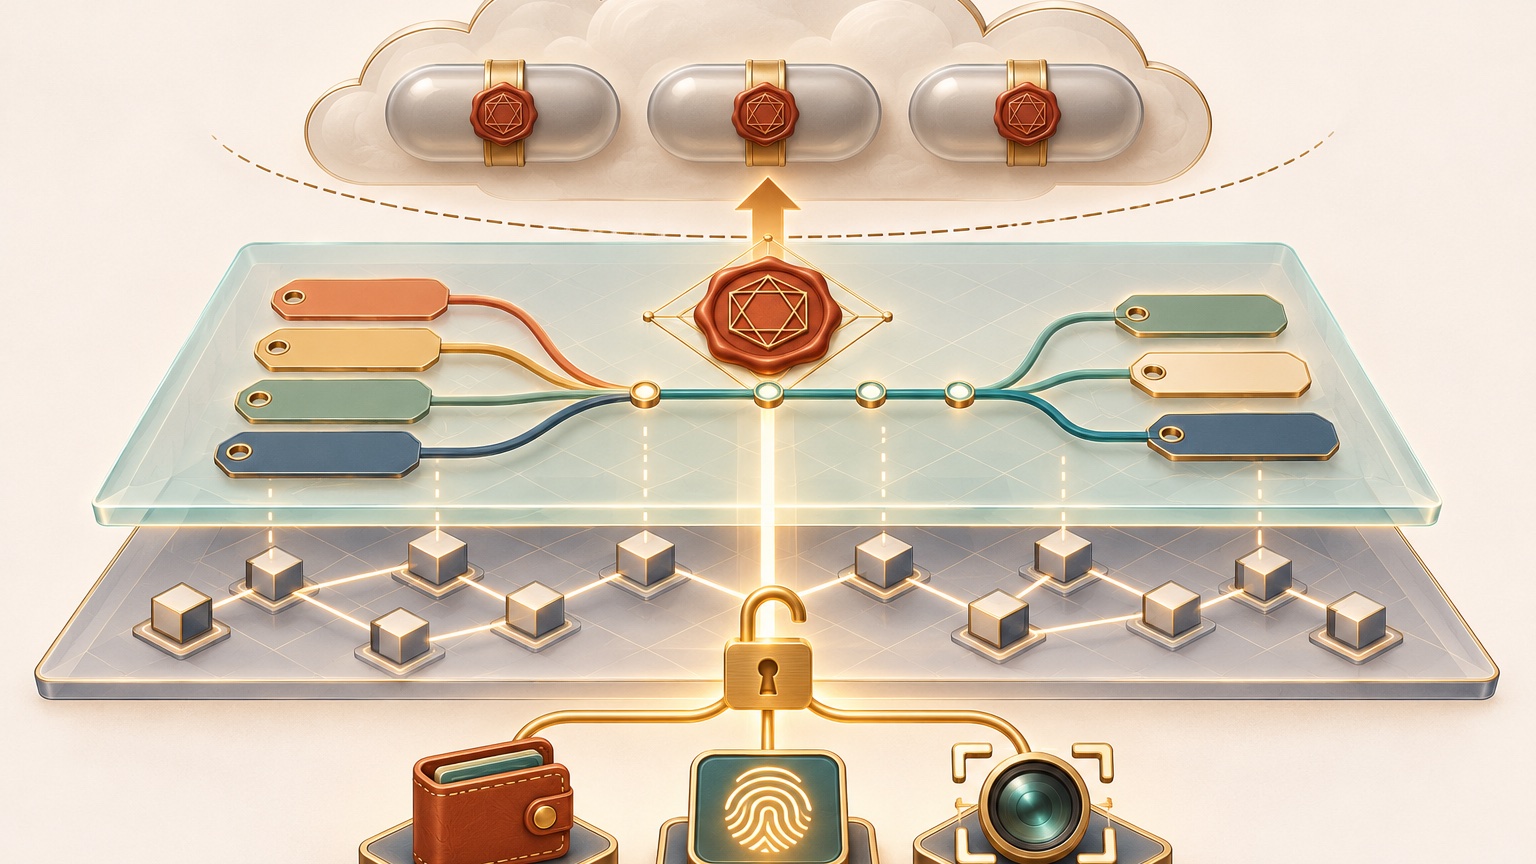
为了彻底解决这个问题,我们在 @ocap/ledger-core 中设计并实现了主权链下加密批注与对账账本标准(ocap.annotation.v1):它同样是一条跑在 EmbeddedLedger(VLedger)之上的同构可验证账本,但专为零知识云端同步与跨端私密对账而生。
1. 零知识盲索引(HMAC Blind Indexing)与防投毒绑定
用户的批注账本需要通过个人主权空间(ArcSpace / DID Space)在手机、桌面端与网页区块浏览器之间跨设备同步,但我们绝不允许存储服务端知道「用户在给哪笔交易、哪个地址打标签」。
因此,在批注账本中,任何目标标识符(无论是账户 did:abt:...、交易哈希 txHash,还是多输入输出交易中的具体某一条腿 <txHash>#in:0 / <txHash>#out:1)永远不会以明文形式出现在索引或云端存储中:
blindTargetId = HMAC-SHA256(K_idx, lenPrefixed(chainId, targetType, normalizedTargetId))- 云端存储只能看到一串伪随机的盲索引
blindTargetId和经过 AEAD 认证加密的密文载荷,连「这条批注针对的是一个地址还是一笔交易」都无法分辨; - 防密文调包与地址投毒(Anti-Poisoning):每次客户端用加密密钥
K_enc解密出内部载荷后,内核会强制拿明文里的(chainId, targetType, targetId)重新计算一次 HMAC,校验它是否与外层已签名的blindTargetId严格相等。任何试图把「恶意钓鱼地址的标签密文」调包挂载到「正常交易对手地址」上的攻击,都会在解密重验瞬间被直接拦截; - 整条批注历史同样由追加式
EmbeddedLedger维护检查点 Merkle 链(支持backupToArcSpace与syncFromArcSpace增量核验),云端既看不懂内容,也无法静默删改任何一条历史备注。
2. 三模跨端密钥派生与四大对账工作流
为了让用户无论在原生手机钱包、桌面浏览器还是区块浏览器(Chain Explorer)里都能无缝解锁这份私密对账簿,ocap.annotation.v1 支持三种严谨的密钥派生与授权模式:
- 原生钱包主密钥派生(
WALLET_SECRET):通过原生HKDF-SHA256一次性派生出互不交叉的三把子密钥,分别包括用于盲索引的K_idx、用于载荷加密的K_enc,以及用于生成防伪视觉印章的K_seal; - 硬件通行密钥直解(
PASSKEY_PRF):利用 WebAuthn Passkey 的PRF(伪随机函数)扩展,用户在浏览器里按一下指纹,即可在本地内存中直接派生出解锁密钥,全程无需导出任何私钥; - 扫码临时会话授权(
WALLET_QR_SESSION_GRANT):当用户在公共电脑上打开区块浏览器想要核对自己的私密账目批注时,只需用手机 DID Wallet 扫一下二维码,签署一份严格绑定当前域名(viewerOrigin)、会话 ID(sessionId)与过期时间的临时会话密钥授权,浏览器即可在内存中即时把冰冷的链上地址渲染成只有你自己看得见的熟悉标签。
在这套底座之上,四大核心对账场景被统一收拢进了同一条可验证账本:
- 地址与子账户身份图谱:标记主账户、子账户(
SELF_SUB_ACCOUNT)、常用联系人与商户元数据; TransferV3多输入/多输出自动归集溯源(Consolidation Traces):完整记录钱包为何自动合并某几个子账户零钱、每一条输入输出腿(Leg)对应的业务归属;- DApp 与商户签名电子回执(Signed Receipts):自动校验商户 DID 签名并进行严格的 Unicode
NFKC与双向字符(BiDi)消毒(防止利用特殊控制字符伪造显示金额或收款方名称); - 基于 DID Inbox 的点对点加密共享备注:交易发送方可以通过加密收件箱向收款方附带一条端到端加密的付款说明。内核会强制校验信封发送方与链上交易真实发起方一致(
envelope.senderDid === tx.from),来自已知联系人的备注自动解密归档;来自陌生地址的备注则进入待定隔离区(PENDING),配合我们在前作中介绍的账户安全卫士收件箱,在用户接受入账时一键接纳,或在销毁垃圾空投时一并拒收。
更进一步,当你在区块浏览器中开启私密批注叠加层(Private Overlay)时,内核还会利用 K_seal 为当前视图生成一枚确定性的个人防伪安全印章(PersonalSecuritySeal,包含专属校验码、徽章字形与色相),让你一眼就能确认当前看到的账目批注确实出自你本人的主权账本,而非钓鱼网站的伪造界面。
四、结语:从「链上可验证」到「端到端同构可验证」
把视角拉远,你会发现我们在这一系列架构升级中所做的事情其实非常纯粹:
传统的区块链架构把所有的密码学心血都花在了「服务器与服务器之间如何达成共识」上,却把离用户和 AI Agent 最近的「最后一公里」留在了原始的石器时代:盲信远程 RPC、本地存储毫无校验、业务对账上下文无处安放。
通过将同一颗 Verifiable Ledger Core 同时装进链端、装进每一个 ARC、再装进每一个人类与 AI Agent 的终端钱包:
- 向外,钱包成为了主动预计算、核验签名检查点与确定性回执证明的轻量验证节点,让百万终端共同构成一张无法被单一网关欺骗的分布式监督网;
- 向内,钱包用完全同构的追加事件链、增量 Merkle 树与 100% 可重建的 AFS 受控投影取代了脆弱的本地缓存表,并用四类数据安全隔离死守「私钥永不入账」的底线;
- 向上,主权链下加密批注账本(
ocap.annotation.v1)用零知识盲索引与多模硬件解锁,让每一笔冷冰冰的链上哈希在用户眼前重新拥有了可对账、可理解、却又绝对私密的业务灵魂。
当每一个 ARC 和每一个钱包都已经准备好随时校验每一份 Checkpoint 承诺时,链端又是如何做到在 10ms ~ 50ms 内给出极速确认、同时通过 HotStuff-Lite 核心小集群与三权分立密钥模型守住终局安全的?在第一批的第三篇文章中,我们将揭开可验证单定序器与双轨最终性架构的面纱。