Google 的 Gemini AI 與去中心化替代方案的必然性
Google 最近宣布其 Gemini AI 將存取 Android 裝置上的個人通訊,這在科技界引起了軒然大波——而且理由充分。最初被許諾為增強型 AI 助手的舉措,現在暴露出更令人擔憂的問題:使用者對個人資料的控制權正從根本上喪失。
Gemini 爭議:究竟發生了什麼
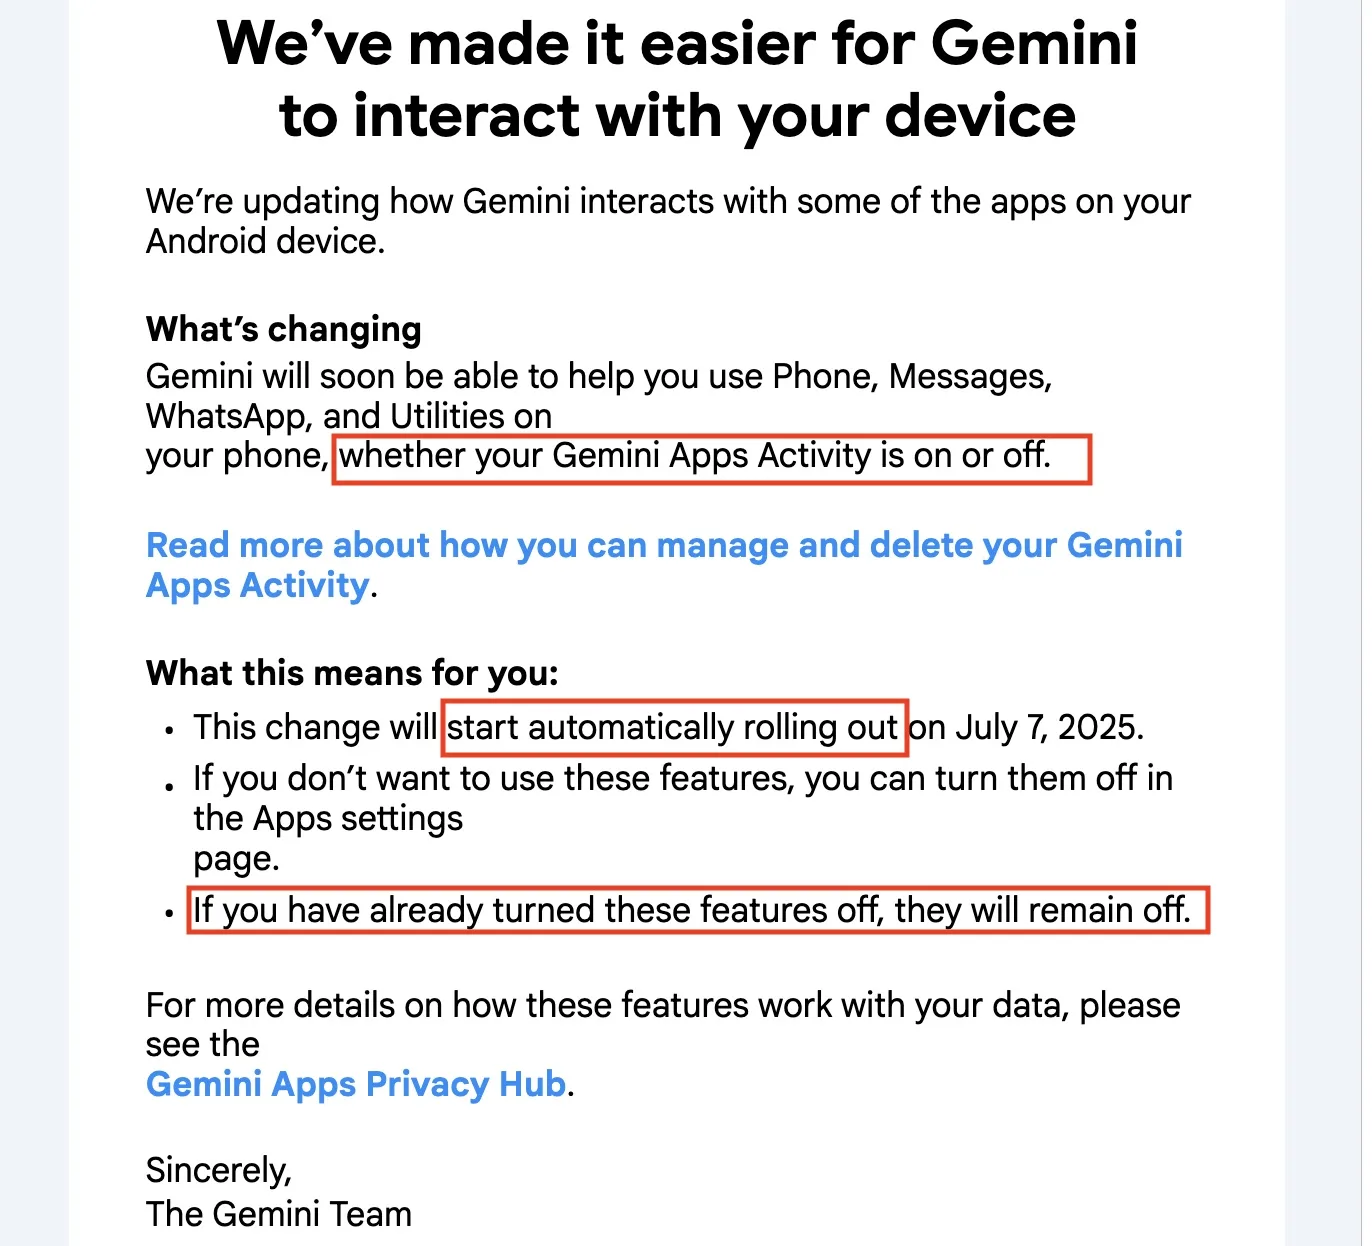
2025 年 7 月 7 日,Google 開始對其 Gemini AI 進行重大更新,從根本上改變了該助手與 Android 裝置的互動方式。根據發送給使用者的電子郵件,無論使用者是否禁用了「Gemini 應用程式活動」,Gemini 現在都將存取並分析來自電話、訊息、WhatsApp 和公用程式應用程式的資料。
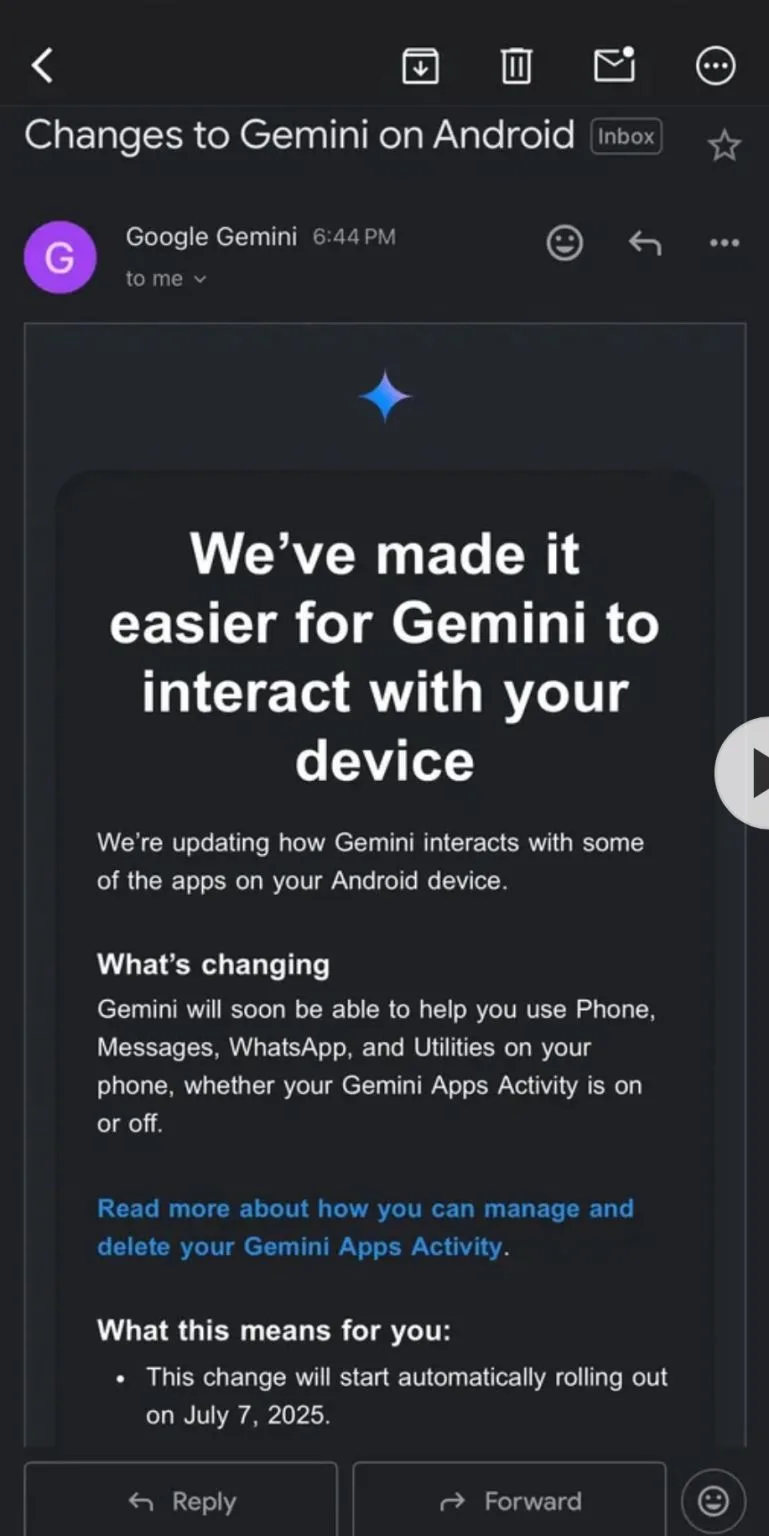
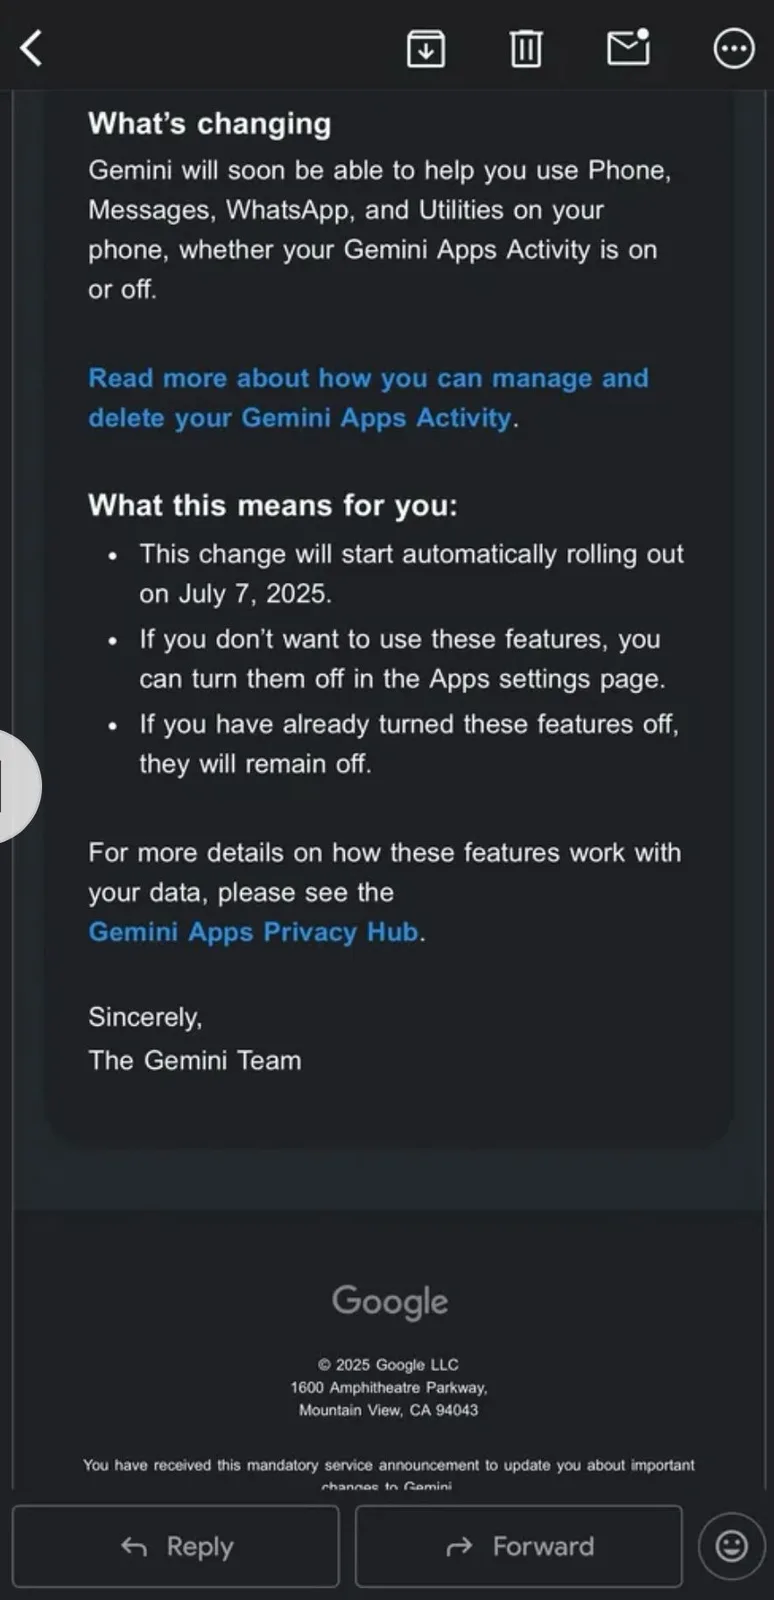
這不僅僅是現有功能的擴展;這是對使用者偏好的刻意規避。通知明確指出,無論您的「Gemini 應用程式活動」處於開啟還是關閉狀態,此更改都將發生。更有甚者,Google 將退出控制選項埋藏在二級設定選單中,許多使用者甚至不知道它的存在。
技術現狀
此次實施揭示了幾個值得關注的領域:
- 預設加入設計:所有新權限預設啟用,即使是先前禁用過追蹤的使用者也不例外。
- 隱藏控制項:使用者必須進入 Gemini 應用程式內的「個人檔案 → 應用程式」才能找到新的開關。
- 溝通不透明:最初的通知並未提供如何禁用這些功能的明確說明。
- 範圍蔓延:AI 現在可以同時處理多個即時通訊平台的私人通訊。
為什麼這很重要:更廣泛的隱私影響
此舉不僅僅是另一次隱私政策更新——它代表了科技巨頭處理使用者同意方式的轉變。Google 實際上是在爭辯說,AI 輔助的合理性足以取代使用者對資料收集的明確偏好。
其影響超出了個人隱私範疇:
- 樹立先例:其他科技公司可能會效仿,進行類似的「AI 合理化」資料收集。
- 信任侵蝕:認為自己已經選擇退出的使用者發現他們的偏好被忽略了。
- 監管問題:在許多司法管轄區,繞過使用者偏好的合法性仍不明確。
去中心化替代方案:為什麼在地控制至關重要
從使用者的角度來看,這場爭議凸顯了中心化 AI 系統的一個關鍵缺陷:一旦資料進入企業生態系統,使用者就失去了對資料的真實控制權。即便有 72 小時資料保留和無人工審核的承諾,根本問題依然存在——您的私人通訊正在未經有意義同意的情況下被外部系統處理。但還有其他保護自己的方法。
去中心化身分提供了一種截然不同的方案。去中心化系統不再信任 Google 等公司負責任地處理您的資料,而是將控制權直接交還到您手中。由您決定分享哪些資訊、與誰分享以及在什麼情況下分享。
ArcSphere 解決方案:不妥協的原生 AI
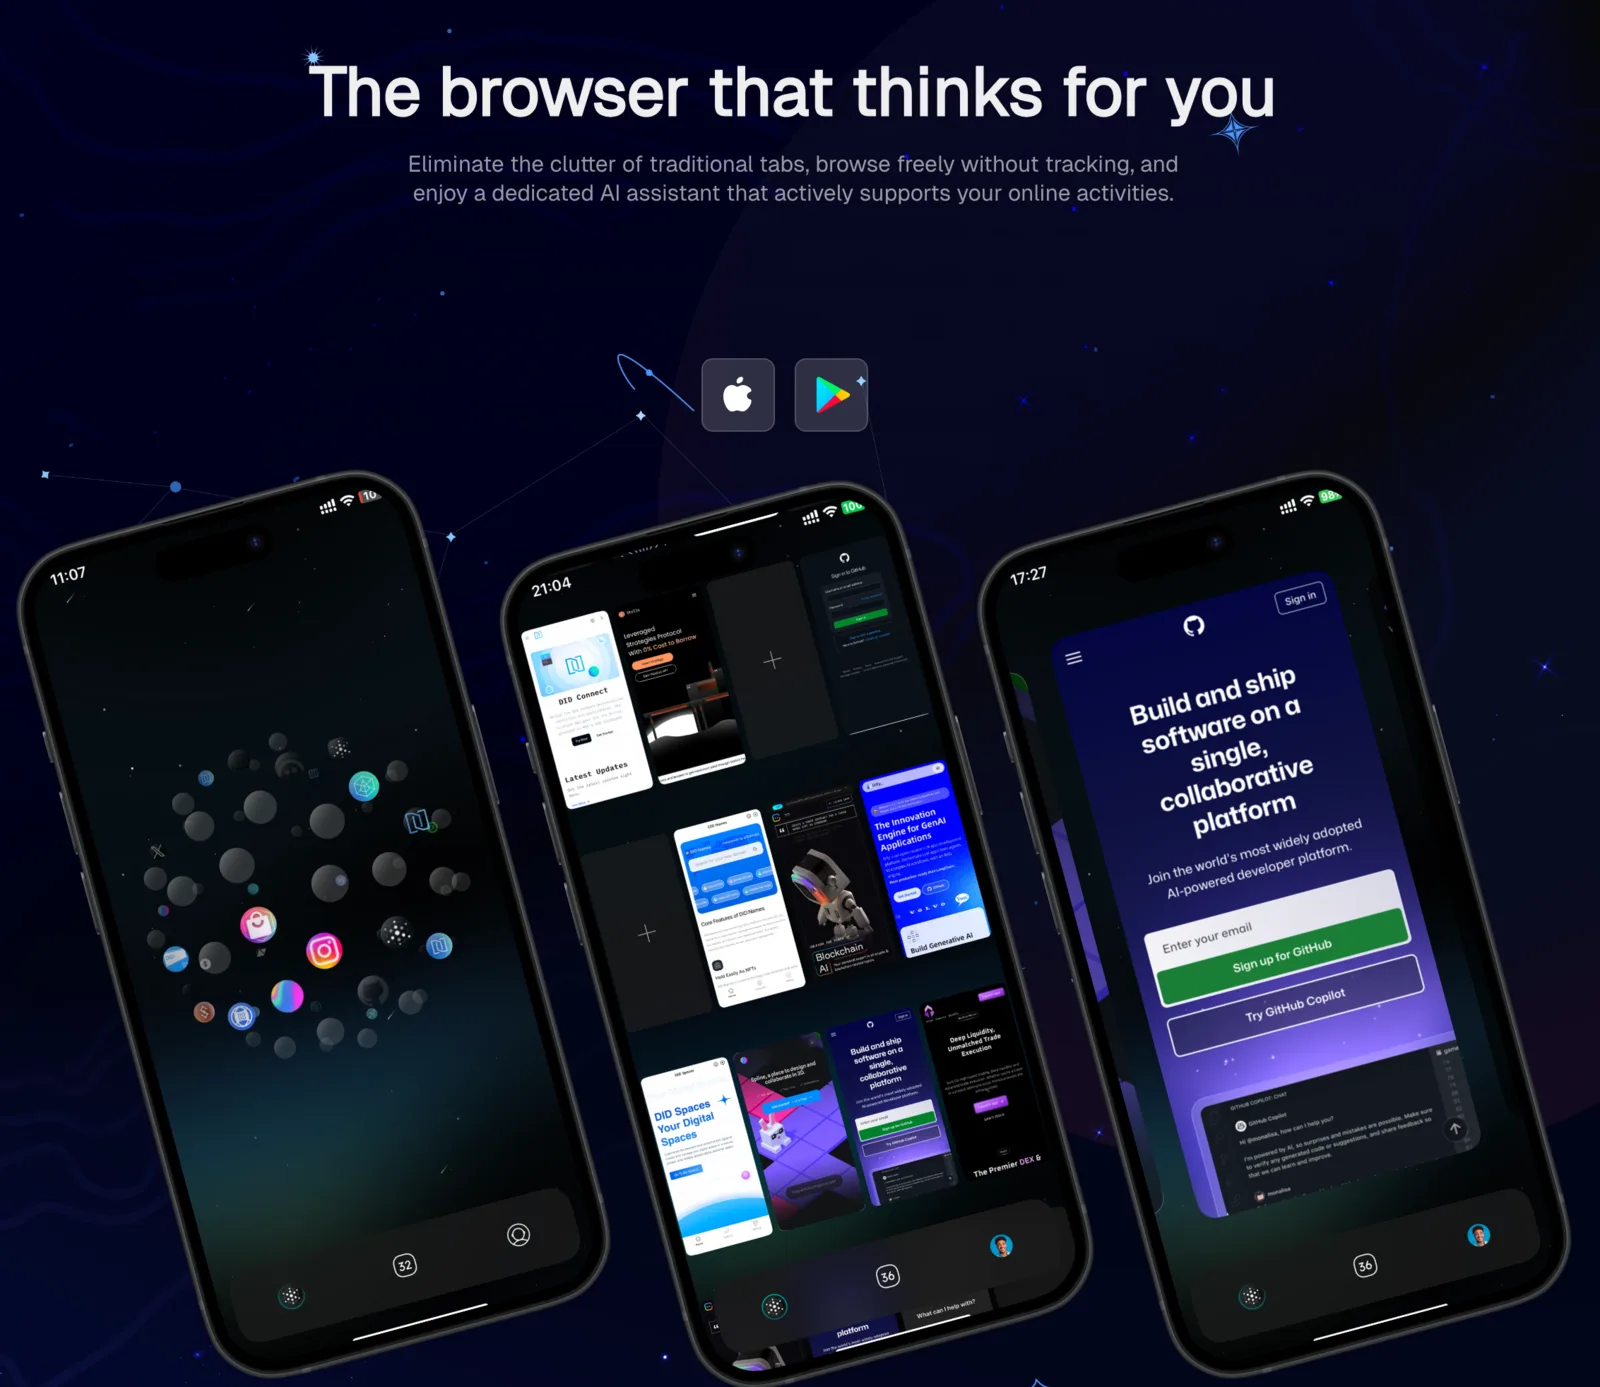
這種方法的一個絕佳例子是由 ArcBlock 開發的 ArcSphere。ArcSphere 證明了強大的 AI 輔助並不需要犧牲隱私。該瀏覽器的原生 AI 架構將所有使用者的互動保留在裝置在地,在存取雲端時,唯一分享的資料是去中心化身分地址,不包含任何形式的個人身分資訊 (PII)。
ArcSphere 方法的關鍵優勢:
在地處理:AI 伴侶在使用者裝置上執行,確保敏感資訊永遠不會脫離您的控制。沒有雲端掃描,沒有第三方存取,沒有資料傳輸到公司伺服器。
去中心化身分:透過加密證明,ArcSphere 允許您驗證身分並共享特定資訊,而無需暴露不必要的個人細節。您對每一項資料都保持細粒度的控制。
真正的隱私設計:與 Google 的「退出」模式不同,ArcSphere 從底層構建時就將隱私作為預設設定。沒有隱藏的開關或埋藏的設定——隱私保護是自動且全面的。
無追蹤架構:瀏覽器的基本設計徹底消除了追蹤,創造了一種預設情況下保持隱私的瀏覽體驗。
鮮明對比:中心化 vs. 去中心化 AI
Google 的做法與 ArcSphere 的理念之間的區別顯而易見:
| 面向 | Google Gemini | ArcSphere |
|---|---|---|
| 資料處理 | 基於雲端,外部伺服器 | 在地與雲端結合,不共享使用者資訊 |
| 使用者控制 | 選擇退出(常被繞過) | 預設隱私 |
| 資料保留 | 聲稱 72 小時 | 永遠不離開裝置 |
| 同意模型 | 默認為「輔助」授權 | 明確的使用者控制 |
| 身分管理 | 企業控制的個人檔案 | 使用者擁有的去中心化身分 |
展望未來:AI 與隱私的未來
Google 的 Gemini 爭議標誌著一個關鍵轉折點。我們要麼接受以隱私為代價換取 AI 輔助的未來,要麼要求更好且尊重使用者自主權的替代方案。
當今的技術已經可以構建強大的 AI 系統,而不需要犧牲個人隱私。ArcBlock 的 ArcSphere 證明了原生 AI 可以在提供智慧服務的同時,讓使用者完全控制自己的資料。隨著越來越多的人意識到中心化 AI 系統的隱私影響,優先考慮使用者控制權的工具將變得越來越有價值。
對於擔心 Gemini 更改的 Android 使用者:請導覽至您的 Gemini 應用程式,轉到「個人檔案 → 應用程式」,並手動禁用對電話、訊息、WhatsApp 和公用程式的存取。但請記住——這只是對系統性問題的臨時修補,系統性問題需要系統性的解決方案。
AI 的未來不必以犧牲隱私為代價。是時候要求兩者兼得了。訪問 www.ArcSphere.io 了解 AI 的未來。
本頁涉及
產品
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。