轉向以人為中心數據設計的 5 個理由
大規模數據洩漏不僅是偶發的不幸事件——它們是源於中心化數據模型的系統性失敗。 在我們數位身分日益脆弱的世界中,Alex Boyer 博士在最近的播客中分享,我們需要一個框架來重新思考應該如何處理數據。
以下是未來需要採用以人為中心設計的五個理由,以及 ArcBlock 的去中心化身分如何實現這一目標:
1. 數據越少,風險越低
中心化系統 像囤積數位黃金一樣收集使用者數據——而這正是駭客想要的。透過極小化收集的數據量(這一原則被稱為「數據最小化」),可以大幅減少不可避免的洩漏所帶來的損害。如果公司最初就沒有存儲這麼多敏感數據,那麼可以被盜取的數據自然就會變少。
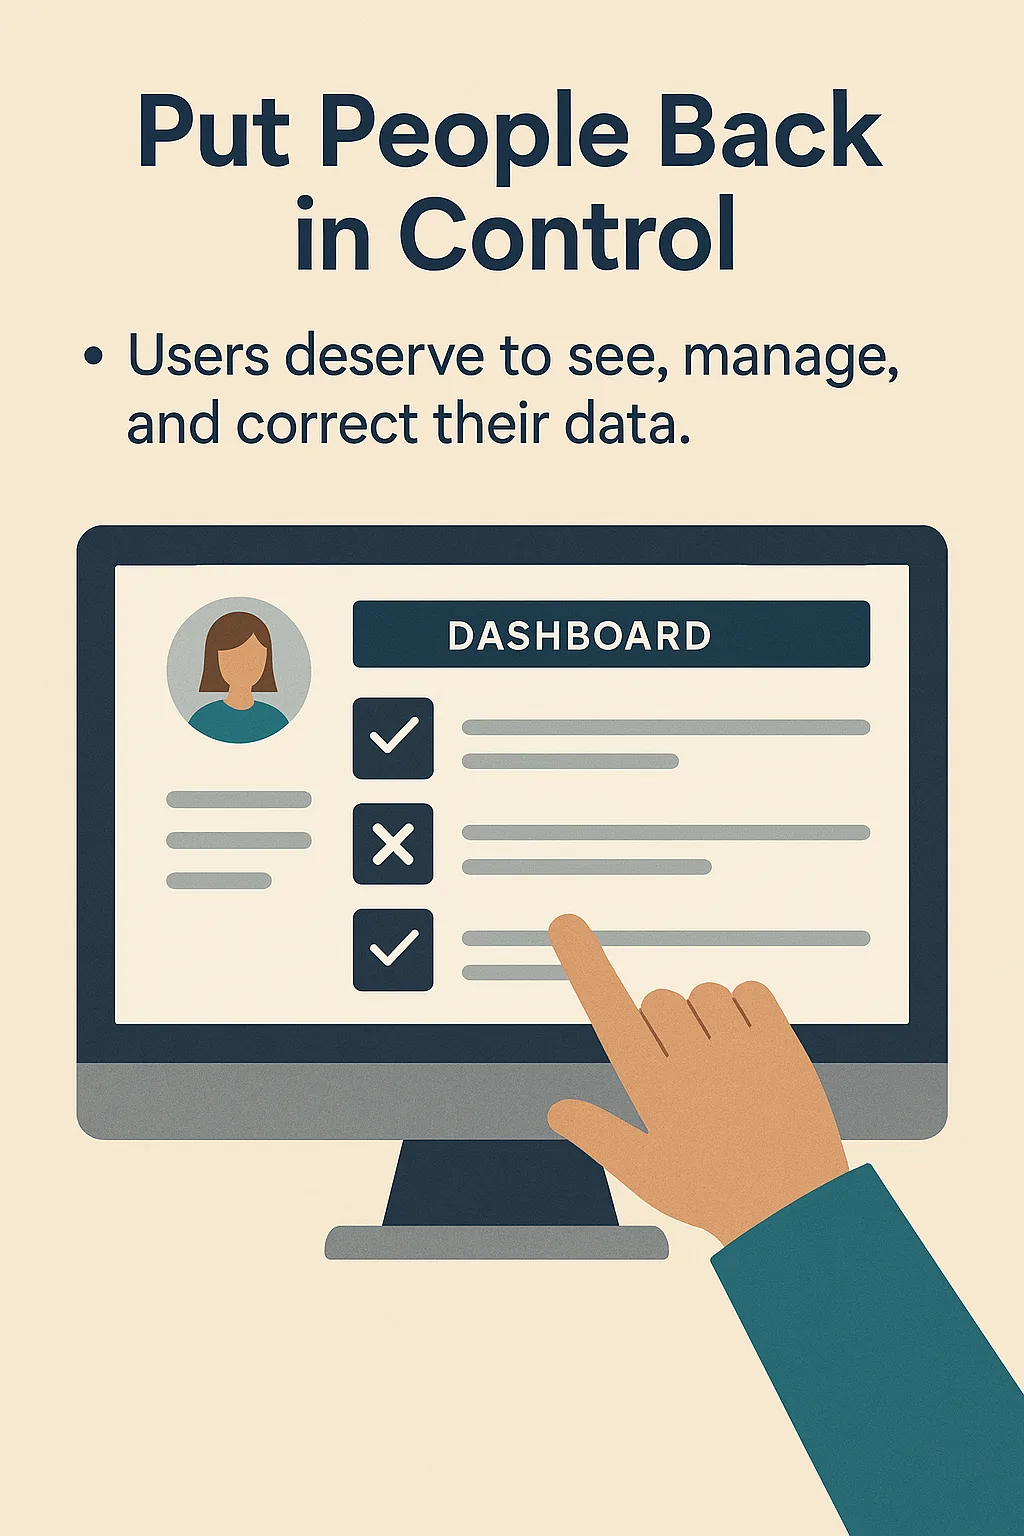
2. 讓使用者重新掌握控制權
我們大多數人完全不知道公司正在收集哪些數據,或是這些數據如何被使用。以人為中心的設計徹底改變了這一點——賦予個人儀表板、同意工具,甚至是修正錯誤資訊的能力。在這種模型中,你擁有你的數據,而不是平台。
3. 信任不是一種功能——而是一種優勢
在播客中,Boyer 博士明確指出:信任是可衡量且可變現的。展現透明度並尊重使用者的品牌和應用程式(如 ArcBlock、Proton 和 Signal)正在贏得使用者。相比之下,處理數據請求不當會迅速摧毀使用者的忠誠度。倫理數據使用是下一個競爭優勢。
4. 打破監控經濟
目前的商業模式——特別是在 AI 領域——依賴大規模監控來驅動利潤。但有更好的方法:在裝置上運行的 AI、使用者管理的數據樞紐,以及供應商關係管理 (VRM) 模型,在這些模型中,客戶會告訴企業他們真正想要什麼。這不僅有利於隱私,還能創造更精準的投放和更有動力的買家。
5. 從數據囤積轉向數據對話
企業必須停止將數據視為可供挖掘的靜態資產。相反地,應將其視為與使用者的環境變化和生活事件相關的即時信號流。與使用者建立尊重、持續關係的公司不僅能獲得更好的數據,還能在客戶的生活中贏得長期的地位。
在 ArcBlock,我們正在構建工具來實現這個未來——讓你的身分、數據和數位體驗都屬於你。準備好掌握控制權了嗎? 👉 探索 ArcBlock 並開始有目的地進行開發。
觀看與 Boyer 博士的播客
本頁涉及
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。