如何從 AWS Marketplace 啟動 ABT Node
一份逐步教學指南,協助您從 AWS Marketplace 啟動 ABT Node,以便一鍵部署區塊鏈,並開始構建您的 DApps、智慧合約等。
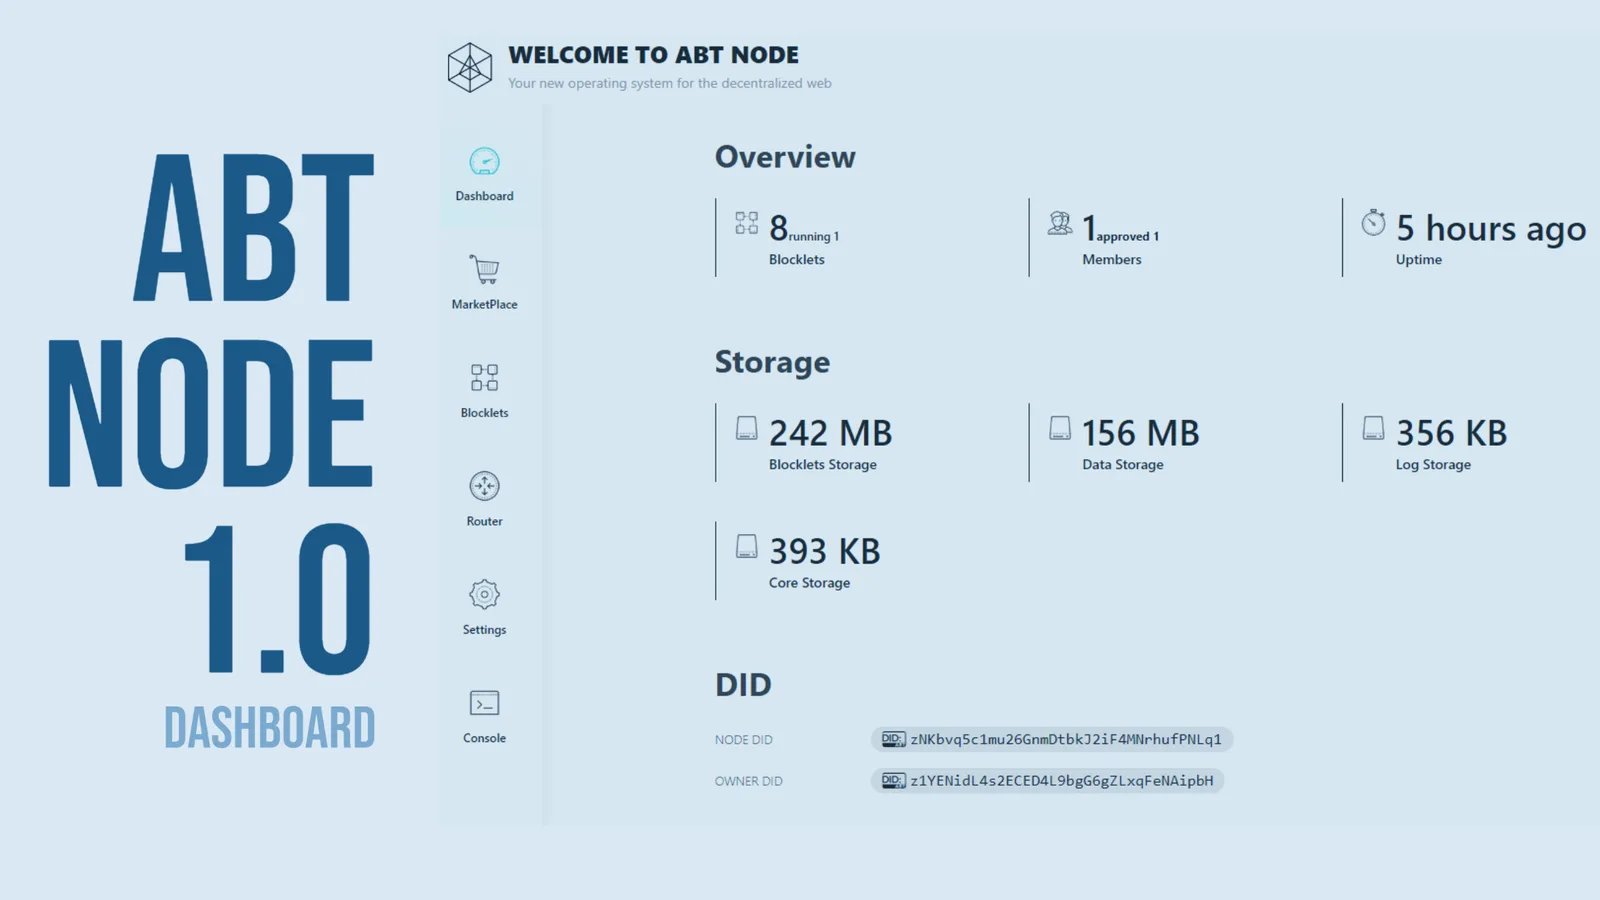
全新的 ABT Node 是您通往去中心化網路的作業系統,讓開發者和團隊能輕鬆地創建、部署及管理應用程式與區塊鏈。在 Amazon Web Services (AWS) 上部署 ArcBlock 的新版 ABT Node 非常簡單,只需按照以下幾個步驟操作即可。請前往 AWS Marketplace 並搜尋 ArcBlock ABT Node,或者點擊此處。
- 進入 ABT Node 的 AWS Marketplace 列表頁面後,點擊 「Continue to Subscribe」。
- 在下一頁中,選擇 「Accept Terms」。完成「Accept Terms」後,您將看到顯示今日日期的生效日期。接著,選擇 「Continue to Configure」。
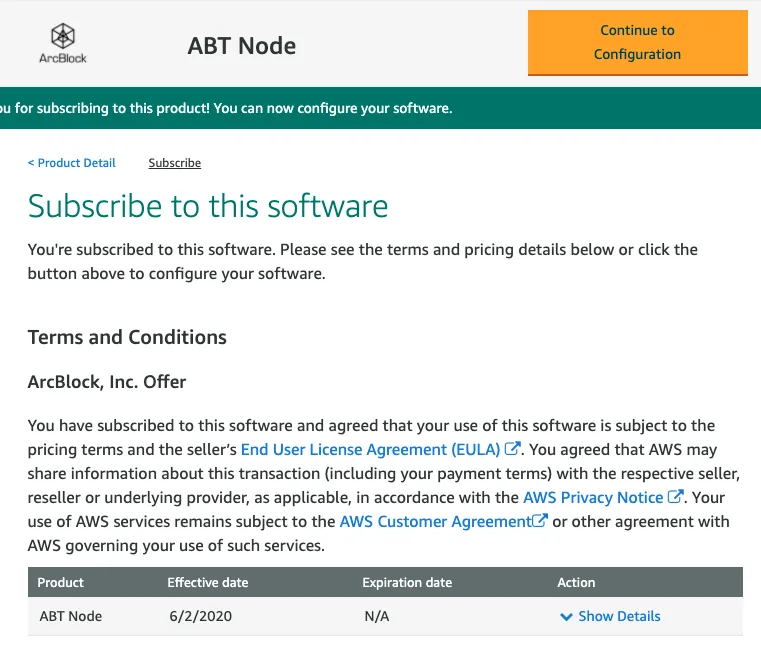
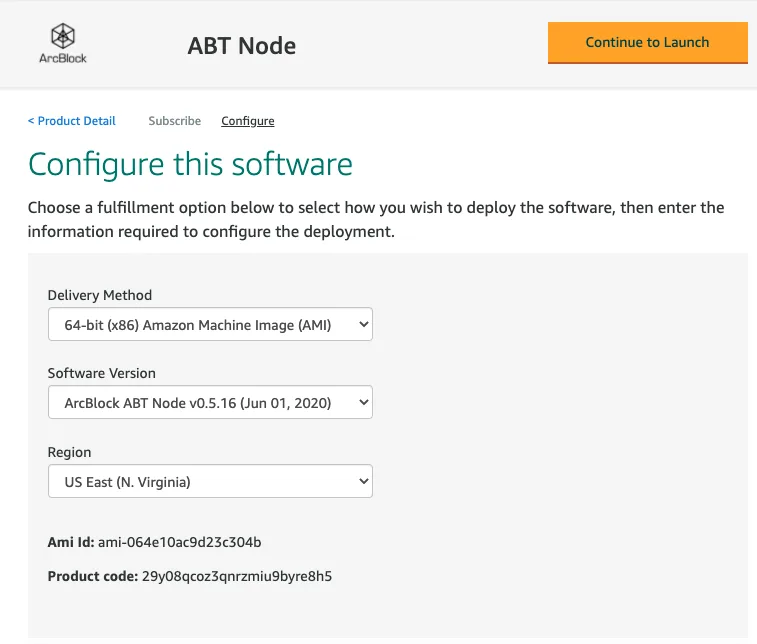
- 在下一頁中,您可以選擇想要部署節點的區域(Region)。查看下拉選單並選擇您的區域。選定後,選擇 「Continue to Launch」。
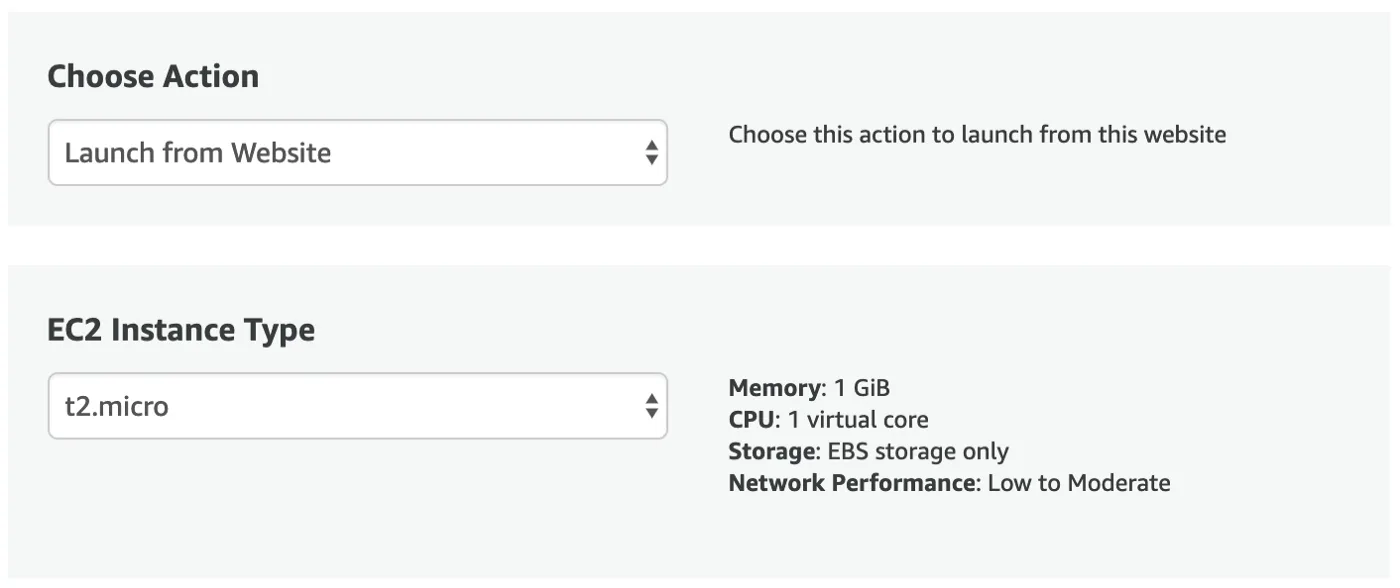
- 在接下來的部分,從下拉選單中選擇 「Launch from the Website」,然後選擇您偏好的 EC2 執行個體規格(Instance size)。
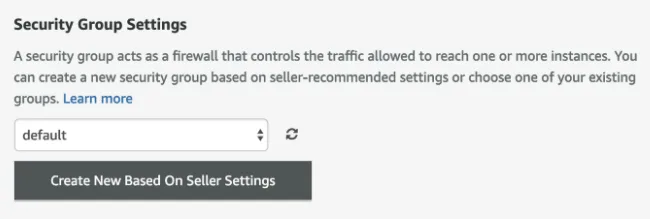
- 關於安全群組(Security Groups)設定,點擊標記為 「Create New Based on Seller Settings」 的按鈕。
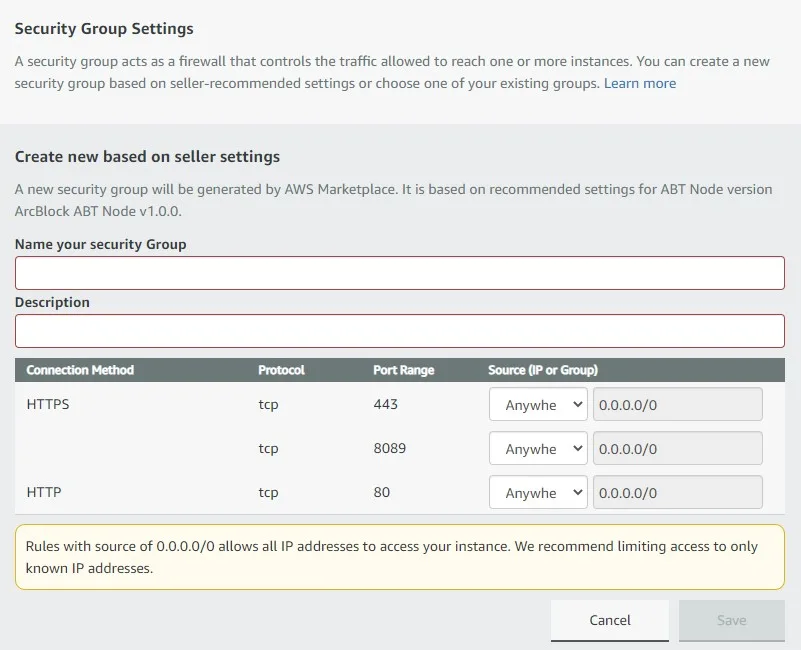
- 為您的安全群組輸入名稱和描述。從那裡開始,您的新設定應包含以下內容:
- 連接埠 80 (Port 80)
- 連接埠 443 (Ports 443)
- 完成後選擇 「Save」。
- 在未來,這些連接埠將會更新,且在以後的版本中可能不再需要。
- 注意:除非您的組織有特殊要求,否則我們不建議啟用 22 連接埠。
- 接下來,從金鑰對設定(Key Pair Settings)下拉選單中選擇一個金鑰對,或建立一個新的金鑰對。您可以稍後使用此金鑰對來登入執行個體(如果需要)。更多資訊請參閱:https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/ec2-key-pairs.html。
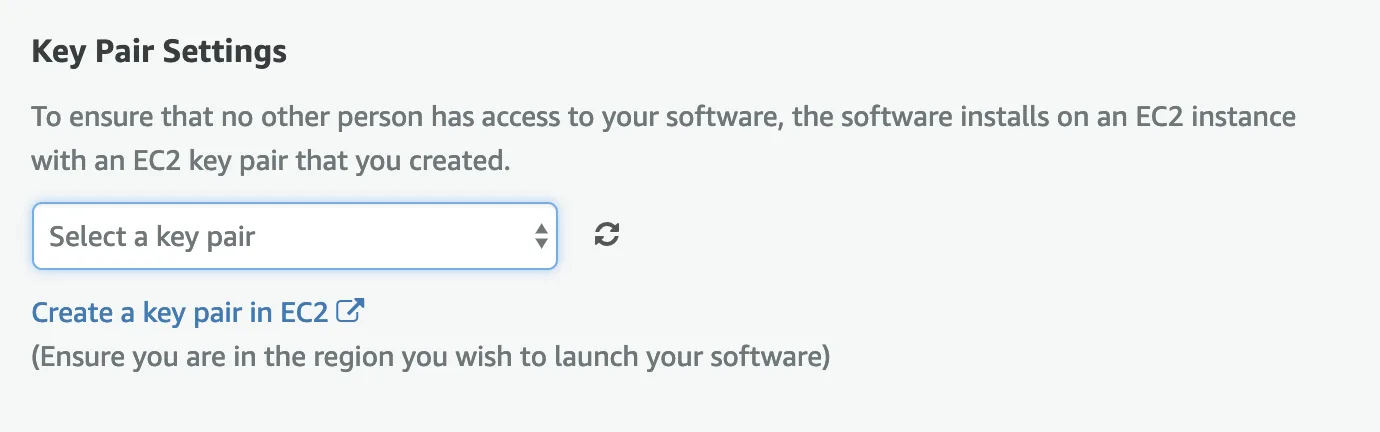
- 若要建立新的金鑰對,請點擊名為 「Create a key pair in EC2」 的連結,並選擇「Create a Key Pair」。

- 為您的金鑰對選擇一個名稱並點擊 「Create」。
- 現在,新的金鑰對將顯示在可用金鑰對列表中,並會下載一個同名的檔案。
- 注意,您可能需要使用以下指令更改金鑰檔案的權限:
chmod 400 KEY_PAIR_FILE - 現在,回到 「Continue to Launch」 頁面並選擇您的金鑰對。
- 點擊 Launch
- 在第一次登入您的 ABT Node 之前,您首先需要安裝並設定 ArcBlock 的去中心化身份錢包 —— ABT Wallet,並在您的行動裝置上完成設定。ABT Wallet 是一款去中心化身份錢包,用於訪問、配置和運行包括 ABT Node 在內的 ArcBlock 服務。
您可以在此處找到錢包的下載連結 —— https://www.abtwallet.io,並可以在此處了解更多資訊 —— https://www.arcblock.io/blog/zh/post/2020/02/21/arcblock-releases-updated-decentralized-identity-wallet
- 現在,在您的節點運行狀態下,打開 http://YOUR_PUBLIC_HOSTNAME 來開始設定您的節點。
- 接受最終用戶授權協議,並使用您的 ABT Wallet 掃描 QR Code 以開始設定流程。完成後,您將進入 ABT Node 的儀表板。
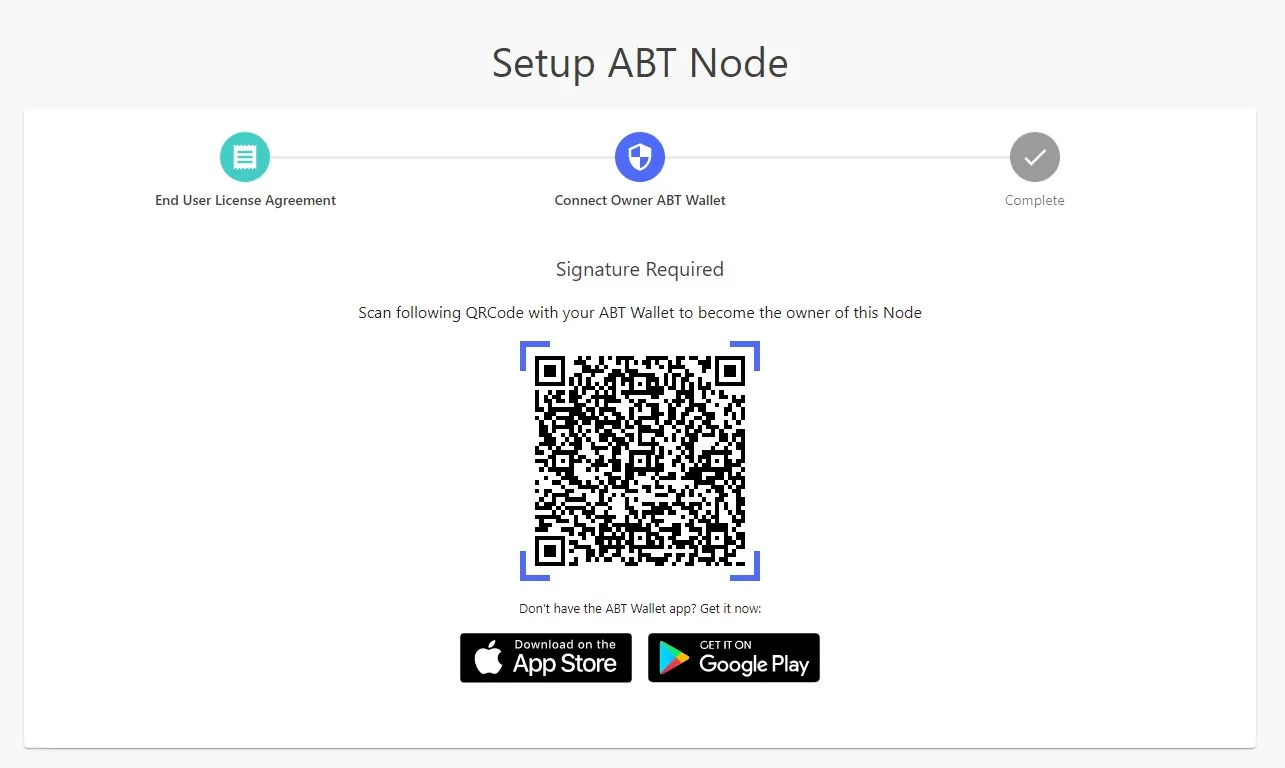
就是這樣!恭喜您。您的 ABT Node 現在已經啟動並運行了。隨著您的節點就緒,讓我們繼續嘗試安裝您的第一個 Blocklet 並構建您的第一個區塊鏈。
如需更多關於如何部署 ArcBlock 的 ABT Node、如何創建和使用 Blocklets,或建立您自己的去中心化身份服務的資訊,請查看我們的 ABT Node 文檔:https://docs.arcblock.io/zh/abtnode/introduction/what-is-abt-node。
本頁涉及
產品
-
Blocklet Server
superseded
把 blocklet 作為子行程託管的伺服器。這項工作在 ARC 裡繼續;子行程託管這個模型不再往下走。
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。