如何從 AWS Marketplace 啟動 ABT Node
一步步引導您從 AWS Marketplace 啟動 ABT Node 的教學
在 ArcBlock 的 Amazon Web Services (AWS) 上部署全新的 ABT Node 非常簡單,只需點擊幾下即可完成。前往 AWS Marketplace 並搜尋 ArcBlock ABT Node。
- 進入 ABT Node 的 AWS Marketplace 頁面後,點擊 「Continue to Subscribe」(繼續訂閱)。
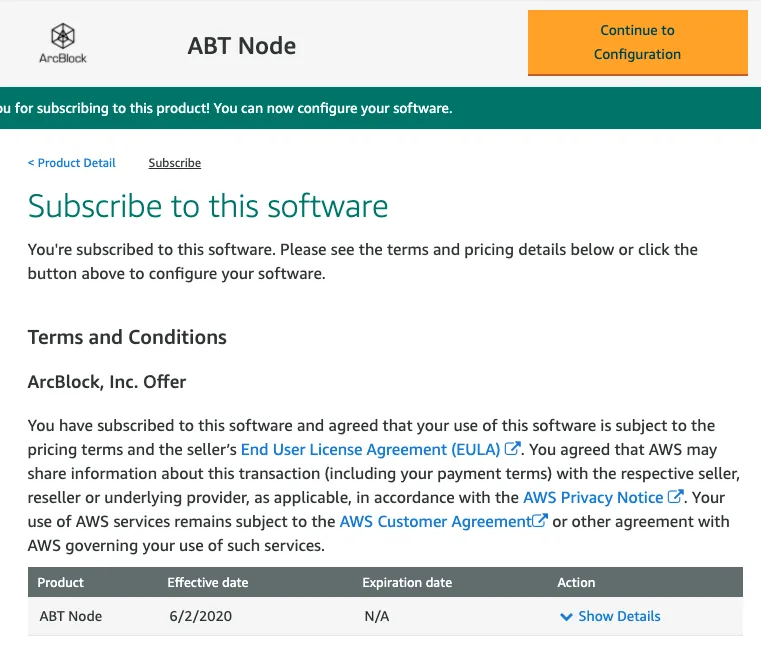
- 在下一頁中,選擇 「Accept Terms」(接受條款)。完成「Accept Terms」後,您將會看到生效日期顯示為當天。接著選擇 「Continue to Configure」(繼續配置)。
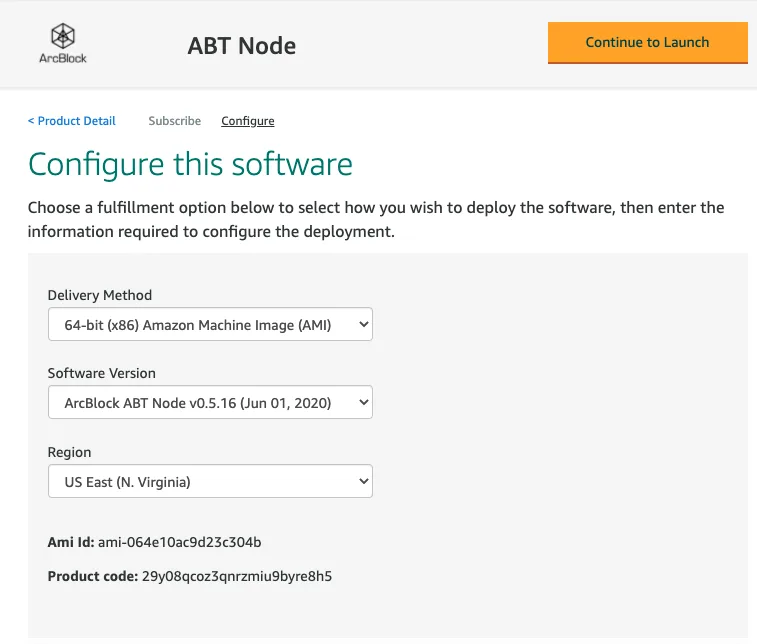
- 在下一頁中,您可以選擇想要部署節點的區域。查看下拉選單並選擇您的區域。選擇完成後,點擊 「Continue to Launch」(繼續啟動)。
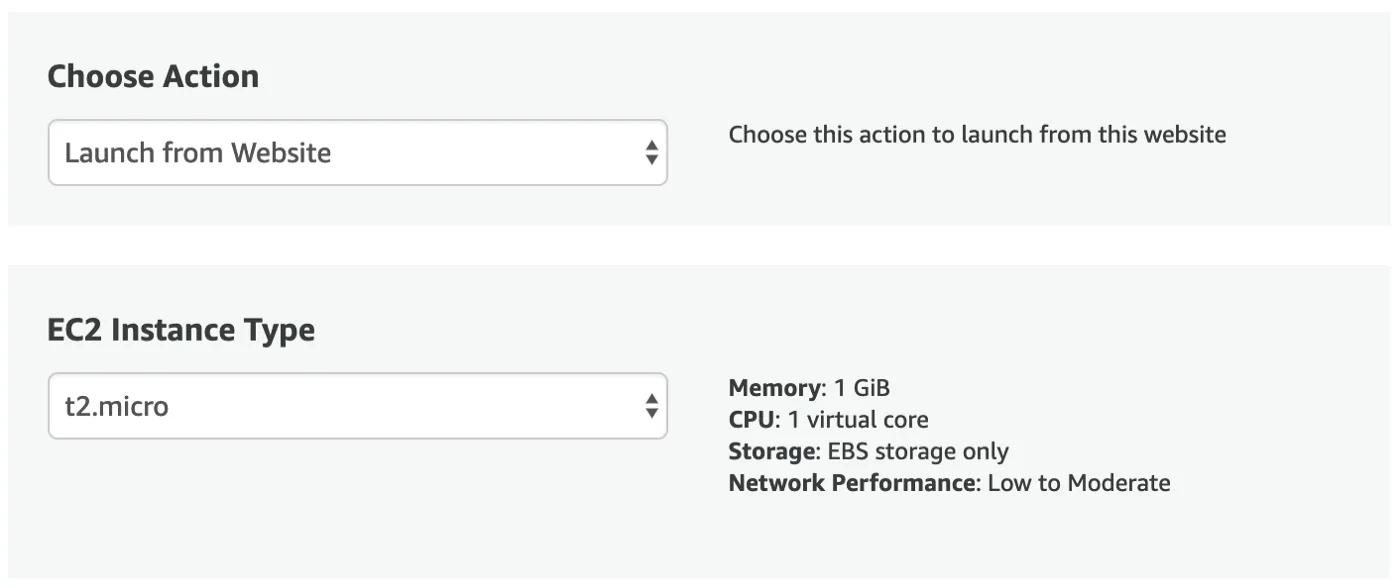
- 在下一部分,從下拉選單中選擇 「Launch from the Website」(從網站啟動),然後選擇您偏好的 EC2 執行個體大小(Instance Size)。
- 在安全性群組(Security Groups)設定部分,點擊標示為 「Create New Based on Seller Settings」(根據賣家設定新建) 的按鈕。
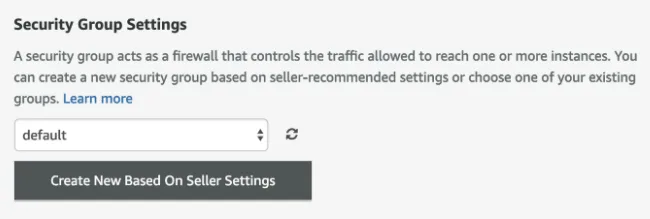
- 為您的安全性群組輸入名稱和描述。接著,您的新設定應包含以下內容:
- Port 80:啟用 HTTP 存取。
- Port 443:啟用 HTTPS 存取。
- 完成後點擊 「Save」(儲存)。
- 注意:若未啟用 Port 80/443,將導致 ABT Node 運作異常。此外,除非您的組織有特定需求,否則我們不建議啟用 Port 22。
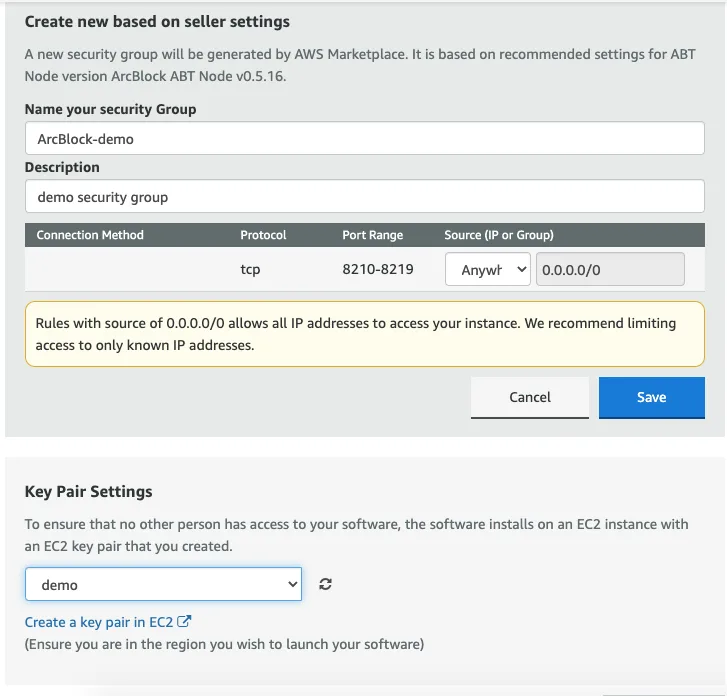
- 接下來,從金鑰對(Key Pair Settings)下拉選單中選擇一個金鑰對,或是建立一對新的。如有需要,您之後可以使用該金鑰對登入執行個體。更多資訊請參閱:https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/ec2-key-pairs.html。
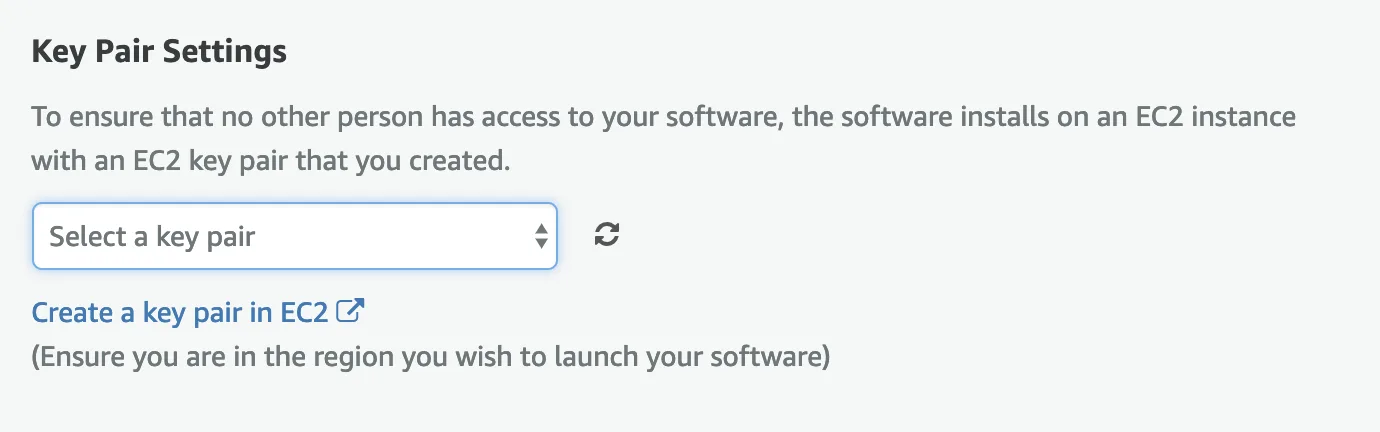
- 若要建立新的金鑰對,請點擊 「Create a key pair in EC2」 連結,並選擇「Create a Key Pair」。

- 為您的金鑰對命名並選擇 「Create」(建立)。
- 現在,新的金鑰對將會顯示在可用清單中,且系統會下載一個同名的檔案。
- 注意:您可能需要使用以下指令來變更金鑰檔案的權限屬性:
chmod 400 KEY_PAIR_FILE - 現在,回到 「Continue to Launch」 頁面並選擇您的金鑰對。
- 點擊 Launch(啟動)
- 在首次登入 ABT Node 之前,您需要先在行動裝置上安裝並設定 ArcBlock 的去中心化身份錢包 — ABT Wallet。ABT Wallet 是一款去中心化身份錢包,用於存取、配置和運行包括 ABT Node 在內的 ArcBlock 服務。
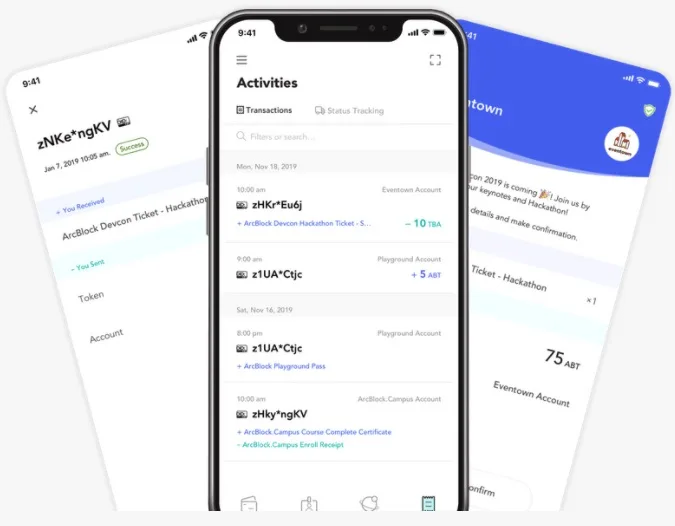
您可以在此處找到錢包的下載連結:https://www.abtwallet.io,並在此了解更多資訊:https://www.arcblock.io/blog/en/post/2020/02/21/arcblock-releases-updated-decentralized-identity-wallet
- 現在,當您的節點運行後,開啟 http://YOUR_PUBLIC_HOSTNAME 或 http://YOUR-PUBLIC-IP.ip.abtnet.io 以開始設定您的節點。
- 使用您的 ABT Wallet 掃描行動條碼 (QR Code) 以開始設定流程。完成後,您將進入 ABT Node 控制面板(Dashboard)。
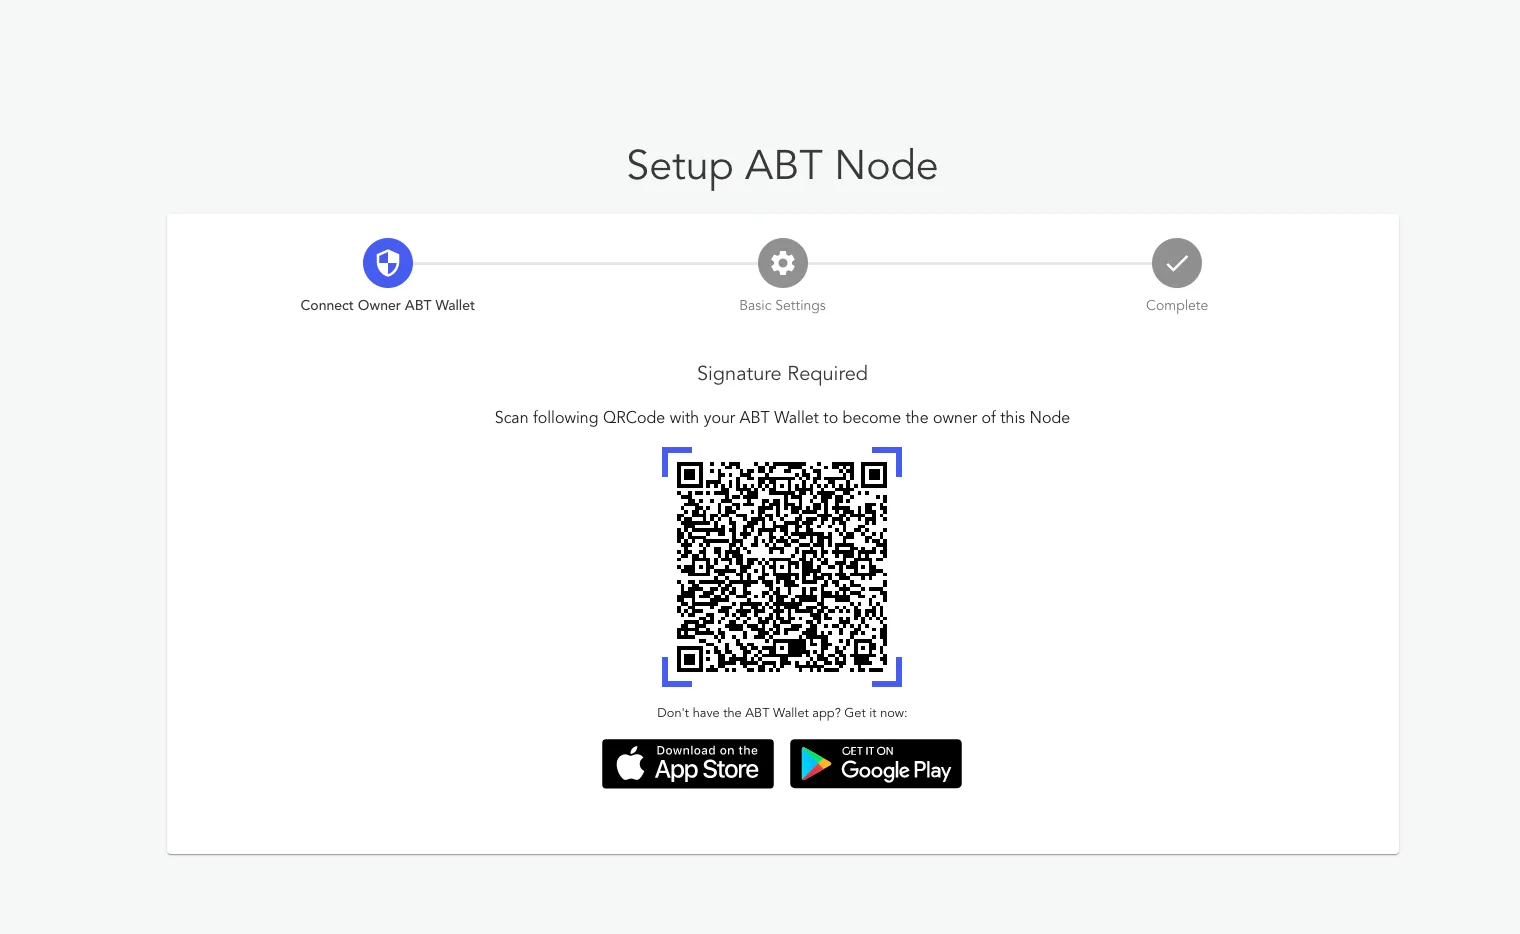
大功告成!恭喜您,您的 ABT Node 已經啟動並開始運行。現在節點已就緒,讓我們嘗試安裝您的第一個 Blocklet 並建立您的第一條區塊鏈吧。
在接下來的幾週內,我們還將提供有關如何在 AWS ECS、EKS 和 Fargate 中部署 ABT Node 的教學。敬請期待。
本頁涉及
產品
-
Blocklet Server
superseded
把 blocklet 作為子行程託管的伺服器。這項工作在 ARC 裡繼續;子行程託管這個模型不再往下走。
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。