赋能数据所有权的未来:为何去中心化身份至关重要
数字环境正以惊人的速度演变。我们的日常生活——从游戏到职场协作——越来越多地由科技巨头介导,其系统管理并存储了我们的大部分个人数据。最近的两项进展突显了将数据委托给大公司的潜在陷阱:EA Origin 应用的关停以及 Google 对其新 AI 平台的默认加入(opt-in)机制。这两者共同为消费者和企业敲响了警钟,凸显了对去中心化身份等以用户为中心的替代方案的迫切需求。
中心化控制及其后果
EA 正在关停其 Origin 应用
在 How-To Geek 最近的一篇文章 中提到,EA 正在逐步淘汰 Origin 应用,提示用户在关停前确保其游戏库的安全。虽然 EA 保证玩家不会失去对已购买游戏的访问权,但这一转变将责任推向了玩家,要求他们采取主动措施——导出数据并迁移账户——否则将面临丢失游戏库的风险。
从行业角度来看,这种情况体现了 依赖性风险 (dependency risk)。当单一实体关停某项服务时,用户可能会陷入困境,不得不忙于保留多年的内容或购买记录。这是一个严酷的提醒:即使初衷良好,中心化平台仍拥有随意塑造或破坏用户体验的权力。
Google Gemini AI Workspace 的默认加入机制
与此同时,Slate 报道称,Google 正在推出 Gemini(一项 AI 驱动的 Workspace 功能),并且用户被 默认加入。这一举动引发了关于隐私和用户自主权的重大疑问。自动加入意味着许多人——尤其是那些不了解新政策的人——最终分享的数据可能比自己意识到的更多。
从企业视角来看,这凸显了 透明度和知情同意的陷阱:组织可能会无意(或有意)地避开知情同意的最佳实践。随着时间的推移,在公司控制下积累的大量用户数据加剧了数据泄露的风险,并引起了注重隐私的公众的不信任。
大规模风险
当数据集中在少数几个公司实体手中时,风险会成倍增加:
- 数据泄露的脆弱性:大型中心化数据库是网络罪犯垂涎的目标。单点故障可能导致一次事故中泄露数百万甚至数十亿条用户记录。
- 对用户自主权的限制:正如从 EA Origin 迁移中所见,关停服务或更改隐私政策等决定会让用户措手不及。在这些系统中,用户维护着自己的唯一“标识符”,并基于“按需知晓”的原则选择性地共享数据。公司持有的数据越多,终端用户对该平台的依赖就越深。
- 合规与监管压力:企业面临着日益严格的数据保护法,如 GDPR 和 CCPA。中心化数据存储库中的单次合规疏忽都可能导致巨额罚款和声誉损失。
- 创新障碍:当少数公司在数据标准和用户访问方面拥有过大的影响力时,这会抑制竞争,并阻碍携带创新解决方案的新市场参与者进入。
去中心化身份的承诺
走进 去中心化身份 (decentralized identity),这是一种个人保留对其个人信息控制权,而非将其移交给单一中心化机构的范式。在这种系统中,用户维护着自己唯一的“标识符”,并根据按需知晓的原则选择性地共享数据。
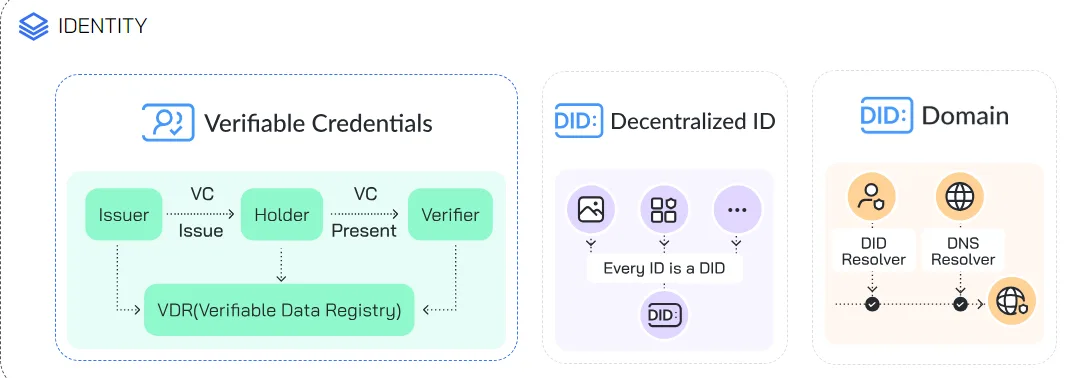
这种以用户为中心的方法为企业、开发者和消费者带来了变革性的潜力:
- 原生安全 (Security by Design):去中心化框架分布式地存储数据,减少了单点故障,使黑客攻击变得不再诱人且更难执行。
- 用户赋能:通过将数据所有权交还给个人,去中心化身份系统有助于确保透明度和知情同意。
- 互操作性与创新:标准驱动的去中心化解决方案促进了跨平台的互操作性,吸引了惠及每个人的协作与竞争生态系统。
- 监管就绪:去中心化使企业更容易证明其符合数据保护法规,因为用户数据不存储在单个大型孤岛中。
ArcBlock 如何赋能下一代数据体验
ArcBlock 处于去中心化身份运动的前沿,赋能构建者和开发者打造用户能够真正控制其数据的体验,包括 DID Wallet、DID Connect 和 DID Spaces。
- DID Spaces:个人数据自由:ArcBlock 的 DID Spaces 计划展示了如何将 去中心化身份 (DID) 融入现实世界的应用。通过赋予每个用户自主身份,DID Spaces 确保私有数据保持私密,仅在用户共享的时间和地点可访问。
- 保护用户数据:ArcBlock 在这篇深度解析中解释了在去中心化环境中保护用户数据的机制。通过密码学、分布式存储和透明的治理机制,ArcBlock 的技术说明了如何将信任构建到数字系统中,而不仅仅是承诺。
针对开发者和行业领袖
- 灵活的平台:ArcBlock 为开发者提供模块化工具,可将去中心化身份和身份验证直接嵌入应用中,包括访问无代码 AI 应用平台。这降低了构建隐私优先产品的门槛。
- 可扩展且面向未来的基础设施:通过拥抱去中心化原则,基于 ArcBlock 构建的解决方案本质上具有可扩展性,无需开发者维护中心化数据库。
- 现成的 Blocklets: 模块化、可复用的组件,有助于简化 dApp 的开发。
- 提升用户参与度:消费者只需简单滑动即可轻松分享其数据的去向、方式和位置,从而赋予他们更多信心和信任。
为何现在至关重要
随着科技巨头推出重大的变革——如 EA 的应用关停和 Google 的默认加入机制——行业对话正在迅速转变。用户比以往任何时候都更加意识到潜在的数据滥用,全球政府也在加强监管。对于企业和开发者而言,这种消费者情绪、政策变化和新兴技术的交汇既是机遇也是挑战:
- 机遇:开拓以用户为中心的、有韧性的服务,在拥挤的市场中脱颖而出。
- 挑战:重新思考数据架构和治理策略,以避免中心化模型带来的陷阱。
通过集成去中心化身份解决方案,企业可以让自己在面对突发的服务变更、数据泄露和不断流失的消费者信任时,具备面向未来的能力。反过来,用户也收回了他们应得的自主权和安全性。
立即体验
亲身体验去中心化身份的力量。访问 ArcBlock 的赠送活动网站 https://giveaway.didwallet.io/en。或者,只需几个步骤即可通过访问 https://launcher.arcblock.io. 启动您的第一个 dApp。
收听音频概览
本页涉及
产品
-
DID Connect
active
DID 协议里应用用来请对方登录或出示凭证的那一部分,也可以和第三方账号并用。
术语
-
DID
DID 是一种数字身份标识。它帮助持有者和验证方确认某个身份由谁控制,也让一项声明有明确的关联对象。账户、登录和授权各自仍有自己的角色。