人格證明與數位身分:去中心化身分在人本與 AI 未來中的角色
隨著 AI 興起,以及數位系統日益普及,在線上建立信任與真實性比以往任何時候都更加重要。人格證明(Proof of Personhood,PoP)與數位身分(Digital Identity)這兩個關鍵概念,在此領域扮演著核心角色。ArcBlock 是一個將去中心化身分(Decentralized Identity,DID)無縫整合至生態系統的平台,我們親眼見證了這些概念如何交會,以及 DID 如何為兩者帶來革命性的改變。
定義核心概念
什麼是人格證明(PoP)?
人格證明旨在驗證一個數位實體是獨一無二的真實人類。它是防範女巫攻擊(Sybil attacks)等情況的重要保障;在這類攻擊中,單一行為者會建立多個虛假身分來操控系統。PoP 在以下場景中至關重要:
- 民主投票:確保「一人一票」。
- 公平分配資源:防止個人重複領取多份資源。
- 線上服務:封鎖機器人或重複帳號。
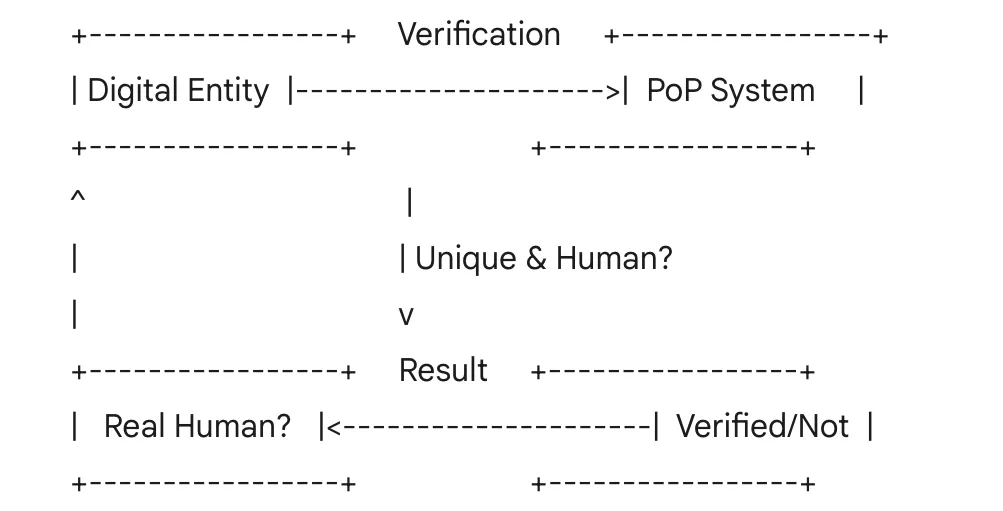
PoP 的核心聚焦於唯一性與人類身分,處理的是身分驗證中一個特定但至關重要的面向。以下示意圖展示系統可能如何驗證數位實體為人類。Venn Factory, 2023
什麼是數位身分?
數位身分是一個更廣泛的概念,涵蓋在線上定義個人的所有數位屬性,包括:
- 憑證:使用者名稱、密碼或生物辨識資料。
- 個人資料:姓名、電子郵件或出生日期。
- 行為模式:交易紀錄或瀏覽習慣。
數位身分系統管理這些屬性,以便在各個平台上進行身分驗證、授權和個人化。傳統系統通常集中管理這些資料,因而引發隱私與安全方面的疑慮。IEFT Identity Discuss, 2023
去中心化身分的定位
去中心化身分(DID)重新構想數位身分,讓使用者掌控自己的資料,而不必依賴中心化機構。DID 建構於開放標準(例如 W3C DID 規範)之上,並且通常由區塊鏈技術驅動,符合自主主權身分的理念。值得一提的是,ArcBlock 已將 DID 整合至平台中,藉此賦能使用者與開發者,並為數位身分和 PoP 提供基礎。
人格證明與數位身分:比較
雖然 PoP 與數位身分都著重於驗證,但兩者的用途並不相同:
- 重疊之處:兩者都透過確認使用者身分的某些面向,致力於在數位互動中建立信任。
- 差異:PoP 專注於證明唯一性與人類身分,而數位身分涵蓋更廣泛的屬性和使用情境,從登入網站到在酒吧證明年齡皆包含在內。
去中心化身分提供靈活、以使用者為中心的框架,既能支援廣泛的身分管理,也能支援特定的 PoP 應用,從而連結這兩個概念。
去中心化身分應用於人格證明的優勢
- 隱私與使用者控制權 DID 讓使用者擁有自己的 PoP 憑證,將資料暴露降至最低。選擇性揭露等隱私保護方式可讓使用者在不分享敏感細節的情況下證明自己是人類,與經常囤積個人資料的中心化系統形成鮮明對比。
- 互通性 標準化 DID 可確保 PoP 憑證能在不同生態系統間移轉及驗證,使其適用於從投票到資源分配等各種應用。
- 可擴展性 去中心化系統將身分管理分散至整個網路,避免中心化機構造成的瓶頸。對全球身分驗證等大規模 PoP 使用情境而言,這種可擴展性至關重要。
- 安全性 ArcBlock 等以區塊鏈為基礎的 DID 解決方案,使 PoP 憑證防篡改且能抵禦詐欺,確保高風險情境中的信任。
去中心化身分應用於人格證明的挑戰
- 技術複雜度 建立以 DID 為基礎的 PoP 系統可能需要複雜的基礎設施,包括區塊鏈、密碼學工具與直覺式介面。這種複雜度可能阻礙採用,非技術使用者尤其如此。不過,ArcBlock 的 DID 解決方案已大幅降低這些挑戰,開箱即可提供相關功能。
- 採用障礙 雖然 DID 日益受到重視,但仍處於生命週期的早期階段。要說服使用者與組織採用去中心化解決方案,仍需要教育與信任建立。
- 驗證的穩健性 DID 提供框架,但實際的 PoP 驗證(例如生物辨識或社交圖譜)必須滴水不漏。
為說明這些取捨,請參考以下 PoP 方法比較:
| 評估標準 | 社交圖譜型 | 通用硬體生物辨識 | 專用硬體生物辨識 |
|---|---|---|---|
| 隱私 | 低 | 偏低 | 偏高 |
| 可存取性/可擴展性 | 偏低 | 高 | 中 |
| 去中心化穩健性 | 偏高 | 偏高 | 偏低 |
| 抵禦虛假人物的安全性 | 高 | 低 | 中 |
此表突顯不同 PoP 方法的優缺點,而 DID 可透過平衡隱私、可擴展性與安全性,解決其中許多問題。
ArcBlock 的方法:強大的去中心化身分平台
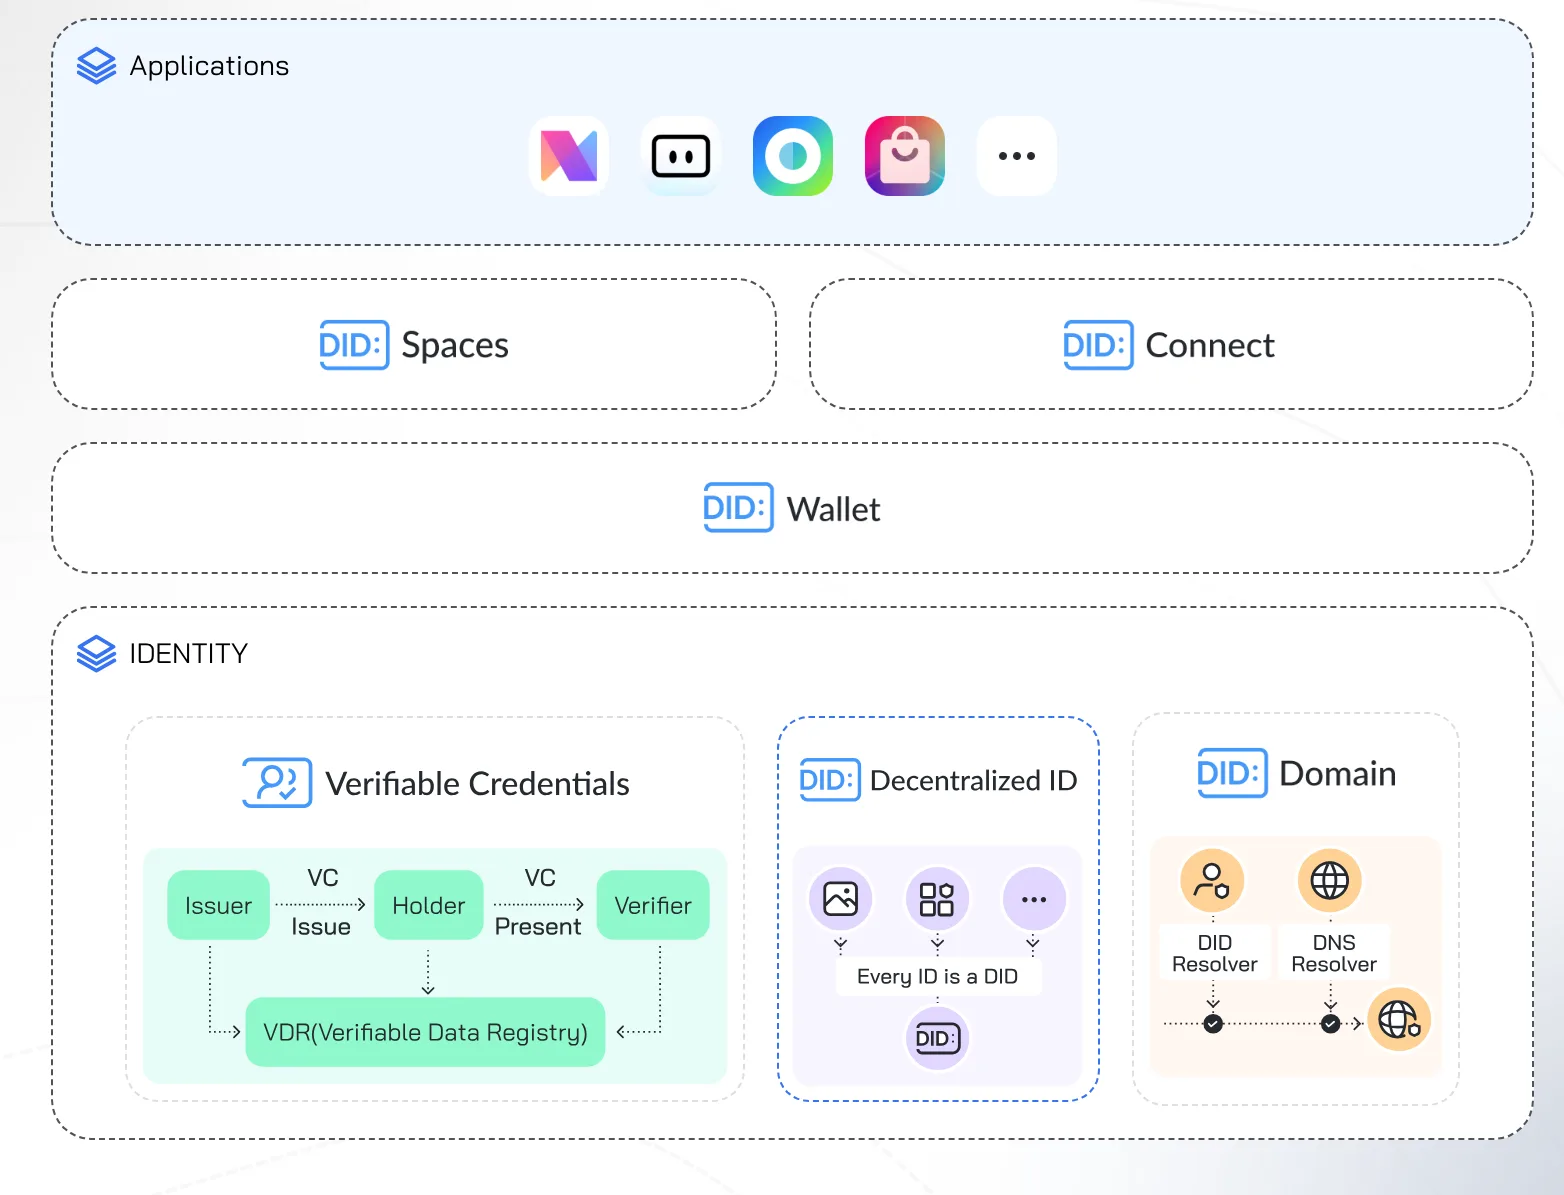
ArcBlock 將去中心化身分融入平台架構,為數位身分與 PoP 建立穩健的基礎。以下是我們的獨特優勢:
主要特色
- 完整整合:DID 並非事後附加,而是內建於 ArcBlock 的每一層,從使用者身分驗證到智慧合約皆涵蓋在內,確保開發者與使用者能無縫管理身分。
- 以使用者為中心的設計:我們的工具與應用程式簡化 DID 的採用,為憑證簽發和驗證提供直覺式介面,讓每個人都能輕鬆使用。
- 可擴展性:我們的區塊鏈基礎設施支援高吞吐量的身分應用,非常適合支付、投票或全民基本收入等大規模場景。
- 安全性:藉助區塊鏈不可變更的特性,我們確保 PoP 與身分憑證能抵禦詐欺並維持安全。
ArcBlock 與其他身分解決方案的比較
中心化身分提供者
傳統系統(例如社群登入、政府核發的身分證件)集中管理資料,存在資料外洩與使用者失去控制權的風險。ArcBlock 的 DID 解決方案:
- 降低風險:去中心化可消除單點故障。
- 強化隱私:不同於收集所有資料的中心化系統,使用者可自行決定分享哪些內容。
其他去中心化身分平台
市場上雖然已有競爭者,但 ArcBlock 的優勢在於其完整的生態系統:
- 全端解決方案:我們提供完整的區塊鏈平台,而不只是 DID 工具,因此能支援端對端去中心化應用。
- 易於採用:我們對易用性的重視使 ArcBlock 脫穎而出,降低企業與開發者的入門門檻。
結論:以去中心化身分建立信任
人格證明與數位身分是建立可信賴數位世界不可或缺的要素。去中心化身分將兩者結合,提供以使用者為中心、安全且可擴展的解決方案。在 ArcBlock,我們不只是追隨這股趨勢,更走在趨勢前端。透過將 DID 嵌入平台,我們賦能使用者與開發者處理各種身分挑戰,從證明人類身分到管理複雜的數位個人檔案皆可涵蓋。若想開始使用去中心化身分,或將其整合至下一個應用程式,請造訪 https://www.arcblock.io。
收聽音訊概覽
深入了解
如要進一步了解人格證明、數位身分與去中心化身分,可以探索以下資源:
- W3C 去中心化識別碼(DID)規範:DID 的官方標準,深入介紹其結構與使用情境。https://www.w3.org/TR/did-core/
- Christopher Allen 的自主主權身分:介紹自主主權身分原則的奠基文章,而這些原則正是 DID 的基礎。http://www.lifewithalacrity.com/2016/04/the-path-to-self-sovereign-identity.html
- Microsoft 的去中心化身分資源:Microsoft 一直引領 DID 的採用,並提供實際應用方面的深入見解。https://www.microsoft.com/en-us/security/business/identity-access-management/decentralized-identity
- Ethereum Name Service(ENS)與身分:了解 ENS 如何與 DID 整合,建立人類可讀的去中心化身分。https://ens.domains/
- Sovrin Foundation:致力於推動自主主權身分的非營利組織,提供 DID 與 PoP 的白皮書及案例研究。https://sovrin.org/
- ID2020:聚焦於普及數位身分的全球倡議,探索身分與人道用途的交集。https://id2020.org/led
更多學習連結
若想進一步探索,以下是我推薦的其他資源:
- Evernym 的「去中心化身分解析」:適合初學者的指南,協助理解 DID 及其影響。https://www.evernym.com/decentralized-identity/
- Hyperledger Indy 文件:Hyperledger Indy 是專為 DID 打造的區塊鏈框架,提供實作方面的技術見解。https://hyperledger-indy.readthedocs.io/
- Vitalik Buterin 的「人格證明:綜述」:由 Ethereum 共同創辦人撰寫,深入探討各種 PoP 方法。https://vitalik.ca/(註:請搜尋 Vitalik 關於身分與 PoP 的部落格文章,他經常撰寫此類主題。)
- uPort(現為 Serto 的一部分):DID 領域的先驅,為開發者提供案例研究與工具。https://www.serto.id/
- 去中心化身分基金會(DIF):推動 DID 標準與互通性的協作組織。https://identity.foundation/
本頁涉及
產品
-
AIGNE
active
面向開發者的 agent 開發框架。從命令列建立並執行一個專案,需要細節時再查框架文件。
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。