去中心化 DID Domain 服務超越傳統服務商
你知道嗎?網域名稱的未來是去中心化的
幾十年來,網域名稱系統 (DNS) 一直由中心化權威機構控制,用戶必須在嚴格的監管下註冊、續費和管理網域名稱。但是,如果網域名稱所有權可以是永久的、抗審查的且真正由用戶控制的呢?這就是 ArcBlock 的去中心化身分 (DID) 網域名稱服務所提供的。
與傳統網域名稱不同,ArcBlock 的 DID Domain 利用區塊鏈和去中心化身分,為用戶提供安全、可驗證且防篡改的網域名稱所有權。這意味著不再需要與中心化註冊商打交道,也不再面臨網域名稱被沒收的風險。與網址不同,DID Domain 充當數位身分,在去中心化應用程式 (dApps)、區塊鏈交易、支付等方面實現無縫互動。
那麼,ArcBlock 的 DID Domain 服務與傳統網域名稱服務商相比如何?讓我們深入探討五個關鍵優勢。
1. 真正所有權
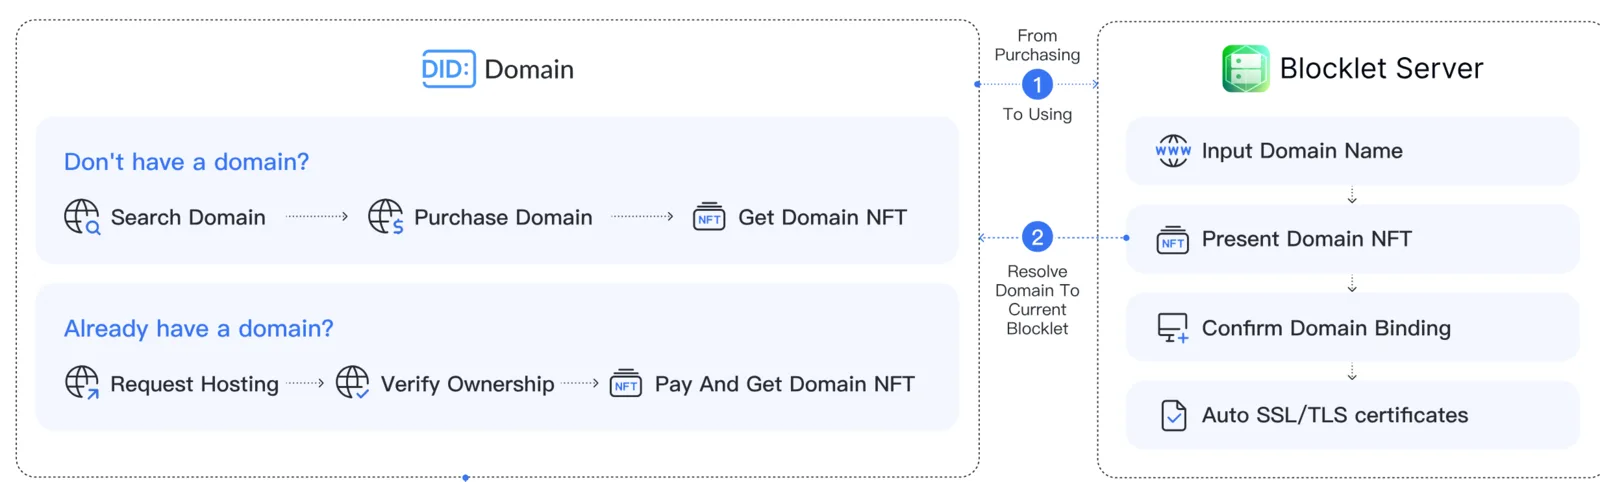
傳統網域名稱註冊商採用租賃模式,要求用戶定期續費。使用 ArcBlock 的 DID Domain,一旦用戶註冊了網域名稱,他們就永久擁有它——並且它以 NFT 的形式保存在您的錢包中。這消除了因錯過付款或政策變更而丟失網域名稱的風險。下面描述了購買和使用網域名稱的流程。
2. 去中心化安全與防劫持保護
傳統 DNS 系統依賴中心化伺服器,使其容易受到攻擊、DNS 欺騙和網域名稱劫持。 ArcBlock 的 DID Domain 是利用區塊鏈上的去中心化身分進行保護的 NFT,消除了單點故障。這使得惡意行為者操縱或竊取網域名稱變得異常困難。
3. 增強隱私與化名性
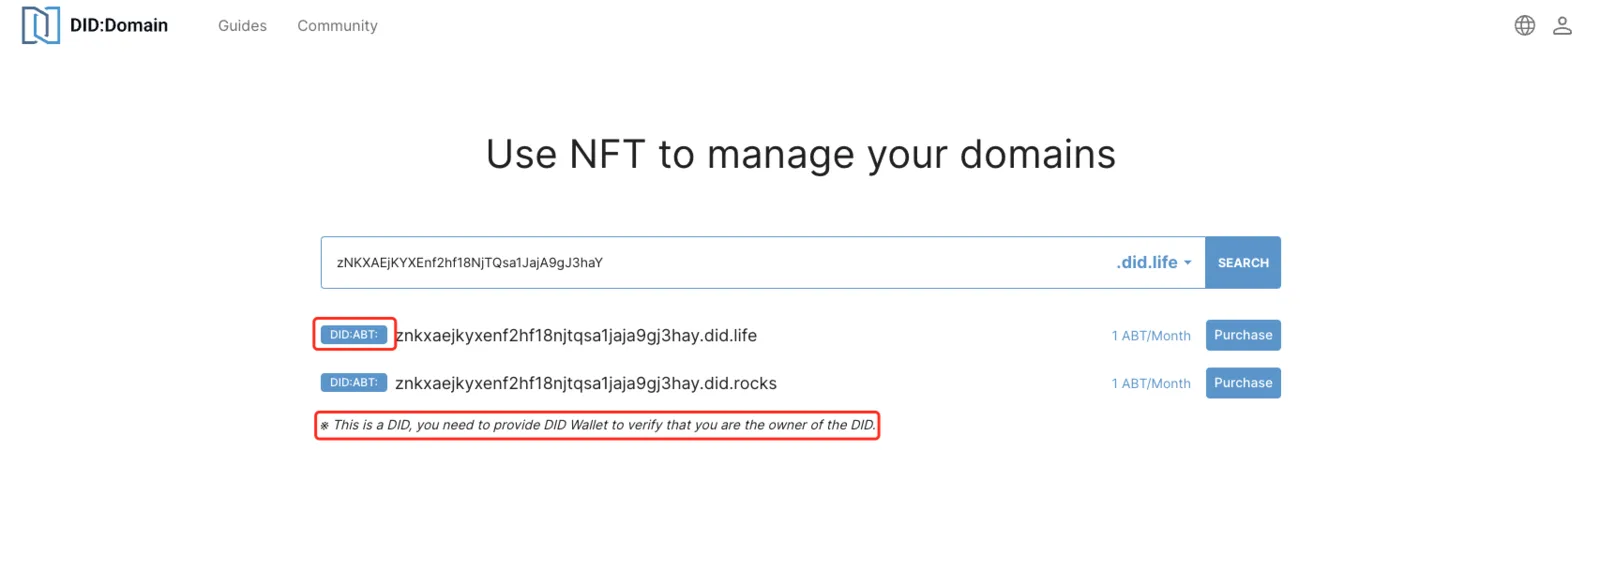
傳統的網域名稱註冊需要個人資料,這些資料可能會通過 WHOIS 目錄洩露,使用戶面臨垃圾郵件、網路攻擊或監控的風險。ArcBlock 的 DID Domain 基於 去中心化身分 (DID) 原則,並作為 NFT 儲存在用戶錢包中。這使得用戶能夠在保持化名性和安全性的同時,控制他們共享的資訊。
4. 無縫加密與 dApp 整合
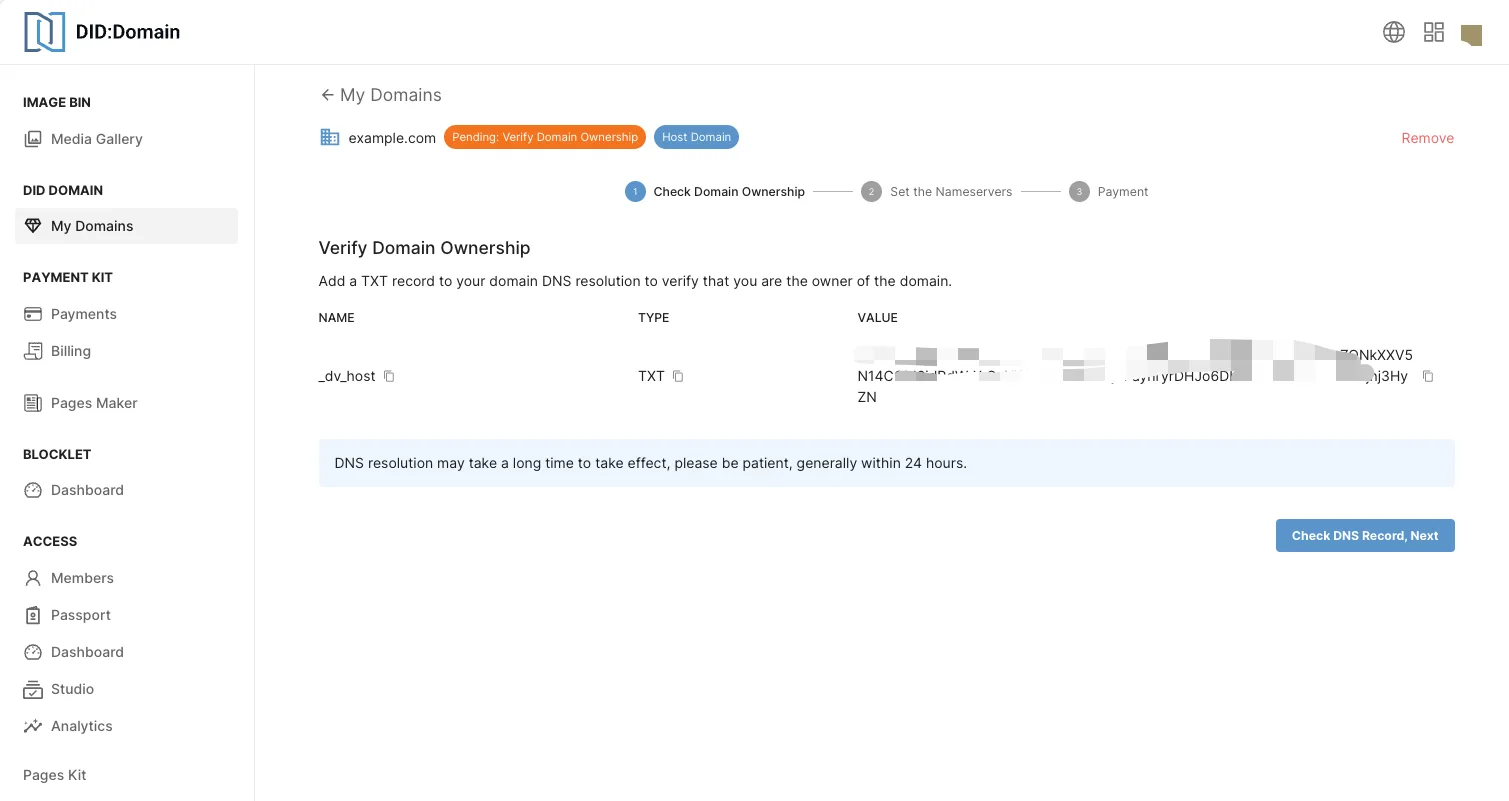
管理冗長而複雜的錢包地址對區塊鏈用戶來說很麻煩。ArcBlock 的 DID Domain 可以作為易於記憶的數位識別碼,通過將錢包、智慧合約和去中心化應用程式 (dApps) 連結在一個用戶友善的網域名稱下,簡化了交易流程。
消除中心化權威,降低成本,提高安全性
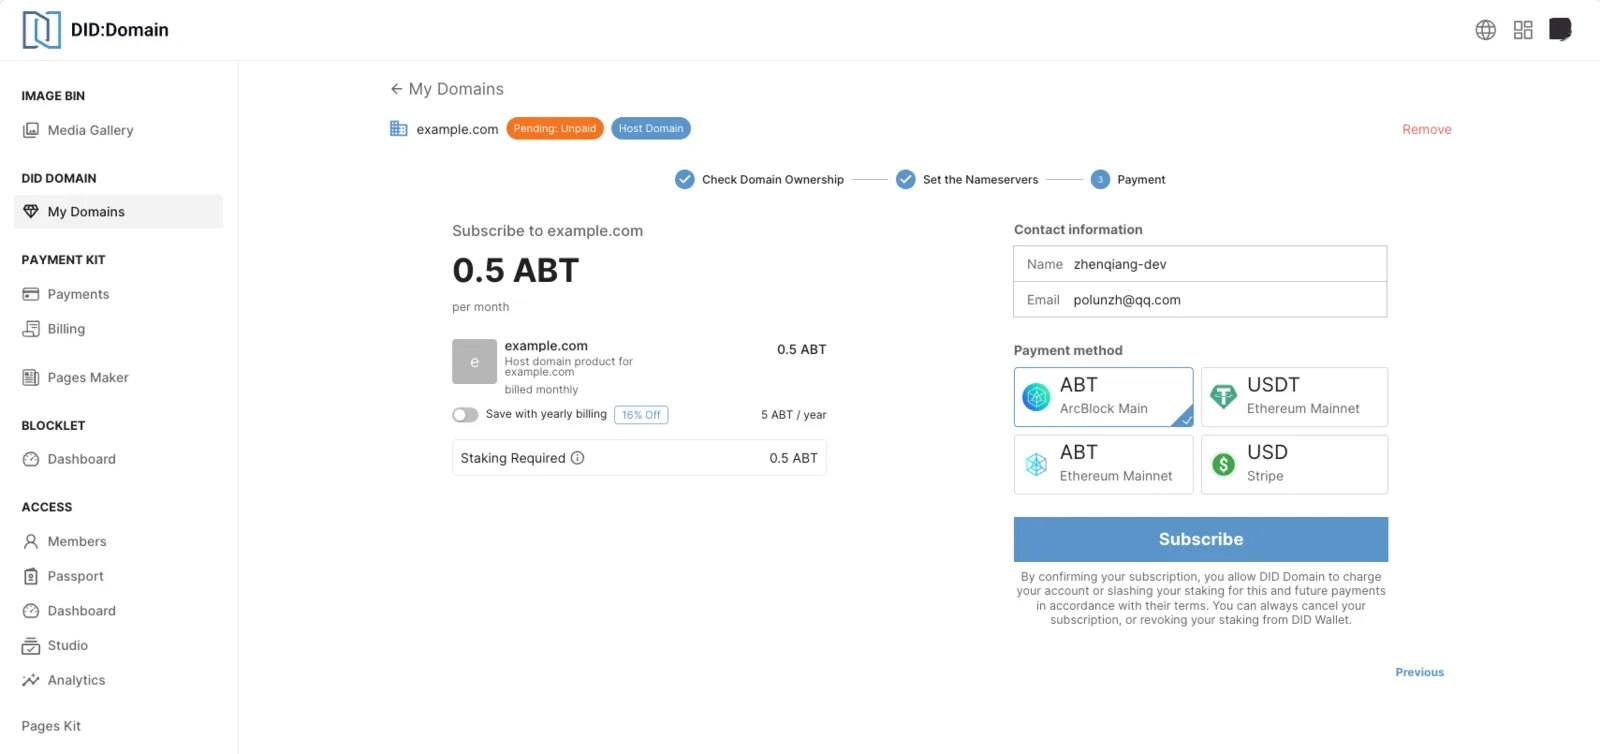
5. 抗審查
政府和中心化組織可以扣押或審查傳統網域名稱。通過 ArcBlock 的去中心化方法,用戶以 NFT 的形式保留對網域名稱的完全控制權,確保其保持可存取且不受審查——這對於在敏感地區營運的內容創作者、活動家和企業來說非常完美。
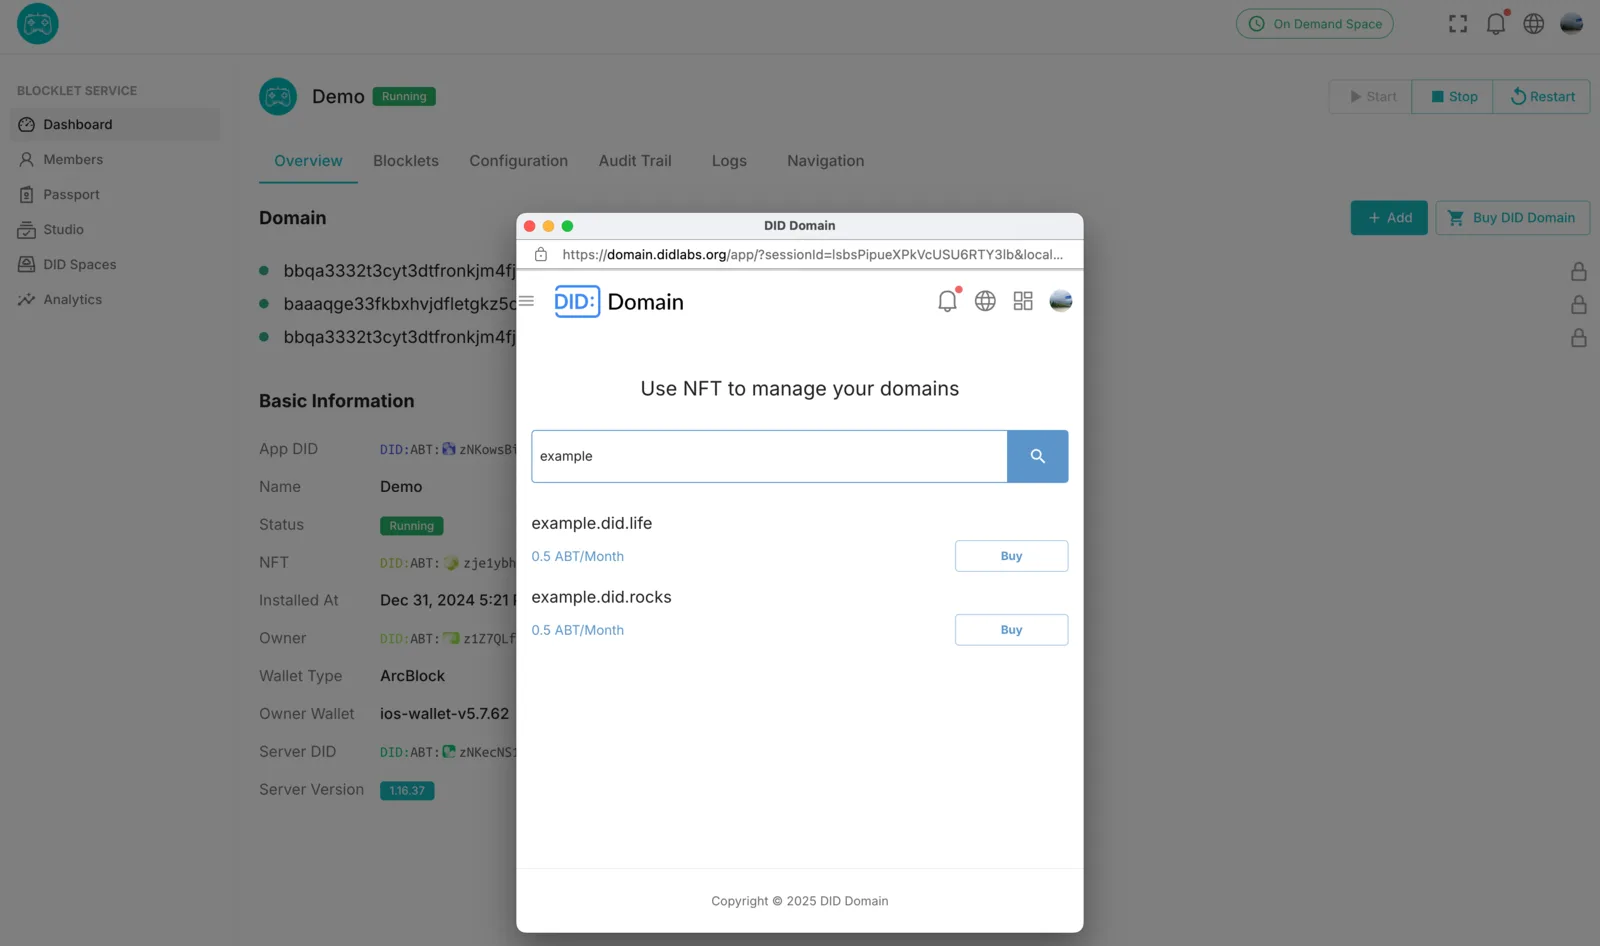
未來是去中心化的
ArcBlock 的 DID Domain 服務不僅僅是傳統網域名稱服務商的替代品,它是邁向去中心化網際網路的變革性飛躍。消除中心化權威、降低成本和提高安全性,賦予了用戶真正的主權和數位自主權。
隨著去中心化身分和 Web3 的採用持續成長,DID Domain 將在數位身分和線上互動的演進中發揮至關重要的作用。購買一個網域名稱,設定您的
您準備好保護您的去中心化網域名稱了嗎?立即探索 ArcBlock 的 DID Domain 服務 並掌控您的數位身分。
收聽 Podcast 概覽
參考資料
本頁涉及
產品
-
DID Names
active
建立在 DID 和可驗證憑證之上的網域管理。一個帳號可以同時託管和管理多個網域,不必逐個單獨設定。