又一起大規模資料外洩:為何去中心化身分必須取代密碼
近期,網路安全研究人員揭露了一個 47GB 的資料庫,其中包含 超過 1.84 億組密碼和登入憑據。 科技巨頭——Google、Microsoft、Facebook、Apple——甚至是來自 29 個國家的政府電子郵件網域,全都被一網打盡。這又是另一個頭條新聞,另一次警鐘,也再次提醒我們:中心化身分系統已經支離破碎。
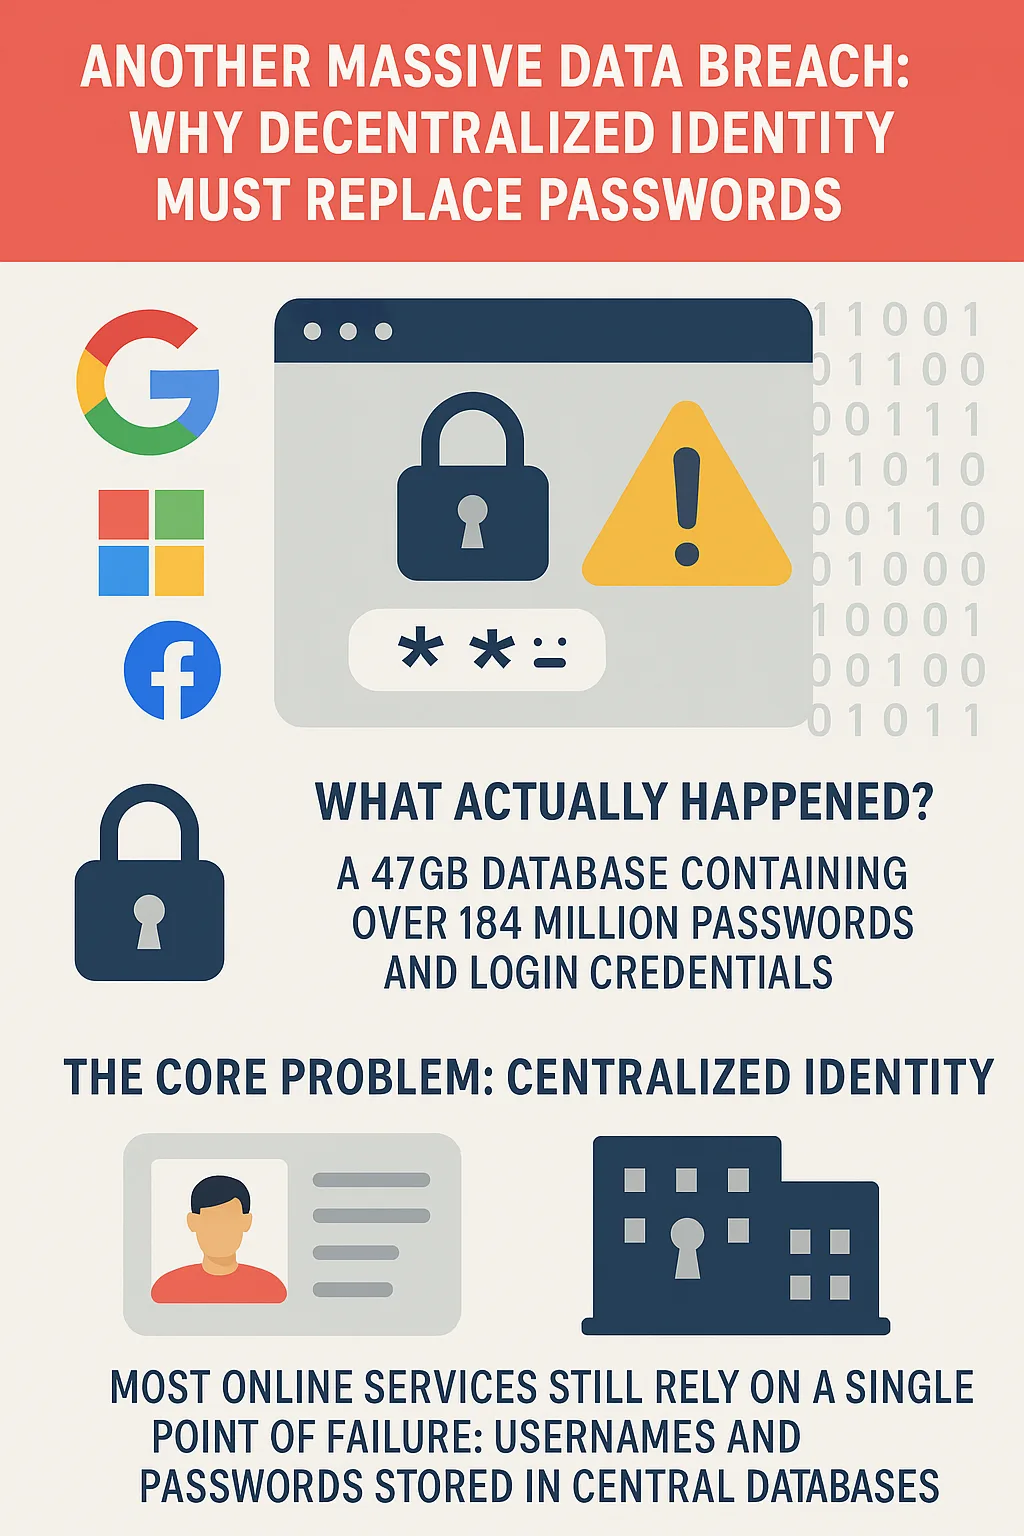
究竟發生了什麼事?
一家第三方威脅情報公司偶然發現了一個未受保護甚至未加密的公開資料庫。任何擁有連結的人都可以存取使用者憑據——電子郵件地址、密碼等等——其中大部分是透過惡意軟體和資訊竊取程式(infostealers)收集,然後集中存放在一個易於下載的位置。這些資料目前正在暗網論壇流傳,等待被用於網路釣魚、詐欺和身分盜用。
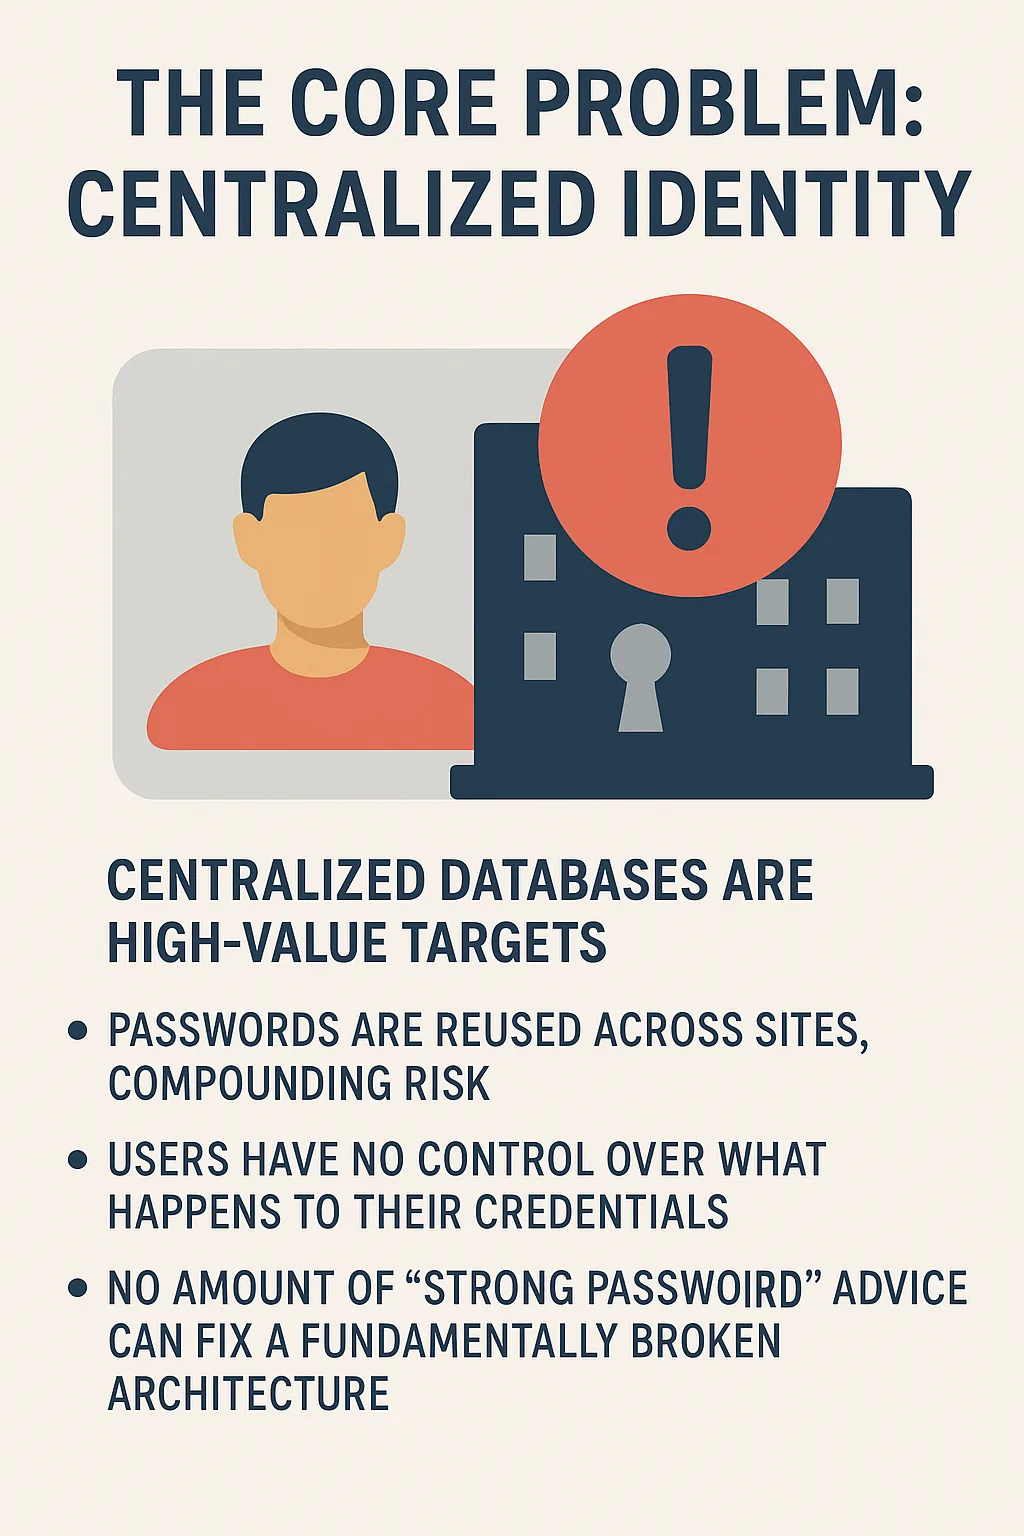
核心問題:中心化身分
大多數線上服務仍然依賴單一故障點:儲存在中心化資料庫中的使用者名稱和密碼。如果攻擊者入侵(他們經常這麼做),所有的資訊都會大規模外洩。
- 中心化資料庫是高價值目標。
- 跨網站重複使用密碼會加劇風險。
- 使用者對於自己的憑據發生了什麼事完全沒有控制權。
再多的「強密碼」建議都無法修復根本性崩壞的架構。
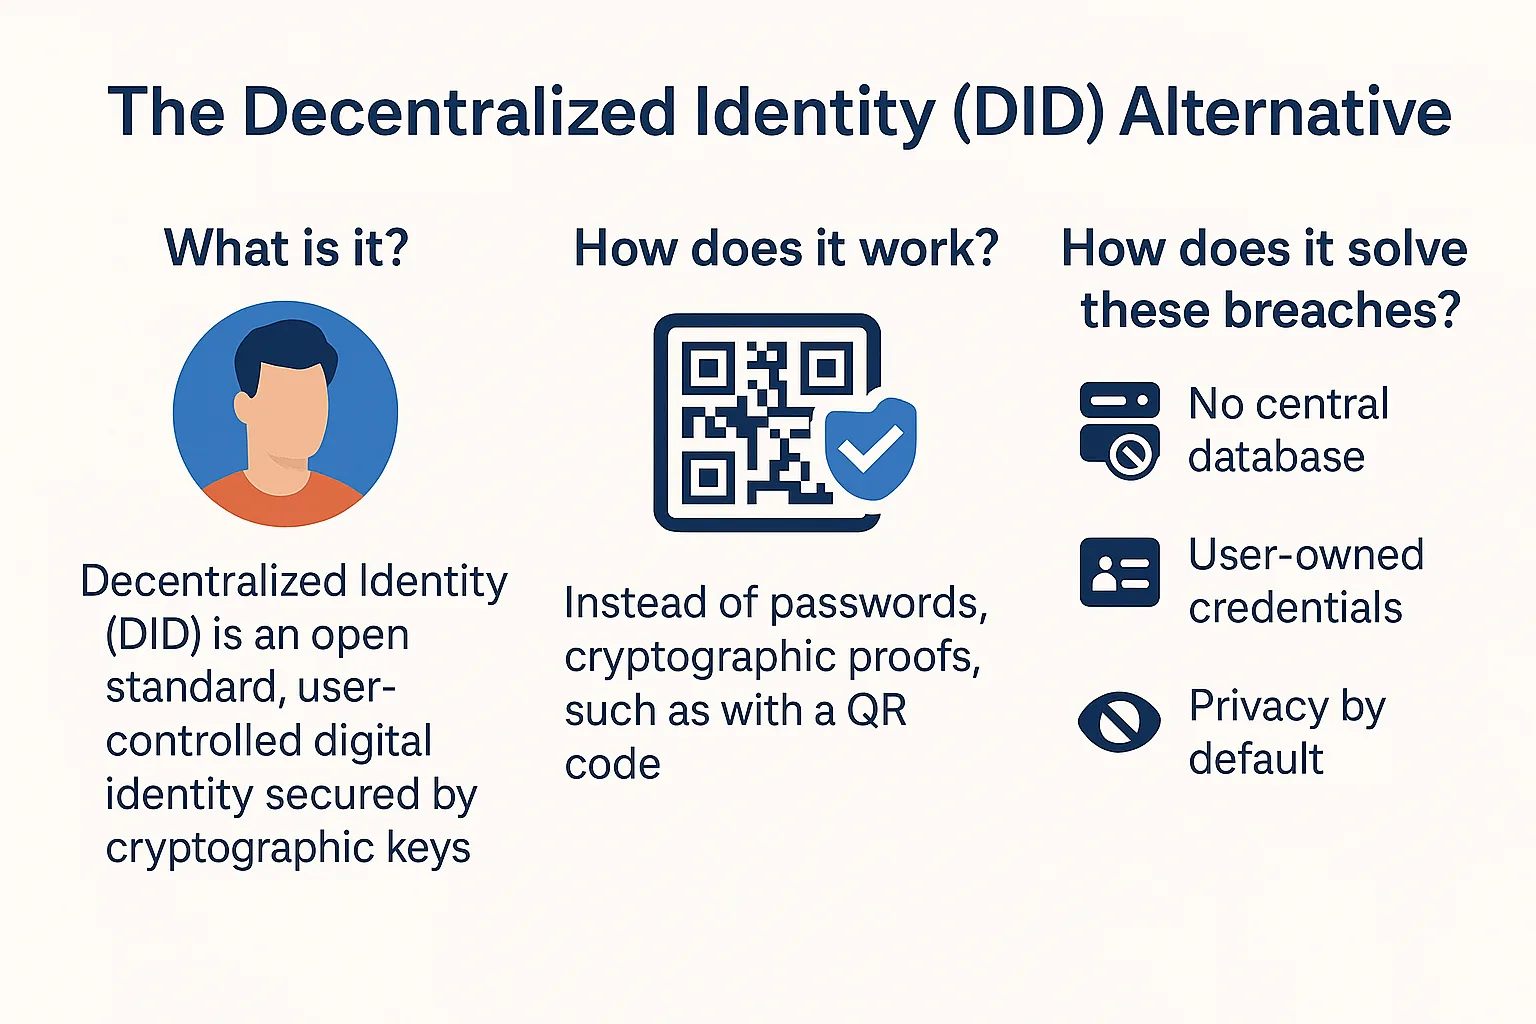
去中心化身分 (DID) 的替代方案
去中心化身分 (DID) 翻轉了遊戲規則。以下是它的定義以及運作原理:
- 它是什麼? 去中心化身分 (DID) 是一種管理數位身分的開放標準,不依賴任何單一供應商或資料庫。每位使用者都擁有一個僅由自己控制的數位身分,並由其自有裝置或錢包中的加密金鑰提供安全性。
- 它如何運作? 使用者不再向數十個網站提供密碼,而是使用加密證明(通常透過 QR Code 或錢包簽署)來證明自己的身分。伺服器上不會儲存密碼,也沒有個人資料會在那裡等著被外洩。
- 它如何解決這些外洩問題?
- 沒有可供駭客攻擊的中心化資料庫。 攻擊者無法一次危害數百萬名使用者——因為根本沒有目標。
- 使用者擁有的憑據。 即使企業遭到入侵,也不會洩露任何可重複使用的祕密。
- 預設隱私。 使用者僅分享必要資訊——沒有大規模的資料蒐集。
ArcBlock:為企業落實去中心化身分
ArcBlock 的 DID 平台 讓任何企業都能在產品中建立安全且易於使用的去中心化身分,而無需成為密碼學專家。
功能特點:
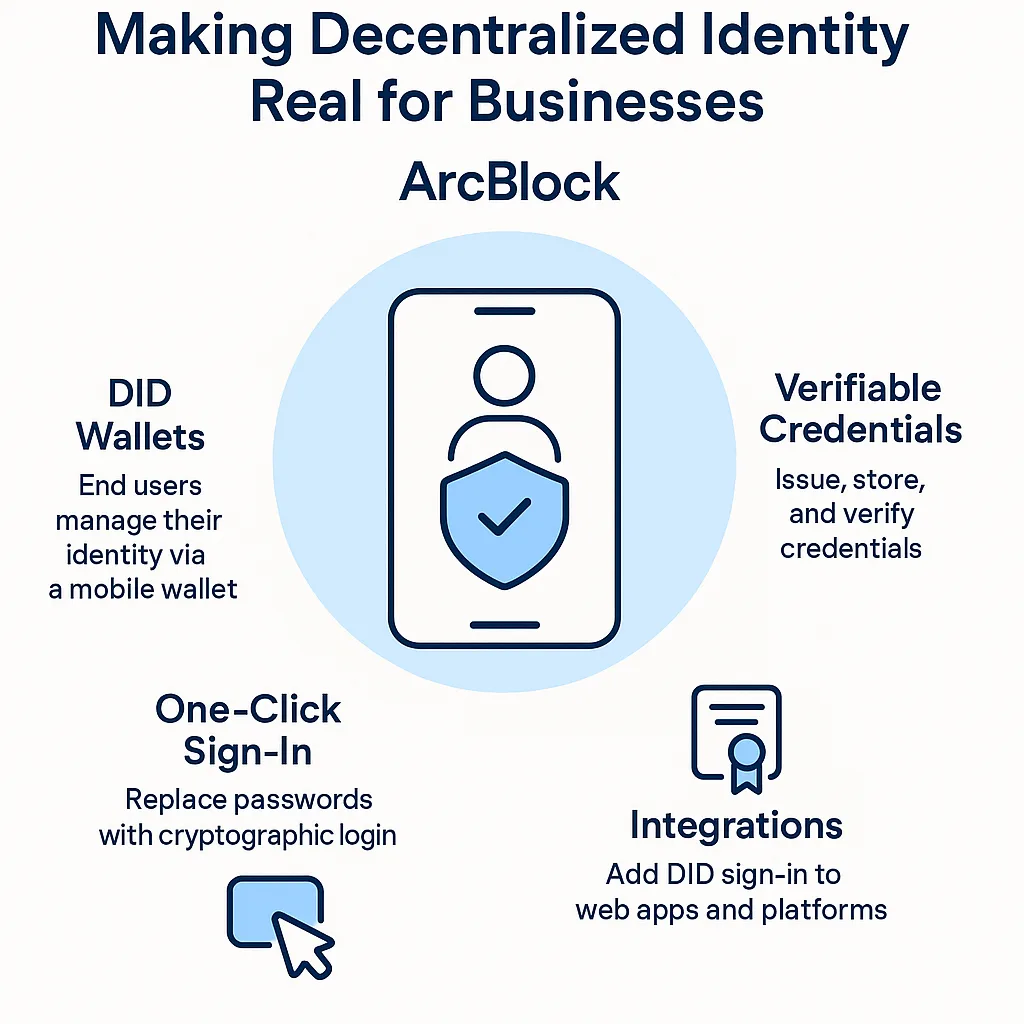
- DID Wallet: 終端使用者透過行動錢包管理自己的身分,而非透過中心化資料庫。
- 一鍵登入: 以加密登入取代密碼——更快速且更安全。
- 可驗證憑據 (Verifiable Credentials): 簽發、儲存並驗證憑據(如實名認證 KYC、會員資格、證照),無需承受資料被盜的風險。
- 隱私與合規性: 不再需要大規模儲存資料,更容易符合隱私法規(如 GDPR、CCPA)。
- 整合: 只需幾行程式碼即可將 DID 登入新增至 Web 應用程式、SaaS 和企業平台。
總結
只要世界仍運作在密碼和中心化帳戶之上,這樣的外洩事件就會不斷發生。應用程式開發者、企業和開發團隊可以選擇:繼續修補支離破碎的系統,或者引領轉向去中心化身分。
ArcBlock 已經協助領先企業建立並部署去中心化身分解決方案,讓這些頭條新聞變得可以避免,而非必然發生。
如果您的公司仍在儲存密碼,您就是在玩火。是時候轉向去中心化身分,將控制權還給使用者了。欲了解更多資訊,請造訪 www.arcblock.io
本頁涉及
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。