以去中心化身份保障遊戲產業的未來
最近 MobileSyrup 的一份報告揭露了一起令人震驚的疑似數據洩漏事件,影響了超過 8,900 萬個 Steam 帳戶。這起洩漏事件與用於簡訊雙重驗證 (2FA) 的第三方服務 Twilio 有關,洩露了包括即時 2FA 驗證碼在內的敏感數據,駭客目前正以 5,000 美元的價格在暗網上出售。
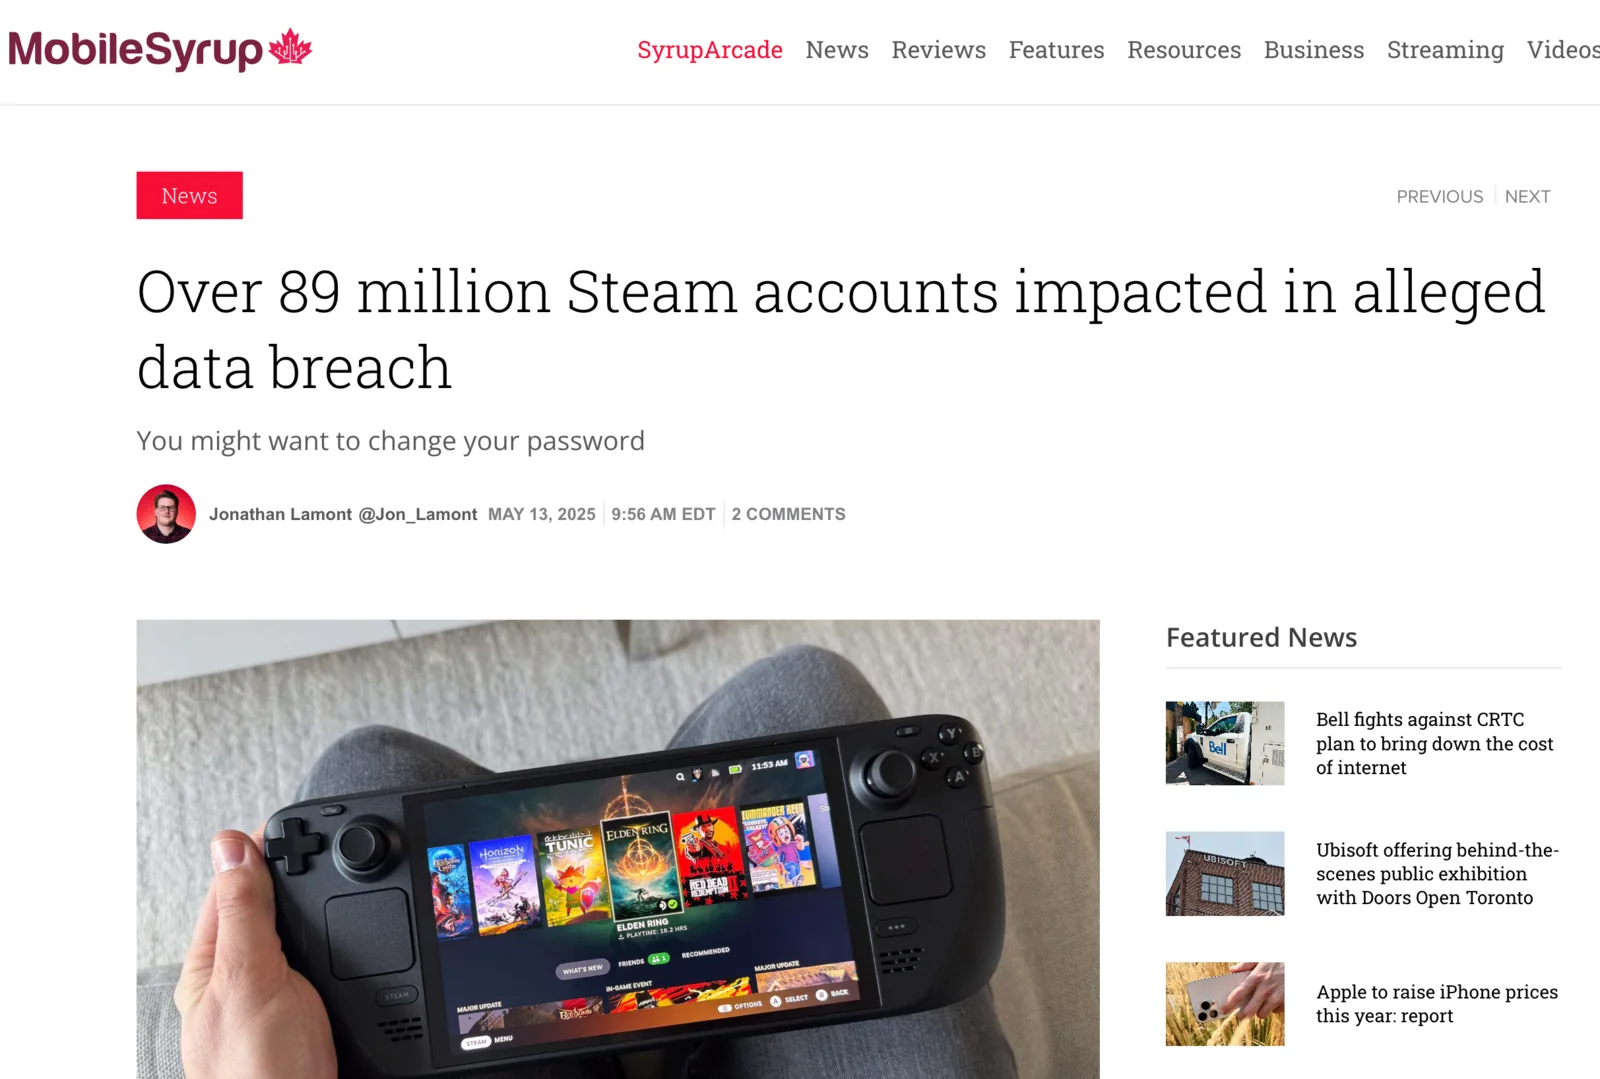
這次事件源於供應鏈漏洞,而非對 Steam 的直接攻擊,這凸顯了中心化身份系統的一個關鍵弱點。隨著像 Steam 這樣的遊戲平台管理著數百萬個用戶帳戶,對於強大且安全的身份解決方案的需求從未如此清晰。這正是 去中心化身份 (DID) 大顯身手的時候——這是一套可以同時保護用戶與平台的開發方法與技術棧。在本文中,我們將探討為何 DID 是安全遊戲的未來,聚焦 ArcBlock 作為領先供應商的角色,並提供明確的實施行動計畫。
問題所在:中心化身份風險
這次疑似 Steam 的洩漏事件凸顯了與中心化身份系統相關的固有風險。關鍵漏洞包括:
- 中心化數據存儲: 平台及其第三方供應商使用的中心化資料庫代表了單點故障,容易成為攻擊者的目標並被利用。
- 第三方依賴: 將簡訊 2FA 等關鍵功能委託給外部服務會引入供應鏈風險。第三方的安全狀況直接影響到主平台的安全性。
- 脆弱的驗證方法: 像簡訊 2FA 這樣的方法容易受到 SIM 卡劫持 (SIM swapping) 等攔截技術的攻擊,使攻擊者有可能獲取一次性驗證碼並盜取帳戶。
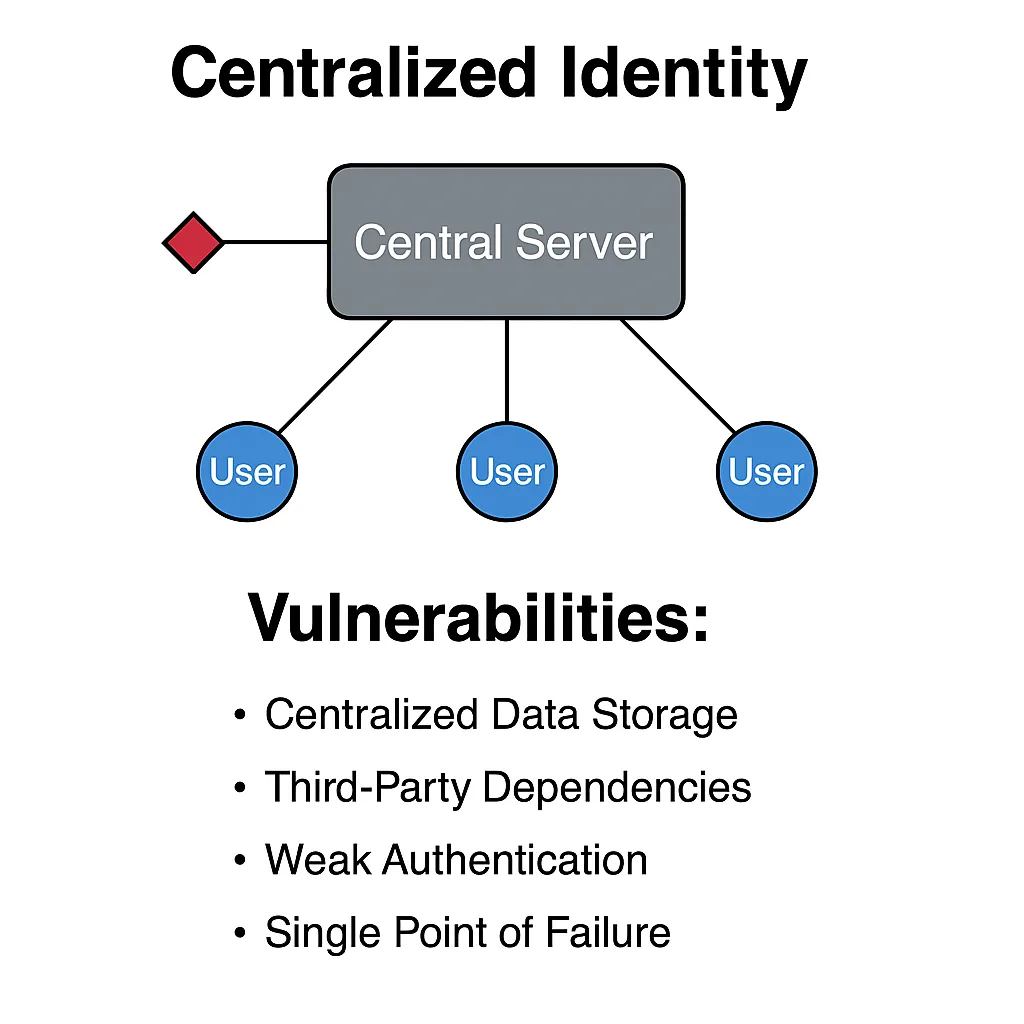
這些漏洞的後果可能是用戶敏感數據的外洩,導致身份盜用、財務損失與隱私侵犯的風險。中心化系統儘管方便,卻是網路罪犯眼中的誘人目標,而擁有龐大用戶群的遊戲產業在降低這些風險方面面臨著重大挑戰。
為何去中心化身份是解決方案
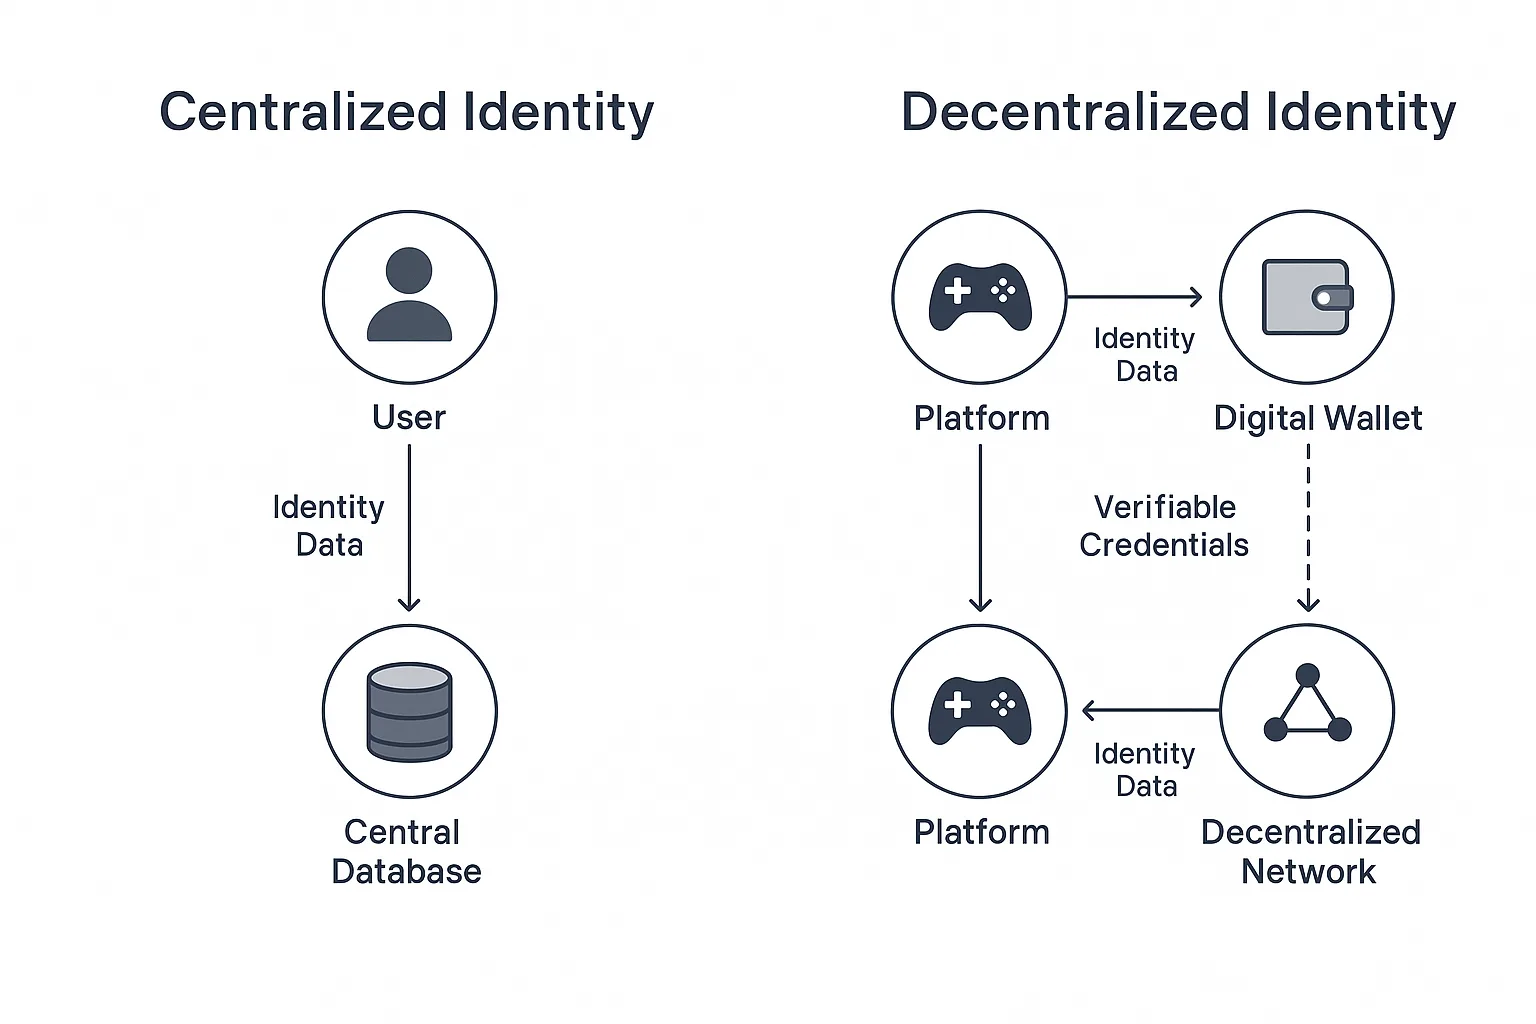
去中心化身份 (DID) 提供了一種替代的用戶驗證與數據管理方法。與傳統的中心化模型不同,DID 賦予用戶透過基於區塊鏈的可驗證憑證 (verifiable credentials) 來控制其數位身份的能力。
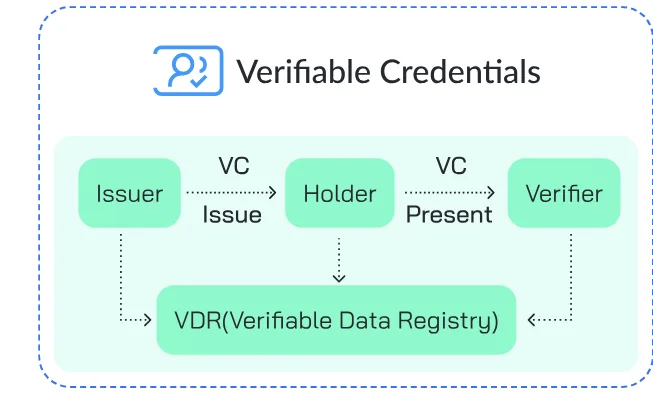
以下是為何 DID 是增強遊戲安全性的絕佳解決方案:
- 用戶控制與隱私: DID 允許用戶將其憑證(通常作為可驗證憑證)存儲在安全的數位錢包中。用戶隨後可以選擇性地僅與平台分享必要的數據,從而最大限度地減少暴露並顯著增強隱私。
- 減少單點故障: 透過將身份數據和驗證機制分佈在去中心化網絡中,DID 消除了對單一中心化資料庫的依賴,使大規模數據洩漏變得極其困難。
- 更強大的驗證: DID 支持更強大的驗證方法,包括無密碼登入和加密證明,與簡訊驗證相比,這些方法更不容易被攔截。
- 最小化第三方風險: 去中心化系統減少了核心身份功能對潛在脆弱第三方的依賴,緩解了供應鏈弱點。
- 互操作性: DID 標準(例如全球資訊網協會 W3C 定義的標準)促進了互操作性,允許用戶有可能在不同平台之間使用單一且安全的身份,在不犧牲安全性的情況下簡化用戶體驗。
對於遊戲平台而言,採用 DID 可以增強數百萬個用戶帳戶的安全性,與玩家群體建立更大的信任,並為產業內的身份安全樹立更高的標準。
ArcBlock:引領去中心化身份變革
在 DID Space 的供應商中,ArcBlock 提供了一個專為安全身份管理與去中心化應用開發而設計的平台。ArcBlock 的生態系統旨在支持希望實施去中心化解決方案的開發者與企業。ArcBlock 產品的關鍵面向包括:
- DID Wallet: 一款去中心化錢包,旨在讓用戶管理其數位身份與憑證,目標是讓用戶掌握自己的數據控制權。
- 符合 W3C 標準的 DID: ArcBlock 遵循全球 DID 標準,這對於與其他基於標準的系統進行潛在的互操作與整合至關重要。
- DID Connect: 一套工具包,旨在幫助開發者構建自定義的 DID 應用程序,並將去中心化身份功能整合到他們的平台中。
- 可擴展架構: ArcBlock 底層的 Blocklet 和 區塊鏈基礎設施 在設計時考慮了可擴展性,旨在處理大量的交易與用戶,這對於像 Steam 這樣的平台是必要的功能。
- 隱私功能: 該平台結合了選擇性披露 (selective disclosure) 和零知識證明 (zero-knowledge proofs) 等功能,旨在保護用戶數據並支持符合隱私法規的要求。
ArcBlock 專注於提供全面的平台與開發工具,使其成為探索去中心化身份解決方案的企業與政府的潛在合作夥伴。
ArcBlock DID 功能的關鍵優勢
| 功能 | ArcBlock 優勢 |
|---|---|
| 符合 W3C 標準的 DID 與可驗證憑證 | 基於全球標準構建,實現最大程度的互操作性 |
| DID Connect 工具包 | 使開發者能夠快速整合去中心化身份功能 |
| Blocklet 基礎設施 | 模組化且可擴展的架構,支持數百萬用戶 |
| 隱私設計 (Privacy by Design) | 支持選擇性披露與零知識證明 |
| 多鏈就緒 | 可跨越不同的區塊鏈生態系統運行 |
潛在行動計畫:探索去中心化身份
對於像 Steam 這樣的平台或遊戲公司,考慮採用 DID 時,使用 ArcBlock 等技術的分階段方法可能涉及以下步驟。請注意,這些時間框架僅為估計值,實際持續時間可能會根據整合複雜性、測試需求和資源分配而有顯著差異。
- 評估當前身份系統
- 目標: 識別現有漏洞並評估整合去中心化身份的可行性。
- 行動: 對目前的驗證方法、數據存儲實踐以及對第三方身份服務的依賴進行徹底審計。描繪出潛在的故障點。
- 成果: 一份詳細報告,列出安全漏洞並識別 DID 實施的具體機會。
- 試點 DID 解決方案
- 目標: 在有限的用戶群體中測試去中心化驗證,以檢查錯誤和易用性。
- 行動: 與 ArcBlock 等供應商合作,為一部分用戶(例如 10,000 到 100,000 人)實施其基於 DID 的解決方案,包括驗證(例如無密碼登入或加密 2FA)。評估與現有基礎設施或滿足需求所需的其他 ArcBlock 系統的相容性。
- 成果: 一個運作中的試點,證明 DID 驗證的技術可行性與用戶體驗。
- 規劃整合與用戶採納
- 目標: 制定在全平台整合 DID 的全面策略,以及如何教育用戶。
- 行動: 批准架構並規劃用戶教育活動,以強調 DID 的好處(增強安全性、隱私、控制權)。為內部團隊準備開發者資源與培訓。
- 成果: 詳細的推廣計畫以及針對用戶與開發者的教育材料。
- 分階段實施與擴展
- 目標: 逐漸向整個用戶群推廣 DID,並將其整合到核心平台功能中。
- 行動: 開始分階段部署 DID 驗證,可能從新用戶開始,或作為現有用戶的增強安全選項。將 DID 整合到登入、帳戶管理和其他相關系統中。擴展底層基礎設施以處理平台的用戶量。
- 成果: 為平台的全球用戶成功整合安全且以用戶為中心的去中心化身份系統。
- 監控與迭代
- 目標: 持續監控系統性能、安全性與用戶反饋,進行持續優化。
- 行動: 利用監控工具追蹤 DID 系統的性能與安全性。收集用戶反饋以識別改進區域。及時解決技術問題與用戶疑慮。
- 成果: 一個不斷改進且具備彈性的身份系統。
預期效益
透過探索並潛在實施 DID,平台可以實現以下目標:
- 增強安全性: 減少對中心化系統和脆弱第三方的依賴,降低大規模洩漏的風險。
- 增加用戶信任與控制: 賦予用戶對其身份數據更大的控制權,培養信任並符合日益增長的隱私預期。
- 產業領導地位的潛力: 為遊戲領域安全且保護隱私的身份管理樹立先例。
- 提高可擴展性與彈性: 利用區塊鏈與 DID 的分佈式特性,構建更強大且可擴展的身份基礎設施。
訪問 www.arcblock.io 了解更多關於去中心化身份的信息,或獲取更多關於 DID 如何幫助您的公司的資訊。
結論
與大型遊戲平台使用的第三方服務相關的疑似數據洩漏,提醒了中心化身份系統的固有風險。去中心化身份專注於用戶控制、減少對中心化機構的依賴以及增強的安全功能,提供了一條充滿希望的前行之路。ArcBlock 的平台旨在讓各種規模的公司都能採用 DID。雖然轉型確實需要規劃與執行,但探索與實施去中心化身份解決方案,為遊戲平台提供了一個顯著增強安全性、保護用戶數據並為其數百萬玩家建立更受信任的數位環境的契機。
本頁涉及
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。
-
Self-Sovereign Identity
一種主張:人應當自己持有識別碼和憑證,並且每次自己決定揭露什麼。它講的是控制權歸誰,不是一套協定;去中心化身分是把它建出來的方式。