資料還在,我卻已經失去了它
編者按
ArcSpace 即將迎來新版本。它的前身是許多 ArcBlock 使用者熟悉的 DID Space:一個讓資料與使用者自己的身份關聯、由使用者授權應用存取的個人資料空間。在這次發布之前,ArcBlock 創辦人 Robert 想先退後一步,從自己保存了二十多年的磁碟、錄影、雲端資料和私鑰談起:我們反覆說「使用者擁有資料」,究竟要具備哪些能力,這句話才是真的?
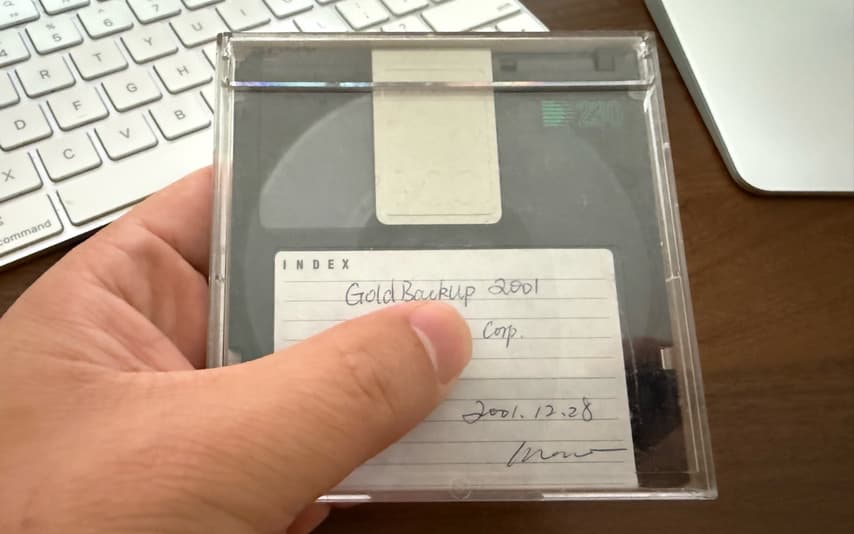
我有一張 2001 年刻下的 MO 磁光碟,一種當年常見的可擦寫光碟。封面上寫著「黃金備份」。
我相信裡面的資料還在。這張盤沒有丟,沒有被偷,也沒有被一家公司關掉。我一直把它保存得很好。問題只是,我現在已經沒有一台 MO 讀盤機。
所以,這些資料到底還算不算屬於我?
這幾年我們常說 data ownership、self-custody、個人資料主權,好像只要把檔案從別人的 cloud 搬回自己的硬碟,問題就解決了。但我越來越覺得,真正的資料主權,不是資料今天放在哪裡,而是當設備、格式、應用、服務供應商,甚至你自己的記憶都變了以後,你仍然能夠存取、理解、遷移、驗證和恢復它,也能夠決定什麼時候刪除它。
這不是一個去中心化和中心化二選一的問題。事實上,我自己的經歷正好把兩邊最好的部分和最壞的部分都走了一遍。
先把故事放在一條時間線上
如果把後面的故事先壓縮成一張閱讀地圖,它大致是這樣:每一代技術都解決了上一代真實的問題,也把控制權和故障點搬到了新的地方。
| 階段 | 我們得到了什麼 | 新的脆弱點在哪裡 |
|---|---|---|
| 個人介質:軟碟、磁帶、光碟、硬碟 | 檔案在自己手裡,可以離線保存 | 介質會壞,格式和讀取設備會退出歷史 |
| 網際網路服務:電子郵件、論壇、相冊、筆記 | 隨時存取、搜尋、分享,並跨設備使用 | 服務可以關停、轉賣、收費,帳戶也可能再也找不回來 |
| 雲平台:託管資料庫與物件儲存 | 專業備份、遷移、索引和高可用 | 服務供應商的記錄成為最終事實,使用者很難獨立證明和恢復 |
| Crypto:私鑰、智慧合約與鏈上資產 | 使用者可以獲得最終簽名權,記錄可以公開驗證 | 私鑰會丟,硬體和合約會出錯,交易所、DeFi 與跨鏈橋也會被攻擊 |
| Local-first 與個人資料空間 | 本地控制和線上協作不必二選一 | 授權、同步、恢復、格式遷移仍然需要長期維護 |
| AI 與 ArcSpace | 讓普通人也可能持續整理、遷移和檢查自己的資料 | AI 必須受身份、權限和可審計規則約束,不能成為新的單點權力 |
這不是一條從「壞」走向「好」的直線,而是一段不斷重新回答同一個問題的歷史:資料在哪裡並不夠,誰能持續使用、遷移、證明、恢復和刪除它,才決定它究竟屬於誰。
一屋子的「所有權」
我從很早就有備份的習慣。五英吋軟碟、三點五英吋軟碟、CD、DVD、MO、行動硬碟、SSD、NAS,我幾乎都留下過。還有幾十盤 Mini DV 小型錄影帶,裡面有生活錄影,也有公司開會和當時隨手記錄的片段。
介質小詞典
- MO 是 Magneto-Optical Disk,中文常叫磁光碟。它用雷射和磁場共同寫入資料,當年以可重複寫入和相對耐久著稱,但今天讀取設備已經非常少見。
- Mini DV 是把數位影片記錄在小型磁帶上的格式。錄影可能還在,遷移時卻需要攝影機、FireWire 等當年的整套讀取流程。
- SSD 用快閃記憶體保存資料,沒有機械轉盤,速度快、抗震,但仍會受快閃記憶體電荷、控制器、介面、韌體和使用磨損影響。
- NAS 是接入家庭或辦公室網路的儲存設備。它讓多台設備共享檔案,也可以做備援和備份,但 NAS 本身仍需要維護,並不自動等於異地備份。
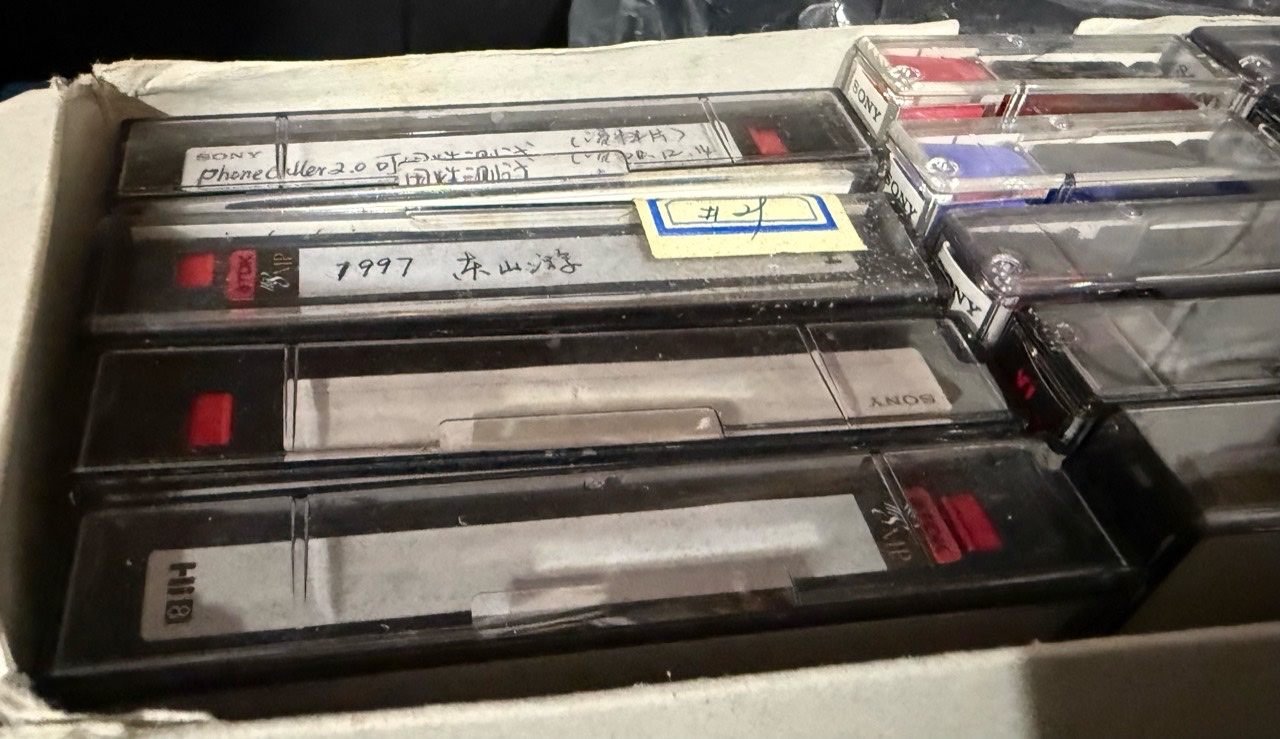
它們大都還在我的手裡。可「在」這件事,比想像中複雜。
Mini DV 好一點,我還有一台攜帶式攝影機可以勉強播放,只是今天已經很難找到帶 FireWire 這種老式攝影機介面、能把幾十盤錄影完整轉出來的設備。MO 光碟可能一比特都沒壞,我卻連驗證這件事的入口都沒有。過去我以為硬碟放好就萬無一失,後來才遇到盤還在、資料已經讀不出來;用 SSD 做冷儲存以後,又發現沒有機械零件不等於適合無限期斷電保存。SSD 使用的快閃記憶體靠電荷保存資料,結果還會受到溫度、磨損程度和快閃記憶體類型影響。它很可靠,但不是一塊放進抽屜就可以忘記二十年的石碑。[1]
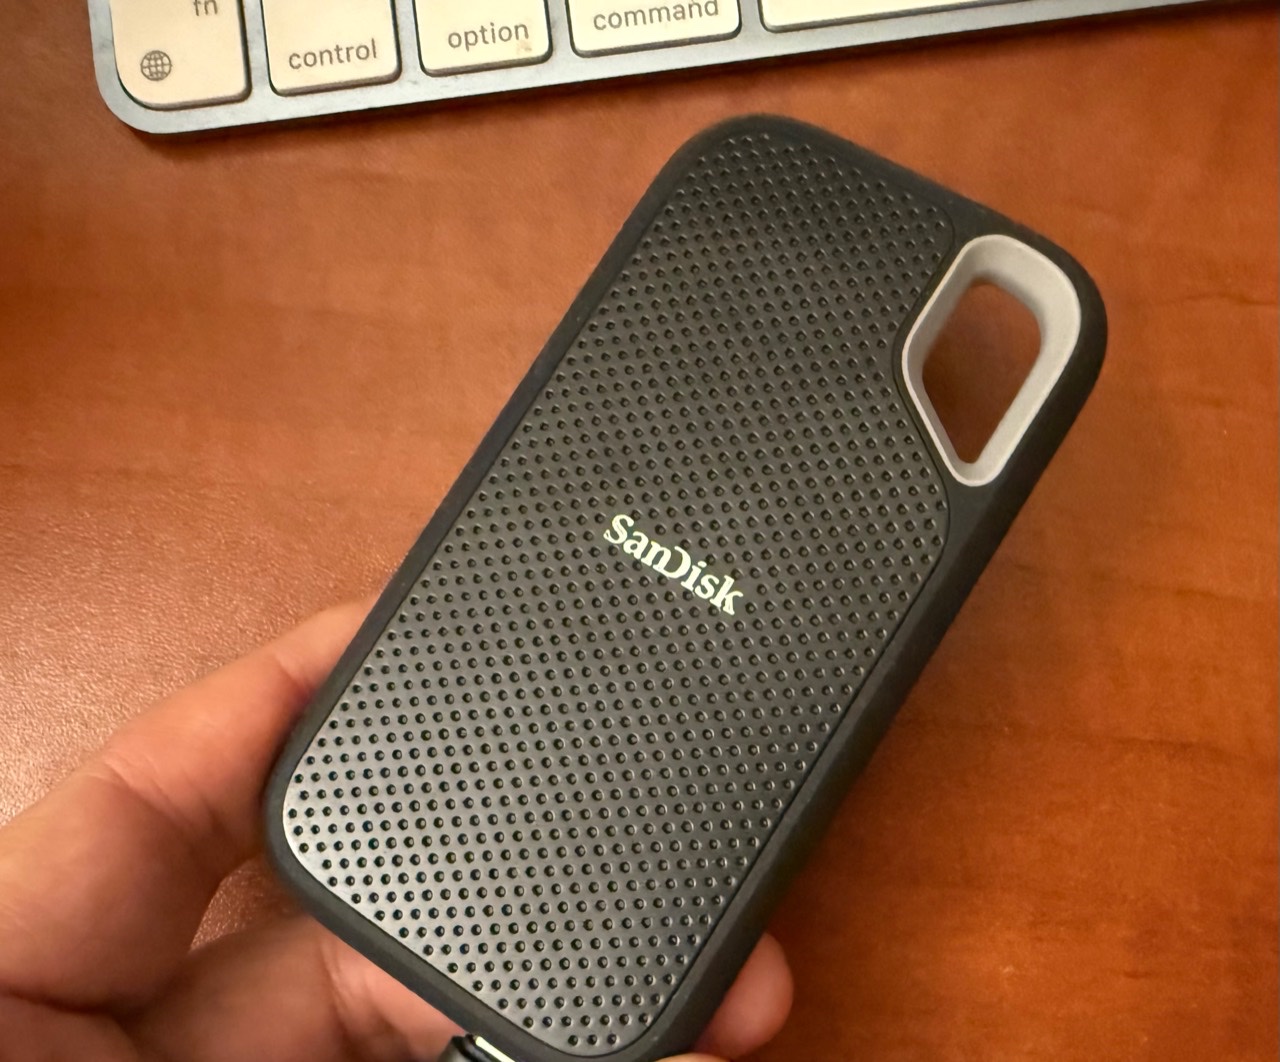
SSD 並不是「永久冷檔案」
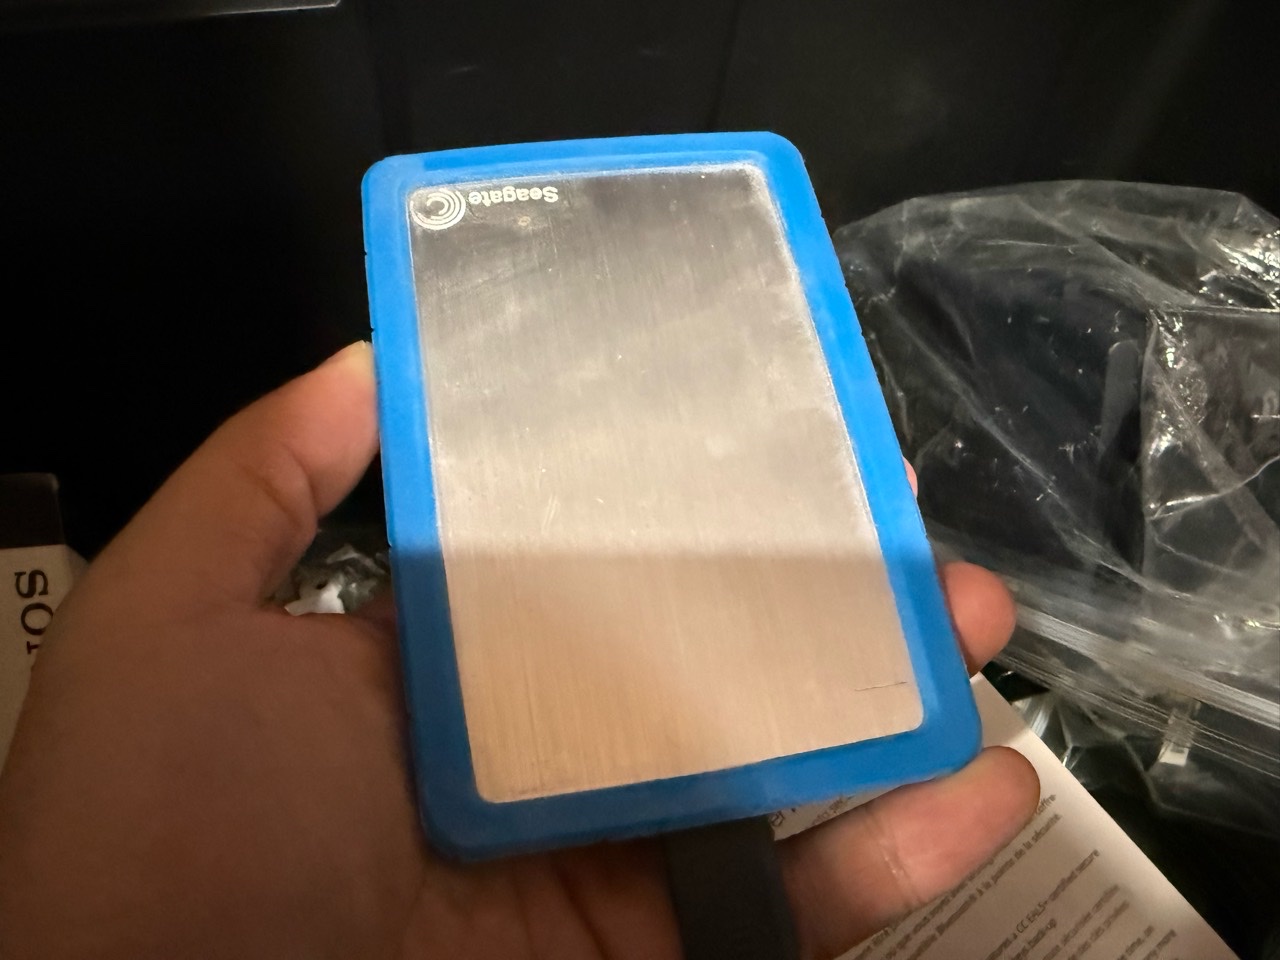
業界測試對消費級 SSD 的一個基本要求,是在達到額定寫入壽命以後,仍能在規定溫度下斷電保存資料至少一年。輕度使用、正常溫度下往往可以保存更久,但「一年」本身就提醒我們:SSD 的設計目標並不是把它放進抽屜幾十年。照片裡這塊 SSD 只放了大約兩三年就已經無法正常工作。僅憑外觀無法判斷是快閃記憶體、電路、控制器、介面還是韌體出了問題,而這種不確定性正是重點。[1]
還有一次搬家,裝著備份硬碟的整個箱子被搬家公司搬丟了。賠償當然可以談,但任何賠償都不能把資料賠回來。
這些算是我自己交過學費才學會的 hard lessons:擁有介質,不等於擁有可用的資料。
檔案工作者其實很早就知道這件事。美國國家檔案館在上世紀九十年代討論光碟保存時,就把長期可用拆成了三個日常問題:機器能不能讀出來,你能不能找到,找到以後還能不能看懂。檔案館特別提醒,光碟本身可能比讀取它的硬體和軟體活得更久,因此真正需要維護的是資訊的長期可用,而不是某一塊介質。[2]
這個判斷今天讀起來一點也不過時。一個沒有檔案名、日期、人物和上下文的影片,即使能播放,也只是幾 GB 的像素。一個應用導出的大包資料即使結構完整,沒有原來的界面和說明,普通使用者也未必知道怎麼把生活重新裝回去。
專業的數位保存從來不是「備份一次」。它是一項持續的工作:檢查檔案有沒有損壞,保留多個副本,讓副本彼此獨立,在介質和格式過時之前主動遷移。Stanford Libraries 的 LOCKSS 把其中一個原則寫進了名字:Lots of Copies Keep Stuff Safe。更有意思的是,它不只強調很多份副本,還強調這些副本不能全由同一個系統和同一位管理員控制,否則看起來有很多份,實際仍可能一起消失。[3]
普通人當然不可能在家裡經營一座國家檔案館。這恰好說明,把「資料屬於使用者」簡單翻譯成「所有東西都放在使用者自己的硬碟」是不負責任的。
雲服務解決了真問題,也獲得了真正的權力
我的另一半經歷發生在 Internet 上。
早年的 BBS、論壇、技術社區,連同我在那裡認識的人和寫過的話,大部分只剩下記憶。九十年代我就開始用 Hotmail。如果今天還能翻到 1996 年的郵件,應該會很有意思,但它們早就不在了。Flickr 上我的照片仍然公開可見,帳戶卻在幾次易手後無法找回;免費層只能看到前面一部分,後面的照片看得見存在,卻拿不回來。Evernote 裡的舊 notes 也還在,但要付一筆現在看來很貴的訂閱費,才能重新進入它們。
這些故事很容易讓人得出一個結論:不要相信 cloud。
但這不是我的結論。恰恰相反,我保存時間最長、今天最容易檢索的一批個人資料,就在 Gmail、Google Drive 和 Google Docs 裡。幾十年來,它們跨過了電腦、硬碟、辦公室和搬家,今天仍然 at my fingertips。Google 替我做的備份、遷移、索引和格式維護,比我自己做得好得多。我相信很多普通人也是這樣。雲服務不只是「別人的電腦」,它還是一整套普通人很難獨立承擔的專業維護。
問題發生在 Everything is perfect until it is not.
我是 Google App Engine 很早期的 invite user,也是付費的重度使用者。那幾年我把 blog、notes 和一些 hobby project 的結構化資料放在 Datastore 裡。我甚至在媒體採訪裡介紹過它的好,因為我真的覺得 Google 的備份一定比我做得好。
後來在一次平台升級之後,那些資料突然不見了。正式客服查完告訴我:他們的記錄顯示,那些 database 從來沒有存在過。
這句話讓我第一次真正理解雲端資料所有權的邊界。我記得它存在,我用過它,也付過錢;但在對方作為最終依據的系統裡,它不存在。我的記憶不是 evidence,我也拿不出一份獨立記錄證明它曾經在那裡。
我當時已經在西雅圖工作,也認識不少 Google 的朋友。有人很遺憾,但沒有存取權限。最後一位正好在相關團隊的前 Microsoft 同事告訴我,按道理資料應該還在,可沒有正式工單,他不能越過內部的資料存取規則去翻歷史記錄。要推動一次真正的調查,也許只能由律師發函,讓公司啟動法律程序。
為了幾個 hobby project 和 Google 打官司,顯然不 make sense。我放棄了,也從那以後不再把唯一的一份重要資料押在 Google App Engine 或任何一個 cloud 上。這不是說 Google 特別差。同樣的事可能發生在任何大公司,甚至可能發生在我們自己提供的服務裡。正因為它並不需要壞人,才更值得認真看待。
2021 年還有一個更公開的提醒。Twitter 和 Facebook 依據各自規則限制了當時美國總統 Donald Trump 的帳戶;AWS 隨後因內容治理和服務條款爭議暫停 Parler 的服務,Parler 一度整體離線。[4] 對這些決定本身可以有完全不同的政治判斷。這裡和本文有關的只有一點:一個平台不只保存資料,它也實際控制這些資料能否繼續被存取、傳播和運行。
雲服務不是敵人。無法退出、無法證明、無法遷移,也沒有獨立恢復辦法的雲服務,才是問題。
不是所有資料都應該永遠存在
講到這裡,很容易把問題轉成另一種極端:既然丟失這麼可怕,那就保存一切,保存得越久越好。
我也不贊成。
資料主權不只是保留的權利,也包括遺忘的權利。一個人年輕時寫過的草稿、一段私人對話、位置記錄、醫療資訊和已經完成用途的身份材料,不應該因為 storage 越來越便宜,就默認被某家公司永久保存。歐盟 GDPR 同時規定了 data portability、right to erasure 和 storage limitation:在適用條件下,使用者可以要求把資料轉走,也可以要求刪除;組織則不應把個人資料保存得超過原始目的所需的期限。歷史、科研和公共檔案可以有例外,但要有相應保障。[5]
這看起來和檔案館的「長期保存」矛盾,其實說的是同一個問題:誰有權決定一份資料為什麼存在,以及存在多久。
有些資料是作品和記憶,值得跨越一生;有些是服務運行記錄,只需要保留到一次爭議可以解決;有些是敏感資料,完成目的以後刪除反而更安全。把一切都永久保存,不是主權,只是 surveillance 換了一個硬碟。
真正的 control 包含保留規則,也包含刪除。它還必須承認一個不太舒服的事實:刪除同樣需要工程。如果有十份使用者無法看見的備份,「刪除」很可能只是從界面上消失;如果所有副本都由使用者親手管理,使用者又可能在真正需要恢復時發現自己刪除得太徹底。
所以問題始終不是 local 還是 cloud。問題是使用者是否知道有哪些 copy,誰能讀,為什麼保留,什麼時候過期,能不能轉走,以及 recovery 到底由誰負責。
Crypto 把這個問題做成了一次極端實驗
如果普通資料的失去還可能幾年以後才發現,crypto 會讓同一課題立刻變成資產損失。
我自己丟過私鑰,而且不止一次。絕大多數不是被 hack,而是我自己找不到備份、忘了密碼,或者多年以後才發現當時以為穩妥的 recovery method 已經無法使用。剛丟的時候未必很心疼,等到多年後才知道那把 key 代表什麼,那時已經沒有任何人可以幫忙。
「Not your keys, not your coins」指出了中心化託管的真實風險。但它常常被誤讀成它的反命題:「Your keys, therefore your coins are safe.」
並不是。
自己持有 key,說明沒有別人可以單方面替你動用資產。它沒有保證你不會忘記密碼,不會丟掉恢復用的助記詞,也沒有保證硬體和程式永遠正確。2026 年披露的 COLDCARD 事故就是一個很殘酷的例子:硬體錢包看起來正常,內部也有安全的隨機數發生器,但一處軟體整合錯誤使部分設備生成私鑰時走到了弱得多的隨機數路徑。使用者做了 self-custody,最後仍然因為自己無法檢查的底層實現遭受重大損失。[6]
2017 年 Parity 多簽錢包的事故又是另一種情況。使用者沒有把錢交給交易所,也不是簡單把私鑰寫在紙上,而是使用需要多人批准的 smart contract。這個錢包共同依賴的一段程式被銷毀後,587 個錢包中的資金被永久凍結。私鑰沒有丟,也沒有被偷,但資產無法再移動。對使用者來說,結果和丟失沒有區別。[7]
NFT 又揭開另一層問題。token 在鏈上,不代表它指向的圖片和說明資訊也在鏈上。NIST 在 2024 年的 NFT security 報告裡引用過一項對 12,353 個 NFT 的研究,其中 25% 已經指向丟失或無法存取的資產。[8] 你可能永久擁有一個沒有壞掉的地址,地址後面的東西卻已經消失。
不自己保管,也不是沒有風險
前面的例子很容易給人另一個錯覺:只要不要 self-custody,把資產交給交易所、DeFi 協議或一條鏈上的服務,麻煩就會消失。
它只是換了位置。
Mt. Gox 曾經是全球最大的 Bitcoin 交易所之一,伺服器替客戶保存錢包和私鑰。美國司法部 2023 年公開的指控稱,攻擊者從 2011 年起侵入其伺服器,最終盜走約 647,000 BTC。[9] 使用者沒有丟自己的助記詞,卻把能否取回資產的命運交給了交易所的系統、安全和清算過程。
DeFi 和 DEX 去掉了傳統帳戶管理員,卻增加了合約、預言機、治理、前端和跨鏈橋等新的邊界。FBI 在 2022 年的一份警示中指出,僅當年第一季度就有約 13 億美元加密資產被盜,其中近 97% 來自 DeFi 平台;其列舉的路徑包括 flash loan、簽名驗證漏洞和價格預言機操縱。[10] 同年,Ronin Bridge 遭到約 6.2 億美元攻擊。美國財政部後來確認這是針對與 Axie Infinity 相關區塊鏈項目的攻擊;Ronin 自己的復盤記錄了 173,600 ETH 和 2,550 萬 USDC 從橋中被轉走。[11]
CEX、DEX、Bridge 和「鏈被黑」不是同一件事
CEX 通常由營運方維護帳戶和託管體系;DEX/DeFi 主要通過鏈上程式組織交易和金融邏輯;Bridge 在兩條鏈之間表示和轉移資產。新聞裡常說「某條鏈被黑」,實際故障點可能是鏈本身的共識,也可能是應用合約、驗證節點的密鑰、預言機、前端或跨鏈橋。分清是哪一層失敗,才能知道誰擁有控制權、誰能修復,以及誰承擔損失。
所以,Crypto 並沒有證明 self-custody 錯了,也沒有證明託管更安全。它證明託管方式只是所有權的一部分。私鑰給了你最終決定權,也把恢復的最後責任交給了你;交易所替你承擔一部分操作,卻讓你依賴它的帳本和安全;智慧合約把一部分信任從公司轉給程式碼,也把程式出錯的風險帶了進來;鏈可以證明一條記錄存在,卻不能替橋、應用和記錄指向的外部內容保持可用。
這和我手裡的 MO 光碟其實是同一個故事。介質、key、token 和檔案都還在,真正的 object 已經到不了。
Ownership 應該是一種持續能力
2019 年,Ink & Switch 的 Martin Kleppmann 等人發表了 Local-first software: You own your data, in spite of the cloud。他們沒有否認 cloud 的 collaboration 和 multi-device access,而是問:能不能同時得到 cloud 的便利和 old-fashioned software 的 ownership?他們給出的 local-first 原則影響了後來許多產品,也很坦白地承認,ownership 會帶來 backup、ransomware 防護和長期維護的責任。[12]
Solid 和 Personal Data Store 的路線從另一個方向回答類似問題:把資料和應用分開,讓使用者選擇自己的個人資料空間,決定哪個應用可以讀寫。比如照片仍然放在你選擇的空間裡,換一個相冊應用時不必把整套照片重新交給一家新公司,也可以隨時撤銷舊應用的存取權限。Solid 還強調標準、開放、可互操作的資料格式;過去十多年關於 Personal Data Store 的研究,也一直在討論授權、分享、遷移、隱私和普通使用者是否真的能用起來。[13]
這些工作很重要,因為它們把「ownership」從一句口號,變成了一組可以檢查的能力。
對我來說,一份真正屬於使用者的資料,至少要經得起這些問題:今天能不能直接存取;十年後格式還能不能理解;能不能完整遷移到另一個 provider;有沒有辦法證明內容和歷史沒有被悄悄改掉;設備損壞、密碼遺忘或服務關閉以後能不能恢復;授權能不能看見、撤銷和過期;不再需要時能不能真正刪除。
不要求每一份資料都永遠滿足最高標準。有些東西只值得保存七天,有些值得保存七十年。關鍵不是把所有格子都打成綠色,而是這些決定不能只藏在 service provider 的 policy、某個 app 的 database,或者使用者自己早就忘記的一個抽屜裡。
這也意味著,個人資料系統不應該強迫每個人都成為系統管理員。普通使用者不該研究硬碟保存期限、檔案格式、完整性校驗、異地副本和密鑰輪換,才配擁有自己的照片和 notes。一個只能被極客正確使用的 data sovereignty,最後仍然只屬於極客。
AI 可能第一次讓「自己管理」不等於「凡事自己做」
過去這類系統最大的難題不是原則,而是 operation。
我今天會把重要資料在本地留一份、異地留一份,再交給不同的線上服務保存一份;數位資產也會分散保存,並為恢復材料安排不同的位置。這樣並不能保證 100% 安全。更多副本有時也會增加被攻擊的機會,但它至少避免了一個硬碟、一個帳號、一個管理員或一個服務供應商成為唯一的故障點。
問題是,這套辦法很累,而且我也不可能永遠做對。
AI 助手可能改變的不是儲存本身,而是維護它的成本。它可以持續知道哪些資料只有一份,哪些硬碟很久沒有檢查,哪些格式正在失去工具支援,哪些授權已經過期;它可以建議遷移、建立索引、檢查備份是否真的可以恢復,也可以在你換服務供應商時把流程跑完。更重要的是,它可以把當年一盤沒有說明的 Mini DV,重新整理成有時間、人物和事件上下文的可搜尋記憶。
這仍然不是「讓 AI 擁有資料」。恰好相反,AI 助手應該在使用者明確給出的權限裡工作,留下可檢查的操作記錄,重要刪除和授權變化需要再次確認,能夠撤銷。否則,我們只是把雲服務供應商的單點權力換給一個更難理解的模型。
這套判斷也成了我們設計 ArcSpace 時給自己的約束。ArcSpace 的前身是 DID Space,名稱變化也反映了它角色的變化:它仍然把資料空間與使用者自己的 DID 關聯起來,但在 ARC 體系裡,這種由使用者持有、由應用按需獲得授權的資料空間,已經從一個附加服務變成了基礎能力。應用要按任務需要的權限和資料模型接入,而不是自然取得整個帳戶裡的資料。[14] 接下來的設計仍要經得起更具體的問題:線上服務不能成為唯一權威,本地副本和託管副本要能共存,AI 的每次重要操作都要受明確授權並留下記錄。
ArcSpace 還在繼續發展。它今天並沒有解決長期格式遷移,也不能替使用者保證任何資料永遠不丟。我們想驗證的是一種不需要在 convenience 和 control 之間做一次性終身選擇的方法:使用者可以使用專業的線上服務,但服務供應商不是資料唯一的權威;使用者可以持有本地副本,但不必獨自承擔全部維護;未來的 AI 助手可以幫忙整理和遷移,卻不能越過使用者的身份與授權替使用者作主。
我仍然想把那張 2001 年的「黃金備份」讀出來,也想把幾十盤 Mini DV 全部整理給 AI 看看。它們提醒我,資料主權不是把一個物件握得更緊。真正屬於你的資料,應該能活著跟你走:設備會壞,格式會舊,應用會停,服務供應商會換,你也會忘記密碼;經過這些變化以後,你仍然能找到它、讀懂它、帶走它,或者親手決定不再保留它。到那時,「屬於你」才不只是一句寫在硬碟盒上的話。
參考