用户自主身份的成长因素
作者:阿德里安多爾克
翻譯:陳俊
ArcBlock區塊基石去年加入去中心化身份基金会,今年加入MyData,與全球大眾技術商業學術夥伴共同努力把用戶數位世界的身份和數據歸還給個人自主掌控來賦權。透過中心化身分(DID)、個人資料儲存(PDS)和去中心化應用開發平台(ABT節點)三項技術的研發和前沿,ArcBlock努力為建造去中心化的萬維網完善石基。
今天譯介的《使用者自主身分的成長因素》由使用者自主身分(Self-Sovereign Identity,簡稱 SSI)大使 Adrian Doerk 撰寫,重點介紹了五個方面,這對於 SSI 的普及至關重要。
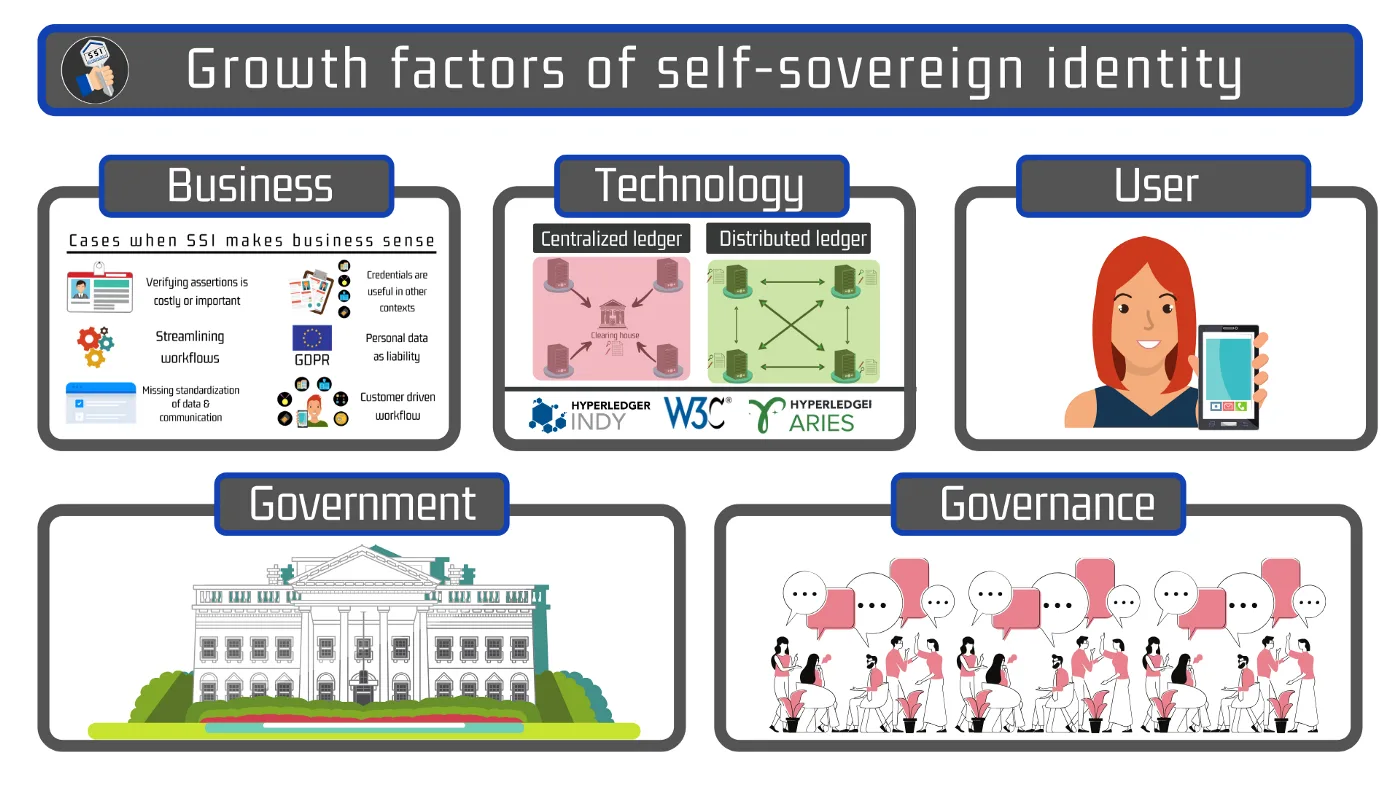
使用者自主身分的 5 個成長控制器
每一項旨在改變我們的行為的新技術都需要實現某些方面。本文實現了 SSI 大規模採用的五個關鍵要求。雖然從「最不重要」到「最重要」的等級不同,但所有這些都需要做好準備,以獲得該技術的重要市場貢獻。
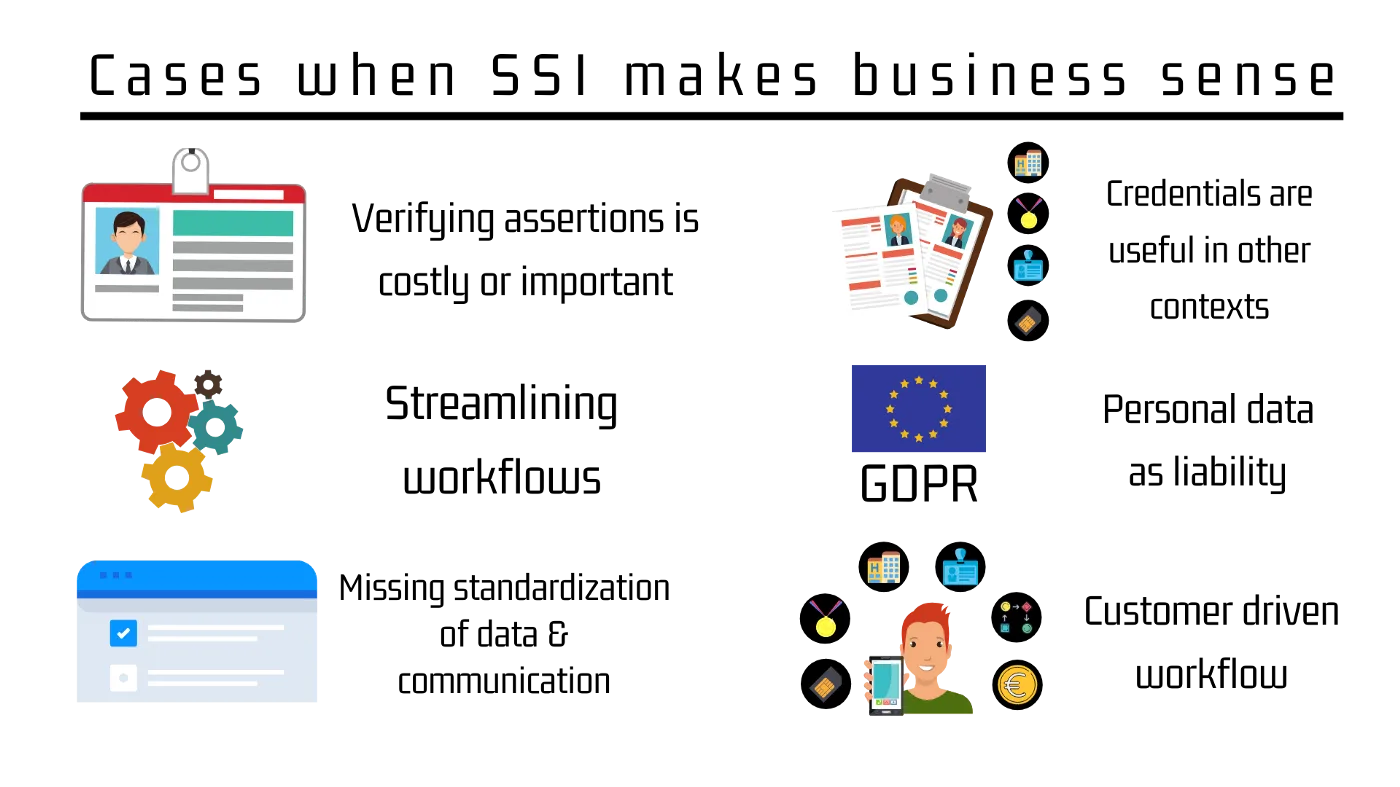
1. 用户自主身份的业务
為了在商業上取得成功,企業需要經濟誘因來採用SSI。對於消費者和公司而言,目前的身份解決方案尚不令人滿意。這顯然因國家而異,但對於社會仍然是一個問題。歐洲企業採用SSI的理由很多。首先,身分存取管理(IAM)解決方案非常昂貴。單單降低成本就是探討SSI的有效理由。但是,為什麼SSI具有商業意義還有更多面向重要。在以下情況下,SSI具有商業意義:
- 验证声明是昂贵的或是重要的
- 凭证在其他情况下很有用
- 简化工作流程
- 个人数据是一种负担
- 缺少数据和通讯
- 客户驱动的工作流程
使用者自主身分具有商業意義的案例,Sovrin 基金會提供內容
圖標內容是 Sovrin 工作小組“SSI 的业务”共同努力的成果。
當我們基於對社會的影響來考慮有意義的創新時,科技只是一種工具。真正的創新發生在商業方面。例如採用付費、免費增值或訂閱模式等新的商業模式通常是創新的驅動力。 SSI社區仍然必須探索這些選項。最具創新性的商業模式目前可能尚未找到。
2. 技术实现:互操作性与标准化
為了SSI被廣泛使用,技術實作也需要滿足某些要求。這些包括但不限於互通性、可靠性和預見性。它應該使用標準化的元件,最好是開源的,並且開發者輕鬆上手。目前SSI實現使用可驗證憑證去中心化身分認證(VC)和中心化身分認證(DID),這些已由萬維網聯盟(W3C)標準化。讓生產因此引領SSI運動的Sovrin網絡是基於Hyperledger的Indy&Aries。這些是框架開源,由 Linux 基金會管理,並且已經擁有相當多的開發者社群。 Indy 是重置本重置的基礎層實作之一,該重置處理公共 DID 和權限的撤銷。 Hyperledger Aries 透過 DID 連線實現對代理/錢包通訊的標準化使用。 Hyperledger 專案已獲得數百位行業領導者的支持,如其成员页面去中心化身份類似基金會(DIF)對協議(如DIDcomm)進行了標準化,該協議能夠連接和關係維護、頒發證書、提供證明等。
儘管我們已經有了用於身分識別管理的自託管錢包(用於最終用戶的 SSI 錢包,也稱為「邊緣代理」和「非託管」錢包),但這些將需要更多的方法才能進入更廣泛的解決市場。從業務方面也將需要用於管理和經驗證的機構代理。諸如 Evernym、Streetred、Lissi 或 esatus 之類的 SSI 方案已經完成了將其部署應用程序,以進行進一步的業務發展。但是,SSI實現將需要更多時間才能進入大型階段。技術基礎已經完善。現在是產業和政府利益相關者利用他們現有的軟體庫和供應商付諸實踐的時候了。
3. 用户采纳、信任和包容
这是一个困难的因素,因为我们给人们他们的钥匙,他们必须以某种方式确保对这些钥匙的控制。拥有权利的同时也被赋予了重大的责任。尽管大多数人只是想要一个方便的解决方案,却不在乎为什么这项技术会更好。如果太复杂,他们将不会使用。用户整个上手体验历程很长。我们如何获得整个社会的信任和包容?我们业界必须确保人们不必关心密钥管理。大多数人很可能希望使用受信任的第三方,这有助于他们仍自主控制状态的同时管理密钥。
如果没有足够的知识和服务提供商来教育和保护自己的数字身份,我们将不会看到有意义的用户采纳。这是我们必须考虑的关键方面。尽管如此,由于加密货币市场的繁荣,我们已经有大量的早期采用者,他们熟悉密钥管理和数字所有权的概念。
但是我們仍然需要贏得大眾的信任。像霸權技術一樣,可驗證證書也可能被竊以進行監視,正如來自世界經濟論壇(WEF)發布《已知旅行者数字身份规范》的一些懷疑。聲稱這是“底层设计实现的监视”的方法,而不是大部分 IP 信任(ToIP)描述的堆疊、零知識證明、金鑰揭露和 Hyperledger 框架,但它也提到了「基於風險的安全性」。其次,當為愛好者考慮使用保留隱私的 ToIP但是,當不知道用於論證請求的「基於風險的安全性」方法時,這聽起來也很可怕。
問題是,我們要建立多高的港口才能讓外國公民獲得服務和基礎建設?接下來我訪問其中一個歐洲產品時,我必須證明什麼信息,因為不僅有eID作為旅行證件,還有大量其他可驗證證書?旅行者,我希望受到歐洲法律的保護,顯然不是的嚴格評估。不幸的是,作為關閉的邊界以及透過免疫或疫苗接種證明對病毒免疫的要求變得更加複雜,並為人們害怕生活在新西蘭奧威爾化的社會擔憂提供了理由。 「預設有罪、直到被證明是無罪的」這一推定是不可取的。
我們也必須確保所有使用者的上手體驗都沒有障礙。需要我們積極關注這些技術使人們能夠輕鬆獲得和限制。Sovrin 的白皮书是一個很好的起點。
4. 政府支持与法律合规
在數字的背景下,需要建立法律合約以確保具有確定的權利和義務的有約束力的身份。政府關係是基礎認同的主要來源。《泛加拿大信任框架》(PCTF)如此描述:「基礎身分是由於基礎事件(例如出生、姓名變更、移民、合法居住、死亡、組織合法名稱註冊…而建立或變更的身份」)
對歐盟而言,有兩個法律對身分框架有重大影響。 《一般資料保護規範》(簡稱GDPR)決定如何收集和使用來自歐盟公民的個人。數據雖然普遍認為是当前的 SSI 实现符合 GDPR,但最終法院必須決定是否如此。
另一個重要的法律是N°910/2014中製定的電子識別驗證、認證和信任服務(eIDAS)條款。它構成了歐盟的電子身分識別主要信任框架,是數位單一市場的基本組成部分。一種技術中立的方法,對國際監管有很大的影響。電子識別碼(eID)共同識別的主要目標是透過證明自己的身份,讓歐盟公民能夠透過證明身份的內部eID手段進行跨國關係。
eIDAS規定了三級保證,其中包括詳細的標準,允許商品將其eID手段與基準(低、實質和高)相對應。目前的SSI所實現的目標「一定」的保證水準得到認可。
擁有政府高度支持的國家SSI實現更多可能被採用。雖然我們需要尊重國家的要求,以便就如何管理其公民的數位身分發表意見,但各國政府不應該接管對其治理結構的控制。正如克里斯多福艾倫(Christopher Allen)所舉例的德國在二戰中破壞數據身分所言,這對自由社會可能造成災難性後果。
5. 治理框架
治理是制定政策、并持续监控其适当实现的机制。其目标是确保在跨组织、部门和管辖范围工作的数字身份解决方案的一致性、互操作性和信心。
Sovrin 治理架構是在 SSI 領域中主導且最專業的治理模式。 「Sovrin 治理框架(SGF)是 Sovrin 網路的法律基礎,作為用戶自主身分的全球公共事業。」Sovrin 基金會計畫最初支付網路公開發行通證,以其營運成本。但是,由於難以獲得法律批准以及當前病毒大流行的情況,基金會調整了其使命。現在,它的主要目標已經從管理當前的 Sovrin 帳本演變為管理 Sovrin生態系統,作為一個中心化的全球網絡,它根據IP 信任(ToIP)堆栈進行互操作,ToIP描述了歸檔去整體身份驗證方法的一系列協議。
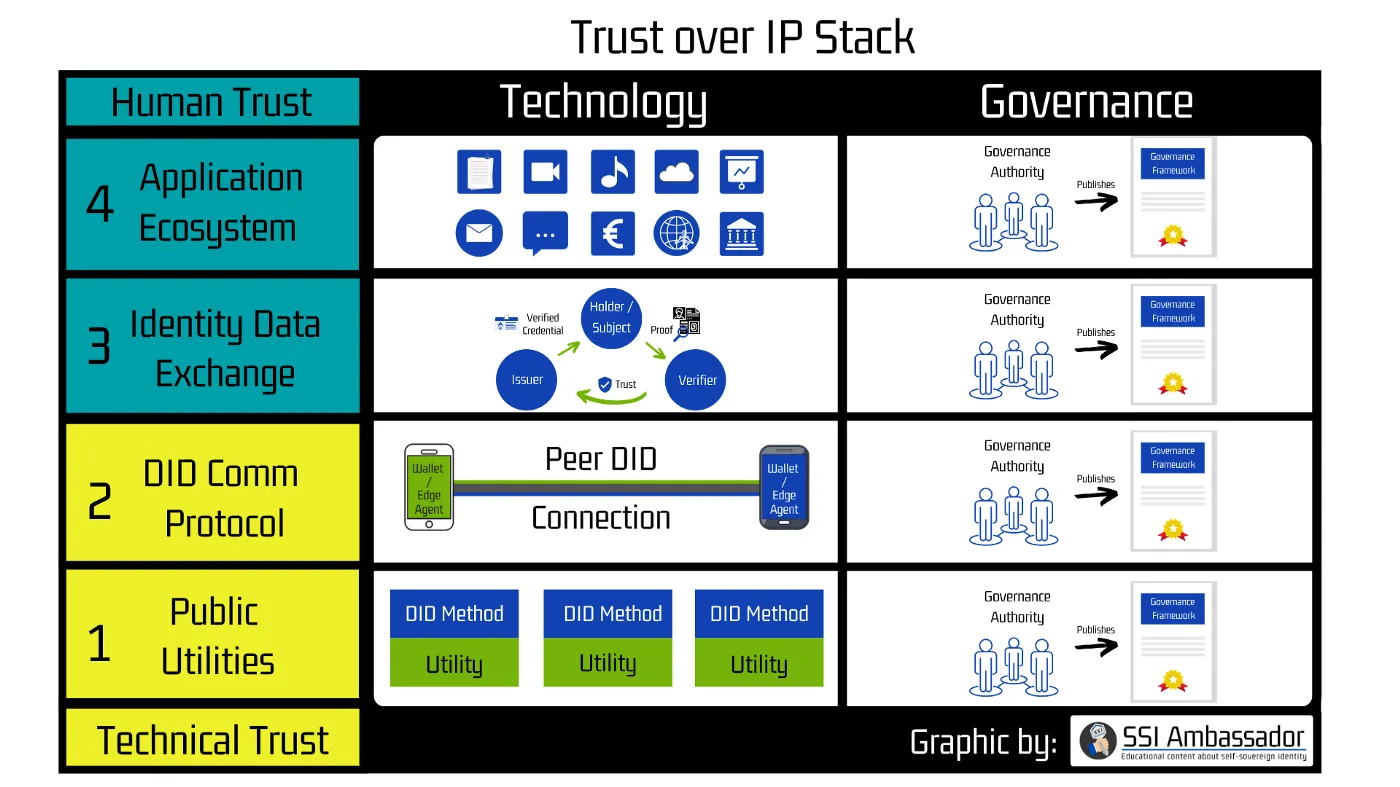
IP信任庫包含技術與治理
這個堆疊由四層組成。其中兩層保證技術信任。如DID和DIDcomm協定之類的公用程式可處理代理程式之間的點對點通訊。第三和第四層提供了人類信任的架構。它們包含信任三角形以及對生態的存取。使用DPKI(去化通用基礎結構),所有中心參與者的原始「信任根」是支援新形式的根身分記錄(又稱DID)的任何加密本或去中心化協定。
發行者普遍的DID腐敗(第1層:實用程式)的治理由一個法律實體執行,該實體由相互控制的不同機構組成,並承擔所有利害關係人的中心機構。在最佳情況下,此法人實體無法被買通,並且所有參與者在擁有託管性的同時享有平等的權利。對於其他層的治理、提供者的結構、證書架構和生態治理目前由W3C此類的國際標準組織即將完成。但最終,我們將為當地社區或商家提供不同層級的大規模治理架構。一些中心去化自治組織(DAO)也可能會參加。
另一個著名的治理框架是PCTF(泛加拿大信任框架),它與科技相關。 「它本身不是一個標準,而是一個關聯並應用現有標準、政策、指南和實踐的框架,並且在不存在此類標準和政策的地方指定了其他標準。這是一種有助於評估數位身份計劃的工具,讓法律、政策、法規和相關方面之間的協議生效。”
SSI 所實現的治理可能會根據網路的存取而有所不同。網路有兩類實用工具(第 1 層)。
写访问需许可的的实用工具:
例如 Sovrin、Alastria 和其他計劃中的:SSI4DE(Lissi),Findy,eSSIF等。
写访问无需许可的的实用工具:
例如比特幣網路上的ION、uPort、Jolocom、Selfkey、elements、Digital Bazaar 以及在以太坊和其他公鏈上的實例
有關更多信息,請查看W3C的DID 方法注册表。
治理框架尊重目標受眾的社會規範和合規性。與不同司法管轄區和社會結構的國際階段相比,在國家內部已經相互了解相關者之間的利益建立結構更加容易。這是某些實現需要許可的寫入存取權限的DID的原因之一,因為這有助於遵守GDPR或類似的資料保護法規。此外,在電子識別信任框架(如eIDAS)應該在網路中具有重大利益的組織或機構來運行多個節點中一個國家。節點儲存存放在總帳的資料記錄下,並執行網路的其他必要功能。但是,由於必須遵守治理框架所設定的準則,因此它們無法控制網路。
治理架構需要道德原则,而且還需要包括非政府組織和關注隱私的協會,芭芭拉技術的公眾通報潛在的危險。
前方的道路
時間在流逝,监视资本家在我們語音時獲得了更大的權力,而全球病毒大流行又增強了對數位身分和認證的需求。但是,把所有的雞蛋放在一個籃子裡是沒有意義的,因為大規模的治理框架和技術實現將整體提高彈性,並為社區提供按他們的需求選擇網絡的機會。
把所有利益相关者,特别是公共机构、颁发证书的行业代表,以及关注人权和数据保护的协会包含进来,成为变革的一部分。
但是,這將走向何方?我們是否將需要許可的國家SSI實現與基於無許可鏈的注重國際性和抗審查性的方法結合起來?也許——我們可能會拋棄區塊鏈作為一個點,而轉向Carsten Stöcker預測的「為註冊鑰匙輪換事件而連結鑰匙資料結構」或類似KERI的這樣的密碼基礎架構。
随着技术的发展,我们应该花时间为用户自主身份建立与技术变化无关的治理结构,并就保护我们社会价值所必需的一系列法律、商业、技术和道德规则进行辩论。
本頁涉及
術語
-
Dapp
一種應用,它的關鍵狀態不只存在某一個營運方的資料庫裡。各個專案對「去中心」的標準差別很大,所以有用的問題是:哪一部分能被外部的人核實。
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。
-
DID
DID 是一種數位身分標識。它幫助持有者和驗證方確認某個身分由誰控制,也讓一項聲明有明確的關聯對象。帳戶、登入和授權各自仍有自己的角色。