MyData PDF:以人為本的個人資料管理北歐模式
作者:Poikola、Kuikkaniemi、Honko(芬蘭開放知識的 MyData 工作小組)
翻譯:陳俊
校對:冒志鴻
日前,ArcBlock 區塊基石加入總部位於芬蘭赫爾辛基、致力於透過提升個人資料的自決權來賦權個人的非營利組織 MyData Global。作为新会员,ArcBlock 为 MyData 白皮书提供了中文版翻译,特此发布,以飨读者。
MyData(我的資料):一種以人為本的個人資料管理北歐模式
本白皮書介紹了一種以人為本的個人資訊管理和資料處理方法的框架、原則和模型。該方法我們稱之為MyData,它基於「一個人擁有訪問收集自他們的資料的權利」。其核心思想是個人應該能夠全權控制他(她)們自己的資料。
MyData方法旨在加強數位人權,同時為企業提供新的機會來開發基於互信的創新個人資料服務。
MyData 原則
1.以人涉及的控制和隱私:個人應該是被自我的數據來增強的主角,而不是被動地成為被收集目標,無論是在管理“線上”還是“線下”個人生活的時候,他們都應該擁有權利和有效的方法來管理自己的數據和隱私。
1.資料的可用性:個人非常容易存取和使用自己的個人資料至關重要——透過安全的、標準化的 API(應用程式介面)、以機器絕對的開放格式存取個人資料。 MyData 是一種將資料從閉關自守狀態轉換為重要的可重複使用資源的方法。它用於創建新的服務來幫助個人管理生活。這些服務的提供者可以為社會創造新的商業模式和經濟成長。
1.開放的商業環境:共享的MyData基礎結構實現了對個人資料中心的去化管理,提高了互通性,讓公司更容易迴避嚴格的資料保護法規,並允許個人方便地更換服務,而不會因為資料而鎖定在特定的服務商那裡。
1 - 什麼是 MyData?
其中MyData處理是指:1)個人資料管理和處理中的一種新方法,一種範式轉換,旨在將當前以組織為中心的系統轉變為以個人為中心的系統;2)個人可以存取和控制的個人資料和資源。那些各自不受個人控制的關於這個人的不能資料的稱為MyData。
我们的目标是为个人提供实际可行的方法,让他们可以访问获取和使用包含其个人信息的数据集,如购买数据、交通数据、电信数据、病历,财务信息和从各种在线服务获得的数据,并鼓励持有这些属于个人的数据的组织给予个人自我掌控这些数据,在目前法律所要求的最低标准基础上再往前进一步。 。
个人数据具有越来越重要的社会、经济和实用价值。根据世界经济论坛的说法,“个人数据正在成为一种新的经济资产类别,它是 21 世纪将触及社会各个方面的宝贵资源”。然而,个人数据的广泛应用和使用通常与对未来将会缺乏个人隐私的负面预测相混淆。
目前的現狀是,個人擁有極少甚至沒有任何能力控制企業、政府或資料代理人如何創建或使用有關其活動的資料。透過賦予個人自主決定如何使用其個人資料的權力,MyData 方法使收集和使用個人資料的方式可以最大程度地獲得利益,同時又可以最大程度地減少隱私損失。
由于缺乏跨服务和部门的数据集之间的互操作性和数据可移植性,个人数据目前是新服务未得到合理使用的“原始材料”。我们需要一种新的基础架构级别的方法来管理个人数据。
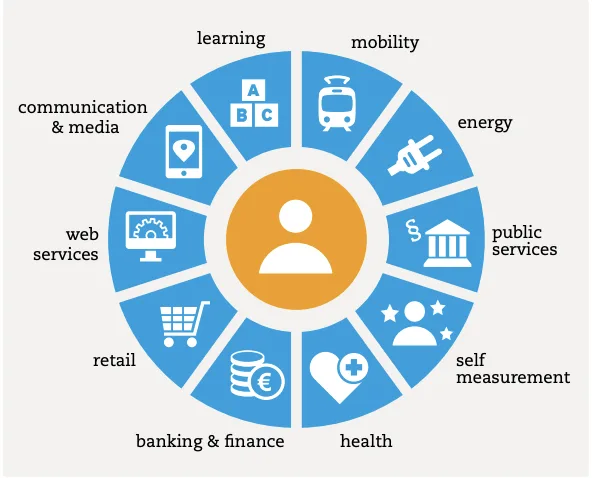
圖1.1:個人資料提示在。各行各業的企業政府以及組織都在收集越來越多有關我們的資料。
「大數據分析」技術的發展使隱私問題成為最重要的問題。關於個人資訊的符合道德標準的使用和分析,MyData和大數據重要的是互補的,而不是相互多元化的概念。大數據的概念強調從組織的角度整合和分析大型資料集的潛力,而MyData則專注於個人控製或從其個人資料的價值受益的能力。
MyData方法為組織提供了在大數據分析過程中實施資料保護和隱私的實用方法,並為個人提供了有關如何收集和處理其資料的透明度。如果不從人的角度出發,如果個人將大數據視為入侵性的、不透明的和不透明的,則可能實現大數據的許多可能的創新用途。方法結合了「開放資料」行動的概念,即以自由透明的方式提供對資訊的訪問,從而增加了其有用性和價值。根據規定,開放資料在技術上和法律上對任何人都可以免費使用、重複使用和分發。同樣,如果從技術上和法律上可以讓個人按自己的意願使用、重複使用和分發有關個人的數據,則符合MyData的標準。
我的資料是:
- 一种确保数据互操作性和可移植性的基础架构级别的方法:开放的基础架构使个人无需专有数据锁定即可改换服务提供商
- 行业无关性:卫生和金融等各个行业目前正在取得重大进展,但是合作方法可以在所有部门中发挥作用·
- 基于用户许可的数据管理和控制:个人无需为了控制数据流而将其所有数据存储在中心化存储库中
- 知道有哪些個人資訊的權利。
- 查看個人資訊的實際內容的權利。
- 修正了個人資訊的權利。
- 審核誰存取和處理個人資訊以及原因的權利。
- 獲得和自由使用個人資訊的權利。
- 向第三方分享或出售個人資訊的權利。
- 移動或刪除個人資訊的權利。
圖 1.2:個人對個人資訊的權限和控製程度可能會有所不同。 MyData 的最低要求是個人有權存取和使用其個人資料。
2 - MyData 帶來哪些效益?
我们认为个人应具有合法权利和技术工具来管理从其收集的个人数据。这是数字身份管理的一种手段,是我们所有人作为公民拥有的思想和表达自由的扩展。同时,组织应该有实用的方法在它们发现创新的新用途或应用时来让个人允诺其使用个人数据。
目前的现状是,个人通过单击已阅读并允诺那些他们通常并不理解的服务条款并且没有现实的执行方式的标准做法,给予组织和软件应用在线收集和使用其个人数据的法律许可。另一方面,在数据保护法规的当前状态下,组织围绕个人数据创建创新服务通常非常困难,因为组织经常无法进行创新,或者试图找出绕开现有法规的方法。
MyData是一種個人資料管理的漸進方法,結合了數位人權和產業對資料存取的需求。這種方法讓個人和整個社會受益。 MyData讓個人可以從多個來源聚合關於自己的資訊(參見圖2.1)。利用這些豐富且寶貴的數據,個人可以與提供更有價值的數據和消費者服務的供應商互動。
對於個人:MyData 為個人資料管理提供了易於使用且全面的工具、公開顯示組織如何使用其資料的透明度。個人還可以享受新的創新服務和更多選擇自由的好處。
對於企業:MyData透過在個人允許許可的情況下促進對現有個人資料集的法律和技術訪問,為新型的基於資料的業務提供機會。 MyData基于标准,旨在支持互操作性。這降低了新企業的權限,並使格局更加平衡和轉換。
致公民社會:MyData 創建了必要的結構、流程和政策,以保護個人權利並促進在創新服務開發中使用個人資料。
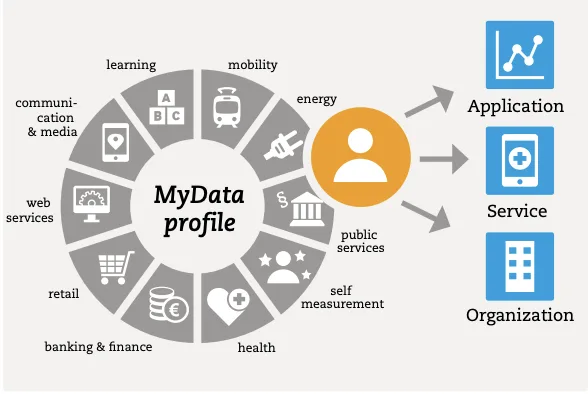
圖 2.1:個人可以從所有生活領域和所有部門獲取個人數據,建立服務並應用分享選定的部分豐富的 MyData 設定檔。
MyData方法對個人、公司(和其他組織)和公民社會的好處
適合個人:
- 更好的基于数据的服务(例如个性化推荐)
- 更好的隐私和透明度,控制个人数据
- 洞察自己的行为(自我跟踪)
- 通过数据可移植性扩大可选择的服务范围
- 赋予消费者权力,更平衡的权力以及与企业和公共组织进行交互的更好方法
- 从自己的个人数据中获得收益
企業:
- 消费者的信任会提高他们的参与度
- 整合配套服务提升核心服务产品
- 通过数据可移植性(开放业务环境),降低了创新所必须的用户数量的临界点
- 提高对消费者行为及其影响的洞察力和透明度(优化服务生产)
- 提供数据保护合规的工具
- 降低数据获得的成本
社交:
- 数字权益、创新和业务增长的齐头并进
- 基础设施可促进实践中的智能合规监管
- 基于丰富数据的更明智的决策
- 鼓励负责任和可持续的公民行为
3 - 為什麼 MyData 是基礎架構層面的方案?
MyData在基礎架構層級對個人資料生態系統進行了革新,但進行這樣的高系統的革新是否有必要呢?如果只是簡單地讓所有應用服務開放個人資料API,讓各個組織之間直接進行協商與連接,是否更容易實現?
對於大多數基於MyData的服務場景而言,透過API存取個人資料至關重要。 「API經濟」已經發展成為一種組織擴展的服務生態系統,可以透過點對點連接交換個人資料。然而,難以管理API集成,而個人卻在服務之間的個人資料流的全局觀點中迷失。從長期來看,有必要進行一些系統性的重組。目前的API經濟可以是即將到來的資料經濟的中斷階段。但是,在純粹API的基礎之上,我們還需要更強大的基礎架構。
從目前的情況來看,個人資料聚合器正在一些行業中興起,例如衛生部門中的Validic和Human API,另外還有像Google、Facebook和Apple這些完善、強大的資料平台正在優化自己的生態系統內部個人資料的流通性和互通性。聚合資料器模型是來自「API」經濟系統」自然而然地出現了,但它存在兩個根本性缺陷。首先,各家資料聚合器之間缺乏互通性,這意味著個人和公司被鎖定在特定服務中,而資料市場被碎片化,扼殺了創新並給用戶帶來不便。其次,目前存在的聚合資料者群體未必為隱私或以個人的隱私化或以尊重方式Network),但在缺乏通用基礎架構的情況下,這些計畫也缺乏互通性。
我們提出的MyData架構基礎中的關鍵概念是MyData帳戶。對於個人而言,MyData帳戶是個人資料管理的單一中心。個人可以透過該帳戶服務分配存取和使用其個人資料的權限。此帳戶儲存有關個人資料如何與不同的服務連接以及使用該資料的法律許可和允許諾的資訊。
採用MyData方法最終能係統性地簡化個人資料生態系統。 MyData不是「或全有,或全無」的方式。相反,它可以隨著API經濟的逐步演進和現有的資料聚合器模型齊頭並進地開發和應用。
我们需要基础架构,因为:
- 預計API的廣泛採用以及對個人資料物流的整體需求將增加
- 讓個人可以對其數位化允許進行實際和全面的控制
- 可以促進以人為本的個人資料效益。
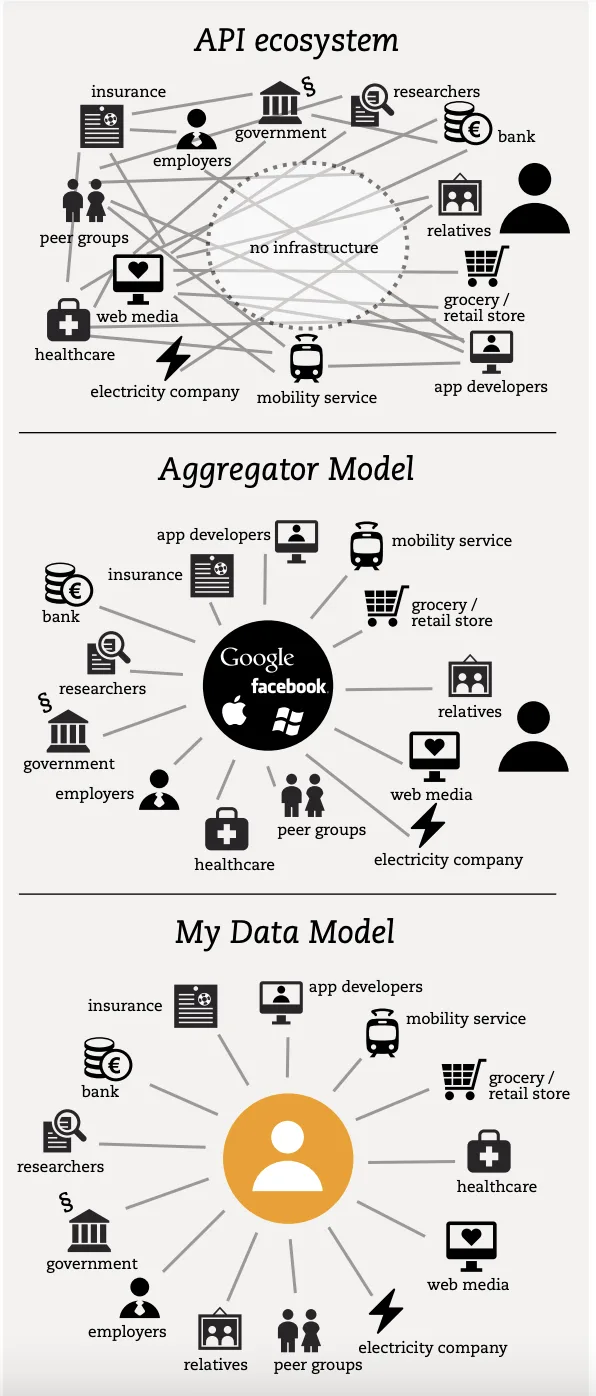
圖 3.1:在目前的無結構 API 經濟體中,如果服務數量組織增加,則它們之間的連線數量就會更快的速度成長(上)。聚合資料控制關聯和個人的工作更容易,但不同的聚合器沒有內在動力讓它們之間發展互通性(中)。與聚合模型相比,MyData 是一個適配器能力的系統,因為它不依賴單一組織或技術基礎架構(下)。
4 - MyData 在實務上如何運作?
MyData 體系結構是基於可互通和標準化的 MyData 帳戶。帳戶模型為個人提供了一種從一處能夠控制各種個人資料的重要性方法,整合這些資料可能是由數百種不同的服務創建、儲存和處理的。對於開發者而言,帳戶模型有助於存取資料並消除對特定聚合資料器的依賴。 MyData 帳戶通常由類似 MyData對於願意獨立經營的組織或個人來說,從技術上講,也可以託管個人帳戶,就像人們選擇託管自己的電子郵件伺服器一樣。
在 MyData 體系結構中,資料從資料來源流向使用該資料的服務或應用程式。重要的是要了解,在 MyData 基礎架構中,允許諾或權限流與實際的資料流是分開的(請參閱圖 4.1)。 MyData 帳戶不宜與個人資料儲存(PDS)不一致,PDS 可以在單一託管人的直接控制下將資料儲存放在安全的地方。 MyData 帳戶的主要功能是啟用允許諾管理-資料本身不一定會透過託管 MyData帳戶的伺服器進行串流傳輸。
應用程式介面(API)支援資料來源和使用者資料之間的互動。符合 MyDat 的 API 以機器格式提供數據,也讓資料來源和使用者能夠在 MyData 帳戶儀表中交換資訊。結果是可以建立一個集中式板,個人可以在其中獲取存取權限並為資料來源和服務分配或取消權限。任何服務都可以建立 MyData API,維護他們的服務直接與 MyData 帳戶連接。如果該服務沒有相容 MyData 的 API,可以透過 MyData代理服務進行連線。
標準化的MyData體系結構讓帳戶可以互通,並讓個人輕鬆切換營運方。這是MyData可信度的主要貢獻因素。互通性是MyData提供的核心優勢,但也是核心挑戰。可以將資料管理系統內部的互通性理解為行動電話網路中的互通性。這兩個系統都需要連接三個節點的公共網路。營運商之間MyData考慮到全球的互通性和可轉移性(並因此獲得個人的允許)需要進一步的標準化和設計,例如信任網路、資料格式和語義。
實務中的MyData方法:
- MyData 帳戶持有決定資料如何在授權系統中從資料來源流向資料使用者的授權書。
- 對於個人資料管理,將授權諾集中在MyData帳戶中就足夠了。數據可以直接在來源和用戶之間流動。
- 由於帳戶具有可移植性,個人可以輕鬆選擇和更改 MyData 運營方服務,最大限度地減少服務的風險。
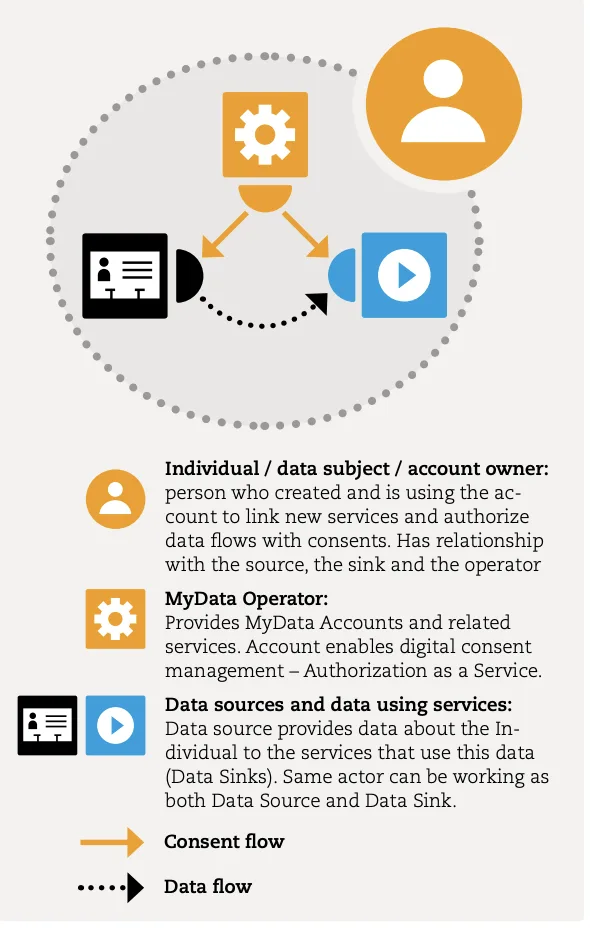
圖 4.1:MyData 體系結構中定義的四個角色包括 1)個人,2)MyData 營運方,3)資料來源和 4)使用資料的服務。使用資料的許可或許可權的流與實際資料流是分開的。
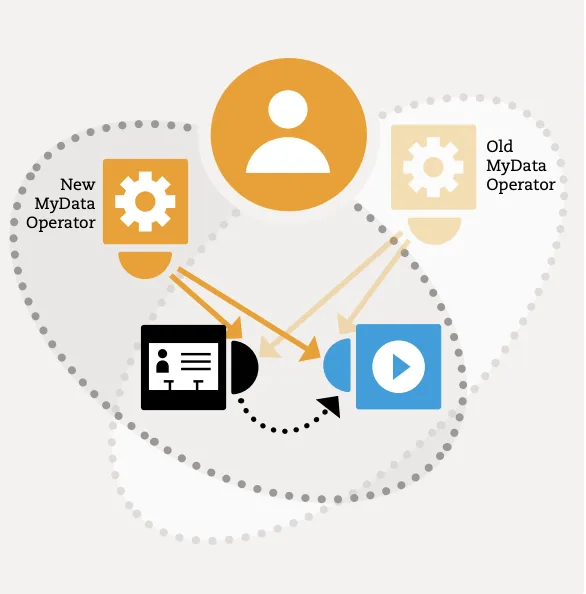
圖 4.2:個人可以更改其 MyData 運營方而不會遺失其 MyData 帳戶內容。這增加了 MyData 方法的可信賴性,並鼓勵人們建立資料流。
5 - 為什麼 MyData 專注於使用者的允許?
MyData旨在透過透明度、對接性、公共治理、受人尊敬的企業、公眾意識和安全技術的結合來建立對個人資料服務的信任。允諾管理是允許和強制資料合法使用的主要機制。透過MyData帳戶,個人可以根據個人已接收資料服務的允諾來指示服務來取得和處理資料。用技術和法律術語,允諾則表示已授權。
在MyData模型中,允許諾是動態的、易於理解的、機器例外、標準化和以協調方式進行管理。通用格式讓人們都可以將資料處理委派給或第三方以新的方式重新使用資料(見圖5.1)。
MyData允諾管理結構可以透過使用開放允諾元格式(Kantara開放允許諾模式符合各個司法管轄區的共同允許諾法規,要求在衛生的歐盟資料保護法規《歐盟通用資料保護法規》下平穩運作。預計該立法將要求資料主體對使用其個人資料計劃的服務給予明確和知情的允許諾,除非以允許諾禁止或利益為先。
批評說MyData可能會讓服務自動化複雜化——透過專注於具體的允許管理,尤其是在有人不允許允許處理個人資料的情況下。例如,在某些情況下,不允許資料主體的允許,允許公共主管部門相互交換資料而在這種情況下,不會使用MyData基礎結構來執行基於允許諾的資料管理,而是將其啟動透明性工具,通知最終用戶了解其資料的使用情況。如果公共機構能夠以透明的方式交換個人數據,則對所有者都有利。 MyData體系結構還可以像普通公民選擇涉及退出服務的管道,這些服務公共當局在比他們認為最細粒度的環境中使用和交換其個人資料。
MyData 專注於允諾,因為:
- 允诺是主要的(但不是唯一的)立法框架,它从以人为本的角度定义了信息处理
- 相同的允诺管理框架也可以用于通知和分配的微小修改
- 人机可读的标准化允诺书将技术数据管理系统、立法框架和人文视角结合在一起
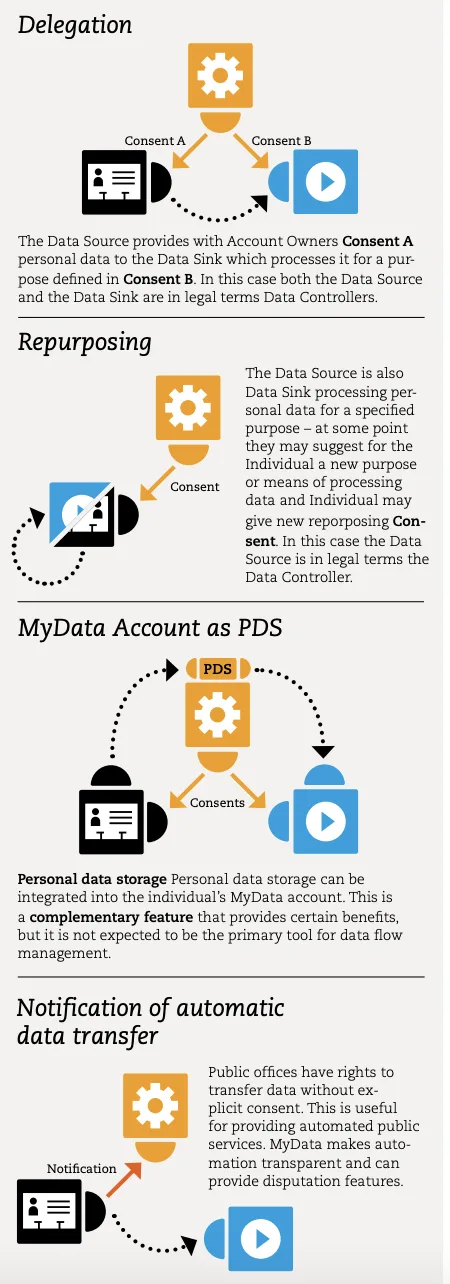
圖 5.1:MyData 方法如何支援各種資料流範例的範例,例如透過個人資料儲存(PDS)的委派、重新定位、通知和資料流
6 - 為什麼企業應該對 MyData 感興趣?
公司可以使用 MyData 改善其業務運作。優化資源分配、建立服務路徑、提供個人化服務,以及提供許多服務可以透過更好地存取個人資料來提供的通用服務改進的建議。此外,MyData 基礎結構將支援新型服務,例如與大規模研究資料庫和行為分析相關的供應商管理(VRM)、殯葬人脈(People Discovery)以及個人資料服務。
公司創建 MyData API 的主要動機是讓他們的客戶並授權第三方存取某些資料集,這是因為這擴大了他們對客戶的整體價值的協調(如圖 6.1)。如果第三方供應商能夠存取包含個人資料的資料集,則可以與擁有原始資料來源的公司進行更有效的協作。
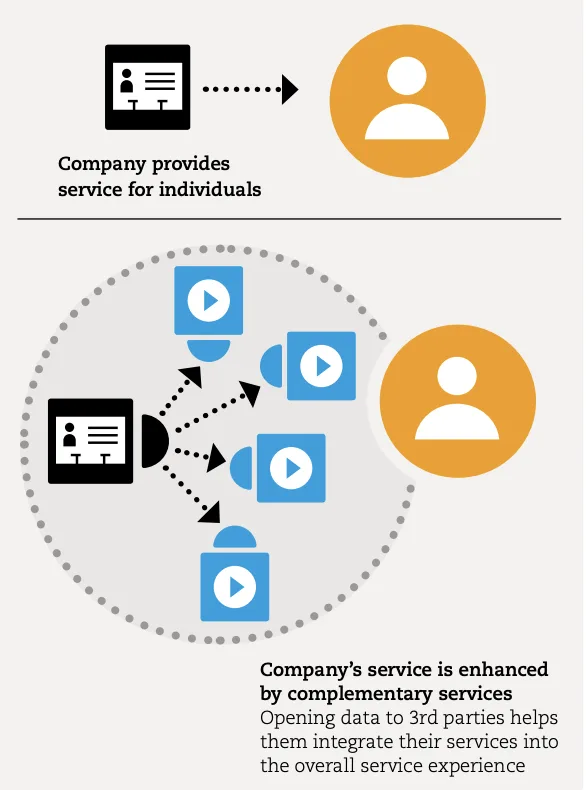
圖 6.1:常規服務 vs 透過基於 MyData 的服務補充整合擴充的服務
研究表明,越來越多的人開始認識到其個人資料未經許可就不斷被利用。如果公司的行為被認為是陰暗的或不重要的,則面臨公開批評、訴訟和用戶大規模退出服務的風險。實施MyData原則將使公司行銷帶來優勢。公司可以透過以新的對等方式與客戶互動,將資料分享回客戶,甚至根據客戶自行選擇提供的資訊來產生增強的資料集,從而改善其客戶。
目前那些讓個人獲得「免費」服務卻無意中收集和出售個人數據,實際上是意識的商業行為,許多情況下是用戶無意識地侵犯個人數據提供給服務以換取「免費」服務。 MyData基礎架構提供了一種簡單透明的機制,可以透過增強服務品質或直接獲利的方式資料銷售切實來使雙方受益。營運商促進資料銷售並與資料來源和資料主體共享收益。
為了讓 MyData 生態系統蓬勃發展,至關重要的是,為 MyData 營運方提供可安裝的商業模式。 MyData 業者可以預收帳戶和交易費用。 MyData 營運方還可以透過對資料銷售預收邊際費率來產生利潤。營運者可以提供加值服務,例如安全儲存、本地應用和以資料為中心的應用市場(請參閱圖 6.2)。
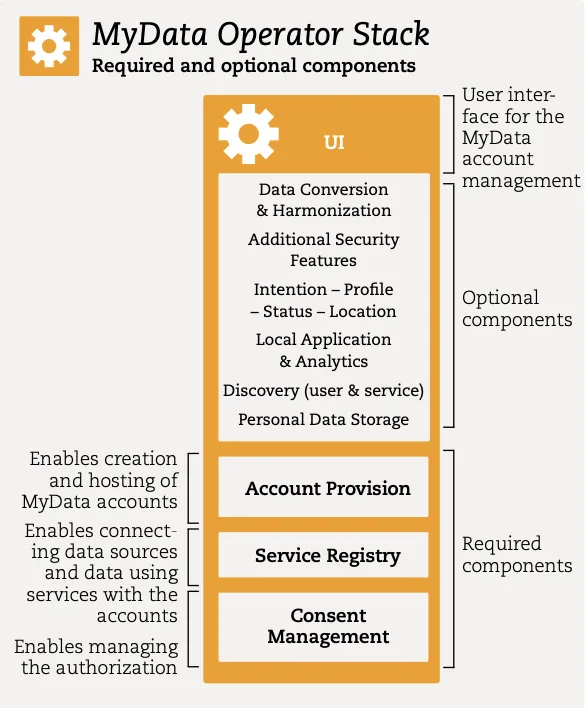
圖 6.2:MyData 營運方服務堆疊展示了 MyData 營運方的必備和選用功能。允諾管理是營運方的基本服務,但營運方在 MyData 基礎架構中可以為個人提供多種補充增值服務
對於MyData方法的整體吸收,設定組織和業務層級的標準(特別是對於MyData營運方成員)也很重要。這些標準目前是在開放營運方聯盟中製定的。聯盟還可以促進實現帳戶互通性的技術功能的標準化。
對於公司,MyData 將:
- 帮助将第三方补充服务整合到其核心服务中
- 简化当前和即将到来的监管环境中的操作,并允许将数据用于探索性目的
- 支持基于数据处理和管理的新业务创建
7 - MyData 如何幫助我管理我的隱私?
MyData 是一個模型,可讓個人控制誰使用其個人數據,規定可用於何種目的以及個人根據資料保護法規知情同意。它使資料收集和處理更加透明,並幫助公司或其他組織實施全面的隱私保護。
作為著眼於管理和視覺化資料使用授權的資料服務,MyData帳戶服務將建立一個統一的環境來管理和了解個人的隱私狀態,該服務比今天互聯網上的各種點解決方案更易於使用。例如,它將與線上服務中使用的通用身份驗證機制一樣容易使用。使用者介面允許個人啟動或終止特定資料流的共享,並列出當前活動的授權,這就像打開或關閉智慧型手機上的特定功能。
MyData解決了資料控制的概念,而不是資料分區。但是申明個人應該擁有自己的資料監聽來吸引,而婚姻這個概念作為專門難以評估資料。在大多數情況下,包括個人和組織所屬的多方對同一資料集都擁有合法權益。例如,零售店有權使用其會員卡收集的客戶數據,而單一持卡者也有權使用相同的數據。
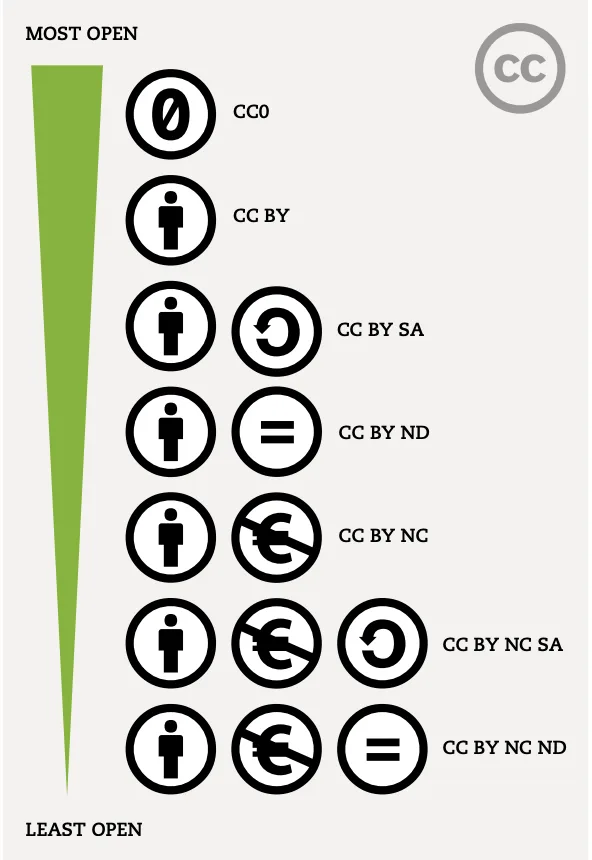
圖7.1:創用共享是已經建立的授權框架的一個例子,該框架讓版權的管理切實而全面。共識共享方法旨在以與知識共享套件為版權許可一樣全面的方式來協調允諾。
常見的「我已閱讀並同意這些條款」接受機制是不夠的,因為服務和隱私權政策的條款太長且太複雜,難以理解。對 MyData提出的風險輕鬆允許諾管理方法的一個批評是,企業將越來越多地要求存取更多種類的個人資料以換取服務,從而改善它。透過提出設計允許諾書使人們容易理解這一點,這一點很重要。目前,允許各種資料控制者的允許諾是很嚴重的。是的,允諾書通常包含可以在標準指南中修剪的相似元素。標準化後,可以讓允諾機器必備,並且易於比較、分組、視覺化和自動處理。創作共享授權框架提供了一個範例,說明如何根據一組通用的標準授權來協調相同的作者權利範圍(見圖) 7.1)。
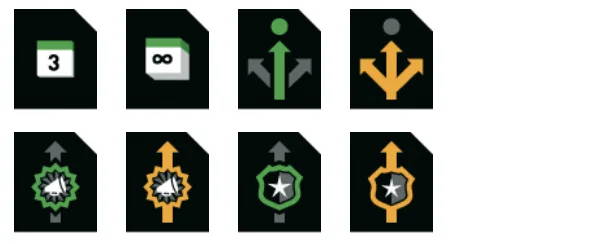
圖 7.2:另一個標準化,但與 MyData 和個人資料更相關的範例是 Mozilla 基金會和 Aza Raskin 的 Mozilla 隱私圖示項目,該專案致力於為網站的隱私設定創建通用的視覺語言。
MyData 幫助我管理我的隱私:
- 使用MyData基礎架構,資料流變得可管理、全面且透明。
- 使用者可以終止訊息流並取消回允諾
- 機器的允諾可以自動顯示、比較和處理。
8 - 下一步是什么?
MyData 的所有三個原則都需要取得進展:以人為本的控制、可用資料和開放的商業環境。實施以人為本的控制將需要提高對這一主題的認識和改進教育,改變組織和公司之間的態度,並提高監管意識。可用資料要求公司透過 API 提供機器除外的個人資料。開放的業務環境將需要開發和採用 MyData 帳戶模型以及 MyData 營運商業務的通用標準。
MyData 的核心技術元件已經存在,但需要成熟。需要對技術要素進行測試將其整合到現有軟體中,例如客戶關係管理(CRM)和身分提供(IdP)系統。使用者體驗設計也將非常受重視。目前的簡報陳述,管理 MyData 帳戶將與目前在線上使用銀行服務提供強大的身份驗證和管理其財務的方式類似。
許多線上服務公司已經開發了 API,並成功地跨組織整合了資料流。然而,沒有更多傳統公司開放其資料 API 的例子。在芬蘭,MyData 引起了政府、部門、媒體和研究人員的注意。目前,有幾個研究和創新項目致力於解決與 MyData 的原則和實施相關的挑戰,並初步嘗試準備階段。產業和研究組織的創新專案專注於開發 MyData營運商模型(請參閱後面的連結),並致力於互通性和營運商聯盟議題。目前的營運商模型是基於 UMA 標準和「最低可移動支援諾接收者」專案建構的。預計將於 2016 年初發布 MyData 操作者的測試沙箱實例以進行開放測試。
新芬蘭政府在其政府戰略計畫中指出,「加強公民對使用其個人資料的監視和控制的權利,同時保證公共部門之間的資料流交換」。這種策略優先級的結合有助於迅速採用MyData原則——希望曼哈頓部門採取效仿提供範例。
MyData 的目標是建立用於管理個人資料的基礎架構級服務。這項工作旨在產生國際影響。實現 MyData 系統功能設計的有效方法是執行職責分工項目。在下一頁上,我們概述了 MyData 服務方案的一些關鍵範例。
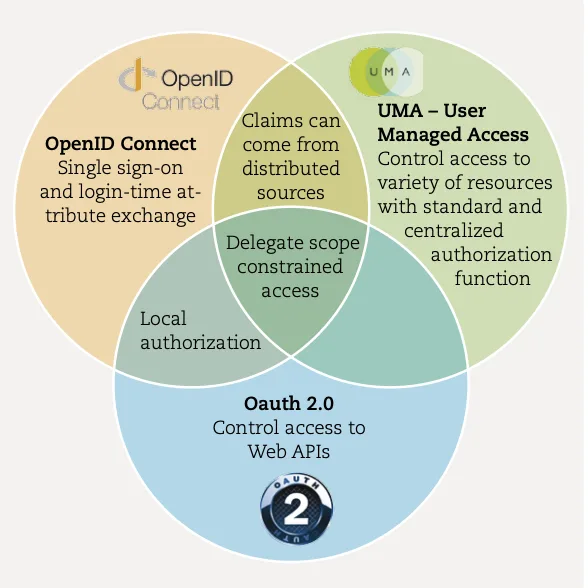
圖 8.1:可以使用 Kantara 計畫(2015年初發布的 1.0 版)建立的使用者管理存取(UMA)標準來實作 MyData 驗證機制和 MyData API 的核心部分。 UMA 規範及其開放原始碼實施使個人可以控制授權以共享其資料和管理線上服務之間共享其資料的方式。 UMA 是 OAuth 2.0(用於對 Web API 的控制)的存取控制)的設定文件,並且與 OpenID Connect(聯合單一登入)共用功能。將授權工作的兩個基本要素整合在一起:非同步允諾和中心化允諾管理。 (在 Eve Maler @xmlgrrl 之後修改了圖)
邁向 MyData 路線圖包括:
- 在所有三個方面都取得了進展:以人為本的控制、可用的數據和開放的業務環境
- 現有平台技術的成熟度,並規劃它們將如何遵守例如歐盟通用資料保護法規(GDPR)等法規,以及在歐洲範圍內的電子身分和信任服務(eIDAS)計劃中製定的規範
- MyData 支援的服務特色
9 - 成功案例
MyData 是一種以人為本的方式組織個人資料的高階方法。 MyData 原則適用於生活的各個層面。相同的個人資料可用於不同的部門。有些資料類型特定於部門,例如臨床健康數據,但 MyData 基礎架構的主要目標是實現部門之間的資料流。 MyData 可用於組織醫療資料管理,開發新型的出行服務,為個人提供個人財務支持,通報消費決策以及創建新型的研究資料庫。在最後一章中,我們更詳細地描述了 MyData的意外場景。示意圖說明了不同參與者之間的個人資料、授權/允許諾和資金流向。
範例 1:MyData 和職業健康
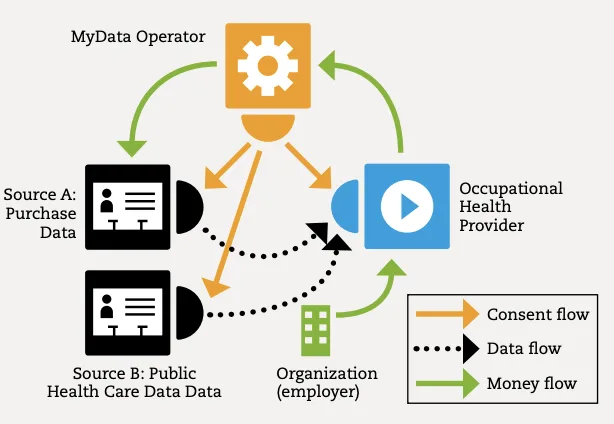
現代醫療保健需要數據。臨床數據通常包括各種測試結果和診斷。當個人換工作時,職業衛生保健提供者也會改變。沒有方便的方法來組織不同職業醫療保健提供者之間的資料流。此外,獲取有關個人更多的數據將極大地幫助個人化和優化健康與福利服務,並提供替代的診斷方法。例如,個人資料資料、消費資料和活動追蹤資料可用於醫療保健服務。 MyData基礎結構可以提供標準化的方法,以跨組織可靠的方式管理不同專業和公共衛生組織之間的資料流以及行為資料的來源。
範例 2:MyData 和會員卡數據
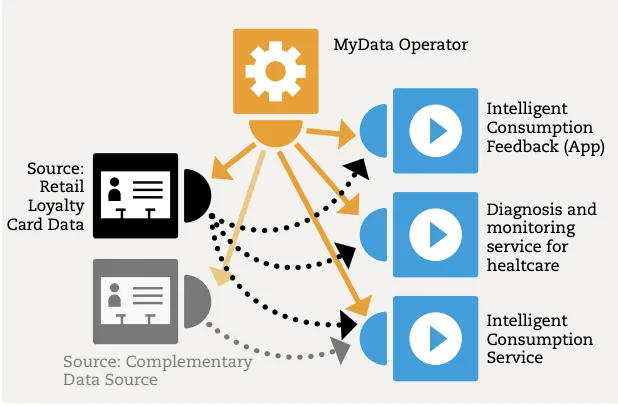
會員卡可以透過數據揭示個人的消費歷史記錄,可用於提供健康推薦,建議購物行為的改變以及個人支出的最佳化。透過會員卡資料為個人提供全面的消費回饋資訊可能會產生良好的全社會影響。聰明的消費者可以改變生產模式。來自單一會員卡的零散資料集對消費行為的洞察力有限,但MyData基礎架構創建了一種機制,可以整合來自多個來源的資料從而得到更有意義的結果。
範例 3:MyData 和研究資料庫
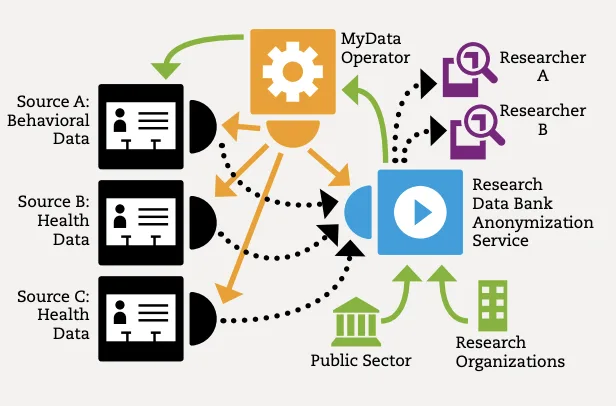
科學的發展產生了靈活的工具,可用於組合和分析多個資料來源。整合來自多個來源的資料可能會增加電腦侵犯隱私的風險。根據最近的研究,超過60%的個人表示願意為研究目的轉讓其個人資料。 MyData基礎結構可以為不同類型的研究提供一個通用框架,以便輕鬆獲得消費者許可收集其資料。然後,研究資料庫可以在不侵犯個人隱私權的情況下提供對其資料的訪問,但仍保持交叉引用資料的能力。
链接与参考
出版物
技术规范和相关社区
- 使用者管理存取 (UMA) 1.0 核心協定 (Kantara):https://kantarainitiative.org/confluence/display/uma/UMA+1.0+Core+Protocol
- UMA 工作小組 (Kantara):https://kantarainitiative.org/confluence/display/uma/Home
- 允諾與資訊共享工作小組 (Kantara):https://kantarainitiative.org/confluence/display/Information+Sharing
- 開發提示:http://opennotice.org/
- MyData 體系架構 – 技術規格(DHR):https://hiit.github.io/mydata-stack/
其他社区
- 個人資料與隱私工作小組(開放知識):http://personal-data.okfn.org/
- 芬蘭 MyData 工作小組(芬蘭開放知識):http://fi.okfn.org/wg/my-data/
相关项目和倡议
- 數位化健康革新倡議(DHR 計畫):http://www.digitalhealthrevolution.fi
- 知識革新工作項目(Re 專案):http://www.reknow.fi
- Midata 倡議(英國):https://www.gov.uk/government/publications/midata-voluntary-programmereview
- Personal Clouds:http://personal-clouds.org/
說明:本出版物是由芬蘭開放知識的 MyData 工作小組撰寫、由芬蘭交通和通訊資助部、赫爾辛基資訊科技學院(www.hiit.fi)和數位化健康互通(DHR)提供支援。本图书报表中的信息和观点完全由作者负责。
本頁涉及
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。