10 分鐘輕鬆理解可驗證憑證 (Verifiable Credentials)
作者: Matt McKinney - ArcBlock 行銷副總裁
本文將淺顯易懂地介紹可驗證憑證(Verifiable Credentials),以及其在組織、企業與政府機構中的潛在應用場景,並探討如何為個人及其使用的服務與機構建立更高水準的信任。
可驗證憑證 (Verifiable Credentials)
從最簡單的角度來看,可驗證憑證只不過是我們現今使用的實體憑證(如信用卡、護照、駕照,以及學歷證明或獎項)的電子化等效物。在這些案例中,我們大多數人習慣的傳統做法是:使用者向銀行(實體)提供包含高度敏感個人資料的資訊,接著銀行或實體會將這些資訊儲存在其中心化伺服器中,並以此資訊來決定是否向該使用者核發某種形式的憑證。
與傳統的實體憑證不同,我們正看到一股推向使用可驗證憑證的更大動能。可驗證憑證可以用於透過一組防竄改的聲明(Claims)與詮釋資料(Metadata),以加密方式證明持有者的身份及簽發者是誰,進而建立雙方之間的信任。更重要的是,透過這種方式,使用者可以保留自己的數據,並在收到請求時,僅向另一方分享已驗證的憑證。
為了讓可驗證憑證發揮作用,需要支援 4 種不同的角色:簽發者、驗證者、主體與持有者。
- 簽發者 (Issuer):建立聲明並將其與主體關聯的人。
- 驗證者 (Verifier):驗證關於特定主體聲明的實體或個人。
- 主體 (Subject):關於其被簽發聲明的實體或事物。
- 持有者 (Holder):持有者通常(但不總是)是其所持有的可驗證憑證的主體。
每當有人想了解關於我們的某些資訊時,我們可以使用可驗證聲明作為一種方式,來分享實體或個人的資格、成就、特質或資訊,例如姓名、政府身分證件、支付提供商、住家地址或大學學位。更確切地說,可驗證聲明描述了實體或個人的特質、屬性,用以確立其存在性與唯一性。
可驗證憑證應用場景
可驗證憑證旨在解決廣泛產業與領域的使用者需求,可用於員工識別證、數位出生證明及數位教育證書等。下圖展示了可驗證憑證的完整概覽,以及它們如何與特定的使用者需求相關聯。在接下來的幾篇文章中,我們將進一步探討一些具體的應用案例,並示範使用者類型的角色,以及這些互動如何促成可驗證憑證的成功建立。
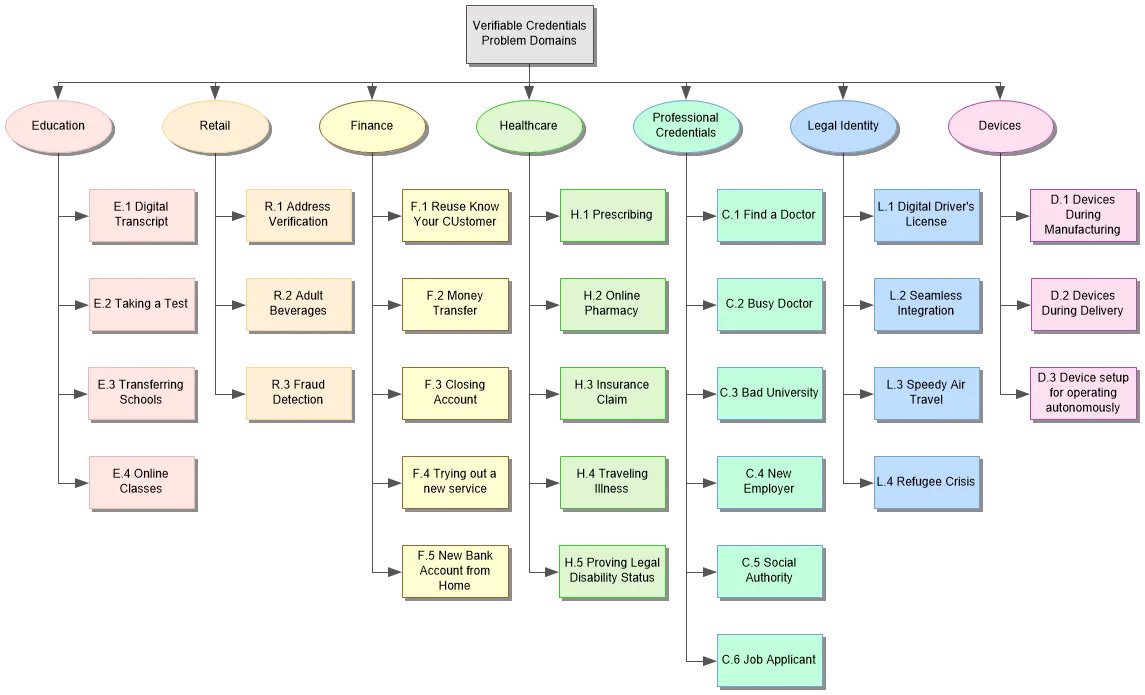
來源: W3C Verifiable Credentials Use Cases
使用者任務 (User Tasks)
使用者任務(User Tasks)是可驗證憑證的關鍵要素,通常也是憑證需求的驅動力。下圖說明了使用者任務,這是使可驗證憑證發揮作用所必需的。
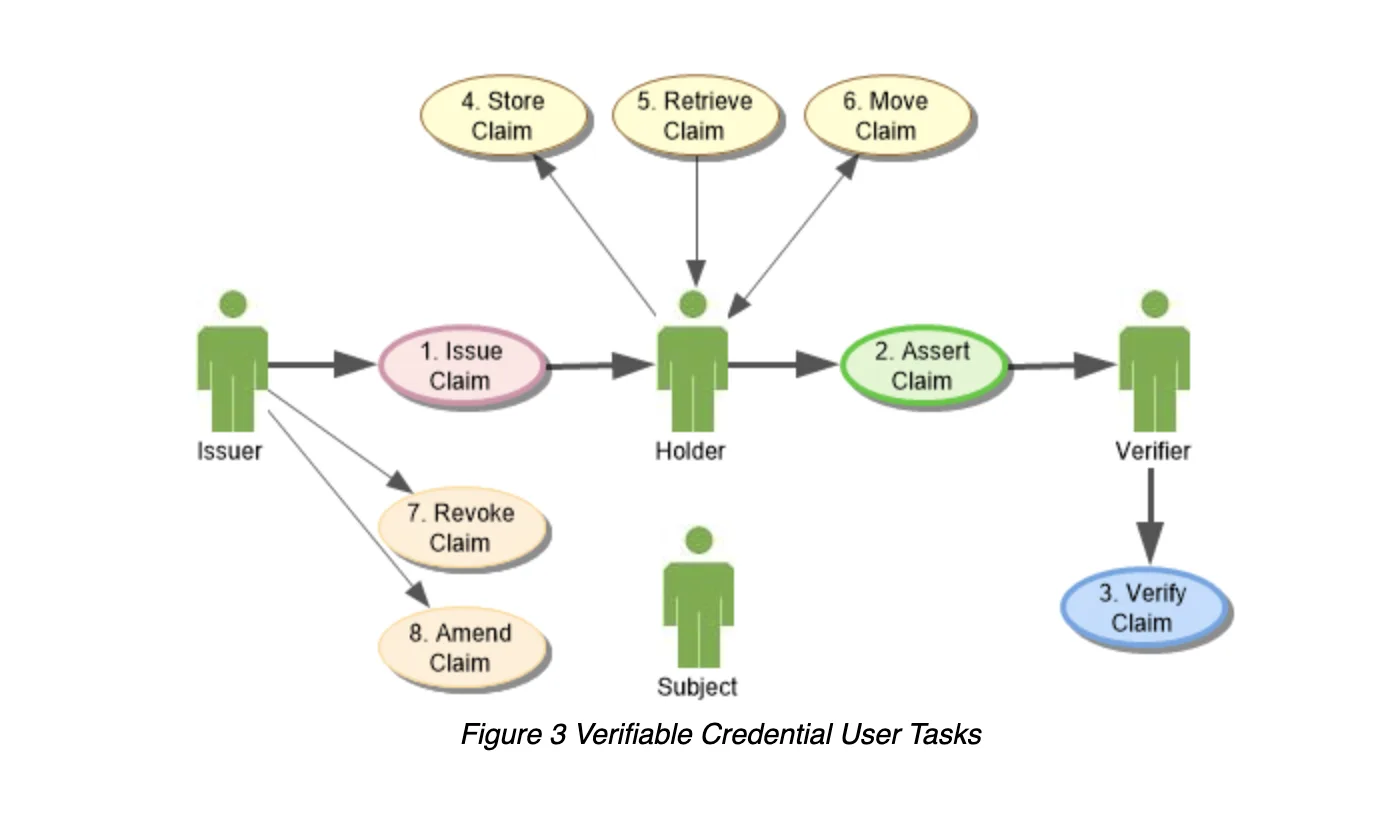
來源: W3C Verifiable Credentials Use Cases
雖然這份清單絕非詳盡無遺,但它確實展示了重新思考使用者體驗的潛力,並為未來各種類型的可驗證憑證勾勒了藍圖。
可驗證憑證設計
現在,我們已經對可驗證憑證、應用案例和使用者任務有了基本的了解,讓我們將其應用於實際設計中。早期最常見的可驗證憑證設計之一與大學有關。在這個範例中,很容易識別出持有者(學生)、簽發者(大學校長)和驗證者(大學)。讓我們來看看可驗證憑證運作方式的圖解。W3C 建立的圖示中,第一張圖顯示了憑證本身,其中包括憑證詮釋資料(粉紅色)和聲明(黃色)。第二張圖顯示了數位證明(綠色),通常是數位簽章。
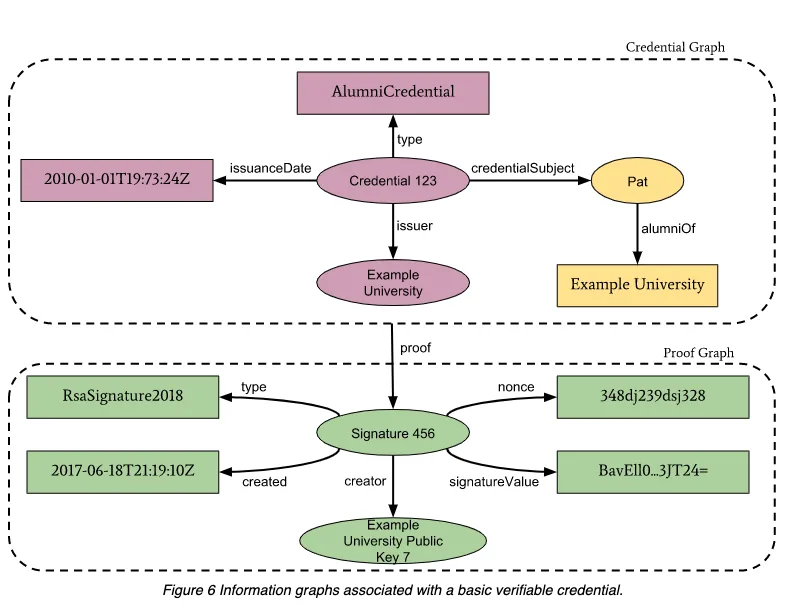
來源: W3C Verifiable Credentials Data Model 1.0
ArcBlock 的身份服務是基於業界領先的 W3C DID 標準構建的,並在任何可能的情況下遵循 W3C 參考設計。
本頁涉及
產品
-
DID Wallet
renamed
在一個應用程式裡建立和管理數位身分(DID),並管理相關憑證。
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。
-
可驗證憑證
可驗證憑證是簽發方就某個主體作出的帶簽名聲明。它讓需要判斷的一方能看到聲明來自誰、說的是什麼,而不是只收到一段脫離來源的轉述。