揭開去中心化身分的神祕面紗(上)
作者: Riley Shu
去中心化身分是區塊鏈熱潮中誕生的熱門概念之一。問題在於,多數人並不真正了解它是什麼;隨著越來越多人加入討論,這個概念的複雜度也快速增加。
在本文及未來幾週即將發布的文章中,我們希望幫助大家了解去中心化身分是什麼、為何需要它,以及它實際如何運作。
在深入那些可能已讓你困惑無數次的枯燥細節之前,我們需要先了解為何需要去中心化身分,以及它如何改變我們對使用者在網際網路時代存在方式的思考。這聽起來很革命性,但它其實源自網際網路早期,隨著區塊鏈技術日益普及而重回焦點,而且使用起來相當簡單。讓我們看看一路以來的發展。
中心化身分
過去,每次登入網站都必須建立一個帳號。
大多時候,我們想要的使用者名稱已被占用。
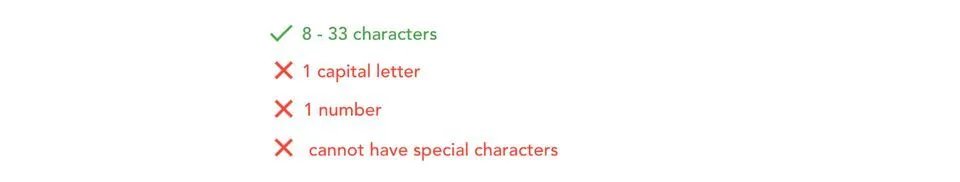
而且各網站的密碼要求不一,很難找到真正記得住的密碼。
第三方中心化身分
於是,你在網際網路各處散落著許多不同帳號和資料孤島,不僅可能收到數不清的密碼重設郵件,使用體驗也相當惱人。
後來,第一個大幅改善終端使用者體驗的解決方案出現了。某家公司說:「嘿,何不直接用你在我們這裡的帳號登入其他網站?麻煩的工作都交給我們。」
「這聽起來可行。」你心想。
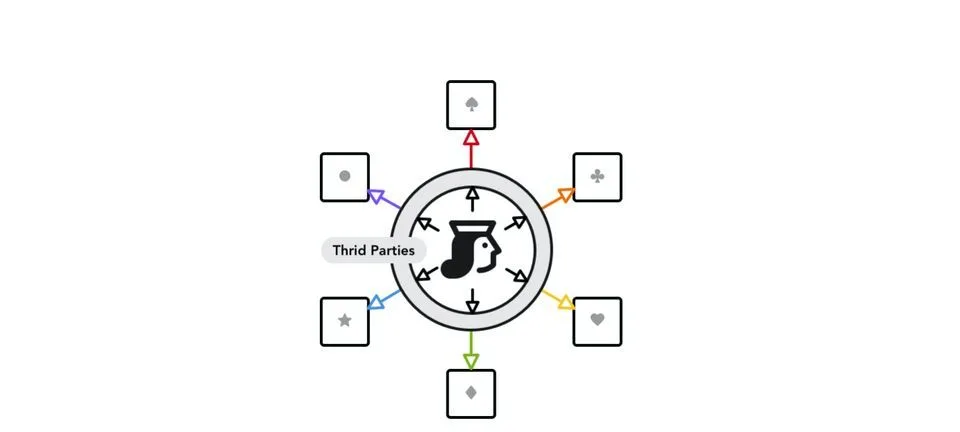
和今天許多人一樣,每當新網站要求註冊時,你便使用 Facebook 或 Google 帳號登入。只需記住一組使用者名稱和密碼確實方便,但也代表這些第三方知道你登入過的所有網站,甚至能串連你的「數位足跡」,挖掘出遠超想像的活動資訊。最重要的是,第三方如今完全掌控你的數位身分。你能在需要時取回那些資料嗎?你對第三方管理的任何內容有控制權嗎?簡短和完整的答案都是:沒有。
是否有更好的解決方案?為何不能使用同一組使用者名稱和密碼,卻不依賴任何第三方?
去中心化身分
這正是去中心化身分登場的地方。一般而言,你需要第三方驗證使用者名稱和密碼確實屬於你。去中心化身分的神奇之處,在於它讓你自行完成驗證。
DID
你可能在許多地方見過 DID 和去中心化身分。兩者其實略有差異。DID 是 decentralized identifier(去中心化識別碼)的縮寫,是 W3C 提出的一種特定去中心化身分。DID 有明確定義和要求,而去中心化身分則是所有去中心化識別碼的上位名稱。
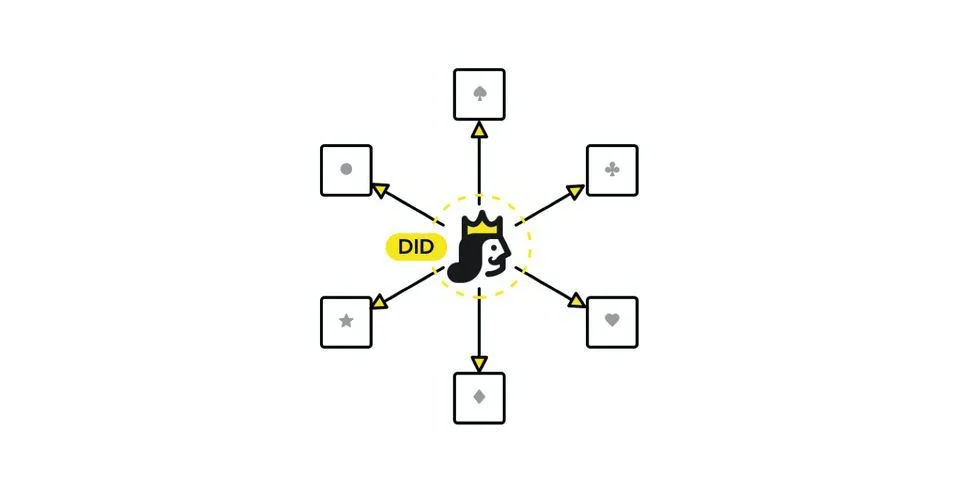
什麼是去中心化身分?它其實由兩部分組成:位址和祕密金鑰。
位址與祕密金鑰
位址類似使用者名稱,祕密金鑰則類似密碼。唯一差異是,DID 的位址會透過密碼學從祕密金鑰計算得出。關於這項密碼學,我們只需知道它能協助證明某人擁有一個 DID 的祕密金鑰。
無論聽起來多困難,去中心化身分都只是另一種身分。就像我們能以 DNA、指紋或護照號碼識別個人一樣,DID 是由一連串數字和字母構成、協助區分不同事物的識別碼,讓任何事物都能擁有自己的「指紋」。
任何事物都能擁有 DID
任何事物?沒錯。只要能將某樣事物描述為資料,就能用 DID 標記這筆資料。從證書、執照、電影票到日用品,任何事物都能擁有 DID。更進一步,連關係也能有 DID,例如標記你對汽車的所有權,或你與他人的友誼。
如果任何事物都能擁有身分,身分會用完嗎?
從數學上看,不會。原因很簡單——可用的位址實在太多了!即使你有十億位朋友,每人每秒產生十億個位址,要出現兩個相同位址所需的時間仍會超過宇宙的壽命。
去中心化身分如何運作
讓我們走一遍使用去中心化身分的完整流程。假如 Alice 想證明自己是 DID「alice_did」的擁有者,她會用祕密金鑰完成某項計算,再將結果(也稱為簽章)公開。其他人便能使用該簽章和 alice_did 的位址進行測試,判斷 Alice 是否真的持有那把祕密金鑰。如果 Alice 的祕密金鑰正確,測試便會通過。這表示,除非 Alice 從真正擁有者手中竊取了祕密金鑰,否則她就是這個 DID 的擁有者。
感到困惑也沒關係。你只需記住:去中心化身分能為任何事物提供唯一的「指紋」;擁有一個去中心化身分,就是持有該位址的祕密金鑰。我們將在一週後發布另一篇文章,你可以在這裡繼續了解去中心化識別碼及其運作方式。
本頁涉及
術語
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。
-
DID
DID 是一種數位身分標識。它幫助持有者和驗證方確認某個身分由誰控制,也讓一項聲明有明確的關聯對象。帳戶、登入和授權各自仍有自己的角色。
-
區塊鏈
透過密碼學連接記錄,並按共同的驗證與共識規則確定交易歷史的分散式帳本。