誰該擁有你的數位身分?
作者: Christoffer O. Hernæs(挪威首家純數位銀行及領先挑戰者銀行 Sbanken 的數位長)
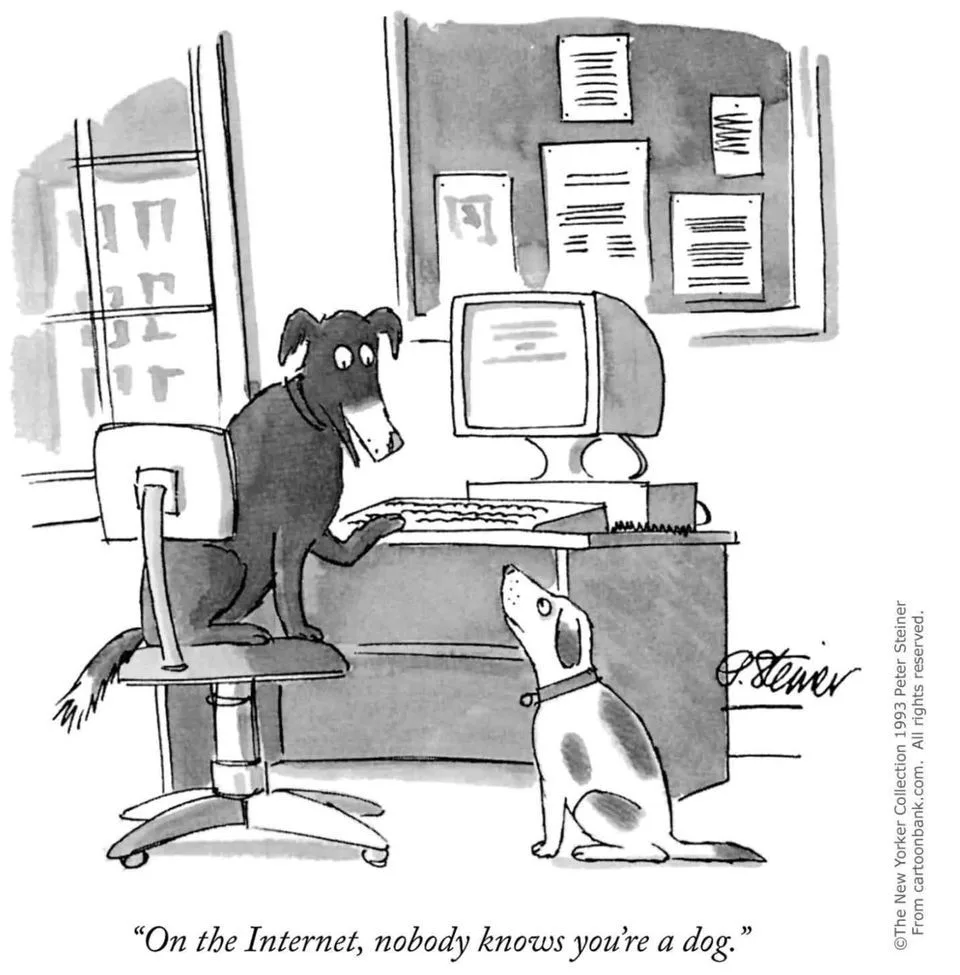
「在網際網路上,沒有人知道你是一條狗。」這句話出自紐約時報一幅傳奇漫畫,它捕捉了網際網路早期隱私與匿名的精神。儘管匿名至今仍是熱門議題,也是人們在網路世界追求的目標,時代卻已改變。隨著網路銀行、社群媒體、電子商務及點對點服務興起,經過驗證的數位身分已成為任何數位平台成功不可或缺的要素。
銀行業是必須以安全且合規的方式驗證個人身分,才能使用基本服務的領域之一。觀察今日全球無銀行帳戶的人口,據估計多達15 億人因無法以有效出生證明、護照、公用事業帳單等居住證明,或其他符合傳統 KYC 程序的方式證明身分,而無法使用日常銀行服務。
除了使用數位銀行,我們大多數人也透過各種身分驗證方式,在 Google、Facebook、Blizzard 等眾多服務中驗證身分。這些方式形成彼此相依的網路,由你的一個身分替你背書,證明你有資格使用另一項服務。雙因素驗證或生物辨識通常依賴你的手機;當你選擇以 Facebook 登入時,就授權 Facebook 在網路上代表你。這往往能讓你方便快速地使用想嘗試的最新行動應用程式,但代價是允許 Facebook 分享及出售的不只是你的資料,還包括你的數位身分。
然而,數位身分不只是登入憑證。登入憑證僅是將你與數位世界中的你連結起來的認證方式。數位身分由數千個資料點組成,描繪出你是誰以及你的偏好。如今,你的數位身分散落在整個網際網路:Facebook 擁有我們的社交身分,零售商掌握我們的購物模式,信用機構持有我們的信用狀況,Google 知道自網際網路誕生以來我們對什麼感到好奇,而銀行則擁有我們的付款紀錄。結果是,我們全都被詳細分析,以預測未來行為並將數位身分變現。
我們不但無法擁有自己的資料,分散的數位身分還由不同第三方各自掌握零碎部分,不僅只能呈現局部樣貌,也讓這些第三方面臨弱點。例如,詐騙者已開始在沒有國民識別碼的國家利用這一點,透過註冊數位服務和申請信貸建立合成數位身分。即使最初的信貸申請遭到拒絕,系統仍會自動建立信用檔案,為一個不存在的人留下數位軌跡。美國每年約會新增 1,000 萬份消費者信用檔案,因此合成身分可能非常難以偵測。這些合成身分逐漸取得信貸資格,據估計,合成詐騙每年造成銀行10 億至 20 億美元的損失。
在資料遭利用的情況屢次曝光後——其中最知名的是劍橋分析事件——隱私也日益成為大眾關切的議題。Apple 試圖利用人們對數位隱私的關注,推出與競爭對手截然不同的「使用 Apple 登入」,並以隱私作為選用其服務而非 Google 和 Facebook 的主要賣點。
區塊鏈經常被視為滿足所有數位身分需求的萬靈丹,這個議題也引起馬克·祖克柏的注意,他談到了自己眼中數位身分去中心化方案的優點與缺點。Facebook 正是典型的中間人;在祖克柏眼中,失去所有身分的所有權,很可能就是數位身分去中心化方案最大的缺點。
隨著 Facebook 的加密貨幣 Libra即將推出,該公司有潛力進一步鞏固其全球數位身分解決方案領先供應商的地位。大多數注意力都集中在加密貨幣上,因而經常被忽略的是,許多人認為與 Libra 相關的去中心化身分才是 Facebook 計畫中最有趣的一環。在文件底部附近一段不顯眼的文字寫道:「協會的另一項目標是開發並推廣開放身分標準。我們相信,去中心化且可攜的數位身分是金融普惠與競爭的先決條件。」
整合且經過驗證的數位身分對使用者和數位服務供應商都有益。然而,讓 Facebook 或 Libra Association 擔任我們整合數位身分的保管者,將為隱私和民主的未來鋪下一條險惡道路。
另一方面,去中心化身分的終極目標——通常稱為自主主權身分——也有弱點,那就是我們人類自己。我們容易遺忘,有時甚至完全不可靠。若讓使用者保管存取數位身分的唯一金鑰,一旦有人忘記密碼或離世,便會釀成災難。你找不到任何人求助,也沒有「忘記密碼」按鈕能取回身分的所有權。
若不依賴某種身分保管者,就很難想像數位身分的未來。這類保管者需維持實體與數位自我之間經驗證的連結,確保資料未經同意不得使用,監控惡意行為,並在金鑰遺失時提供使用者支援。這絕不是簡單的解決方案,應由受監管的實體提供。有一點可以確定:這類方案仰賴信任,而且必須讓終端使用者完整擁有自己的資料,就像 GDPR 規定的資料可攜權一樣。
從個人資料外洩到社群媒體操縱輿論,許多事件一再顯示,我們的數位身分牽涉太多重大利害,不能再對正在發生的事掉以輕心。
無論我們採用何種技術或指定哪個保管者來解決問題,身分都應屬於我們每一個人,而不是企圖利用我們的資料牟利的某家公司或企業聯盟。