DID 起步:圖說去中心化身分
作者: 陳俊(ArcBlock 公關副總裁)
上個月,隨著微軟發布運行在比特幣網路上的去中心化身分(Decentralized Identity, DID)網路早期預覽版、ArcBlock 區塊基石發布全球首個全面支援 DID 的數位加密錢包,DID 正在成為區塊鏈業者和使用者關注熱議的話題。
那麼,到底什麼是去中心化身分(DID)?它解決什麼問題?其大致的實現原理是什麼?本文嘗試用圖文並茂的方式為您作一個簡明的入門介紹。
身分的定義
提到身分,我們自然會想到身分證、戶口名簿、駕照等一系列證明「你是你」的文件。確實,在今天的世界,一個人沒有身分就無法擁有銀行帳戶,無法獲得社會福利,無法行使受教育的權利,更談不上參與政治生活。據聯合國 2017 年資料統計,全球有 11 億、超過六分之一的人口沒有合法身分,基本與現代社會的正常生活隔絕脫節。
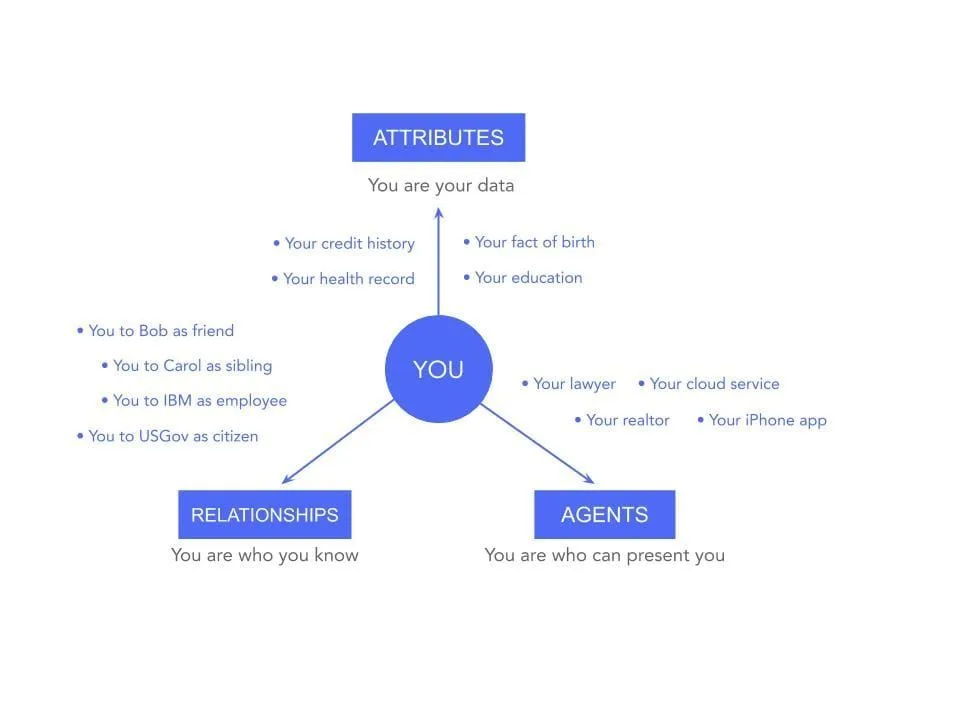
按照國際標準組織的定義,身分是「與某一實體相關的屬性集」,而這一實體可以指人、機構、應用程式或裝置。本文討論的以人和機構為主的身分,其資訊則由三個方面構成——
- 屬性: 生理和社會屬性,例如你的出生情況、教育背景、金融借貸歷史、醫療紀錄等;
- 關係: 社會關係,比如你是哪國公民、什麼公司的僱員、是誰的親屬朋友;
- 代理: 受你委託的民事代理人,如律師、房地產經紀人等,以及你使用的 iPhone 應用程式、雲端運算服務等網際網路服務。
同時,身分也是由不同參與方的聲明和可驗證聲明等動態行為形成的——
- 聲明: 往往是個人或機構對自己身分的聲稱和主張,例如「我叫麥金塔,1984 年 1 月 24 日出生。」
- 可驗證聲明: 由證明與認證構成、可供第三方驗證的身分聲明。
- 證明: 為聲明提供證據的某種形式文件。通常對個人來說是護照、出生證明和公用事業帳單的影本;對公司來說,則是一堆公司章程、營業執照等登記文件。
- 認證: 是指第三方根據他們的紀錄來確認聲明是真實的。例如,一所大學可以證明某人在那裡學習並獲得了學位。來自權威機構的證明,要比能夠偽造的證明更有說服力。
數位身分的演變
時至今日,全球有近三分之二的人口連接網際網路,各種豐富的網際網路應用程式和服務透過各種電腦裝置將我們的數位生活和現實生活融合在一起,並讓我們用以前無法想像的方式,與數以百計的企業與機構、數以千計的其他個人使用者時時刻刻進行互動。在這些互動當中,連接映射線下本體到線上並由電腦自動驗證和處理的數位身分,其便利性和重要性日益凸顯。麥肯錫今年 1 月發布的一份關於數位身分的研究報告揭露:如果普及並正確實施數位身分,將有 78% 低收入國家的非正規從業人員受益,將有 1,100 億小時的時間透過政府服務、社會保障的精簡而節省下來,產生的經濟價值相當於每個典型新興經濟體 6% 的 GDP,或每個成熟經濟體 3% 的 GDP。
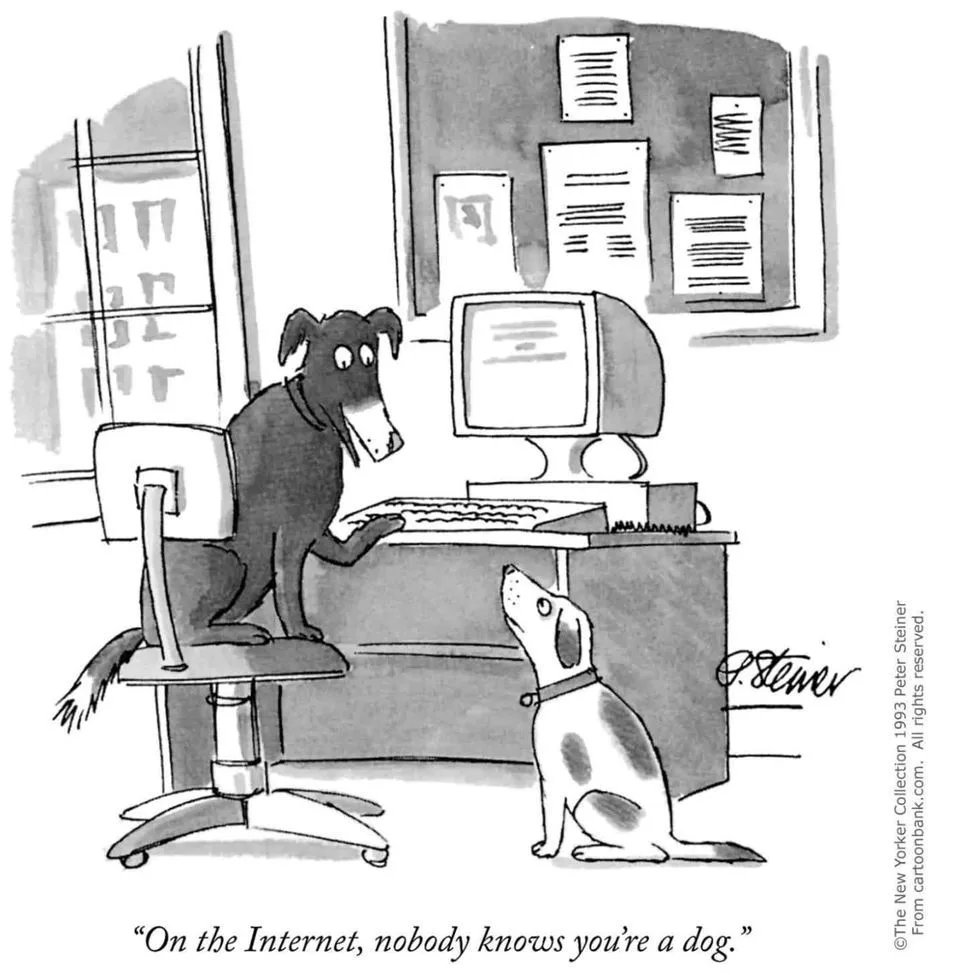
不過,在全球資訊網 30 年前誕生之初,並沒有在其底層協定中進行數位身分的設計,所以有了這幅著名漫畫「在網際網路上,沒人知道你是一條狗」。它非常生動地描畫出,二十多年前網際網路剛剛走入尋常百姓家時,人們盡享在網路上匿名衝浪的快樂,乃至放縱。
最早的數位身分就是大家耳熟能詳的網際網路傳統帳號模式。
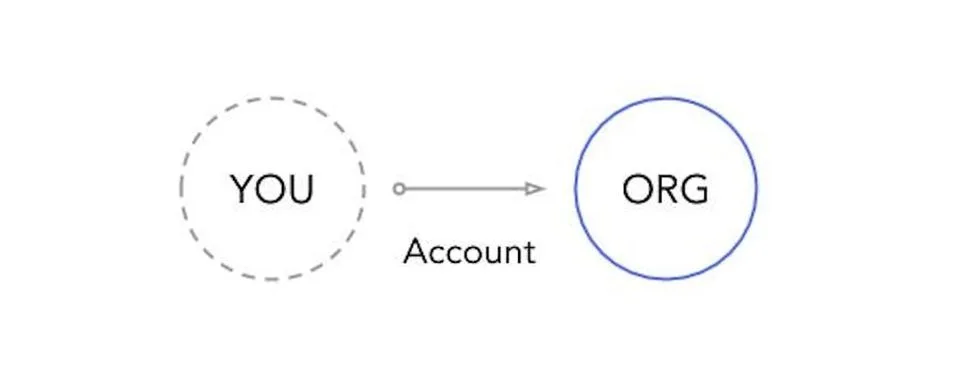
當你使用論壇、社群、電商、遊戲等各種不同的應用程式和服務時,你必須向這個系統註冊申請一個使用者帳號,然後用 ID 和密碼登入使用。實際上,是你把自己的身分資訊提供給了每個服務商,然後服務商建立了 ID,再把這個 ID 借給你使用。你所有的資料儲存在他們的伺服器上,根據你簽署同意的使用者協議,你的 ID 和資料在法律上也歸屬於服務供應商。到如今,這一身分模式給使用者體驗帶來的問題是:每個應用服務都要建立帳戶,帳戶越來越多,管理這麼多帳戶實在太麻煩了。
因此,產生了第二種數位身分模式:一鍵登入。
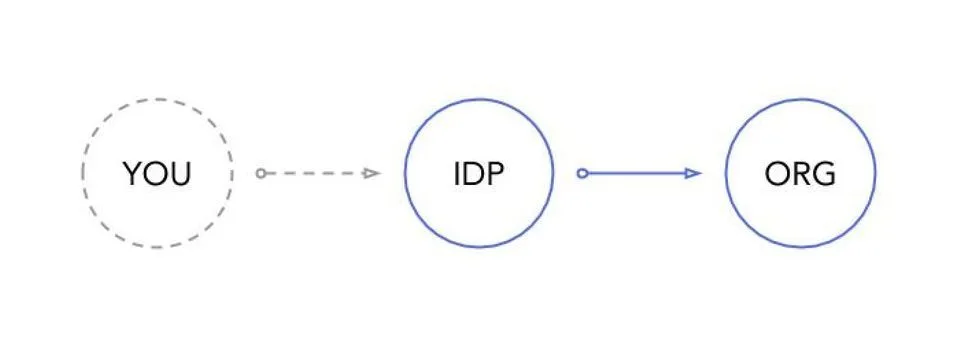
與前一種模式不同的是,一鍵登入是你把資料上傳給某一個登入服務供應商的中心系統,經你授權,由它把你的資料提供給第三方。目前,大家都普遍接受微信、Facebook 等這樣的大型平台提供的帳號 ID,一鍵登入各種不同的應用服務,使用非常方便。不過,實務上,這一數位身分模式出現的問題大致有以下兩種——
- 隱私洩露: 全球第一大社交平台 Facebook 的每日活躍使用者占世界人口五分之一。許多使用者用 Facebook Connect 登入許多外部服務時,Facebook 並沒有保護好使用者隱私,而是把各式各樣的社交資訊全部提供出去,導致僅在去年一年就洩露 8,700 萬名使用者的資訊。英國劍橋分析公司未經授權收集 5,000 萬名 Facebook 使用者的資訊,用於精準投放政治競選廣告,只是最臭名昭著的一例。
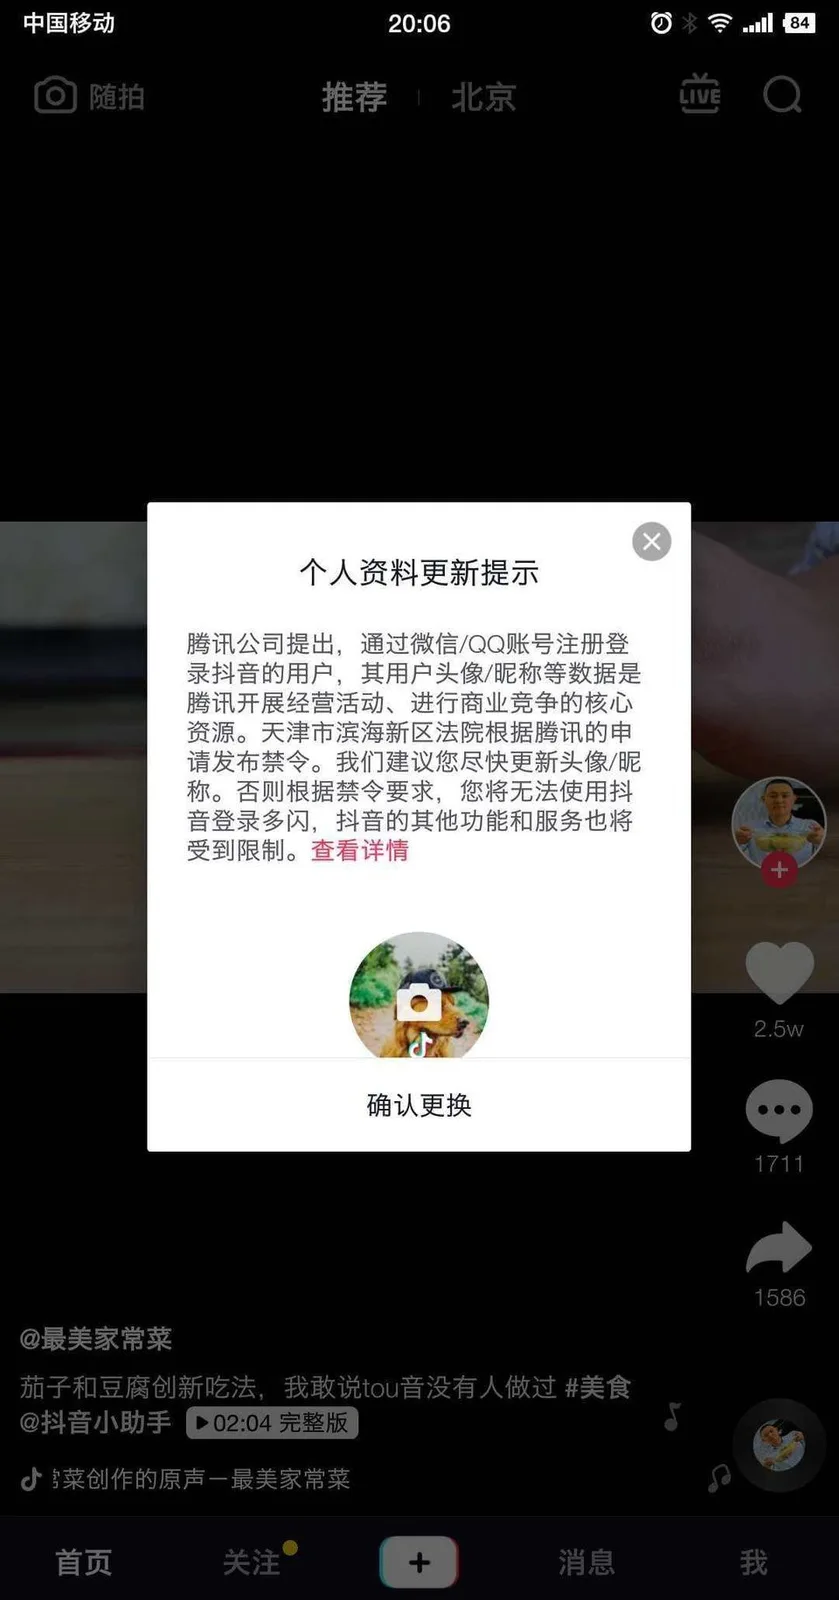
- 限制封鎖: 微信登入似乎是個反例。當你使用微信登入任何一個第三方應用程式,不論你怎麼授權,微信提供的資訊都極為有限,因為微信不想把使用者推送給別人。極端的例子則是徹底封鎖,由於騰訊與今日頭條的競爭進入白熱化狀態,導致使用者無法使用微信帳號登入今日頭條旗下抖音的服務(見下圖)。
無論是網際網路傳統帳戶還是一鍵登入,這兩種數位身分從技術和法律上,從來都不屬於使用者自己。隨著使用者資料洩露和濫用的痛點日益凸顯,讓每個人在數位世界都有權擁有並控制自己的身分,使其數位身分資訊能夠安全儲存並妥善保護隱私,已成為日益強烈的剛性需求。
去中心化身分
去中心化身分(DID)利用區塊鏈技術,讓數位身分真正由使用者擁有並支配。就像我們把身分證、護照、戶口名簿這些紙本文件放在自己家裡小心保存,只有在需要的時候再拿出來一樣,不再有任何中間人(即使是 DID 技術供應商)接觸、擁有或控制使用者的身分和資料。
實現一個使用者能自主建立、完全去中心化的身分管理,是遠在區塊鏈誕生之前,那些堅持網際網路「去中心化」初心的極客和專家一直追求的目標。然而,OpenID 等多個解決方案之所以未能奏效,是因為在技術上永遠繞不開「認證中心」。一旦需要這個認證中心,就背離了初衷,而且因為涉及中心的認證,不僅存在隱私和安全問題,多個主體間的 DID 也是互相隔斷的。
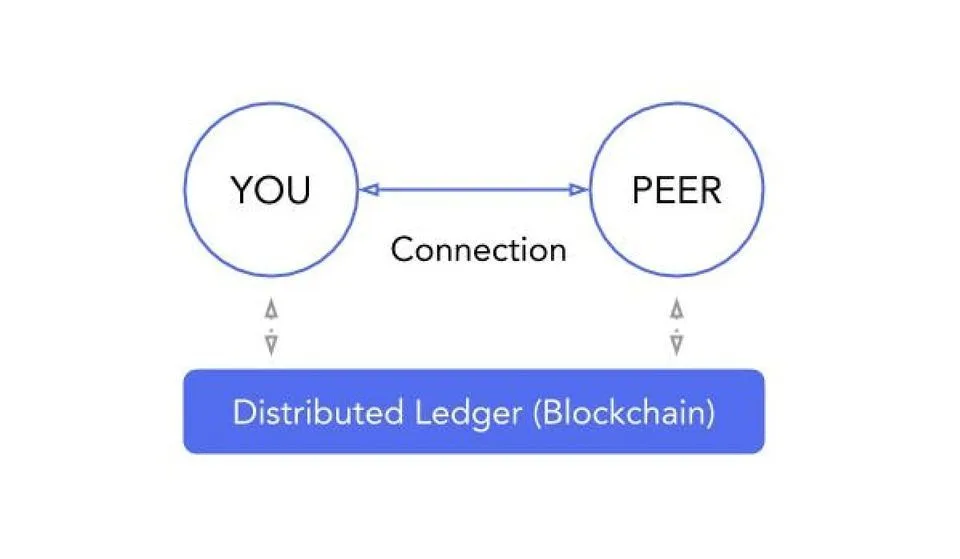
區塊鏈的出現,恰恰解決了 DID 最大的問題。區塊鏈技術不可竄改、雜湊加密的特性,讓建立標識唯一、人人可信、去中心化維運的身分系統得以實現。今天,無處不在的行動網路服務能夠讓人們一直保持上線狀態,智慧型手機的普及讓幾乎人人都隨身攜有一台運算能力強大的電腦,近兩年 O2O 的成熟讓掃描 QR Code 成為最常見且容易進行的使用者行為。這些網際網路技術進步和模式演變,又讓 DID 能夠實現流暢良好的使用者體驗。
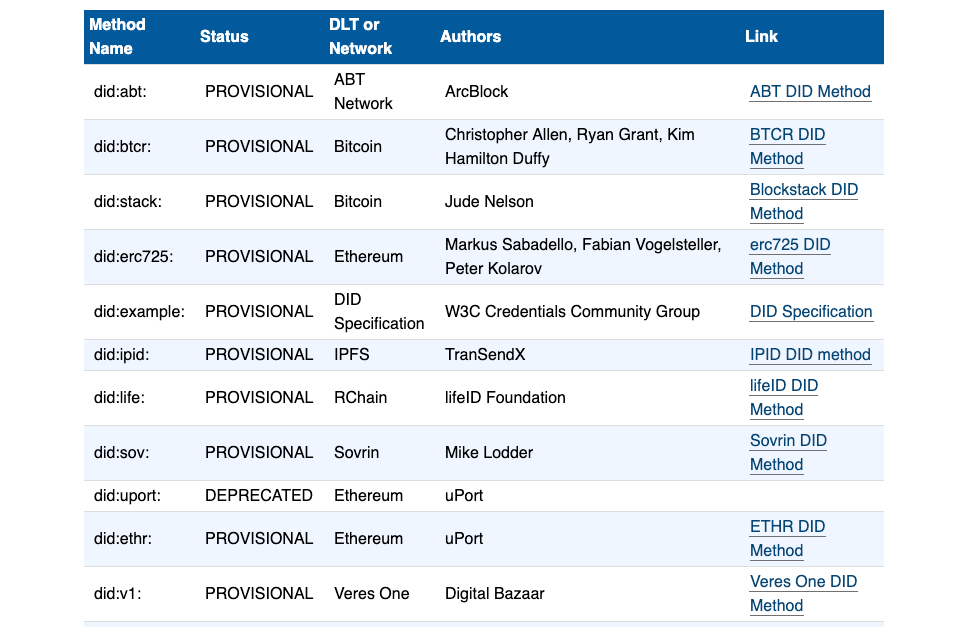
全球資訊網協會(W3C)正在主持開發的去中心化識別碼(Decentralized Identifiers,DID)標準正在成為去中心化身分(DID)的技術實現標準,目前有微軟、ArcBlock、uPort、lifeID 等企業或專案提交了各自的 DID 協定方法。
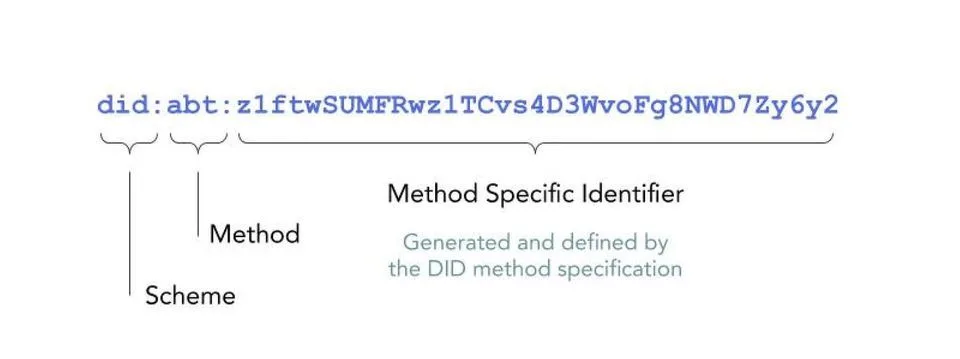
DID 是與身分主體相關、用於和該主體進行可信互動的 URL。DID 解析為 DID 文件——描述如何使用該 DID 的簡單文件。每個 DID 文件可能至少包含三個部分:證明目的、驗證方法和服務端點。證明目的與驗證方法相結合,以提供證明事物的機制。例如,DID 文件可以指定特定的驗證方法,如密碼學公開金鑰或化名生物特徵協定,可用於為驗證目的而建立的方法。服務端點支援與 DID 控制器進行可信互動。
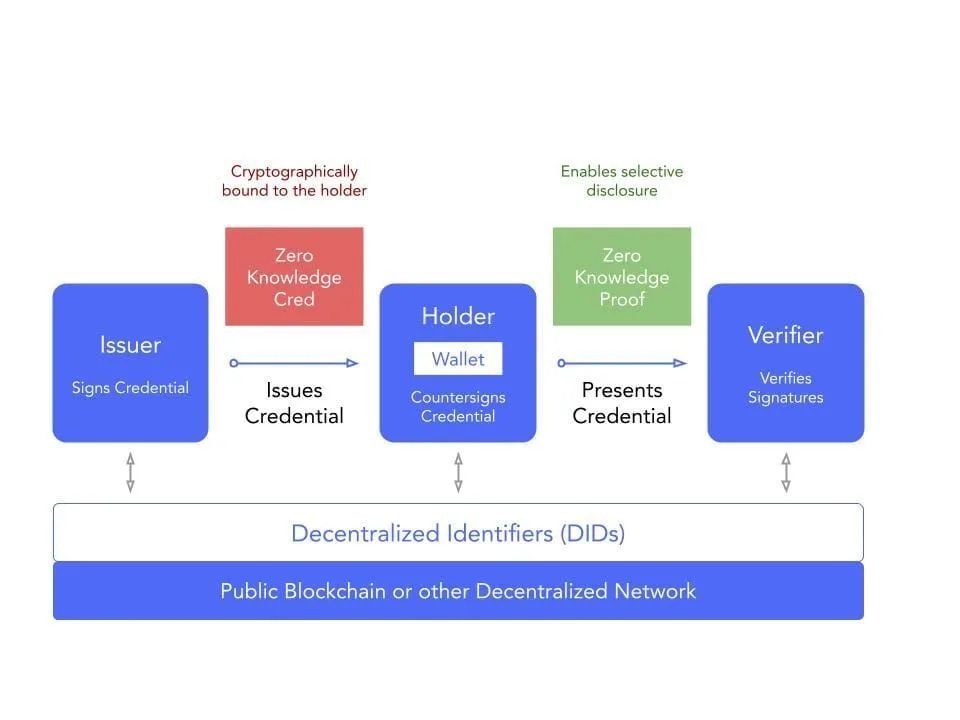
這一可驗證、「自主主權」的新型數位身分識別碼,能夠讓身分資料始終置於終端使用者的控制之下,並且不把個人身分資訊儲存在區塊鏈上(僅將簽章的雜湊值作為證據),讓使用者成為身分的唯一所有者,從而擺脫任何中心化登記服務、身分供應商或憑證授權單位的控制。為保護隱私,DID 通常使用零知識證明方法,讓聲明資訊的揭露儘可能少。比如國外超市、酒吧禁止向未成年人賣酒,有了 DID,你只需要提供由相關部門簽章認證的聲明,證明你已經超過 18 歲,而不需要分享你的出生日期。
DID 技術實現的去中心化身分,其體驗和用途與傳統數位身分截然不同:首先,你將不只有一個 DID,而是依據身分場合的不同需求擁有無數個不同的 DID。每一個 DID 都為你提供一條獨立、終身加密的私密管道,與其他個人、組織或事物互動溝通,因此能更好地選擇用於交流的身分,更好地保護你的隱私,傳統網際網路的「人肉搜尋」現象將不會再發生;DID 不僅可用來證明身分,而且可用來交換可驗證的數位憑證;最棒的是,每個 DID 都直接登記在區塊鏈或分散式網路上,無需向中心化登記機構申請。