ArcBlock 希望用區塊鏈保護你的身分
ArcBlock 希望用區塊鏈保護使用者身分
我們之中有多少人使用 Google 或 Facebook 登入想用的應用程式和服務?方便嗎?是的。這是否讓應用程式和整體網際網路更容易使用?毫無疑問。然而,提供便利是否就代表 Google 或 Facebook 有權控制我們身為使用者所產生的全部資料?更重要的是,這是否也賦予 Facebook 和 Google 權利,將我的資料賣給任何想利用資料向我們投放廣告的人?
在回答這個問題之前,讓我們從不同角度思考。代管我們資料的公司,是否有責任保護這些資料,確保外部惡意人士無法存取?壞人取得我們的資料時,該由誰負責?今天,WhatsApp 宣布其廣受歡迎的通訊應用程式出現新的安全漏洞,而這只是 Facebook 近期多起安全事件中的一起。對一家每天有超過 15.2 億使用者登入服務的公司來說,即使很小的漏洞也可能造成重大影響。
在 ArcBlock,我們相信隱私不僅重要,更代表未來。我們一直致力於讓每個人都能使用去中心化身分,降低使用者對第三方及其他服務的依賴。這些服務會追蹤、使用資料,並分享給任何願意付費的人;我們則希望賦予開發者及所有相關參與者能力,讓每個人都能管理和掌控自己的數位身分。
本週稍早,ArcBlock 宣布推出全新的去中心化身分服務(DID)和去中心化身分 ABT Wallet。這些新服務和應用程式採用支撐 Bitcoin、Ethereum 等主流加密貨幣的同類技術,但將它用來保護個人使用者的「數位資產」。每一次互動、執照、線上個人檔案等都被視為數位資產,並以某種方式為使用者創造價值,無論只是登入網站,還是支付款項。此外,數位身分可以透過 ABT Wallet 輕鬆管理;使用者只需要一支手機,就能讓這一切成真。
對開發者而言,ArcBlock 已將 DID 和錢包能力完整整合至近期推出的 Forge Blockchain Application Framework,只需幾個簡單步驟就能實現去中心化身分。開發者可以將它用於服務存取、付費內容、簽章、驗證等情境。對使用者而言,只要下載 ABT Wallet,就能立即使用 ABT Network 上的任何服務,也可以透過錢包存取其他相容網路及符合 W3C 規範的服務。
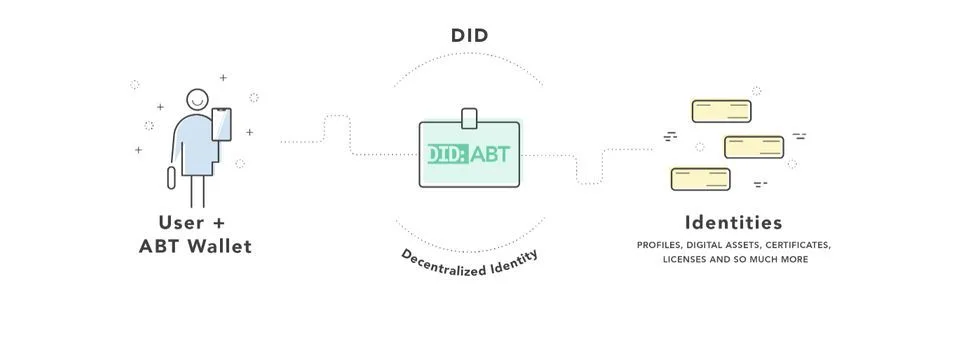
一些能立即應用的情境包括:
身分驗證:告別中心化身分系統——在那類系統中,只要掌握一些關於你的資訊,就可能存取你的資料。去中心化身分則要求實際接觸使用者的裝置(或其他媒介),才能驗證其為合法使用者,因此破解難度大幅提高。此外,使用者可以在裝置上建立不同類型的身分,用於以線上個人檔案存取網站和服務、驗證工作經歷、持續教育訓練,以及維護數位執照和證書等。
資料保護:不再發生 Equifax 資料外洩,不再發生 Facebook 資料外洩。去中心化身分採用業界領先的密碼學技術保護使用者資料;資訊始終由使用者在自己的裝置上掌控,任何人要求存取資料時,都必須獲得使用者批准。
可稽核交易:擔心資料或先前認證的資料遭到修改?透過去中心化和以區塊鏈為基礎的簽章,竄改資料幾乎不可能。資料不可變,只要造訪區塊鏈瀏覽器,就能在公開區塊鏈上輕鬆驗證。
簡單易用:為了讓它真正可用,ArcBlock 還做到過去其他區塊鏈公司未能實現的事情:打造出色的使用者體驗,始終將易用性和功能放在首位,確保每個人都能獲得最佳體驗。
由使用者掌控:使用者可以拒絕或接受任何要求,並將資料保存在自己的裝置上。使用者可以在想分享時分享,也可以撤銷先前授予服務的存取權限。
為了讓去中心化身分成真,ArcBlock 開發了一套新的開放式去中心化身分協定。它既符合 W3C 規範,也能與其他 W3C 身分服務供應商互通。藉由提供相容性,使用者可以確信,採用符合 W3C 規範的服務,就能使用更廣泛的服務和應用程式。更重要的是,透過採用這項業界標準,ArcBlock 能確保使用者受益於美國國土安全部所採用的同類安全技術。
任何人都可以運用去中心化身分和 ArcBlock 的 Forge Framework 開始建立應用程式。來看看它有多簡單,並想像你能為使用者帶來什麼——把自己的資料交還給他們掌控。
本頁涉及
術語
-
Dapp
一種應用,它的關鍵狀態不只存在某一個營運方的資料庫裡。各個專案對「去中心」的標準差別很大,所以有用的問題是:哪一部分能被外部的人核實。
-
Decentralized Identity
一種做法:識別碼和關於它的聲明由主體自己持有、由驗證方自己核對,而不是存放在某一家服務商的帳號體系裡。DID 和可驗證憑證是讓它可行的兩塊。
-
區塊鏈
透過密碼學連接記錄,並按共同的驗證與共識規則確定交易歷史的分散式帳本。