全球資訊網 30 週年之際,什麼將推動網際網路重新去中心化
作者: Robert Mao
編輯: Matt McKinney
以下文章由 ArcBlock 執行長 Robert Mao 以 World Wide Web Consortium (W3C) 受邀專家身分撰寫,以慶祝 2019 年 3 月 12 日的全球資訊網 30 週年。
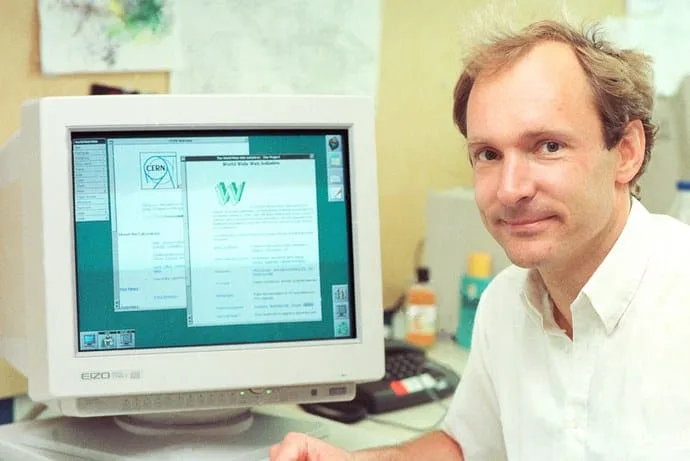
30 年前,一位名叫 Tim Berners-Lee 的年輕英國軟體工程師起草了一份名為「Information Management: A Proposal」的白皮書,地點是位於瑞士日內瓦的歐洲核子研究組織(CERN)。他提出一個由許多相互連結的超文字組成的資訊系統構想,讓全球與 CERN 合作的數萬名科學家能透過網際網路,更輕鬆地分享研究資料與成果。這最終促成了全球資訊網的誕生,而它如今已是我們日常生活中不可或缺的一部分。
30 年後的今天,38.9 億人使用網際網路。Web 至少容納了 52.9 億個網頁、12.4 億個網站,而全球前 20 大網際網路公司的總市值接近 5.8 兆美元。然而,對「Web 之父」Tim Berners-Lee 而言,這讓他心中產生了類似核物理學家 Robert Oppenheimer 目睹廣島原子彈時的苦澀:這項旨在建立去中心化資訊管理系統的天才發明,已徹底演變為巨頭攫取利潤的中心化平台,壟斷橫行,使用者隱私也頻遭濫用。Google 占全球搜尋引擎市場的 90%,而 Facebook 僅在 2018 年一年就洩露了 8,700 萬名使用者的資訊。
誕生於「去中心化」概念的網際網路,為何在 30 年後成了中心化的資訊漩渦?
如同大多數數位通訊系統,網際網路採分層設計。最底層是讓各種網路與裝置交換資訊,也就是「internetwork」的所有協定(internet 一詞正源於此)。當我們使用路由器或 WiFi 連上網際網路時,這一層是「去中心化」的,因為沒有任何單一公司控制這些協定(儘管全球的網路服務供應商不到五家)。
然而,再上一層,也就是發生在網際網路本身之上的一切,已變得集中得多。Web 和其他網際網路應用尤其如此,其中包括從線上搜尋到社群網路的眾多消費者服務。
在可稱為網際網路「第三層」的領域,也就是它衍生出的所有延伸事物中,中心化同樣猖獗。大多數人使用的智慧型手機作業系統不是 Apple 的 iOS,就是 Google 的 Android。雲端運算是 Amazon、Google 和 Microsoft 的三強之爭。接著還有資料。Amazon、Facebook 和 Google 不僅主宰各自的核心市場,也累積了比西方任何其他線上公司都更多的數位資訊。事實上,它們可被視為行星規模的資料庫,利用所儲存的資訊銷售精準廣告,並驅動人工智慧(AI)服務。
為什麼沿著層級越往上,網際網路就越中心化?原來,網際網路在建構時並沒有「記憶」。它的基本功能是傳輸資料和發布資訊,因此協定不會記錄先前傳送了什麼,以及由誰傳送。制定原始協定的 Internet Engineering Task Force 和 World Wide Web Consortium(W3C)原本可以加入這項規則,但他們沒有這麼做。早期的網際網路設計者過於理想化,沒有在底層協定中寫入健全的治理機制。他們認為當時制定的協定足以防止中心化,但這些私人參與者卻湧入了空白地帶。
例如,早期的電子商務無法儲存顧客過去的購買紀錄,後來 Netscape 發明了快取在瀏覽器中的 Cookie,賦予網際網路「記憶」,也打開了潘朵拉的盒子。Google 的核心商業模式建立在網站索引清單和使用者搜尋行為資料庫之上。Facebook 必須持續追蹤使用者是誰,以及他們如何彼此互動。Amazon 則蒐集信用卡號碼與使用者購買紀錄。這些資料不只是「快取」在瀏覽器中,而是永久儲存在伺服器上。網路效應隨之出現,讓它們的價值呈指數成長。
以 Google 為例:它在上個世紀末超越了曾經最知名的搜尋引擎 Alta Vista。它依靠簡潔的介面和快速、準確的搜尋功能吸引並留住使用者。一旦使用者被 Google 吸引而來,這些使用者流量又會吸引網站。網路效應和連鎖效應的雙重加速,讓 Google 迅速脫穎而出。等競爭對手察覺時,Google 早已將它們遠遠拋在後面。
Google 和 Facebook 這類靠網路效應壯大的網際網路平台,都仰賴廣告維持生存。根據 eMarketer 的資料,目前它們創造了美國近 60% 的線上廣告收入。這項選擇意味著它們必須盡可能蒐集更多使用者資料;擁有的資訊越多,就越能精準投放廣告並收取費用。線上廣告作為商業模式有兩項缺陷:第一,它迫使公司更密切地追蹤使用者;第二,它強化了中心化趨勢,因為廣告主往往會湧向最大的廣告網路,以獲得最高的曝光率。
當今全球近三分之二的人口上網,越來越多資料與資產在網際網路上產生和流通,中心化的危害也逐漸顯現。中心化降低了侵犯個人隱私及利用個人資訊的難度。由於擁有絕對的支配地位,網際網路平台失去了造福消費者或提供良好客戶服務的動力,使用者也失去了選擇與控制的權利。中心化系統獲得不受限制的權力,掌控其平台上使用者和第三方開發者的「生殺大權」。除了公眾批評和法律規範之外,沒有其他方式能約束它們。
2015 年,Tim Berners-Lee 因這種情況而感到痛心,再度著手改造 Web。他開始開發一種名為 Solid 的新架構,目標是將資料的合法所有權歸還給使用者。Solid 的設計不是將使用者的個人資料儲存在任何企業的伺服器上,而是儲存在使用者自己的「personal data pods」中,再放置於可靠的伺服器上。使用者可以自行運行伺服器,或像建立自己的網站一樣交由供應商託管。使用者可以授予個別應用程式讀寫「personal data pod」的權限,也可以選擇退出。另一項好處是,應用程式供應商再也不必擔心儲存負擔或刪除風險。
在各種個人資料中,個人身分最為重要。個人可能擁有財產,也可能具有某種聲譽。這促成了 W3C 專家所稱的「Self-Sovereign Identity」概念。換句話說,每個人都可以選擇和控制自己的數位身分,就像我們能控制實體的自己一樣。這個概念尊重我們生來都具有基本人性尊嚴的事實。
Self-Sovereign Identity(SSI)是一種由使用者完全掌控、自主管理的數位自我,而與使用者身分相關的資料可透過密碼學和分散式帳本技術安全儲存並以私密方式驗證。任何人都不必再依賴 Facebook 之類的第三方來核發身分。人們可以建立、擁有和控制自己的身分,並決定要在什麼情況下與誰分享哪些資訊。現況是,使用者無法控制自己的線上身分,反而受制於政府或 Google、Facebook、Twitter、LinkedIn 等公司制定的條款與條件。這些公司仍可在身分資訊生態系中扮演角色,但新的自主身分工具將改變權力平衡:大型組織將服務個人,而不是反過來由個人服務大型組織。
所幸,網際網路的快速演進與普及已為實現 SSI 奠定基礎。智慧型手機的普及意味著幾乎每個人都已擁有運算能力強大的裝置,而行動網路服務無所不在,意味著網際網路幾乎人人可用。掃描條碼早已是常見的使用者行為,新興的區塊鏈技術則帶來雜湊加密與不可竄改的特性。實現各種可能性的環境已經成熟。
30 年後,Self-Sovereign Identity 將證明自己正是那個把網際網路推回原始去中心化思維的支點。
本頁涉及
術語
-
Decentralization
它不是一個整體屬性,而是對每一部分分別要問的問題:誰能改動它、誰能扣住它、事後誰能核實它。一個系統通常只在某些部分是去中心的,另一些部分不是。
-
DID
DID 是一種數位身分標識。它幫助持有者和驗證方確認某個身分由誰控制,也讓一項聲明有明確的關聯對象。帳戶、登入和授權各自仍有自己的角色。