データ所有権の未来を切り拓く:なぜ分散型アイデンティティ(DID)が重要なのか
デジタル環境は猛烈なスピードで進化しています。ゲーミングから職場のコラボレーションまで、私たちの日常生活はテック巨人の仲介をますます受けるようになり、彼らのシステムが私たちの個人データの多くを管理・保存しています。最近の2つの進展は、そうしたデータを大企業に委託することの潜在的な落とし穴を浮き彫りにしています。それは、EAのOriginアプリの終了と、Googleの新しいAIプラットフォームにおけるデフォルトのオプトイン設定です。これらは消費者とビジネスの両方にとって警告としての役割を果たし、分散型アイデンティティ(DID)のような、よりユーザー中心の代替手段が緊急に必要であることを強調しています。
中央集権的な管理とその結果
EAがOriginアプリを終了
How-To Geekの最近の記事で、EAがOriginアプリを段階的に廃止し、終了前にユーザーにゲームライブラリを確保するよう促していることが明らかになりました。EAは、購入したタイトルへのアクセスが失われないことを保証していますが、この移行により、ゲームライブラリを失うリスクを避けるために、データの書き出しやアカウントの移行といった積極的なステップを自ら踏む責任がゲーマーに課せられています。
業界の観点から見ると、このシナリオは依存リスク(dependency risk)を例証しています。単一の組織がサービスの提供を停止すると、ユーザーは長年のコンテンツや購入品を保存するために奔走し、不安定な状態に置かれる可能性があります。これは、たとえ善意によるものであっても、中央集権的なプラットフォームはユーザー体験を意のままに形成したり中断させたりする権限を持ち続けているという厳しい現実を思い出させます。
Google Gemini AI Workspaceのデフォルトのオプトイン
一方、Slate の報告によると、Google は AI を活用した Workspace 機能である Gemini を導入しており、ユーザーはデフォルトでオプトイン(自動参加)の状態になっています。EA の Origin 移行で見られたように、サービスの終了やプライバシーポリシーの変更といった決定は、ユーザーを混乱させる可能性があります。この動きは、プライバシーとユーザーの自律性に関する重大な疑問を投げかけています。自動登録は、多くの個人(特に新しいポリシーに気づいていない人々)が、本来意図しているよりも多くのデータを共有することになることを意味します。
企業の観点からは、これは透明性と同意の落とし穴を浮き彫りにしています。組織は意図的かどうかにかかわらず、インフォームド・コンセント(十分な説明を受けた上での同意)のベストプラクティスを回避してしまう可能性があります。時間の経過とともに、企業の管理下に膨大なユーザーデータが蓄積されることは、データ漏洩のリスクを高め、プライバシー意識の高い一般の人々の間に不信感を生むことになります。
大規模化に伴うリスク
データが少数の企業の下で中央集権化されると、リスクは増大します:
- データ漏洩への脆弱性: 大規模で中央集権的なデータベースは、サイバー犯罪者にとって魅力的な標的となります。単一障害点は、一度の事件で数百万、下手をすれば数十億のユーザーレコードをさらす可能性があります。
- ユーザーの自律性の制限: EA の Origin 移行で見られたように、サービスの終了やプライバシーポリシーの変更といった決定により、ユーザーは混乱に陥る可能性があります。このようなシステムでは、ユーザーは自身の固有の「識別子」を保持し、必要な場合に限ってデータを選択的に共有します。企業が保持するデータが増えるほど、エンドユーザーはそのプラットフォームへの依存度を強めることになります。
- コンプライアンスと規制の圧力: 企業はGDPRやCCPAなど、ますます厳格化するデータ保護法に直面しています。中央集権的なデータリポジトリにおける一つのコンプライアンスの見落としが、巨額の罰金や評判の低下につながる可能性があります。
- イノベーションの妨げ: 少数の企業がデータ標準やユーザーアクセスに対して過大な影響力を持つと、競争が抑制され、革新的なソリューションを持つ新規参入者が市場から遠ざけられる可能性があります。
分散型アイデンティティの約束
ここで、個人が単一の中央当局に個人情報を委ねるのではなく、自らの情報のコントロールを保持するパラダイムである分散型アイデンティティ(DID)が登場します。このようなシステムでは、ユーザーは自身の固有の「識別子(identifiers)」を保持し、必要最小限の原則(need-to-know basis)に基づいて選択的にデータを共有します。
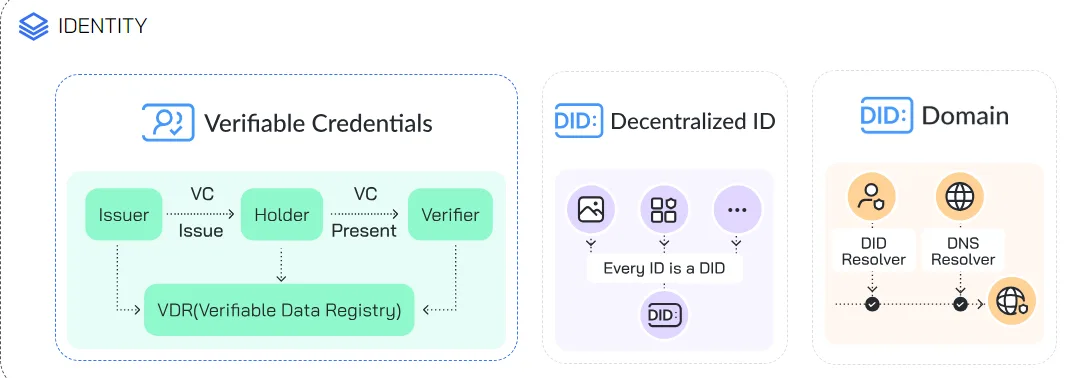
このユーザー中心のアプローチは、ビジネス、開発者、そして消費者にとっても、変革をもたらす可能性を秘めています:
- Security by Design(設計によるセキュリティ): 分散型のフレームワークはデータを分散させ、単一障害点を減らすことで、ハッキングの魅力を下げ、実行をより困難にします。
- User Empowerment(ユーザーのエンパワーメント): データの所有権を個人の手に戻すことで、分散型アイデンティティシステムは透明性とインフォームド・コンセントの確保に役立ちます。
- Interoperability and Innovation(相互運用性とイノベーション): 標準化された分散型ソリューションは、プラットフォーム間の相互運用性を促進し、あらゆる人々に利益をもたらす協力的かつ競争的なエコシステムを醸成します。
- Regulatory Readiness(規制への適応性): 分散化により、ユーザーデータが一つの大きなサイロに保存されないため、企業はデータ保護規制への準拠をより容易に証明できるようになります。
ArcBlockがいかにして次世代のデータ体験を可能にするか
ArcBlockは、分散型アイデンティティ・ムーブメントの最前線に立ち、DID Wallet、DID Connect、DID Spacesなどを含め、ユーザーが自らのデータを真にコントロールできる体験をビルダーや開発者が構築できるようにしています。
- DID Spaces: 個人のデータの自由 ArcBlockのDID Spacesイニシアチブは、分散型アイデンティティ(DID)がいかに現実世界のアプリケーションに組み込まれるかを示しています。各ユーザーに自己主権型アイデンティティを付与することで、DID Spacesはプライベートデータがプライベートなままであり続け、ユーザーが共有する時と場所でのみアクセス可能であることを保証します。
- ユーザーデータの保護 ArcBlockは、この深掘り記事で分散環境におけるユーザーデータ保護のメカニズムについて解説しています。暗号化、分散ストレージ、透明性の高いガバナンスメカニズムを通じて、ArcBlockのテクノロジーは、信頼が単なる約束ではなく、デジタルシステムの中にいかに組み込まれるかを示しています。
開発者と業界リーダー向け
- 柔軟なプラットフォーム: ArcBlockは、ノーコードAIアプリプラットフォームへのアクセスを含め、分散型アイデンティティと認証をアプリケーションに直接組み込むためのモジュール式ツールを開発者に提供します。これにより、プライバシーを第一に考えた製品を構築するための参入障壁が下がります。
- スケーラブルで将来に強いインフラ: 分散型の原則を採用することで、ArcBlock上に構築されたソリューションは、開発者が中央集権的なデータベースを維持することなく、本来的に拡張可能です。
- 既製のBlocklets: dApp開発を合理化するのに役立つ、モジュール式で再利用可能なコンポーネントです。
- ユーザーエンゲージメントの向上: 消費者は、いつ、どのように、どこに自分のデータを送るかを簡単なスワイプ操作で共有できるため、より高い確信と信頼を得ることができます。
なぜ今重要なのか
テック巨人が抜本的な変更を展開する中で(EAのアプリ終了やGoogleのデフォルトのオプトインなど)、業界の議論は急速に変化しています。ユーザーはこれまで以上にデータの悪用の可能性に敏感になっており、世界中の政府が規制の取り組みを強化しています。ビジネスや開発者にとって、この消費者心理、政策変更、新興技術の収束は、機会と課題の両方をもたらします:
- 機会: 混雑した市場の中で差別化を図る、ユーザー中心で弾力性のあるサービスの先駆者となること。
- 課題: 中央集権的なモデルから生じる落とし穴を避けるために、データアーキテクチャとガバナンス戦略を再考すること。
分散型アイデンティティソリューションを統合することで、企業は突然のサービス変更、データ漏洩、消費者からの信頼低下に対して自らを将来にわたって守ることができます。一方でユーザーは、本来あるべき自律性とセキュリティを取り戻すことができます。
今すぐ試してみる
分散型アイデンティティで何ができるかを直接体験してください。ArcBlockのギブアウェイサイト https://giveaway.didwallet.io/en をご覧ください。または、https://launcher.arcblock.io にアクセスして、わずか数ステップで最初のdAppを起動してみてください。
オーディオ概要を聴く
このページに関わるもの
製品
-
DID Connect
active
アプリケーションがサインインや資格情報の提示を求めるために使う、DID プロトコルの一部です。第三者アカウントと併用することもできます。
用語
-
DID
DID はデジタル識別子です。保持者と検証者が、そのアイデンティティを誰が管理し、ある主張が誰に関わるかを確認するために使います。DID はウォレットではなく、アプリケーションのアカウント、サインイン方法、権限ルールを置き換えるものではありません。