AIエージェントにはウォレットが必要だ — 分散型アイデンティティがかつてないほど重要になる理由
AIが単に「返事をする」だけでは、もはや不十分です。数ヶ月前、ArcBlockのCEOであるRobert Maoは、2025年が飛躍の年となり、AIはアイデンティティ、透明性、そして組み込まれた安全な相互作用によって「自らを証明する」必要があると強調しました。この背景にある緊急性は、エージェント型システムがどのように動作し、誰を代表し、データがどこへ行くのかについて、組み込みの信頼を確保することにあります。
分散型アイデンティティ(DID)がもはやオプションではなくなった理由と、ArcBlockがどのようにこの課題を積極的に解決しているかを以下に示します。
1. 実体のあるアイデンティティを持つAIエージェント
「すべてのAIGNEエージェントにはDIDが付属しています。それは単なる機能ではなく、基盤なのです。」 — Robert Mao, ArcBlock CEO
実務における意味:
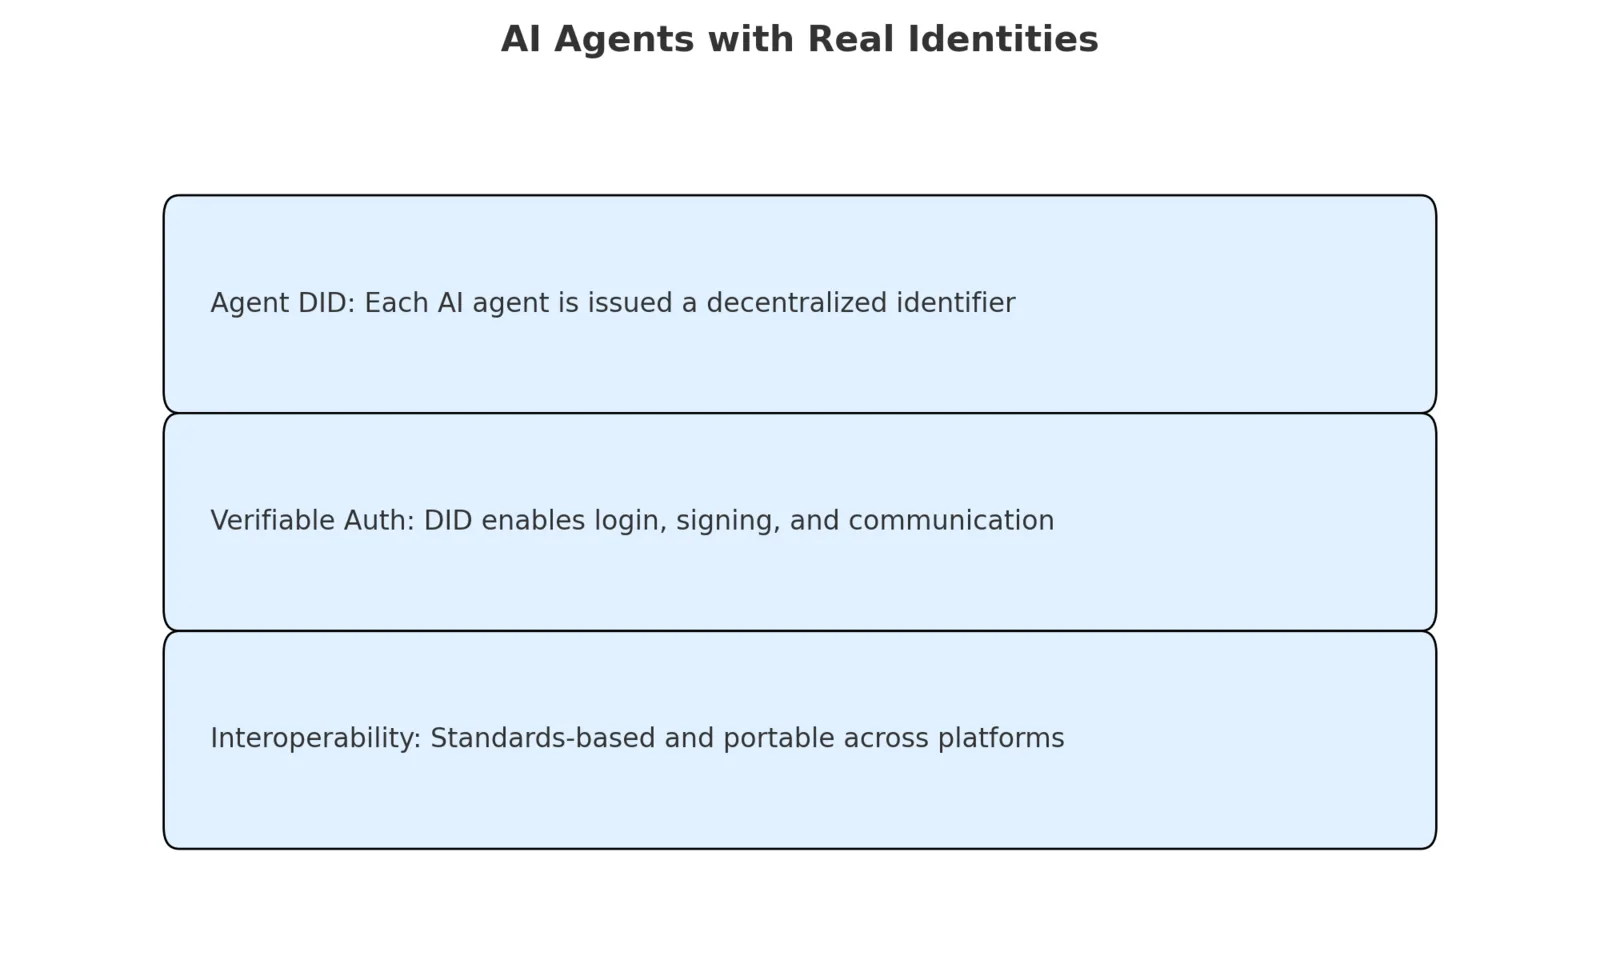
- AIGNEで構築されたすべてのAIエージェントには、分散型識別子(DID)が自動的に発行されます。
- これらのDIDにより、以下が可能になります:
- 安全な認証: アプリへのログイン(エージェントとしてログイン)
- 検証可能な通信: 署名付きのリクエストやメッセージ
- システム間の相互運用性: W3C DID準拠
現実世界での活用例:
- Decentralized Identity Foundation (DIF) とのArcBlockハッカソン: ArcBlockはDIFハッカソンに参加し、各チームがセキュアなメールアシスタントやデータクエリ・エージェントなどのユースケース向けにDID認証済みAIエージェントを構築しました。これは、DID + AIが理論上の空論ではなく、開発者にとって真のニーズであることを証明しました。
ハッカソン・プロジェクトのデモ: ArcBlock + 分散型アイデンティティ
関連情報: W3C DID Core Spec — ArcBlockはこの仕様を直接サポートしています。
🧾 2. 監査可能なAI:信頼だけでなくログを
「どのエージェントが、いつ、どのデータを使って何をしたかを確認できるべきです。」
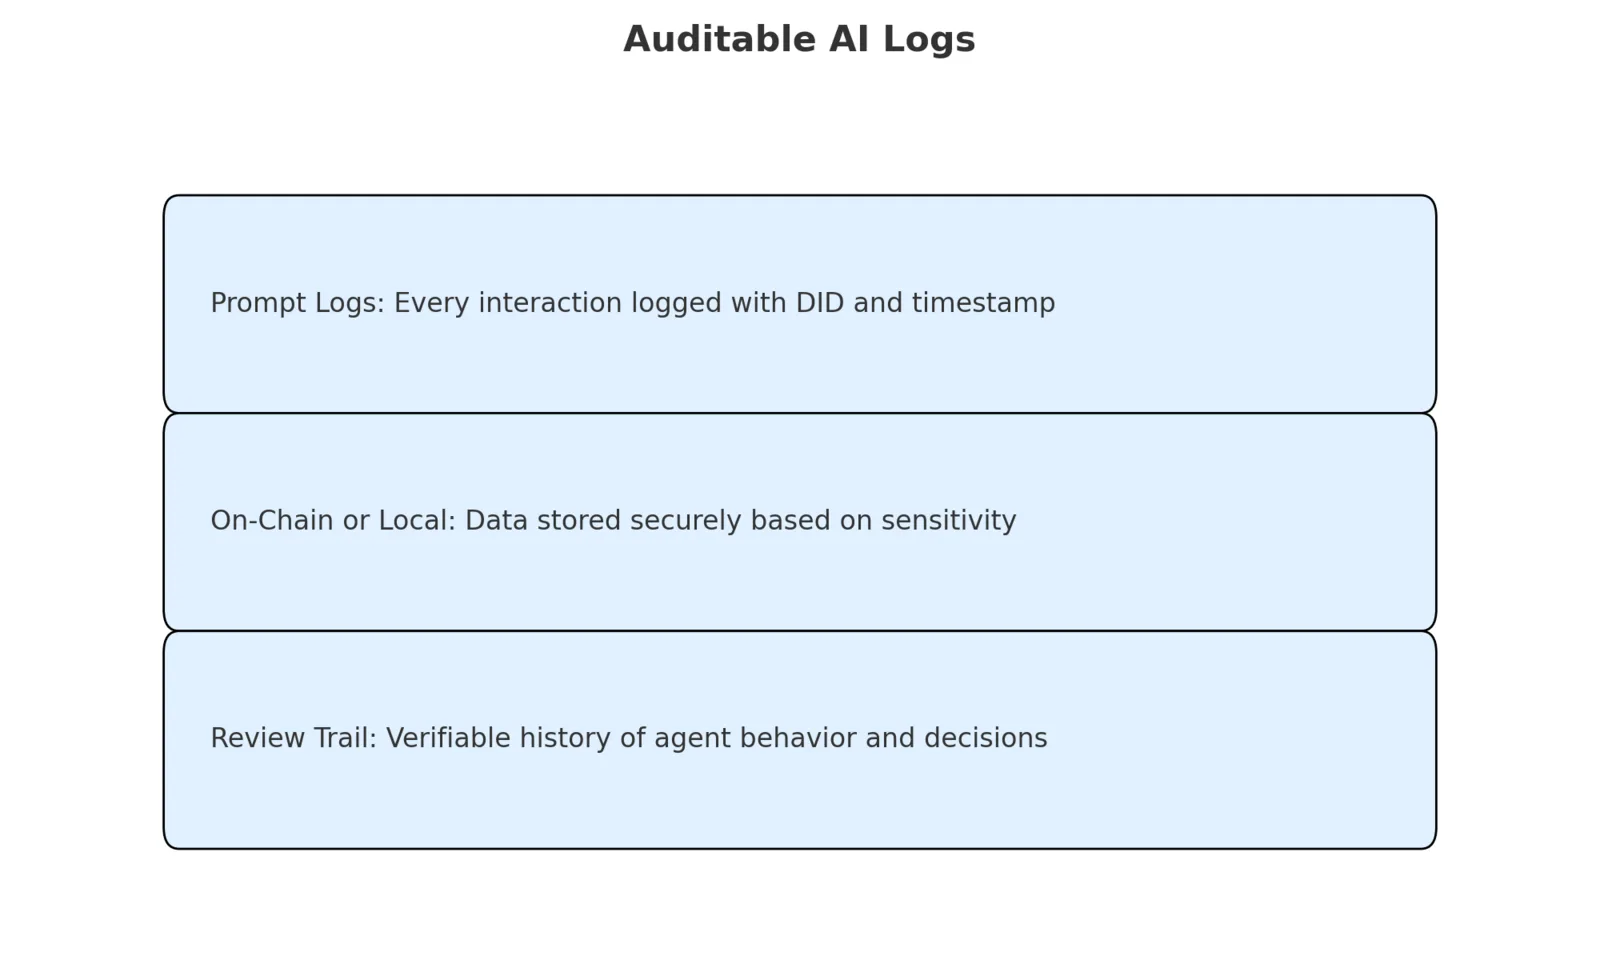
ArcBlockは、AIGNEを通じてAIに「デフォルトで」監査可能性を組み込んでいます:
- エージェントが行ったすべてのプロンプト、応答、アクションは、DIDに紐付けられたログとして、オンチェーンまたはローカルに記録できます。
- これにより、エージェントの行動の検証可能な履歴が作成され、特に企業、法務、またはコンプライアンスが重視される環境において価値を発揮します。
現実世界の例:
- 文章改善エージェント: AIGNEユーザーは、下書きを洗練させるだけでなく、トーンがいつ変更されたか、どのような参照資料が使われたかなど、意思決定のプロセスを追跡する文章作成エージェントを立ち上げることができます。これは、記事、レビュー、チーム間でのAI支援出版など、今日のコンテンツ制作ですでに活用されています。
3. プライベートAI:ローカルモデル + DIDベースのルーティング
「AIは、何をクラウドに送信し、何をマシンから決して出してはいけないかを知る必要があります。」
ArcBlockはハイブリッドモデルの実行をサポートしています:
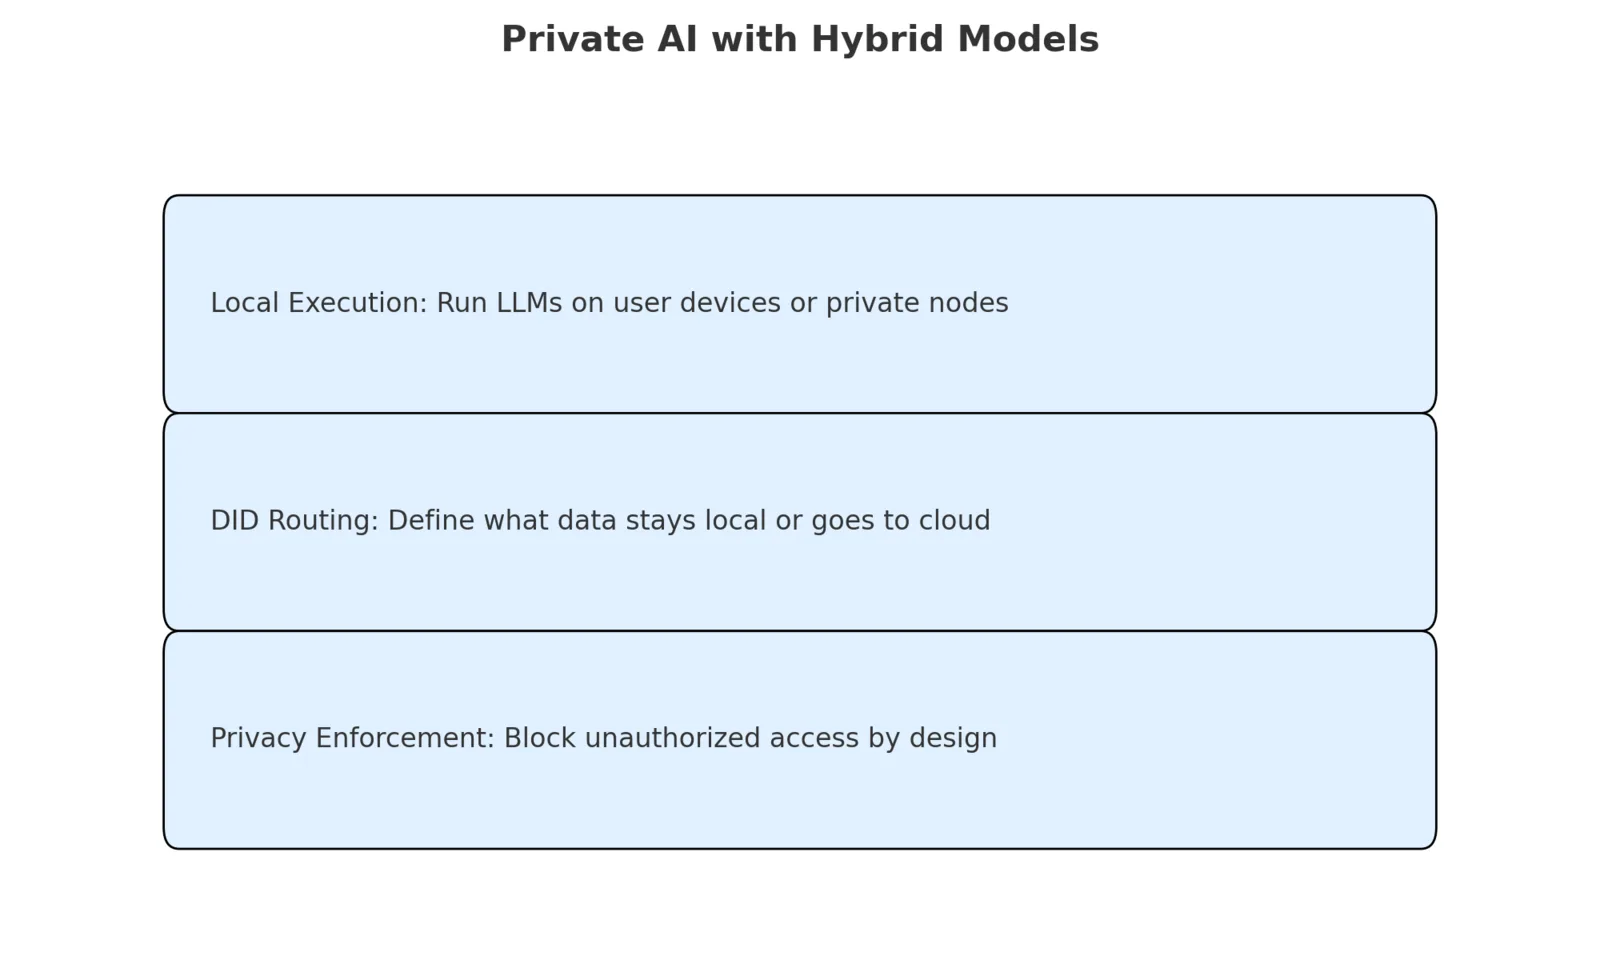
- 軽量なLLM(例:Llama、Mistral)は、MシリーズのMacやプライベートサーバーなどのデバイス上でローカルに実行できます。
- DID Spacesはアクセスゲートウェイとして機能し、エージェントがアクセスまたは共有できる個人データやビジネスデータを定義します。
- データは選択的にルーティングされます。機密性の高い入力はローカルに留まり、機密性のないプロンプト(翻訳や検索など)はパブリックなLLMを使用できます。
リファレンス: このハイブリッドモデル戦略は、Apple、Ollama、PrivateGPTなどの業界リーダーによっても提唱されていますが、ArcBlockはこれをノーコードAIビルダーの領域に持ち込み、非技術的なクリエイターでも利用できるようにしています。
4. クリプト駆動型エージェント:アクションからトランザクションへ
「エージェントは支払い、稼ぎ、価値を保持できるべきです。クリプトがなければ、それらは単なる賢いスクリプトに過ぎません。」
設計上、Payment Kit Blockletを含むArcBlockのインフラストラクチャは、これを現実のものにします:
- AIGNEエージェントはクリプト決済と相互作用できます。
- ユーザーは、以下を含むエージェントのワークフローを定義できます:
- 請求書の自動生成
- トークンゲートによるアクセス制御
- オンチェーンでの投票や意思決定
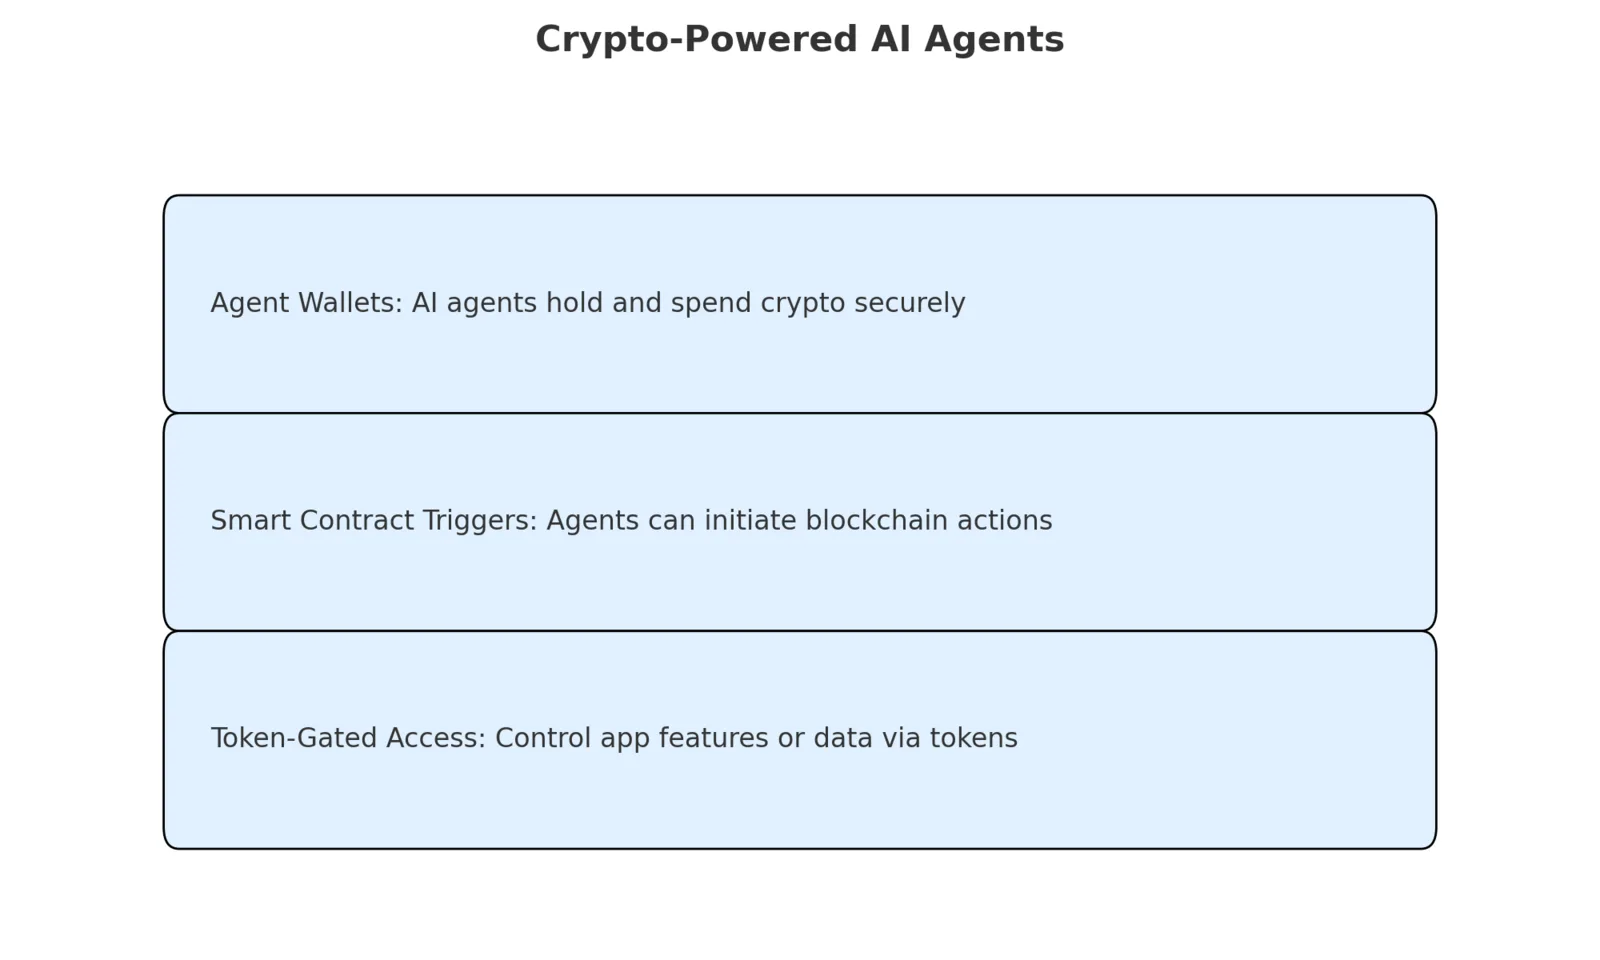
すでに使用されているBlockletの例:
- トークン・インタラクション・Blocklet – エージェントがブロックチェーン決済や資産アクションを開始または応答できるようにします。
- NFTユーティリティ・Blocklet – エージェントがアプリ体験に紐付けられたNFTを検証または配布できます。
注目すべき点: エージェント間、またはエージェントとチェーン間の相互運用性のためのUSB-Cのように機能する、ArcBlockの MCP (Model Context Protocol)対応アーキテクチャを使用することで、さらに多くのシナリオをサポートできます。
結論:DIDのないAIはリスクである
AIがあらゆるユーザーインターフェースのバックエンドになるにつれ、信頼、透明性、そして制御はもはや交渉の余地がありません。社内ツール、一般向けのエージェント、あるいはWeb3ネイティブな製品を構築しているかに関わらず、ユーザー(および規制当局)は答えを求めるでしょう:
- AIの背後にいるのは誰か?
- それは何をしたのか?
- 私のデータはどこへ行ったのか?
- アクセス権を取り消したり、権限を変更したりできるか?
ArcBlockを使えば、それらの答えは最初から組み込まれています。ぜひご自身でお試しください。https://www.arcblock.io
概要を聴く
このページに関わるもの
用語
-
Decentralized Identity
識別子とそれに関する主張を、単一の事業者のアカウント体系の中ではなく、主体自身が保持し検証者が確認する方式。DID と検証可能な資格情報がそれを成り立たせる部品です。
-
エージェント
役に立つシステムでは、行動する人・サービス・agent、代理する相手、その行動への権限を区別できます。三つを一つの共有秘密にすると、後から判断を説明しにくくなります。