当交易与凭证共享同构信封、NFT 拥有私密内舱:可验证数据信封、O(1) 位图吊销与主权加密资产
在很长一段时间里,区块链工程界与去中心化身份(DID / SSI)社区像是住在同一栋大楼里却各自讲着不同方言的两个部门:
负责写账本内核的工程师每天打交道的是交易(Transaction)——它有发起人(from)、公钥(pk)、防重放序号(nonce)、交易类型(type)、业务载荷(itx)、发起人签名(signature)以及多签或委托连署列表(signatures)。
而负责写身份与信任体系的工程师每天打交道的是可验证凭证(Verifiable Credential, VC)——它有签发人(issuer)、签发时间、凭证类型、声明主体(credentialSubject)以及密码学证明(proof)。
某一天,当我们把这两套系统的核心数据结构并排铺在白板上时,一个极其根本的第一性原理问题浮现了出来:
剥掉历史包袱与命名的外壳之后,一笔链上交易(Transaction)和一张可验证凭证(Verifiable Credential),在数学结构上难道不是同一种东西吗?
更进一步:如果交易、凭证与链上资产(NFT)共享同一套密码学信封哲学,我们能否彻底解决困扰公链多年的另一个死结——让链上公开验证与用户私密数据主权同时成立?
围绕这两件事,我们在协议演进与账本内核落地中推进了四项关键设计:统一底层表达的可验证数据信封(VerifiableEnvelope)、零链上存储租金的ArcSpace 证明锚定、常数级开销的O(1) 位图吊销与 SD-JWT 选择性披露,以及拥有「公开外壳 + 加密内舱」的主权加密 NFT(EncryptedAssetEnvelope)。
一、第一性原理:交易与可验证凭证的「格式同构」
为什么过去几乎所有项目都要为「链上交易」和「链下凭证」分别维护两套完全不同的编码器、两套验签逻辑、两套委托校验器?
因为它们被诞生时的历史场景绑架了:交易协议诞生于高吞吐二进制状态机,追求紧凑与确定性字节序;而 W3C VC 诞生于语义网(JSON-LD)传统,充斥着复杂的 @context 远端解析与冗长的文本包装。
但在密码学第一性原理下,无论是一笔转账指令还是一张大学毕业证,它们的底层容器都是同一个原子结构:
某一个 DID 主体(
issuer),在特定序号或时间窗口(nonce/validFrom)下,对一段具有明确类型标识的结构化声明(type+payload)作出不可抵赖的密码学签名承诺(signature),并可附带零个或多个协签背书与包含性证明(proofs)。
基于这一洞察,我们在推进下一代协议层演进时,设计了可验证数据信封(VerifiableEnvelope)统一容器规范,旨在将当前已各自独立跑通的链上交易与链下 VC 收敛到同一套密码学信封底座上。
「用 PDF 存简历,不等于把简历改名叫 PDF」
在工程设计中,最容易犯的错误是用底层容器格式去吞噬上层领域语义。我们在设计 VerifiableEnvelope 时确立了一条清晰的边界准则:统一的是底层的密码学信封格式与验签管线,而上层业务依然保留 Transaction(请求状态机执行的状态转换指令)与 VerifiableCredential(对事实或权限的签发声明)各自清晰的领域语义。
这就好比我们可以统一用 PDF 格式来排版和签署「简历」与「购房合同」——它们共享同一个 PDF 渲染引擎与数字签名校验器,但你绝不会因此把「简历」这个业务概念改名叫「PDF」。
| 概念维度 | 链上交易(Transaction) | 可验证凭证(Verifiable Credential) | 统一底层信封(VerifiableEnvelope) |
|---|---|---|---|
| 签发主体 | 交易发起人 from | 凭证签发方 issuer | issuer(DID 标识符)+ pk |
| 时效与防重放 | 账户单调递增序号 / 时间窗口 | 凭证 ID / validFrom / validUntil | nonce + 可选生命周期边界 |
| 载荷语义 | 状态转换指令 itx | 主体声明 credentialSubject | type + Canonical CBOR payload |
| 密码学承诺 | 发起人签名 signature | 签发方证明 proof | 确定性 CBOR 域分离签名 signature |
| 连署与状态背书 | 多签列表 signatures / 委托链 | 链上包含性证明 / 状态锚点 | 可组合证明数组 proofs[] |
在这一统一信封设计下,当一笔交易被账本定序器执行并打上 Merkle 包含性证明(MerkleInclusionProof)与检查点签名(CheckpointSignature)追加进 proofs[] 数组后,这笔交易本身无需任何额外格式转换,就能直接作为一张可离线独立验证的「可验证收据」流转。
二、ArcSpace 与 Proof-Only 卸载:为什么大体积凭证与资产绝不上链裸奔
既然交易与凭证在信封层同构,那是不是意味着我们应该把用户的身份凭证全文、AI Agent 的长篇推理日志、或者高分辨率的商业资产直接塞进区块链主状态树里?
恰恰相反。把大体积业务内容直接写进全球所有节点永久复制的链上状态库,同时违背了三条工程铁律:第一是高昂的存储膨胀成本(或者被迫引入复杂的存储租金机制);第二是公开账本不可擦除带来的隐私合规死结;第三是商业机密在全网裸奔。
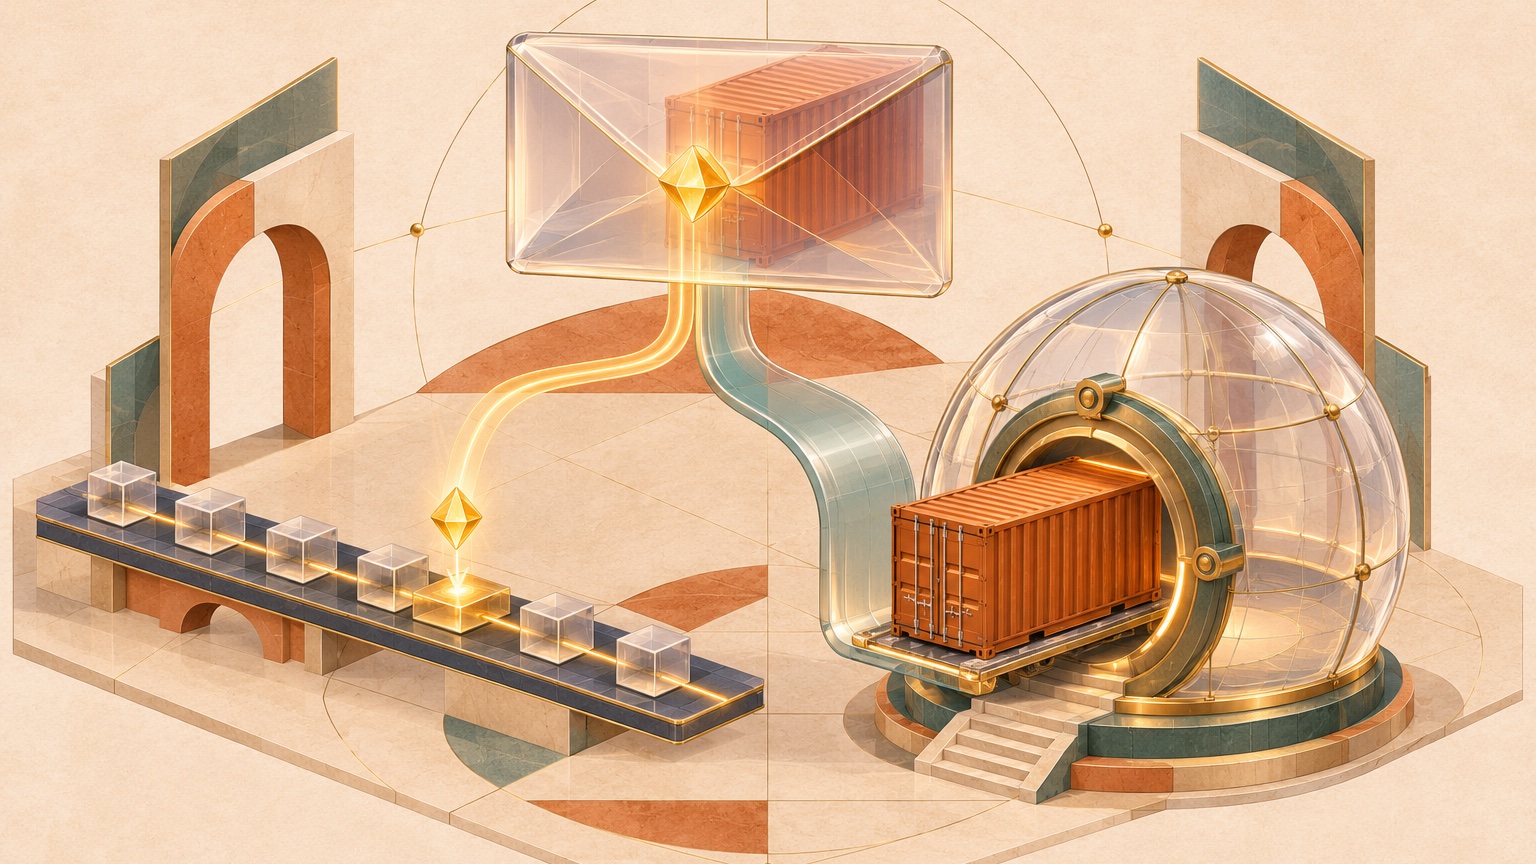
因此,在已落地的 @ocap/ledger-core 架构中,我们将用户的个人主权存储空间 ArcSpace(即 DID Space)确立为重型密文载荷的唯一归宿,并在链上严格贯彻 Proof-Only(仅锚定密码学承诺)原则:
- 重型载荷留驻
ArcSpace:完整的凭证载荷、附件、大体积 NFT 媒体或加密数据包存储在用户自己的ArcSpace中,支持精确的访问控制与合规擦除; - 链上仅存 32 字节定长承诺:账本内核只通过
computeArcSpaceCheckpointRoot与computeNftPayloadCommitmentDigest记录定长的 Merkle 根或载荷哈希摘要; - 零链上存储租金(Zero On-Chain Storage Rent):因为每笔链上记录的状态体积都被收敛为恒定的数十字节密码学锚点,主链状态树永远保持精巧紧凑,开发者和用户彻底告别了为每个字节支付高昂链上存储费的焦虑。
三、O(1) 位图吊销与 SD-JWT:如何同时实现「秒级废止」与「最小化披露」
在可验证凭证(VC)与链上授权委托的实际落地中,有两个最棘手的工程难题:
- 怎么吊销?如果一张凭证签发后持有人离职了、或者某个 AI Agent 的委托密钥疑似泄露,验证方如何在不向签发方发起暴露用户行踪的实时查询(Phone-Home 问题)的前提下,极速确认这张凭证有没有被吊销?
- 怎么防过度曝光?如果一张凭证里包含姓名、出生日期、证件号、资质等级 10 个字段,而业务方只需要确认「资质等级 >= 3」,如何避免把另外 9 个隐私字段一并交出去?
我们在 @arcblock/vc 与账本内核中用两套标准化的密码学原语给出了确定性解答。
1. W3C BitstringStatusList:16 KB 压缩包承载 13 万张凭证的 O(1) 状态
受启发于经典密码学中的紧凑撤销列表并遵循 W3C BitstringStatusList v1.0 标准,我们将每一张凭证的生命周期状态映射为一个高密度二进制位图(Bitstring)中的特定比特位(statusListIndex):
- 单比特编码(1-bit Mode):
0代表有效(Valid),1代表已永久吊销(Revoked); - 双比特编码(2-bit Mode)支持更精细的四态机:
00有效、01永久吊销、10临时挂起冻结(Suspended,可恢复)、11保留; - 极致压缩与
O(1)寻址:一张包含131,072(13 万+)个凭证状态的位图,原始大小仅 16 KB;经过 Gzip 压缩与 Multibase 编码后,在大多数稀疏吊销场景下只有几百字节。
我们在 @arcblock/vc 的 verifyPresentation 管线中内置了依赖注入式的 RevocationChecker:验证方只需拉取并缓存这一小段经过签发方签名的位图状态列表,就能在本地以 O(1) 常数级位运算瞬间完成任意凭证的吊销/冻结校验,既不需要逐条遍历庞大的撤销黑名单,也不会向签发中心泄露「谁正在什么时间向谁出示这张凭证」。
2. SD-JWT 选择性披露与持有者密钥绑定(Key Binding)
为了解决「出示即全盘暴露」的隐私痛点,我们原生支持基于哈希盐值承诺的 SD-JWT(Selective Disclosure JWT):
签发方在签发凭证时,并不对明文字段直接签名,而是为每个敏感属性生成随机盐值 [salt, claimName, claimValue],将其 SHA-256 摘要写入 _sd 数组后进行整体签名。
当用户或 AI Agent 向验证方出示凭证时,只需附上本次愿意披露的那几个字段的原始盐值披露项(Disclosures),同时用自己的 DID 私钥签发一段绑定当前验证方 nonce 与 aud 的 kb-jwt(Holder Key Binding JWT)。验证方既能以数学确定性验证所披露字段确实出自签发方原签,又对未披露字段的内容一无所知,且彻底杜绝了中间人截获披露包后的重放冒用。
四、主权加密 NFT(EncryptedAssetEnvelope):给公开链上资产装上「私密钛金内舱」
理解了可验证信封与 ArcSpace 证明卸载之后,我们再来看区块链领域长期未能优雅解决的一个核心场景:付费数字内容、商业软件许可证、私有 AI 模型权重或机密商业合同的 NFT 化。
在传统公链上,NFT 是一个彻底透明的玻璃鱼缸——如果你把真正的价值内容放进公开的 tokenURI(如公开 IPFS 链接),全世界任何人不需要购买这枚 NFT 都能右键免费下载;而如果你把内容锁在项目方自己的中心化数据库里,凭 NFT 扫码登录查看,一旦项目方服务器关停,买家手里的 NFT 就立刻变成了一串指向 404 的废代码。
如何让一枚 NFT 既能在公开市场上被任何人发现、核验真伪与自由交易,又能保证其核心内容只有当前链上合法持有人(Owner)才能解密打开,且无需信任任何中心化托管服务器?
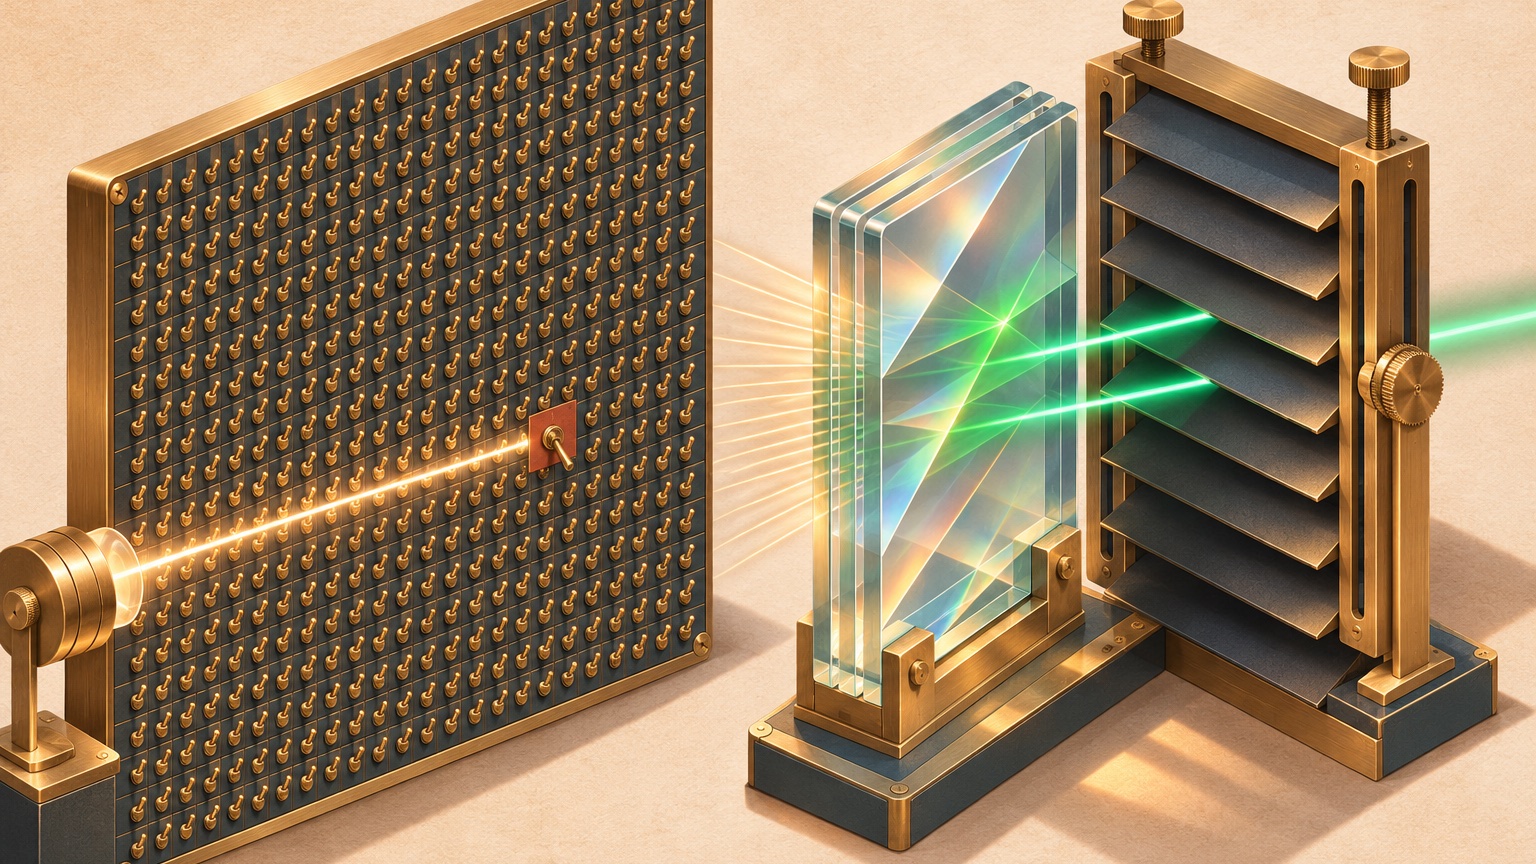
在 @ocap/ledger-core 中,我们设计并实现了协议级原语 ocap.nft.encrypted.v1(EncryptedAssetEnvelope),将每一枚主权加密 NFT 构造为精密的「双层舱体结构」:
1. 外层公开检索舱(public Discovery Header)
外层是全网可见的公开元数据与密码学锚点,供区块浏览器、交易市场与潜在买家在不接触任何私密明文的情况下完成公开检索与防伪验真:
- 公开展示信息:
title、summary、previewUri、contentType; - 明文完整性锚点
plaintextHash:加密前原始明文载荷的 SHA-256 摘要,确保卖家无法塞入货不对板的空文件; - 内容密钥承诺
cekCommitmentHash:内容加密密钥(CEK)的哈希承诺,防止密钥在流转中被恶意偷换; - 主权存储指针
arcSpaceUri:指向ArcSpace中密文载荷(Ciphertext)的定址 URI。
2. 内层私密钛金舱(encrypted Inner Cabin)
真正高价值的载荷本体使用高强度对称加密算法 AES-256-GCM 密封,并绑定认证附加数据(AAD = assetAddress || issuerDid || plaintextHash)。而用于解开这把对称锁的「内容加密密钥(CEK)」,则通过椭圆曲线迪菲-赫尔曼密钥交换(secp256k1-ECDH-HKDF-SHA256)专门封装给当前持有人:
- 铸造与密封(
sealEncryptedNftForOwner):创作者生成随机对称密钥CEK加密内容,并用当前持有人公钥通过 ECDH 派生共享密钥,将CEK封装为只有持有人私钥才能解开的encryptedCek; - 持有人原地开启(
openEncryptedNftAsOwner):合法持有人在本地钱包或 ARC 运行时内,用自己的私钥经 ECDH 解封出CEK,校验cekCommitmentHash与AES-256-GCM认证标签后还原明文并核对plaintextHash。全程没有任何明文或密钥经过第三方服务器。
3. 二手市场交易时的「零拷贝密钥重封装(Zero-Copy Key Re-Wrap)」
最精彩的部分发生在二手交易交割的那一刻:当卖家 Alice 把这枚包含 500 MB 专业数据集或付费音视频的主权加密 NFT 卖给买家 Bob 时,难道需要把 500 MB 的文件重新下载、解密再重新加密上传一遍吗?
完全不需要!通过 @ocap/ledger-core 提供的 rewrapEncryptedNftForNewOwner 原语:
- 存储在
ArcSpace里的 500 MB 密文载荷纹丝不动,对称密钥CEK本身也无需更换(或者在需要前向保密时支持原地轮换); - 交割过程只需在本地用 Alice 的私钥解封出短短 32 字节的
CEK,立即结合买家 Bob 的公钥通过 ECDH 重新封装出新的encryptedCek,并附带交割签名handoverSignature与单调递增的handoverIndex; - 链上状态转换原子化地将 NFT 所有权与新版
EncryptedAssetEnvelope指针一并移交给 Bob。
几百兆的私密数字资产,仅凭几十字节的密码学密钥重封装,就在毫秒之间完成了既保真又保密的链上主权交割。
结语:把「公开可验证」与「私密可主权」焊死在同一枚硬币的两面
长期以来,Web2 与传统公链分别走向了两个极端:Web2 拥有良好的私密隔离与高频体验,但所有凭证与资产都锁在平台私有的数据库黑盒里,平台说封号就封号、说改记录就改记录;传统公链实现了防篡改的公开可验证性,却迫使所有人在全网聚光灯下交出全部数据隐私。
从正在推进的可验证数据信封(VerifiableEnvelope)统一表达层设计,到已在内核中落地的 ArcSpace Proof-Only 链下卸载、BitstringStatusList 的 O(1) 位图吊销、SD-JWT 的最小化披露,以及 EncryptedAssetEnvelope 的双层加密 NFT 架构,我们证明了「公开可验证」与「私密可主权」从来不是非此即彼的零和博弈。
链上只留不可伪造的数学真相,密舱归还数据真正的主人——这才是面向人类与 AI Agent 数字经济时代的凭证与资产底座。