用协议原语终结高危托管合约:9 种 Stake-for-X 质押机制、免 Gas 委托代付到内置 Token 工厂与 AMM
翻开过去十年公链生态的安全事故年鉴,你会发现一个惊人相似的规律:绝大多数造成巨额资产损失的漏洞,并不是底层椭圆曲线或 SHA-256 哈希算法被攻破了,而是应用开发者被迫用图灵完备的智能合约,自己从零手写了一套「资金锁定与托管逻辑(Escrow)」。
无论是跨链桥锁仓、拍卖出价冻结、流动性池托管,还是新用户免手续费补贴,在传统公链上,每个项目方都要自己写一套合约去代管用户的资产。只要重入锁(Reentrancy Guard)漏写一行、整数舍入方向弄反一处、或者管理员升级多签被钓鱼,整个托管资金池就会瞬间归零。
我们在设计 @ocap/ledger-core 的状态层原语时,向自己提出了一个核心工程问题:
如果「锁定资产以换取某种确定性协议权利或履约担保」是数字经济中最基础的动作,为什么我们要让成千上万的应用开发者各自重复发明高危的托管合约,而不是把它抽象为经过形式化不变量检验的底层协议原语?
为此,我们在 @ocap/ledger-core 状态层直接内置了三组核心协议引擎:终结水龙头黑产的零可提取奖励委托代付(y = 0 反女巫工程)、覆盖九大业务场景的通用质押状态机(9 种 Stake-for-X 原语),以及将联合曲线孵化、反女巫毕业门控与恒定乘积路由融为一体的协议级 TokenFactory 与内置 AMM。
一、y = 0 反女巫定律:为什么「发测试币/补贴币」注定被黑产攻陷?
任何面向主流用户或 AI Agent 的链上应用,上线第一天都会撞上同一个冷启动死结:新用户刚注册完 DID 钱包,账户里余额是 0,连第一笔链上交互的 Gas 手续费都付不起,怎么完成首次体验?
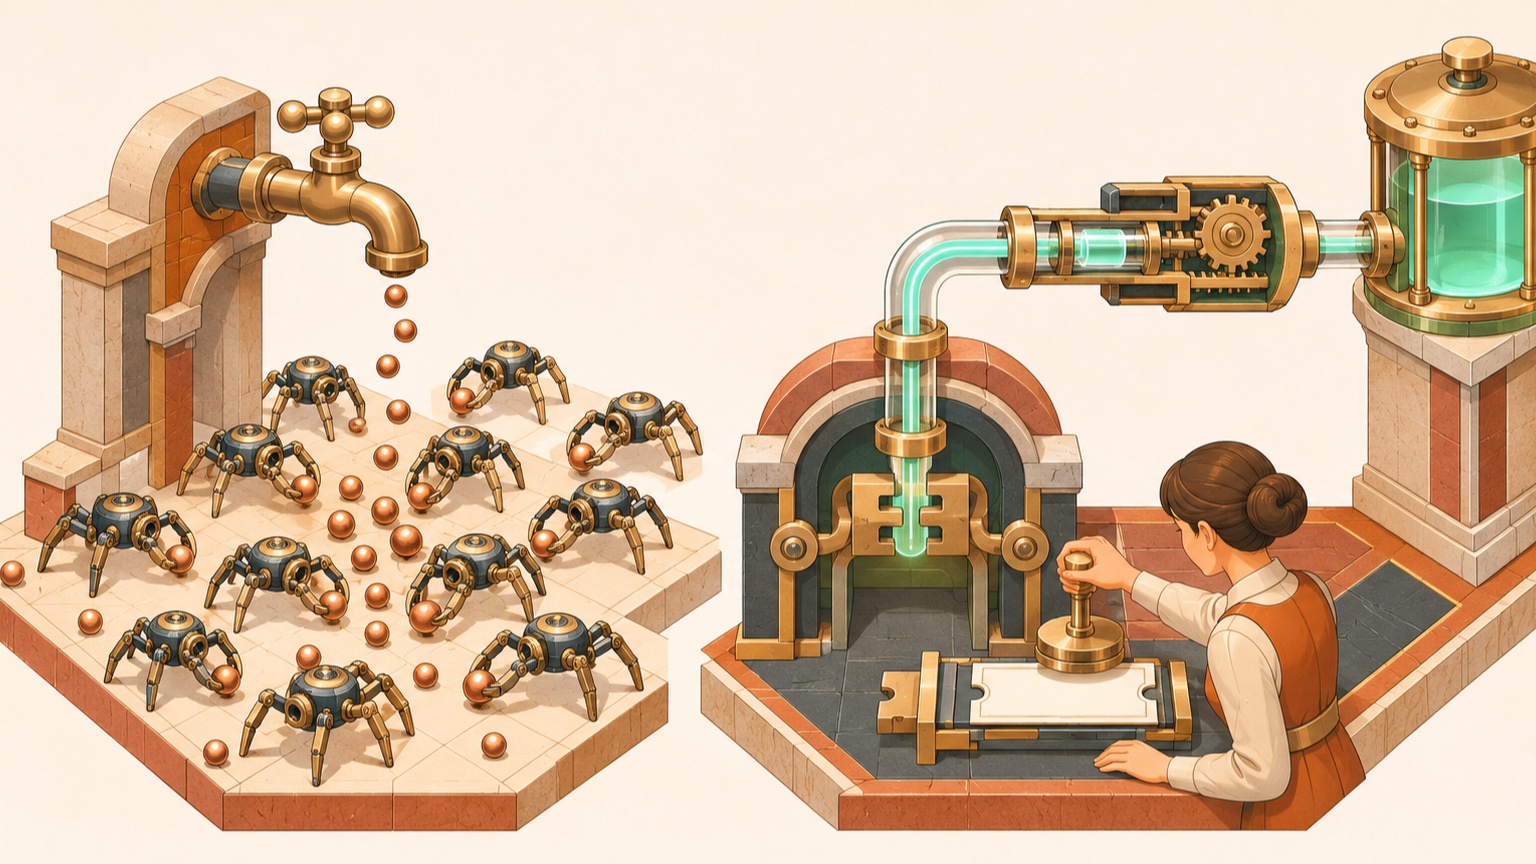
过去行业里最常见的做法是建一个「新手水龙头(Faucet)」或「注册空投奖励」:只要新用户通过手机号、邮箱或验证码校验,系统就自动往他的地址打一小笔可自由转账的原生代币(设为 y > 0),让他拿去付手续费或试用服务。
我们在设计「无不记名奖励的免费试用机制」时,用一道极其简单的经济学不等式证明了:只要这笔发放给新账户的可转移资产满足 y > 0,无论你在前端加多少道图形验证码或设备指纹,最终在数学上都必然演变为失控的女巫脚本(Sybil Bot)提款机。
原因在于正向套利激励:攻击者批量生成一万个 DID 地址的边际成本趋近于 0,而收集一万份小额补贴并归集转走的收益是线性累加的。只要有利可图,黑产就可以用自动化打码平台甚至多模态 AI 轻松击穿任何中心化风控防线。
我们的解法:协议级委托代付(Delegated Sponsorship)与 y = 0 不变量
要彻底斩断女巫黑产的经济动机,唯一正确的数学解就是严格令新用户可提取、可转移的净外部余额增量为零(y = 0),同时让他依然能够用自己的真实私钥完成完整的链上签名体验。
我们在 @ocap/ledger-core 的交易执行管线中直接利用原生的委托代付原语(VerifyDelegation)实现了这一机制:
- 用户真实签名,但无需持有任何代币:新用户在客户端构造真实的业务交易(例如创建工作空间、铸造首枚纪念徽章或调用 AI Agent 服务),交易的逻辑发起人(
delegator)是用户自己的 DID,而扣费主体(from)指向应用方的营销代付专户(marketingAccount); - 协议层强约束收款白名单(
<= 32个第一方服务地址):这张代付委托凭证在协议层被严格锁定为仅允许调用指定的交易类型,且目标接收方(itx.to)必须属于非空的第一方服务地址白名单(上限 32 个地址),同时受单笔上限与 24 小时滚动配额约束; - 零套利泄漏(Zero Transferable Leakage):交易上链执行时,手续费与服务成本直接从代付专户原子化划转至目标协议服务或手续费池。用户完整体验了主权签名与链上状态确权,但全过程中没有任何一聪(Unit)可被归集转走的不记名代币落入个人口袋。因为套利产出恒等于
0,自动化女巫脚本在经济动机上不攻自破。
二、九种 Stake-for-X 协议原语:用一个确定性状态机取代上百个托管合约
解决了首次入场体验后,当用户、应用方与 AI Agent 进入深水区协作时,几乎所有高阶协议交互都会归结为同一个核心模式——通过锁定(Stake)特定资产,换取某项协议资源、履约信用或计算配额。
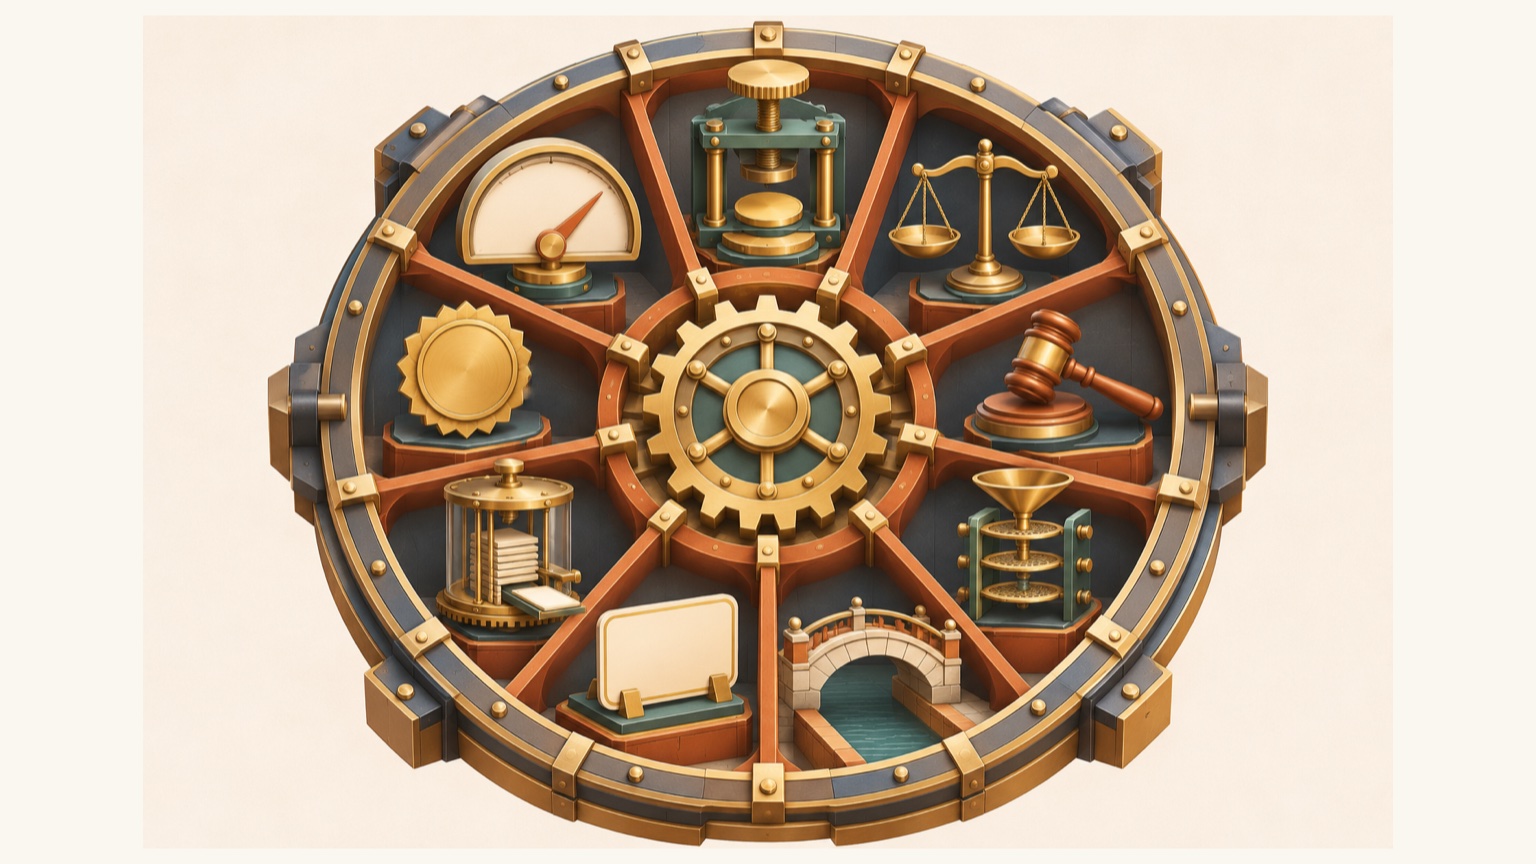
在 @ocap/ledger-core 中,我们没有让各个业务模块各自维护散乱的锁仓表,而是设计了统一的协议级状态库 statedb.stake(IStakeState)。任何一笔质押在生命周期内都严格遵循同一个确定性有限状态机:
ACTIVE (活跃生效) ──[revoke_stake]──► REVOKING (延时解锁冷静期, revokingUnlockAt)
  │                                        │
  ├──[slash_stake]────────────► SLASHED    └──[claim_stake (timestamp >= unlockAt)]──► RELEASED
└──[consume_stake]──────────► CONSUMED在这个统一状态机底座之上,协议原生内嵌了九种正交的 Stake-for-X 模式,一举覆盖了从计算资源配额到复杂多方交易的全部锁定需求:
| 模式编号与名称 | 锁定的底层资产 | 换取的协议权利 / 状态机行为 | 淘汰的传统高危外部合约 |
|---|---|---|---|
1. Stake-for-Gas | 原生代币 | 按质押权重每日自动恢复账户免手续费计算配额,配合确定性 GasSecurityGuard | 中心化 Gas 中继资金池合约 |
2. Stake-for-Token | 创设基准保证金(minIssuanceStakeAbt) | 发行新功能代币时强制锁定(revocable: false),抬高垃圾币创设门槛;仅当目标代币进入 RETIRED 终态且流通供应量 100% 归零后,方可解锁退回 | 零门槛随意增发垃圾代币的外部工厂合约 |
3. Stake-for-Liquidity | 双边流动性资产 | 注入协议级恒定乘积池并铸造不可篡改的 LP 凭证头寸 | 易受重入与闪电贷操纵的外部池合约 |
4. Stake-for-Bid | 拍卖出价资金 | 参与英式/荷兰式链上拍卖;一旦出现更高有效出价,前序出价在同一笔交易内以 O(1) 复杂度自动全额原路退回 | 需用户手动提款且易卡死资金的拍卖托管合约 |
5. Stake-for-Offer | 买方报价资金 | 针对特定 NFT 或结构化属性谓词(Attribute Predicates,如「任意稀有度 = 传奇的通行证」)发起链上要约,卖家交割即原子结算 | 链下订单簿 + 高危资产授权(Approve)合约 |
6. Stake-for-Bridge | 跨链锚定储备 | 为主权子账本或跨链通道提供带延时挑战窗口与罚没(Slashing)约束的数学担保 | 屡遭黑客洗劫的多签跨链桥托管合约 |
7. Stake-for-Card | 功能代币或面额 | FT-in-an-NFT-Policy-Shell:将同质化额度封装进带有有效期、频次限制与作用域规则的 NFT 礼宾卡/算力卡外壳中 | 复杂的会员卡/预付储值卡业务合约 |
8. Stake-for-Distributor | 分销商与策展人准入保证金 | 零许可费获取储值卡(ValueCard)批发分销与跨品牌组合包(Bundle)策展权限;待结算周期(ESCROW_MATURITY)完结且冷却期满后可 100% 全额退回本金 | 抽取高额沉没加盟费的中心化分销后台或高危返佣合约 |
9. Stake-for-Quality | 服务商履约保证金 | AI Agent 或节点服务商质押信誉保证金;若发生可验证的违约证明,协议按确定性规则执行 SLASHED 赔付 | 缺乏强制执行力的链下服务等级协议(SLA) |
工程细节:为什么 GasSecurityGuard 必须严格区分「准入控制」与「链上纯函数」?
在实现 Stake-for-Gas 时,我们处理了一个非常微妙但致命的分布式共识陷阱:为了防止某个恶意的免 Gas 账户在单秒内用高频垃圾请求打满定序器,节点需要统计单秒请求速率与滚动窗口计数。
如果把「当前节点内存里的每秒计数器」直接掺杂进链上状态转换函数里,不同物理机器因为微小的时钟或网络到达差异,就会算出不同的状态根(stateRootHash),直接导致共识分叉!
因此,我们在 @ocap/ledger-core 中将 GasSecurityGuard 严格拆分为两层:
- 定序器准入控制层(Admission-Only Process-Local):基于进程本地滑动窗口的速率拦截仅发生在交易进入定序通道之前的网关准入阶段;
- 状态转换执行层(Pure Function of
(tx, onChainState)):一旦交易获准进入定序序列,其配额扣减与状态更新 100% 仅依赖交易本身的确定性时间戳txTimestampSeconds与链上持久化状态,确保全球任何验证节点与轻节点重放时都能得出逐比特一致的 Merkle 状态根。
三、内置 TokenFactory 与恒定乘积 AMM:把数学守恒定律写进内核
在区块链应用开发中,另一个重灾区是功能型积分、社区计量单位或子账本原生媒介的创建与兑换路由。如果允许随意部署未经审计的外部代币合约与交换池合约,不仅会带来假币欺诈与流动性抽逃(Rug-pull)风险,还会因为舍入误差积累导致资金池恒等式被击穿。
为此,我们在 @ocap/ledger-core 中将 TokenFactory(二阶段代币工程原语)与恒定乘积自动做市引擎(CONSTANT_PRODUCT_AMM)直接固化为协议级状态机:
1. 二阶段生命周期与反女巫毕业门控(Anti-Sybil Graduation Gate)
任何通过 TokenFactory 创建的标准实例,都遵循严密的二阶段数学状态机(BONDING_CURVE → CONSTANT_PRODUCT_AMM):
- 第一阶段:确定性联合曲线(
BONDING_CURVE):在冷启动阶段,兑换比率完全由协议层确定性数学曲线控制,所有注入的储备资产 100% 锁死在协议状态库中,不存在任何外部管理员提款私钥; - 双重反女巫毕业门控(Dual Graduation Interlock):什么时候才能从联合曲线阶段正式「毕业」并晋升为独立的恒定乘积流动性池?如果只看总储备量,攻击者只需自己左手倒右手刷满额度就能虚假毕业。因此,协议在内核层强制要求同时满足两项硬指标:
- 累计储备量达到预设的
minGraduationReserve阈值; - 独立有效持有人数量达到
minGraduationUniqueHolders,且每一个计入有效统计的独立地址持有量必须不少于当前总供应量的0.50%(50 bps)——这从数学上堵死了通过粉尘地址拆分(Dust Splitting)伪造持有人分布的可能。
- 累计储备量达到预设的
- 初始流动性永久封存(
revocable: false):一旦双重门控同时达成,状态机在同一笔交易内自动将该实例切换至CONSTANT_PRODUCT_AMM(x * y = k)阶段,并将 100% 的初始毕业储备自动铸造为协议级Stake-for-Liquidity头寸,且其锁仓属性被硬编码为revocable: false(永久不可撤销),从协议底层彻底消除了抽干初始底池的可能性。
2. 非对称池优先舍入(Asymmetric Pool-Favoring Rounding)与原子级 PathPayment
在整数算术下运行 x * y = k 恒定乘积公式,最危险的攻击向量是「微额高频舍入套利」:攻击者构造数万笔极小金额的兑换,利用向下取整误差一点点蛀空池子储备。
我们在 @ocap/ledger-core 的整数数学库中强制执行了非对称池优先舍入不变量(Asymmetric Pool-Favoring Rounding):
- 任何向池中注入资产(Input)的计算一律向上取整(
ceil); - 任何从池中取出资产(Output)的计算一律向下取整(
floor)。
这保证了在任何一次状态转换后,新储备乘积恒满足 x' * y' >= k,舍入余数永远留在池内增厚储备,绝不可能被外部高频调用提取哪怕 1 个最小精度单位。
在此基础上,协议原生提供了单笔原子多跳路由原语 PathPayment:当一个 AI Agent 需要用账户里的 A 媒介去支付只接受 C 媒介的算力服务时,无需分三步手动兑换并承担中间滑点风险,只需发出一笔声明了路径与最低可接受产出的 PathPayment 交易,协议内核即可在单次原子状态转换中完成跨池寻路、兑换与最终支付——任一环节不满足滑点后置断言,整笔交易无损回滚。
结语:把复杂留给协议不变量,把确定性交给开发者
为什么现代操作系统的开发者不需要自己写内存分页表和 TCP 拥塞控制算法?因为操作系统内核已经把那些最容易出错、最需要严格安全边界的机制封装成了坚不可摧的系统调用(Syscalls)。
同理,在构建面向 ARC 与大规模商业应用的区块链底座时,我们拒绝把安全责任甩锅给上层应用开发者去「小心翼翼地写托管合约」。
通过将y = 0 委托代付、九种 Stake-for-X 锁定状态机、二阶段反女巫 TokenFactory 与池优先舍入的内置 AMM / PathPayment 锻造为账本内核的标准系统调用,开发者只需组合几行声明式参数,就能直接调用经过严密数学不变量保护的协议级原语。少写一千行自定义托管合约,就少一千个被黑客攻破的夜晚。