告别「授权即裸奔」:原生 Passkey 硬件身份、四态收件箱与守护 AI Agent 的链上防火墙
过去十五年里,绝大多数区块链账户体系都建立在一个脆弱的二元假设之上:要么你没有私钥,寸步难行;要么你交出签名(或签下一笔 approve(MAX_UINT256)),从此在权限边界上彻底「裸奔」。
在只有人类偶尔手动点击几笔转账的时代,这种粗放的权限模型尚且能靠硬件冷钱包和人的肉眼警惕勉强维持。然而,当我们进入 ARC(Agentic Realm Computer) 与多智能体协作时代,账户的使用主体发生了根本性迁移:
- 签名者不再只是人类,还包括 7×24 小时自主运行的 AI Agent:如果你把主账户私钥直接塞进 Agent 的环境变量,一次提示词注入(Prompt Injection)或供应链投毒就能在几百毫秒内搬空整个金库;
- 攻击不再只发生在「出站签名」那一刻,也发生在「入站投毒」瞬间:在传统公链上,任何人无需你的同意就能往你的地址空投带有钓鱼链接的垃圾 NFT、同尾号伪造代币或具有污染属性的资产,你的钱包收件箱实质上是一块毫无门禁的公共广告牌;
- 移动设备与浏览器已成为日常交互主入口,但助记词体验与安全性天然对立:为了兼容传统曲线而搞出的「用 Passkey 签名派生助记词种子(Passkey-as-a-Seed)」,把原本锁在硬件安全芯片里的非对称保障重新退化成了内存里的明文单点故障。
在设计新一代 ArcBlock 账本安全架构时,我们决定从第一性原理出发,同时重构账户的密码学底座(原生 Passkey 硬化)与链上状态机围栏(声明式 AccountGuard 与四态收件箱)。我们的目标很明确:让人类用硬件生物识别实现「零内存私钥暴露」的主权控制,让垃圾资产在入站隔离区灰飞烟灭,并给每一个 AI Agent 套上协议层强制执行的物理缰绳。
一、原生 Passkey 硬化:为什么我们严禁「Passkey 派生种子」
为了让用户摆脱抄写 12 个助记词的痛苦,近年来不少钱包方案采用了所谓的 Passkey-as-a-Seed(通过 WebAuthn prf 扩展或固定消息签名导出一段熵,再在浏览器 JavaScript 内存里派生出 secp256k1 或 Ed25519 私钥)。
我们在架构评审中一票否决了这种做法,并将其确立为不可逾越的铁律:零内存签名私钥暴露(Zero Signing SK in Memory)——严禁在任何客户端运行时内存中构造、导出或拼装可用于交易签名的私钥标量。
道理很简单:Passkey(WebAuthn / FIDO2)之所以具备抗钓鱼与抗木马能力,核心就在于它的私钥自诞生起就被封死在苹果 Secure Enclave、安卓 Keystore 或硬件安全密钥内部,任何软件层只能请求它对特定挑战(Challenge)输出签名,而永远读不到私钥本身。一旦你在浏览器内存里用它派生出另一把传统私钥,一次 XSS 跨站脚本攻击或恶意浏览器扩展就能直接截获这把派生私钥,硬件安全芯片的物理隔离意义瞬间归零。
1. 原生 P-256 曲线与 DID 角色内生支持
与其削足适履地让 Passkey 去迁就旧曲线,不如让账本内核直接读懂硬件芯片的母语。
在 @ocap/ledger-core 中,我们将 NIST P-256(secp256r1,KeyType.P256 = 3)与 ROLE_PASSKEY = 22 作为一等公民直接写进了 DID 地址规范与交易验签引擎:
- 确定性 COSE 公钥规范化(RFC 8949 Canonical COSE_Key):WebAuthn 注册生成的公钥遵循 COSE 格式(
kty=2 EC2,alg=-7 ES256,crv=1 P-256)。我们在协议层强制执行严格模式校验(strict_v2),拒绝非确定性字典序、多余未知键或坐标长度异常(x/y必须严格为 32 字节且位于曲线上)的畸形公钥; - 抗延展性 Low-S 签名归一化:硬件认证器输出的 ECDSA DER 签名天然存在
(r, s)与(r, n - s)的签名延展性(Malleability)。我们在入站验签与状态转换中强制执行s <= n / 2的 Low-S 约束,并基于剥离签名的unsignedTxHash进行幂等去重,彻底堵死第三方通过翻转s值篡改交易哈希的可能; - 严格 Origin 与 RP ID 密码学绑定:
strict_v2验签器直接在链上状态转换函数内部校验authenticatorData的rpIdHash === SHA256(allowedRpId)、UserPresent (UP)标志位,以及clientDataJSON.challenge === base64url(SHA256(unsignedTxBytes))。哪怕前端应用服务器被完全攻陷,攻击者也无法伪造跨站签名。
2. 没有私钥种子,如何派生无限个业务子账户?
许多开发者会问:既然硬件芯片里的 Passkey 私钥不可导出、也不支持类似 BIP-32 的分层私钥派生,那用户想要为不同应用、不同隐私场景或不同业务部门创建多个独立子账户时,难道要每次都弹窗注册一个新的硬件 Passkey 吗?
完全不需要。我们的解法是:把派生从「客户端私钥数学运算」转移为「一次硬件认证 + 协议层确定性公开盐值派生(SubAccountSalt)」:
Root Passkey (Hardware Secure Enclave, P-256 Public Key PK_root)
  │
  ├─ Account #0 (Main Vault)  : did:abt:z...  ← Hash(PK_root || Salt_0)
  ├─ Account #1 (AI Agent Ops): did:abt:z...  ← Hash(PK_root || Salt_1)
  └─ Account #2 (Gaming/Trial): did:abt:z...  ← Hash(PK_root || Salt_2)
所有子账户共享同一个硬件安全芯片内的 PK_root 验签锚点,但在账本状态树中拥有完全独立的 DID 地址、独立的资产余额桶与独立的防火墙策略。用户只需按一次指纹,即可统管无限个相互隔离的链上子账户,全程没有任何一个比特的私钥离开过硬件芯片。
二、为什么「智能合约钱包」还不够?协议内置的五模块 AccountGuard
在以太坊等 EVM 生态中,为了解决 EOA 账户权限粗糙的问题,社区提出了 ERC-4337 账户抽象与各类智能合约钱包。但把账户安全寄托在图灵完备的外部智能合约上,会带来两个难以根除的结构性隐患:
第一是合约实现漏洞与升级后门:复杂的代理合约(Proxy)、模块插件钩子与重入边界一旦出现逻辑瑕疵,防火墙本身就会变成黑客的提款机; 第二是非统一的安全语义:每个合约钱包自己发明一套权限存储结构,钱包客户端、区块浏览器与轻节点根本无法在不模拟执行字节码的前提下,向用户确定性地展示「这个账户到底设了哪些风控护栏」。
因此,我们在设计 ArcBlock 账本的账户防护体系时,没有去写一套外部合约,而是将 IAccountGuardDsl 直接下沉为账本内核(@ocap/ledger-core)的协议级确定性状态机。每一个账户的防护策略都是一份受 Schema 严格约束、可被轻节点直接解析的声明式配置,由五个正交模块组成:
| 模块名称 | 防护方向 | 核心解决的工程问题 | 协议层确定性动作 |
|---|---|---|---|
inboundGuard | 入站资产准入 | 垃圾空投、钓鱼 NFT、粉尘地址投毒 | 未获准入的转账自动拦截并进入四态隔离收件箱(InboundInbox) |
outboundGuard | 出站资金限流 | 私钥被盗或异常脚本瞬间抽干金库 | 单笔限额、24 小时滚动窗口限额、每小时频次上限、新收款地址冷静期 |
agentCapabilities | AI Agent 细粒度授权 | Agent 越权调用高危交易或篡改单据 | 3 层 VerifyDelegation 能力树(交易类型 + 字段谓词 + 预算桶) |
timelockAndKillSwitch | 延时队列与紧急熔断 | 大额异动无法撤回、失控代理难以及时切断 | 超限交易强制进入链上延时队列;守护键一键否决并冻结异常委托 |
metaGuard | 规则防篡改棘轮 | 攻击者拿到初步权限后先关掉防火墙再转钱 | 收紧立即生效,放宽强制 24 小时延时锁定(Ratchet Timelock) |
三、四态入站收件箱(Inbound Inbox):把垃圾空投送进链上焚化炉
在传统区块链上,「收款」是一个完全被动、不可拒绝的动作。只要有人知道你的地址,就能往你的账户状态里塞入任何垃圾代币或带有欺诈诱导文本的 NFT。
为了终结这种「谁都能往你家客厅扔垃圾」的荒谬现状,我们在协议层引入了受 inboundGuard 驱动的四态入站收件箱(InboundInbox)。
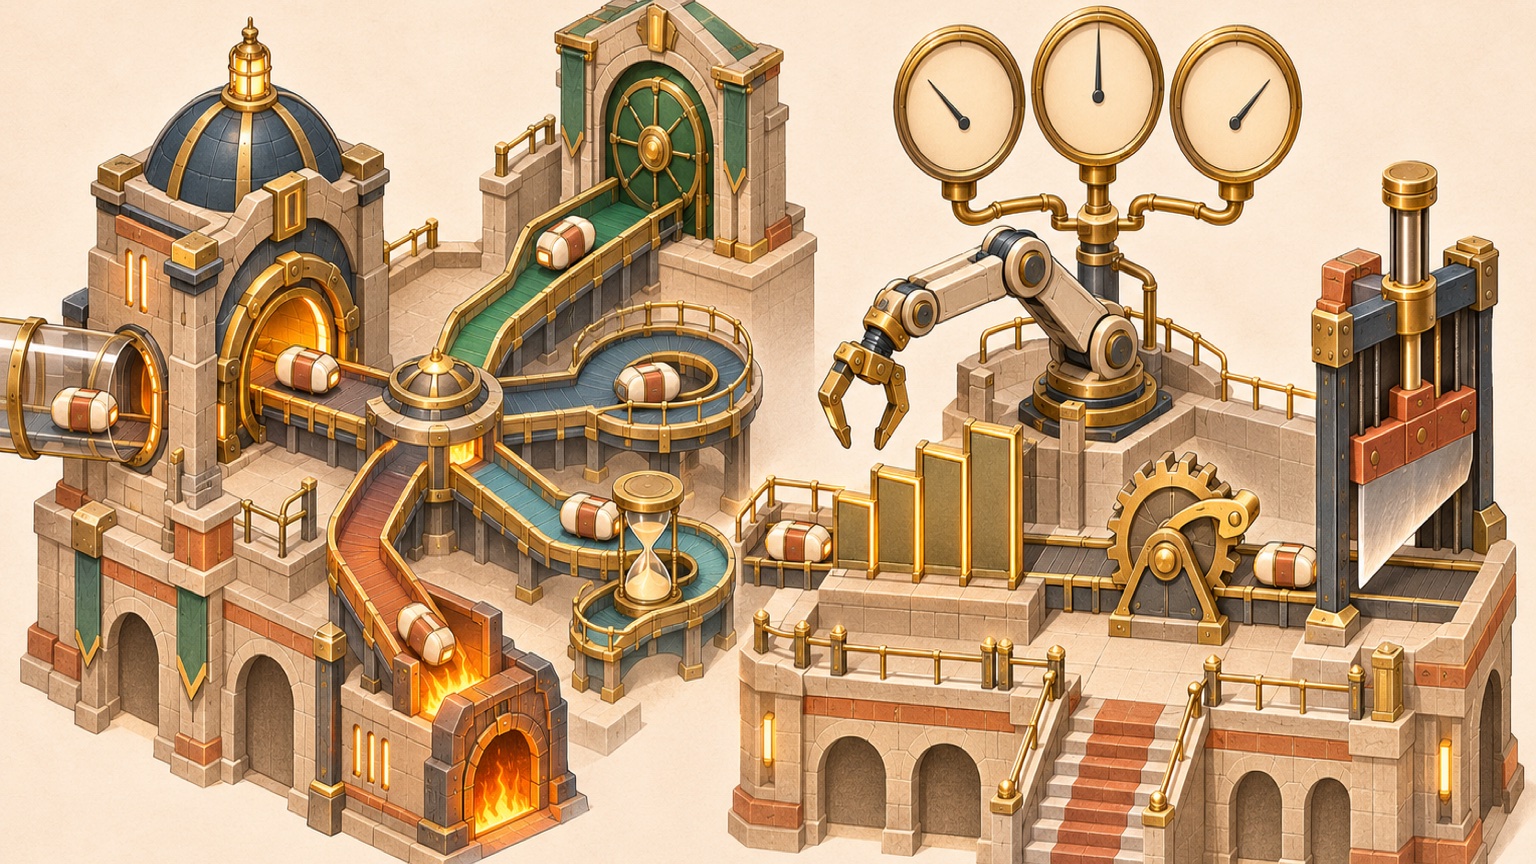
当一笔转账、NFT 转移或跨链入账抵达开启了入站防护的账户时,如果发送方不在受信白名单内、或者资产类型未获预授权,这笔资产绝不会直接混入用户的可用余额,而是被状态机自动路由至隔离区的 InboundInboxItem 队列中,等待显式的四态终局流转:
Accept(签收):账户持有人确认该笔资产合法,签名触发签收,资产正式从隔离区并入主账户可用余额或藏品库;Reject(拒收退回):持有人明确拒绝,协议状态机将隔离锁定的资产原路退回给发送方;Timeout(超期自动处置):若持有人在预设的inboxTtlSeconds窗口内未做理会,状态机在到期后支持无状态清理,并按账户预设策略(expiredInboxAction)自动原路退回或销毁,避免隔离区无限膨胀;Burn(直接销毁):针对恶意垃圾空投与钓鱼 NFT,持有人(或预设的入站规则)无需退回给攻击者助长其二次骚扰,而是直接将其打入协议黑洞地址did:abt:burn彻底焚毁,从活跃状态树中永久抹除。
通过这一机制,用户的账户主状态树第一次拥有了像现代电子邮件系统一样的「隔离网关 + 垃圾箱焚化炉」,任何未经许可的链上投毒都被挡在了门外。
四、给 AI Agent 套上物理缰绳:三层委托验证与棘轮时间锁
当我们在 ARC 中运行自主 AI Agent 时,最核心的架构挑战是:如何让 Agent 拥有足够的自主权去完成复杂任务(例如按需购买算力、支付 API 调用费、结算微交易),同时在数学上保证它绝无可能犯下灾难性错误?
在 AccountGuard 中,人类主账户(通过硬件 Passkey 掌控)无需向 AI Agent 分享任何主密钥,而是为每个 Agent 签发一张链上可验证委托凭证,并通过三层递进防线进行实时拦截:
1. 第一道防线:三层 VerifyDelegation 能力前缀树
我们的链上委托验证引擎(VerifyDelegation)拒绝笼统的「全权代理」,而是要求每一笔由 Agent 发起的交易同时通过三层校验:
- Layer 1 交易原语白名单(Type Prefix):通过
fg:t:transfer_v3、fg:t:exchange_v2等能力前缀,严格限定 Agent 只能触发指定类型的状态转换,任何尝试调用账户迁移(account_migrate)或修改安全规则的请求在解析阶段即被拒绝; - Layer 2 字段级参数谓词(Field-Level Predicate):不仅限制交易类型,还限制交易载荷内部的具体字段——例如限定
itx.to必须属于指定的服务商 DID 集合,或者单笔itx.value不得超过设定阈值; - Layer 3 滚动窗口配额账本(Rolling Window Quota):状态机在链上实时维护该委托 ID 的
perTxLimit(单笔上限)、rolling24hLimit(24 小时滚动累计上限)与maxTxPerHour(每小时最大调用频次)。
2. 第二道防线:延时队列与一键熔断(vetoTimelockAndFreezeDelegate)
如果某笔交易触及了中高风险边界(例如向从未交互过的新地址转账且开启了 newRecipientCooldownSec 冷静期,或金额超过即时放行线但低于硬顶),状态机不会直接报错,而是将其挂入链上延时执行队列(TimelockQueue)。
此时,用户的手机钱包会立即收到轻节点推送的预警。如果在延时窗口内发现这是由于 AI Agent 遭遇提示词注入而发起的异常交易,用户只需用手机指纹触发一次 vetoTimelockAndFreezeDelegate 原语,即可在同一笔原子状态转换中同时完成两件事:直接作废延时队列中的待执行交易,并当场冻结该问题 Agent 的委托公钥。
3. 第三道防线:MetaGuard 单向棘轮(收紧秒级生效,放宽强制锁定 24 小时)
安全工程中最经典的攻击路径是:攻击者不直接偷钱,而是先想办法修改你的风控限额,把每日限额改成无限大,然后再把钱转走。
为了从根源上锁死这条路径,AccountGuard 的第五模块 metaGuard 实现了一个精妙的单向安全棘轮(Security Ratchet):
- 收紧规则(
tightenImmediate: true):降低转账限额、缩短委托有效期、移除某个 Agent 权限、向黑名单添加地址——所有让账户变得更安全的变更,签名后当前交易立即生效; - 放宽规则(
loosenTimelockSec: 86400):提高限额、关闭收件箱拦截、新增高权限委托——所有让防护边界变宽的变更,协议层强制进入至少 24 小时(86,400 秒)的公开延时锁定期。在此期间,主账户随时可以使用冷备恢复键或 Passkey 一票否决。
配合钱包端的三维认知护栏(buildWalletClearSigningPreview 语义化意图清签 + TransactionBlockPostConditions 交易后置资产变动断言),无论是人类还是 AI Agent,都再也不可能签下一笔「以为只是领个空投,结果交出整个金库」的盲签交易。
五、反 Parity 原则:如何用这套防火墙统管外部公链金库?
在构建了如此严密的 ArcBlock 链上 AccountGuard 之后,一个自然的延伸问题是:如果团队或个人在以太坊(Ethereum)、Solana 或比特币(Bitcoin)上还存有资产,能不能用同一套 Passkey 与 AccountGuard 策略去保护那些外部公链上的金库?
需要把已经跑在代码里的能力和正在推进的下一阶段设计区分清楚:上文所述的原生 Passkey(ROLE_PASSKEY = 22、strict_v2)、五模块 AccountGuard 状态机与四态 InboundInbox,已经在 @ocap/ledger-core 内核中落地并通过验证;而将这套引擎延伸为跨链控制平面(Cross-Chain Control Plane)去统管外部公链金库,则是我们正在推进的跨链架构设计。
在设计这一跨链控制平面时,我们确立了一条吸取了行业惨痛历史教训的「反 Parity 原则(Zero Custom External Vault Contracts)」:
永远不要在以太坊、Solana 等外部公链上编写、部署任何一行自定义的资产托管智能合约。
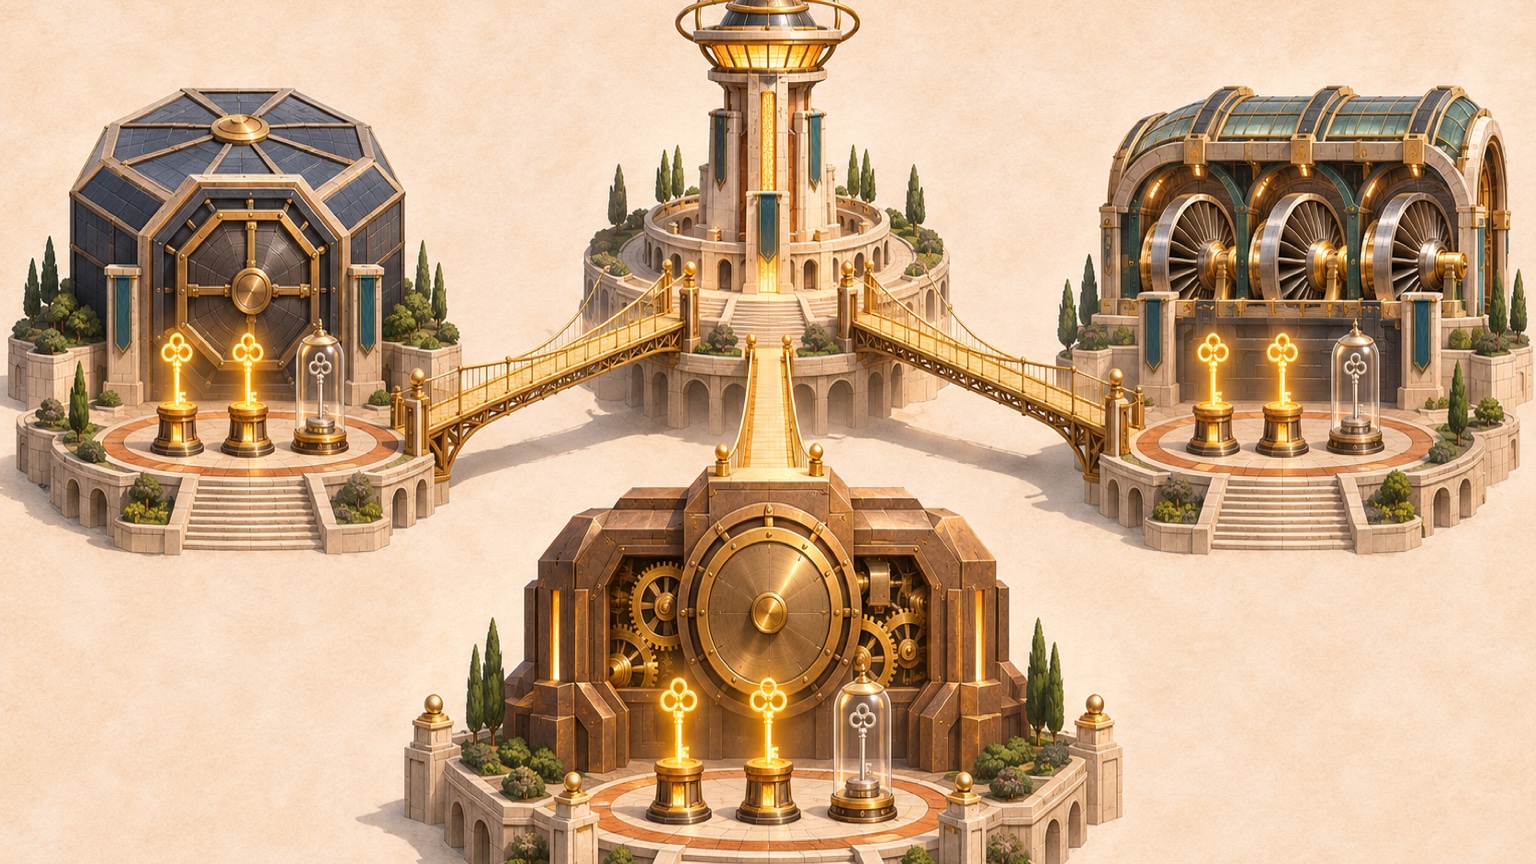
区块链安全史已经反复证明,跨链桥与自定义多签金库合约是黑客最喜爱的提款机。我们的方案是100% 复用目标公链经过多年实战检验的原生多签基础设施(以太坊上直接使用标准 Safe 多签,Solana 上使用标准 Squads v4,比特币上使用原生 Taproot OP_CHECKSIGADD + OP_CSV 时间锁脚本),并将其配置为 2-of-3 门限结构:
- Key 1(用户端):用户手中的硬件 Passkey(或通过客户端轻节点签发的意图签名);
- Key 2(策略守护端):运行在 ArcBlock 链上的
AccountGuard状态机集群——只有当提款请求完整通过了链上的入站/出站限流、AI Agent 额度检查与 24 小时延时窗口后,策略守护集群才会通过门限签名(MPC/TSS)协同输出第 2 个签名分片; - Key 3(主权逃生舱):完全由用户离线持有的冷备硬件密钥(在比特币 Taproot 分支中则绑定
OP_CSV相对时间锁)。
这意味着:平时,用户和 AI Agent 享受 ArcBlock 链上毫秒级的 AccountGuard 细粒度风控;万一极端情况下跨链控制平面完全离线,用户依然可以用手中的 Key 1 + Key 3 直接在以太坊 Safe、Solana Squads 或比特币主网上独立取回 100% 的资产。既拥有了统一的智能策略防火墙,又在数学上保留了无需许可的终极主权逃生通道。
结语:安全不是给自由上锁,而是让自主协作成为可能
回顾计算机工业史,每一次计算范式的跃迁,都伴随着安全隔离原语的重构:从早期大型机的无保护共享内存,到现代操作系统的虚拟内存地址空间与沙箱权限,再到云原生时代的零信任网关。
今天,当区块链账户从「人类偶尔手动操作的数字存折」演进为「人类与成百上千个 AI Agent 共同高频协作的主权经济节点」时,停留在农耕时代的「单私钥走天下」和「无限授权合约」注定会被淘汰。
通过将零内存私钥暴露的硬件 Passkey、四态入站隔离收件箱、五模块声明式 AccountGuard 以及单向安全棘轮直接锻造进账本协议内核,我们让每一分资产的流入与流出都处于可证明的数学护栏之内——人类不必再为一次误点而提心吊胆,AI Agent 也终于可以在清晰、安全的边界内全速奔跑。