Google 的 Gemini AI 与去中心化替代方案的必然性
Google 最近宣布其 Gemini AI 将访问 Android 设备上的个人通信,这在科技界引起了轰动——而且理由充分。最初被许诺为增强型 AI 助手的举措,现在暴露出更令人担忧的问题:用户对个人数据的控制权正从根本上丧失。
Gemini 争议:究竟发生了什么
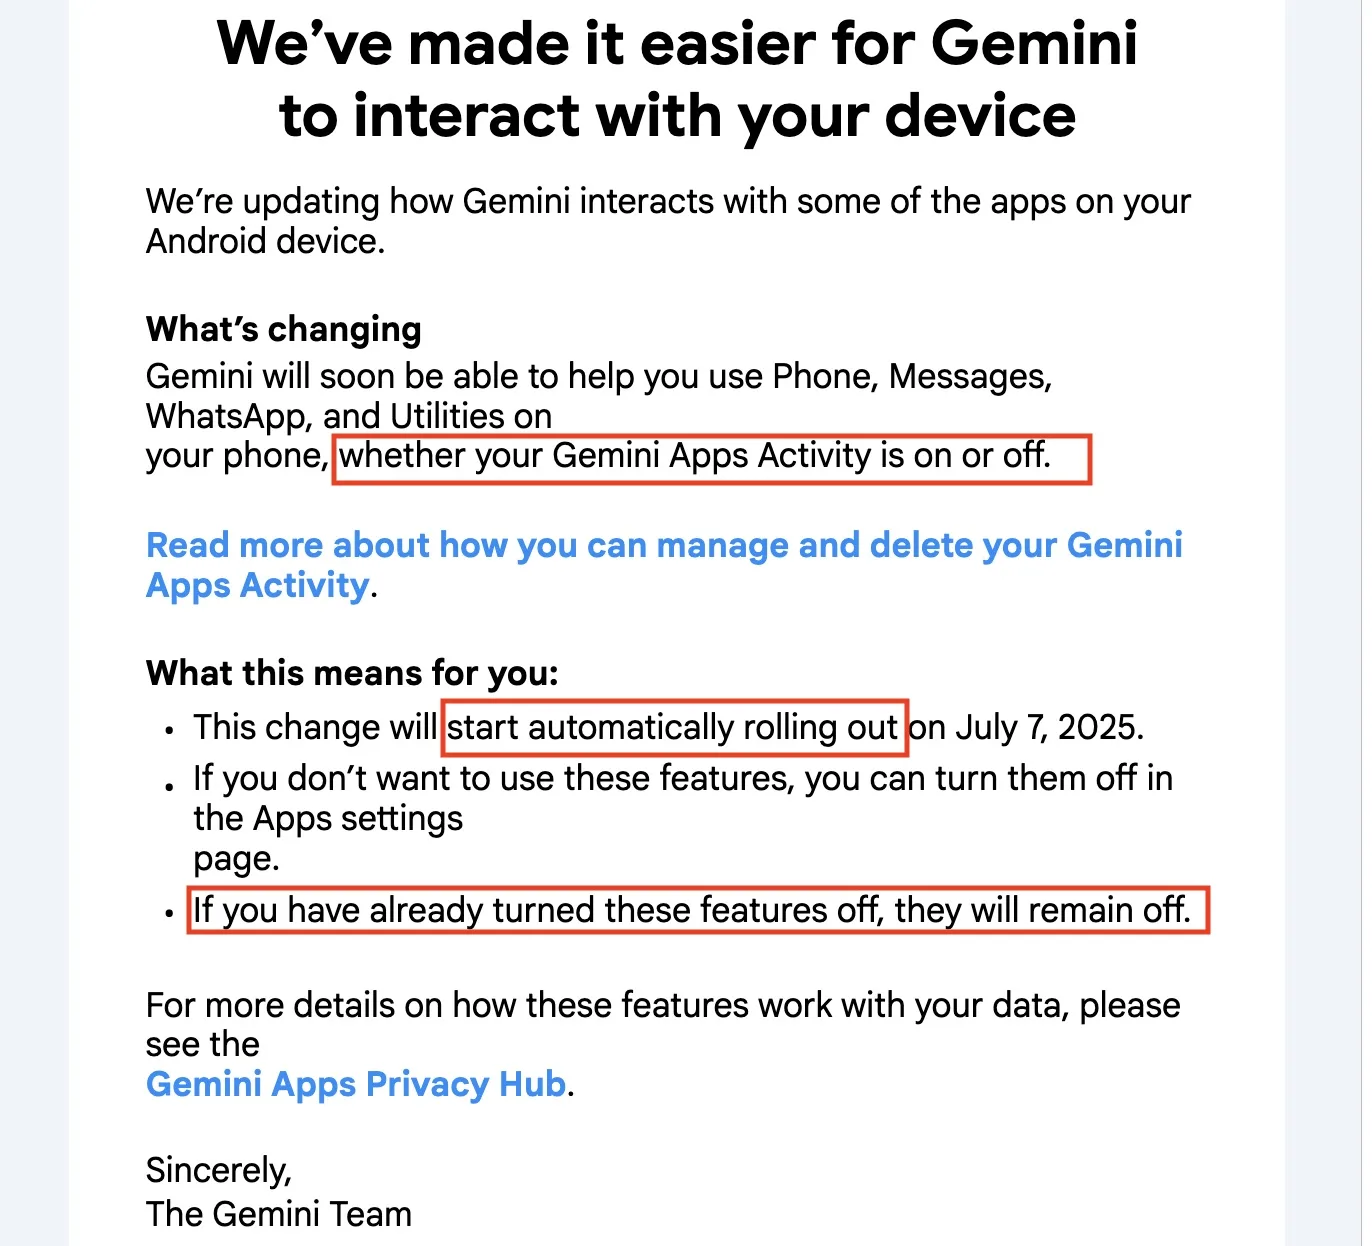
2025 年 7 月 7 日,Google 开始对其 Gemini AI 进行重大更新,从根本上改变了该助手与 Android 设备的交互方式。根据发送给用户的电子邮件,无论用户是否禁用了“Gemini 应用活动”,Gemini 现在都将访问并分析来自电话、信息、WhatsApp 和实用程序应用的数据。
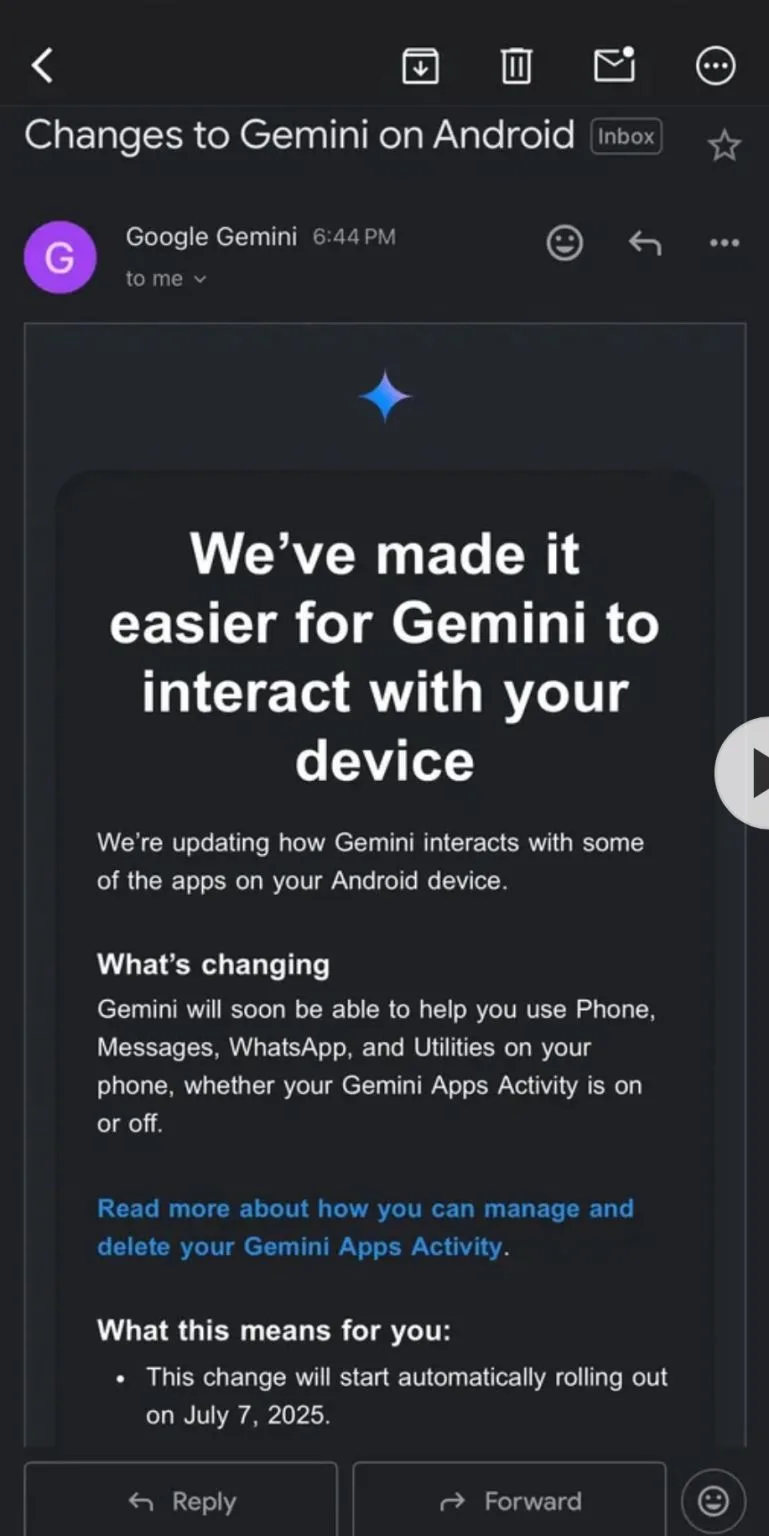
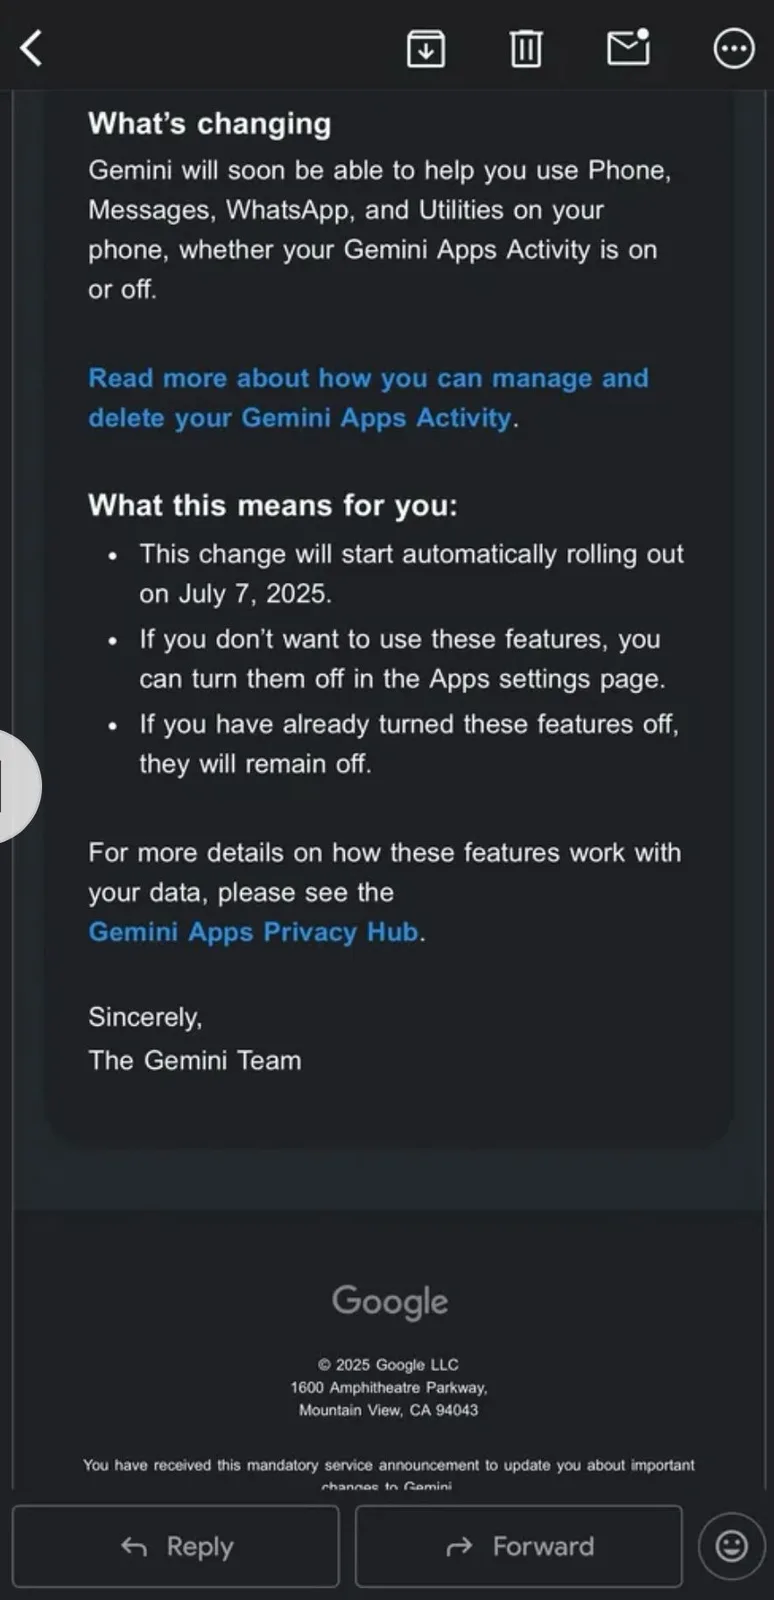
这不仅仅是现有功能的扩展;这是对用户偏好的刻意规避。通知明确指出,无论您的“Gemini 应用活动”处于开启还是关闭状态,此更改都将发生。更有甚者,Google 将退出控制选项埋藏在二级设置菜单中,许多用户甚至不知道它的存在。
技术现状
此次实施揭示了几个值得关注的领域:
- 默认加入设计:所有新权限默认启用,即使是之前禁用过跟踪的用户也不例外。
- 隐藏控件:用户必须进入 Gemini 应用内的“个人资料 → 应用”才能找到新的开关。
- 沟通不透明:最初的通知并未提供如何禁用这些功能的明确说明。
- 范围蔓延:AI 现在可以同时处理多个即时通讯平台的私人通信。
为什么这很重要:更广泛的隐私影响
此举不仅仅是又一次隐私政策更新——它代表了科技巨头处理用户同意方式的转变。Google 实际上是在争辩说,AI 辅助的合理性足以取代用户对数据收集的明确偏好。
其影响超出了个人隐私范畴:
- 树立先例:其他科技公司可能会效仿,进行类似的“AI 合理化”数据收集。
- 信任侵蚀:认为自己已经选择退出的用户发现他们的偏好被忽略了。
- 监管问题:在许多司法管辖区,绕过用户偏好的合法性仍不明确。
去中心化替代方案:为什么本地控制至关重要
从用户的角度来看,这场争议凸显了中心化 AI 系统的一个关键缺陷:一旦数据进入企业生态系统,用户就失去了对数据的真实控制权。即便有 72 小时数据保留和无人工审核的承诺,根本问题依然存在——您的私人通信正在未经有意义同意的情况下被外部系统处理。但还有其他保护自己的方法。
去中心化身份提供了一种截然不同的方案。去中心化系统不再信任 Google 等公司负责任地处理您的数据,而是将控制权直接交还到您手中。由您决定分享哪些信息、与谁分享以及在什么情况下分享。
ArcSphere 解决方案:不妥协的原生 AI
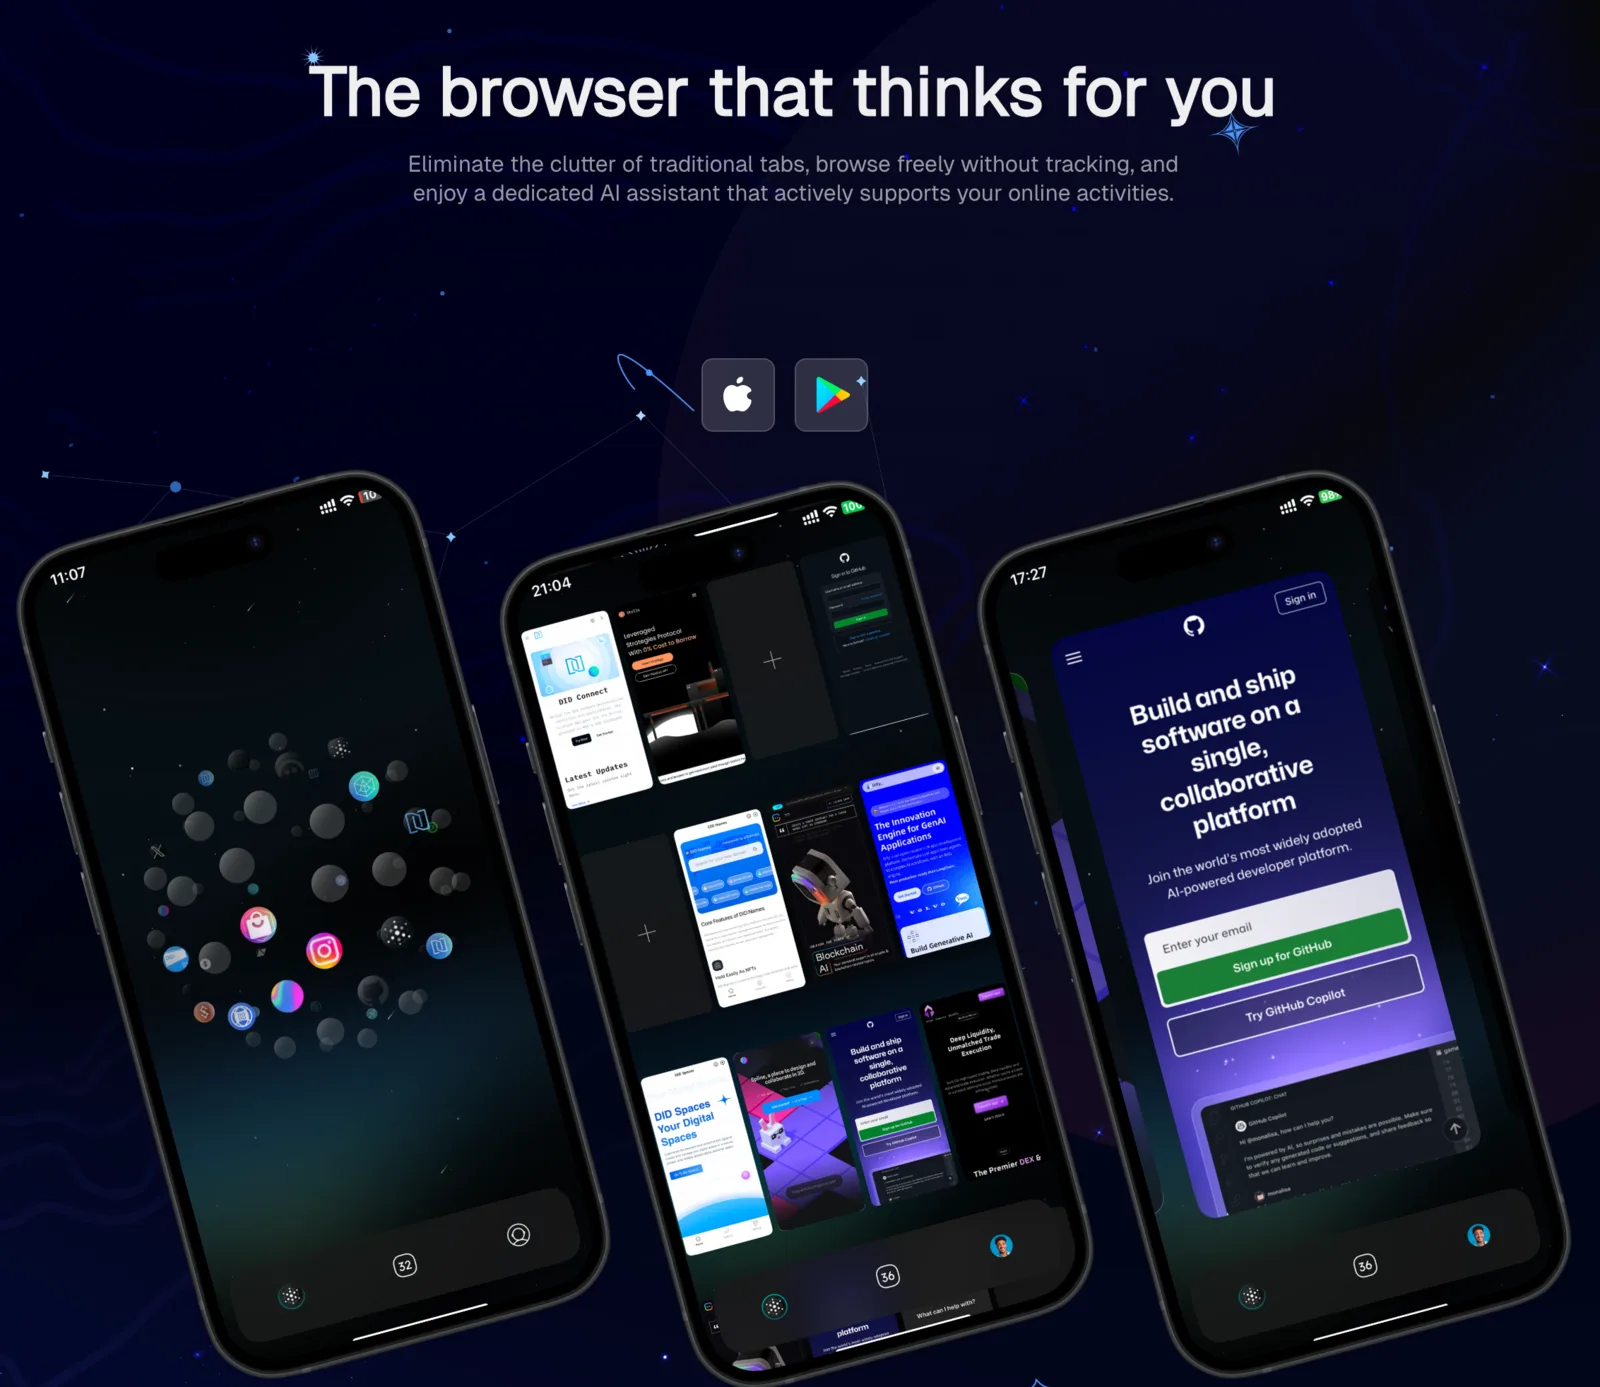
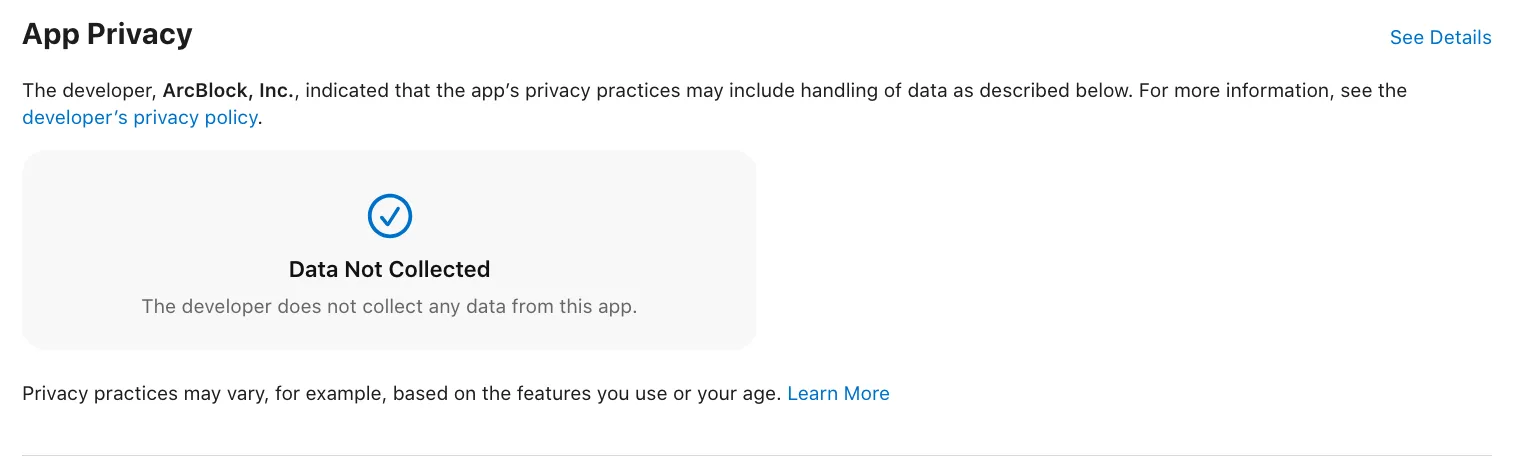
这种方法的一个绝佳例子是由 ArcBlock 开发的 ArcSphere。ArcSphere 证明了强大的 AI 辅助并不需要牺牲隐私。该浏览器的原生 AI 架构将所有用户的交互保留在设备本地,在访问云端时,唯一分享的数据是去中心化身份地址,不包含任何形式的个人身份信息 (PII)。
ArcSphere 方法的关键优势:
本地处理:AI 伴侣在用户设备上运行,确保敏感信息永远不会脱离您的控制。没有云端扫描,没有第三方访问,没有数据传输到公司服务器。
去中心化身份:通过加密证明,ArcSphere 允许您验证身份并共享特定信息,而无需暴露不必要的个人细节。您对每一项数据都保持细粒度的控制。
真正的隐私设计:与 Google 的“退出”模式不同,ArcSphere 从底层构建时就将隐私作为默认设置。没有隐藏的开关或埋藏的设置——隐私保护是自动且全面的。
无跟踪架构:浏览器的基本设计彻底消除了跟踪,创造了一种默认情况下保持隐私的浏览体验。
鲜明对比:中心化 vs. 去中心化 AI
Google 的做法与 ArcSphere 的理念之间的区别显而易见:
| 维度 | Google Gemini | ArcSphere |
|---|---|---|
| 数据处理 | 基于云端,外部服务器 | 本地与云端结合,不共享用户信息 |
| 用户控制 | 选择退出(常被绕过) | 默认隐私 |
| 数据保留 | 声称 72 小时 | 永远不离开设备 |
| 同意模型 | 默认为“辅助”授权 | 明确的用户控制 |
| 身份管理 | 企业控制的个人资料 | 用户拥有的去中心化身份 |
展望未来:AI 与隐私的未来
Google 的 Gemini 争议标志着一个关键转折点。我们要么接受一个以隐私为代价换取 AI 辅助的未来,要么要求更好且尊重用户自主权的替代方案。
当今的技术已经可以构建强大的 AI 系统,而不需要牺牲个人隐私。ArcBlock 的 ArcSphere 证明了原生 AI 可以在提供智能服务的同时,让用户完全控制自己的数据。随着越来越多的人意识到中心化 AI 系统的隐私影响,优先考虑用户控制权的工具将变得越来越有价值。
对于担心 Gemini 更改的 Android 用户:请导航至您的 Gemini 应用,转到“个人资料 → 应用”,并手动禁用对电话、信息、WhatsApp 和实用程序的访问。但请记住——这只是对系统性问题的临时修补,系统性问题需要系统性的解决方案。
AI 的未来不必以牺牲隐私为代价。是时候要求两者兼得了。访问 www.ArcSphere.io 了解 AI 的未来。
本页涉及
产品
术语
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。