像派生区块链子钱包一样开辟私密空间:ArcSpace、DID 钱包与链的密码学统一
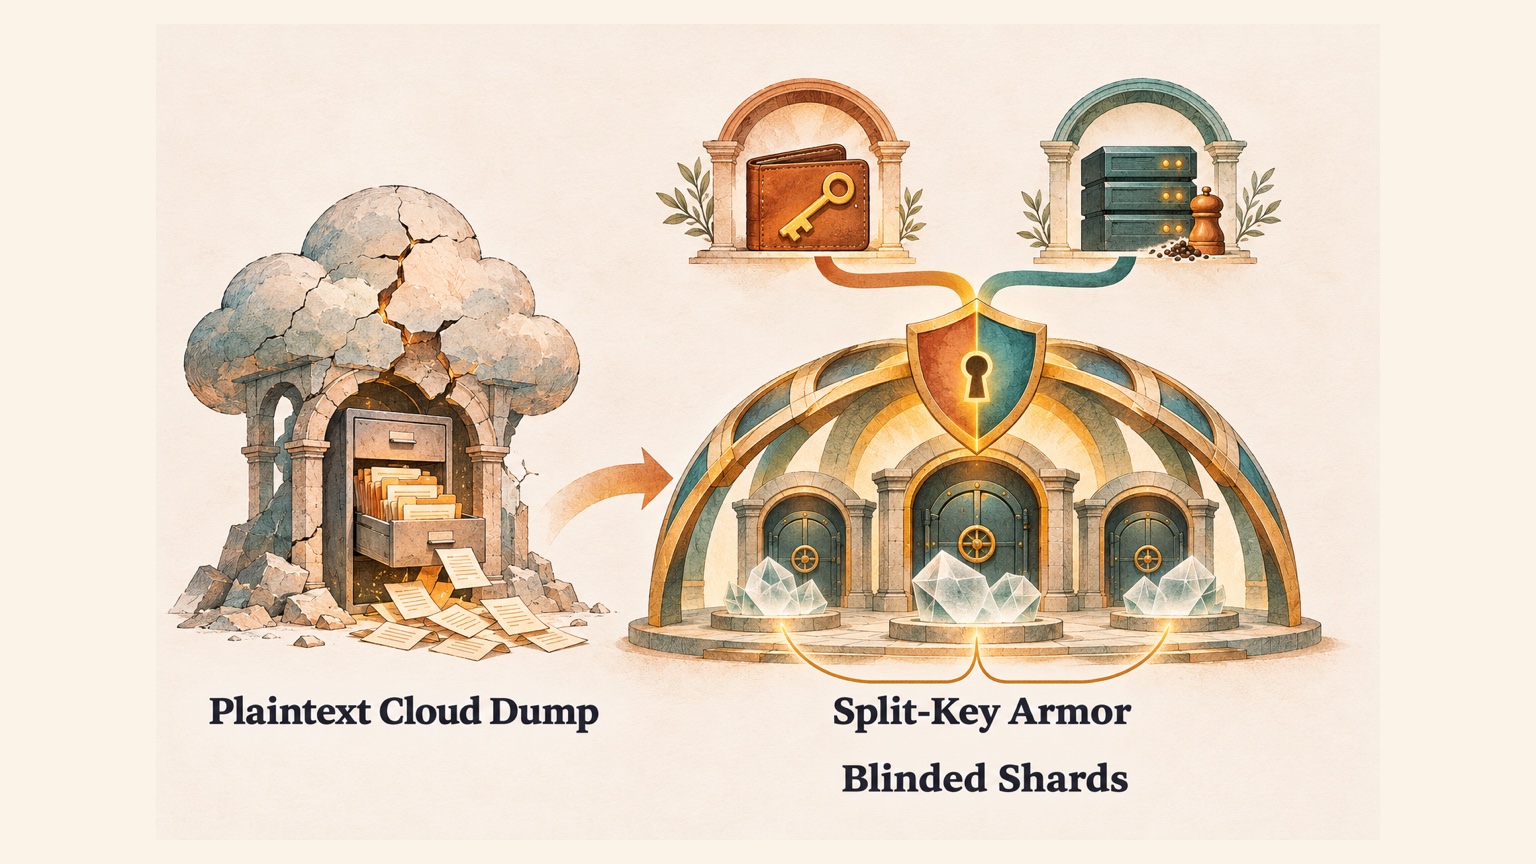
很多云服务商谈起数据安全,总喜欢讲自己的防火墙有多厚、内部规章制度有多严。但只要底层还是「服务器替你保管全局主密钥 + 数据库明文记录目录树」,用户的隐私其实同时暴露在两种风险之下:对外,一旦服务器被人「拖库」(黑客把数据库、对象存储桶和服务器配置整锅端走),所有用户的数据就会在一瞬间全部裸奔;对内,服务商自己的运维工程师、系统管理员(DBA)乃至底层云厂商的员工,只要登进后台或打开存储桶,就能顺手翻看用户的文件夹和文件。真正的个人数据隐私与安全,不是靠服务商发誓「我们绝不偷看、服务器绝不被黑」,而是从密码学和架构上直接拿走后台顺手窥探的能力,并做好最坏打算:即便整个云端数据库、对象存储桶和服务器配置被同时端走,不在线用户的加密空间数据也绝不在别人的硬盘上裸奔。
要讲清楚我们是怎么在 ArcSpace(个人数据空间)里实现这一点的,得先从 ArcSpace 的运行方式说起。因为不同运行场景面对的物理环境和威胁完全不同:
- 官方云端托管模式:直接使用我们提供的线上托管空间服务,省心省力、随时随地在线可用;
- 云服务器自托管(Cloud Self-Host)模式:由开发者、团队或企业把 ArcSpace 节点部署在自己租用的云主机或边缘基础设施上;
- 家里本地自托管(Local Self-Host)模式:直接把 ArcSpace 跑在家里的 NAS、Mac Mini 或个人电脑上,管理家庭照片、影视库与本地工作文件。
先把这三种运行方式摆在台面上,后面的架构逻辑就一目了然了:凡是放在云端托管、云服务器自托管或异地备份(Backup)里的数据,天然脱离了你的物理视线,必须开启「双因子分裂密钥 + 盲化分片」的加密隔离机制,防拖库也防后台管理员窥探;而跑在你自己家里本地或 NAS 上的日常文件,本来就在你的物理掌控之下,就应该 100% 保持操作系统原生明文目录,完全不需要变成加密碎块。
围绕这个目标,我们把 个人数据空间(ArcSpace)、自主身份钱包(DID Wallet)与区块链(ArcBlock Chain)彻底统一到了同一套「密码学同源(Cryptographic Homology)」架构之下。下面我们就用直白的话配合架构图,拆解这套机制是如何工作的。
一、防黑客拖库,也防内部管理员窥探:双因子分裂密钥与盲化分片
你可能会问:现在的商业网盘和云服务,难道不都宣称自己做了「静态数据加密(Encryption at Rest)」吗?为什么每隔几个月,还是会有云服务被拖库、或者内部运维人员违规翻看用户私密文件的事故?
原因其实一点都不神秘。因为绝大多数云服务的所谓加密,好比酒店前台虽然给每个房间锁了门,却把整栋楼的万能总房卡挂在前台接待员自己的裤腰带上。那套机制防的只是「有人从机房垃圾桶里顺走了一块报废硬盘」;无论是黑客冲进后台把数据库和服务器配置一起拖走,还是拥有后台权限的系统管理员、云服务商运维人员直接查询存储桶,那把挂在服务器上的「万能总房卡」都会帮他们把门直接打开。
为了在云端空间和加密备份里彻底拔掉这把「万能总房卡」,ArcSpace 在存储层做了两层结构性隔离:
| 传统云存储的软肋 | 拖库或后台巡检时发生什么 | ArcSpace 加密空间的做法 |
|---|---|---|
| 明文租户目录与索引表 | 数据库里明明白白记着「哪个用户拥有哪几个文件夹、叫什么文件名、对应哪个云端对象」。一拖库或管理员一查表,全员目录一览无余。 | 盲化分片池与加密目录树:加密空间里的文件被切成固定大小的密文分片,连目录树本身也是加密的,存放坐标由用户专属密钥通过单向散列算出。单看静态存储池,外人和后台运维连「哪些分片属于同一个用户、原来叫什么文件名」都拼不出来。 |
| 单一服务端主密钥(Master Key) | 就算文件落盘加了密,用的也是服务器配置里同一把全局总密钥。黑客拖走配置,或者管理员有服务器权限,就能解开所有人的文件。 | 双因子分裂密钥(钱包半边密钥 + 服务端半边密钥):完整解密密钥绝不保存在服务端硬盘或数据库里,必须由服务器持有的半边密钥与用户钱包在当前在线会话提供的另半边密钥在内存中瞬时合成。 |
这里最核心的设计,就是像银行金库双钥匙保管箱一样的「双因子分裂密钥」。
去银行开保管箱时,银行金库管理员手里有一把钥匙,你自己兜里有一把钥匙,任何一把钥匙单独插进锁孔都转不动。在 ArcSpace 的云端加密空间里也是如此:服务器配置里只保存半把钥匙(服务端半边密钥);另外半把钥匙(钱包半边密钥)由你的 DID Wallet 或手机 Passkey 在你登录授权时当场推演出来,只在你当前活跃的会话期间暂存在内存里,会话一结束或断开就立即从内存抹除,服务端数据库和硬盘上永远不落盘你手里的那半把钥匙。
这样一来,两条过去最难防的隐私风险被同时切断了:
- 第一,防外部黑客静态拖库:对于所有不在线(没有处于活跃读写会话中)的用户,哪怕黑客在同一秒钟把云端数据库、对象存储桶、甚至把服务器环境变量里的半把钥匙全都偷走,因为内存里根本没有那些离线用户的另半把钥匙,黑客拖走的只是一堆既无法关联到人、也无法解密的密文块。
- 第二,防内部员工、系统管理员与云厂商人员窥探:无论是我们自己的工程师、负责维护数据库的系统管理员,还是底层云服务商(如 AWS、Cloudflare 或机房托管方)的员工,日常登录后台、排查日志或直接打开存储桶时,手里都没有你钱包里的那半把钥匙,看到的只有去标识化的散列文件名和密文分片,从工程制度和数学上杜绝了「管理员顺手翻看用户文件」的可能。
⚠️ 一个必须讲清楚的安全边界:ArcSpace 不是密码学机密保险箱
这里我必须特别强调一点:我们做这套双因子分裂密钥与盲化分片设计,目的是保护用户日常文档、笔记与个人数据的隐私隔离,防止被拖库裸奔或被管理员轻易窥探;但它并不是要把 ArcSpace 变成高强度机密保险箱(HSM 或专用密码管理器),你不应该把 ArcSpace 当成存放最高机密凭证的安全存储来对待。特别是:绝对不建议把你的区块链私钥、钱包助记词(Recovery Phrase)或主密码直接当成文件保存在 ArcSpace 里(尤其是放在云端环境下)!
道理很简单:在我们的架构里,你的钱包助记词和私钥是用来保护和派生 ArcSpace 的「根钥匙」,根钥匙永远应该锁在你的手机安全芯片(Secure Enclave)或硬件钱包里,绝不能反过来把开锁的根钥匙塞进网盘里保管。
二、密码学同源:像用区块链派生子钱包一样,自由开辟真正隔离的空间
搞定了底层存储的防拖库与防窥探,下一个问题自然就来了:在用户自己的数字生活里,不同敏感度的数据该怎么隔离?像跨网站管理书签和笔记的应用,又要怎么在不越权的前提下安全读写数据?
答案就在 DID 钱包 × 区块链 × ArcSpace 的「密码学同源(Cryptographic Homology)」设计里。
什么叫「密码学同源」?普通系统里,「账号身份」和「存储空间」是两套毫无关系的系统:先注册一个账号,再去服务器上建几个文件夹。但在 DID Wallet 的底层,用户最核心的资产是一颗主助记词种子。像区块链的 HD(分层确定性)钱包一样,这颗种子可以通过标准数学公式,按不同派生路径衍生出无数个互不关联的子分支。
在我们的同源架构里,同一个种子分支通过严格区分用途的单向密钥派生,同时生长出两样能力:
- 对外是「身份名片(DID)」的非对称密钥:用来证明你是谁、对外发布协作加密公钥、给应用签发授权;
- 对内是「独立加密空间(ArcSpace)」的对称根密钥与盲化坐标:数据虽然存放在同一个分片池里,但用哪把钥匙锁门、目录树放在分片池里的哪个盲化坐标,完全由这条派生路径决定。
把身份派生和空间派生统一到同一棵种子树上,直接解决了两个核心隔离难题:
1. 用户可以像派生区块链子钱包一样,自由开辟无数个互不关联的隔离空间
在日常使用和对外授权时,每一个派生出来的空间都有自己独立的门锁和盲化地址坐标。你可以顺手开辟日常工作空间、家庭共享空间、财务档案空间,或者专门存放个人敏感资料的私密空间(甚至在钱包派生之外再叠加一道只有你自己记住的独立口令)。
因为每个空间的密钥和目录坐标都由不同分支单向派生:持有 A 空间的钥匙,既算不出 B 空间在存储池里的目录坐标,也解不开 B 空间的任何一块文件。不对外协作的纯个人空间完全不需要往链上发布任何记录,所有空间的密文分片混在同一个扁平分片池里,外人连你到底开辟了几个私人空间都看不出来。
2. 用「双信封钥匙盒」实现跨站应用最小权限隔离
在跨网站应用场景里,最典型的例子就是我们日常高频使用的 Aside 应用,它可以帮你把散落在任何网站(Website)下的书签(bookmark)和读书笔记(note)集中管理起来。
如果让应用直接拥有主账户(master account)的整盘读写权限,虽然跨网站汇总数据很方便,但一旦应用凭证泄露,其他目录里的私人文档就会跟着暴露。这就好比你请家政人员每周来整理客厅书架,你真正需要的不是把全屋所有房间的总钥匙交给她,而是只给她一把「只能开客厅书架」的钥匙,外加一张随时能在门禁处注销的短期出入卡。
因此,ArcSpace 采用「双信封钥匙盒(Dual-Envelope)」+「短期读取租约(Lease)」来做应用级隔离:
- 当你在任意网站 A 保存一条书签或笔记时,文件本身用一把随机生成的单次钥匙加密,而在文件外壳上挂上两个小巧的「密钥信封」:
- 信封 1(网站专属信封):用网站 A 的钥匙锁上,让网站 A 自己能正常读写它创建的内容;
- 信封 2(按类别划分的信封):用你钱包派生的「书签与笔记专用钥匙」锁上。
- 当你授权 Aside 跨网站管理笔记时,只需把「书签与笔记专用钥匙」加上一张发给存储网关的「短期读取通行证(Lease)」交给 Aside:
- 严守类别边界:Aside 可以跨所有网站打开带有「书签与笔记」信封的数据;至于你在网站 A 里的订单或私信,因为没有挂「书签与笔记」信封,Aside 就算看到密文也解不开;
- 随时干脆撤权:短期通行证会自动定期滚动更新。当你不想再用某个外部应用时,在钱包里点一下撤销,存储网关就会立即把它的通行证拉黑,停止向它返回任何新的密文分片,完全不需要把历史笔记重新加密一遍。
三、为什么这里一定要有「区块链」?链是防止云端撒谎的密码学核验台
聊到这里,你可能会问:既然所有的文件分片都存在链下(云端对象存储、自托管服务器或本地硬盘),加解密和密钥派生又在钱包配合下完成,那区块链在里面到底起什么作用?
答案很直接:个人文件绝不往区块链上塞;区块链只记录紧凑的公开锚点,用来当「防云端撒谎的密码学核验台」。
为什么需要核验台?因为就算云端服务器解不开你的端到端密文,一个失陷或作恶的远端服务器,依然可以通过「撒谎」来欺骗你的客户端。我们通过 ArcBlock Chain 上的三条轻量级记录,配合客户端核验,把这三条作恶路径堵死:
- 防服务器「偷换门锁(协作公钥目录上链)」: 当其他网站或协作者需要给你发送加密数据时,如果只向中心化服务器询问你的加密公钥,被黑的服务器完全可以把攻击者的假公钥发给对方。通过把需要对外协作的加密公钥发布在链上身份档案(DID Document)里,发送方客户端直接去链上查验有你签名背书的真公钥来锁信封,服务器想在中间偷换门锁,客户端验签就会当场识破。
- 防服务器「拿旧文件糊弄人(32 字节防回滚指纹上链)」: 云端加密存储最隐蔽的一种攻击叫「回滚攻击(Rollback Attack)」:比如你昨天已经更新了文档或删掉了某份文件,但失陷的云服务器故意把三天前的旧版目录树发给你的客户端,假装修改从未发生。通过把当前目录树的最新版本号与一个 32 字节的状态根哈希指纹锚定到链上(外人看只是一串随机哈希,完全看不出任何文件名),你的客户端每次连接空间时都会先拿链上的最新 32 字节指纹对账。只要服务器敢发旧版本,客户端比对不通过就会立刻报警拦截。
- 全网同步撤权与销毁声明存证(吊销与粉碎收据上链): 当你撤销某张应用通行证时,把签名后的撤销记录发到链上,所有订阅链上事件的存储网关和自托管节点就能在几秒内同步拉黑该通行证;而当你对某份受保密协议约束的文件执行「销毁密钥并清理密文分片(密码学粉碎)」时,把销毁声明摘要锚定到链上,就能留下一份带不可篡改区块时间戳的审计收据。
你看,链上连一个字节的个人文件都不存,却用紧凑的公开账本锚点,让你的客户端随时能验出远端存储节点有没有在公钥、目录版本或撤权状态上说谎。这正是我们一贯坚持的「可验证性大于单纯的去中心化」。
四、性能影响有多大?多维无感体验与「家里 NAS 保持原生明文」
一套安全架构设计得再严密,如果让用户觉得打开文件变慢了,或者把全家人用电脑和硬盘的习惯折腾得一团糟,在工程上都是不及格的。因此我们在设计这套加密隔离机制时,从四个不同维度把性能开销压到了用户几乎完全无感的水平(无论你是用官方云托管、在自有云主机上部署,还是跑在像 Cloudflare 这样的边缘节点或家里本地设备上):
- 登录与日常读写分离(微秒级密钥合成):
耗时的口令抗暴力推演只在用户登录那一刻执行一次;到了日常每一次文件读写请求,服务端在内存里合成那把「双因子分裂密钥」只需要约
10微秒(0.01毫秒),相比几毫秒到几十毫秒的网络传输延迟完全可以忽略不计。 - 大文件
1 MB流式分块加解密(不卡顿、不爆内存): 大文件绝不会傻等整个文件下载或解密完才响应,而是切成1 MB的独立小块边流转边加解密。依托现代 CPU 原生的硬件加密指令集,加解密1 MB数据的纯计算耗时仅约0.16毫秒;哪怕在线播放几个 GB 的高清视频,也支持随点随播、随意拖动进度条,且服务端只需维持不到4 MB的流式缓冲内存。 - 按空间与信封按需解锁(目录检索不扫全盘): 得益于同源派生出的确定性盲化坐标与双信封结构,当你打开某个子空间或让 Aside 拉取「书签与笔记」时,系统只需按需解锁当前访问的分片和对应信封,哪怕你开辟了十几个隔离空间,也不会拖慢日常列表加载。
- 家里本地与 NAS 日常目录:零加密性能损耗,100% 原生明文: 回到文章开头说的第三种运行方式:当你在家里本地或 NAS 上自托管(Local Self-Host)ArcSpace 时,我绝对不会把全家人共用的 20TB NAS 硬盘也全部变成只有特定软件才能解开的加密分片池。你想想,如果为了所谓加密,搞得家里人用客厅 Apple TV 看不了电影、在 Mac Finder 里打不开家庭相册,我大概当天就会被家里人投诉下课 🤣。
因此在 ArcSpace 里,不同运行环境与存储卷的边界非常清晰:
- 家里本地自托管日常目录(100% 操作系统原生明文):你电脑上的代码仓库、家里 NAS 上的家庭相册和电影盘,直接保持操作系统原本的普通文件夹和明文文件,读写速度就是本地磁盘的 100% 原生速度。全家人照常用 Mac Finder、Windows 共享、Apple TV 和手机相册直接打开,丝毫不受影响。
- 云端托管空间、云服务器自托管空间、异地 Backup 备份与专门划出的私密空间(开启全套加密分片):凡是离开家庭物理环境、写进云端或异地备份的数据,以及你在本地专门指定要加密隔离的私密空间,自动转化为盲化加密分片并受双因子密钥保护。
- 同一个工作台统一管理:当你打开 ArcSpace 界面时,来自家里明文 NAS 的照片与来自云端已解锁加密空间的文档同屏呈现,不需要在两套软件之间来回切换。
回过头来看,个人数据安全最怕走入两个极端:要么图省事把所有人的数据明文堆在云端大池子里,让黑客拖库或后台管理员一览无余;要么搞出一套反人类的繁琐加密,把用户自己的家庭硬盘先锁成黑盒。
把 DID 钱包、区块链与 ArcSpace 在密码学底层统一起来,我们真正想做到的,就是让密码学在正确的地方安静发力:平时你在家里改代码、看 NAS 照片、用 Aside 随手记下网页书签时,它快得让你感觉不到任何性能负担;而当你的个人数据走到云端托管、异地备份或跨应用协作时,你手里的钱包种子和链上核验台会自动替你守住边界,既不怕外部拖库,也不怕内部窥探。
下一篇延伸阅读:既然服务端不存完整密钥、也没有后台客服能强行重置密码,万一有一天我自己忘了独立口令,或者把手机和助记词一起弄丢了怎么办?请继续阅读本系列下一篇:《对黑客零妥协,对遗忘留退路:ArcSpace 的防自锁设计与社交恢复机制》。