AI 智能体需要钱包——为什么去中心化身份比以往任何时候都更重要
仅仅让 AI 能够回话已经不够了。就在几个月前,ArcBlock 首席执行官冒志鸿(Robert Mao)强调,2025 年将是爆发之年,AI 将需要通过内置的身份、透明度和安全交互来证明自己。这一紧迫性背后的目的是确保智能体系统在运行方式、代表对象以及数据流向方面拥有内置的信任。
以下是为什么去中心化身份 (DID) 不再是可选项,以及 ArcBlock 如何积极解决这一问题的原因。
1. 拥有真实身份的 AI 智能体
“每个 AIGNE 智能体都自带一个 DID。这不是一个功能——它是基础。” ——Robert Mao,ArcBlock 首席执行官
实践中的意义:
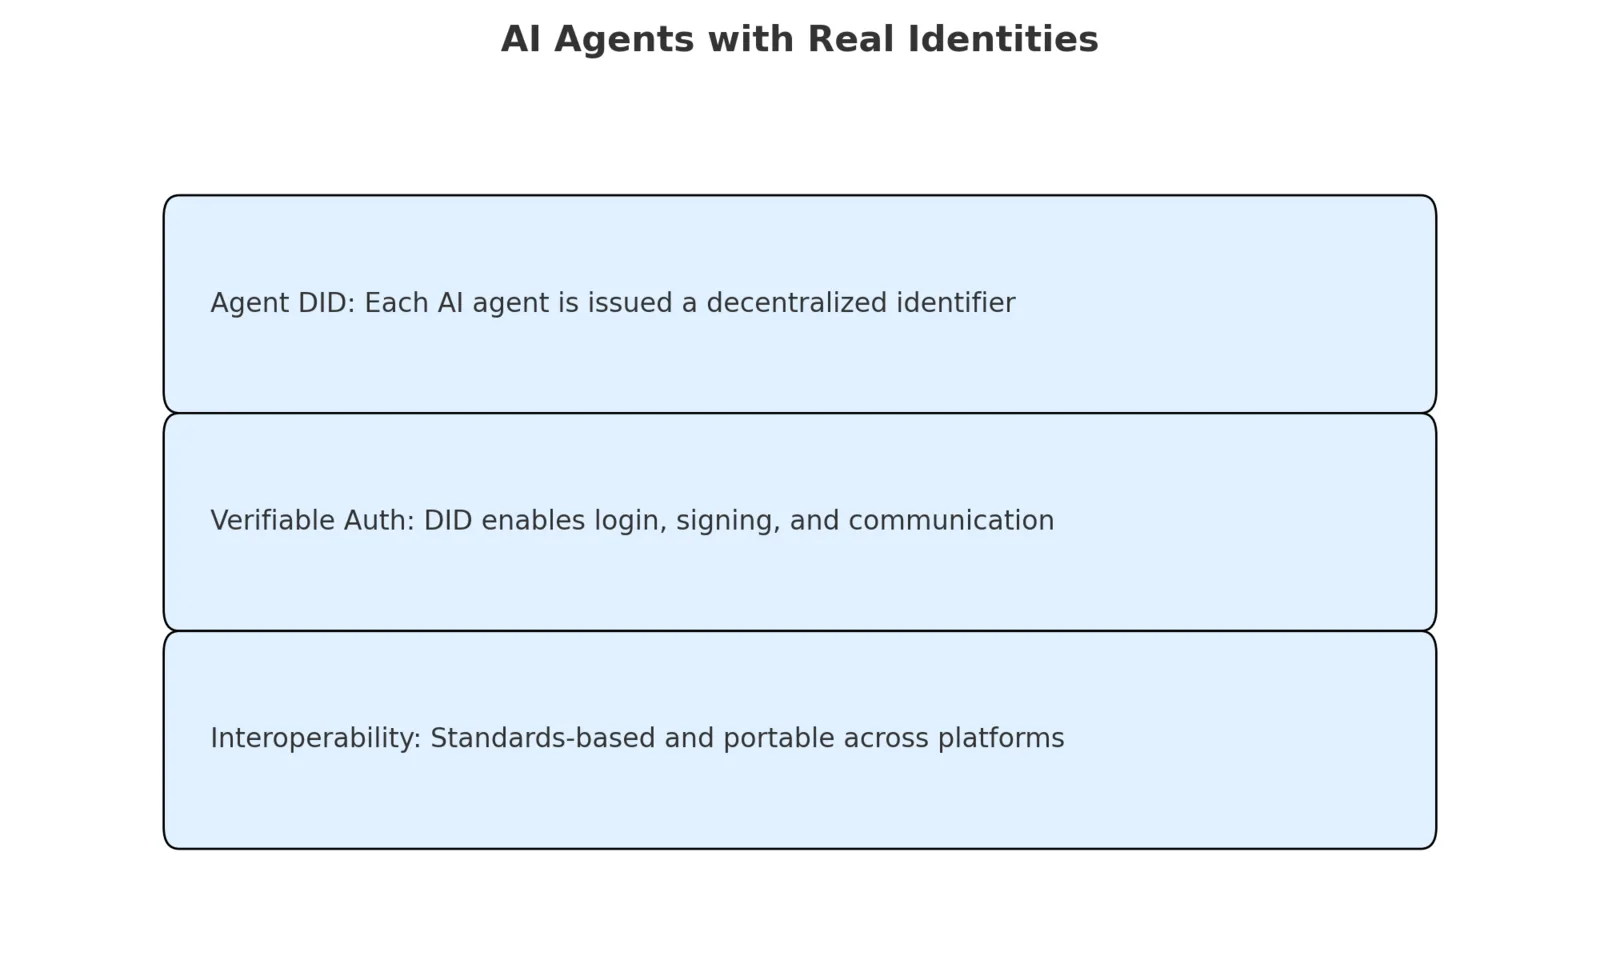
- 每个使用 AIGNE 构建的 AI 智能体都会自动获得一个去中心化标识符 (DID)。
- 这些 DID 能够实现:
- 应用程序的安全身份验证(以智能体身份登录)
- 可验证的通信(签名请求或消息)
- 跨系统的互操作性(符合 W3C DID 标准)
现实应用:
- ArcBlock 与去中心化身份基金会 (DIF) 举办的黑客松:ArcBlock 参加了 DIF 黑客松,参赛团队构建了使用 DID 验证的 AI 智能体,应用场景包括安全电子邮件助手、数据查询智能体等,证明了 DID + AI 是真实的开发者需求,而非理论上的空谈。
黑客松项目演示: ArcBlock + 去中心化身份
相关: W3C DID 核心规范 —— ArcBlock 直接支持该规范。
🧾 2. 可审计的 AI:日志,而不仅仅是信任
“你应该能够看到哪个智能体在什么时候、使用什么数据做了什么。”
ArcBlock 正在通过 AIGNE 将可审计性默认嵌入到 AI 中:
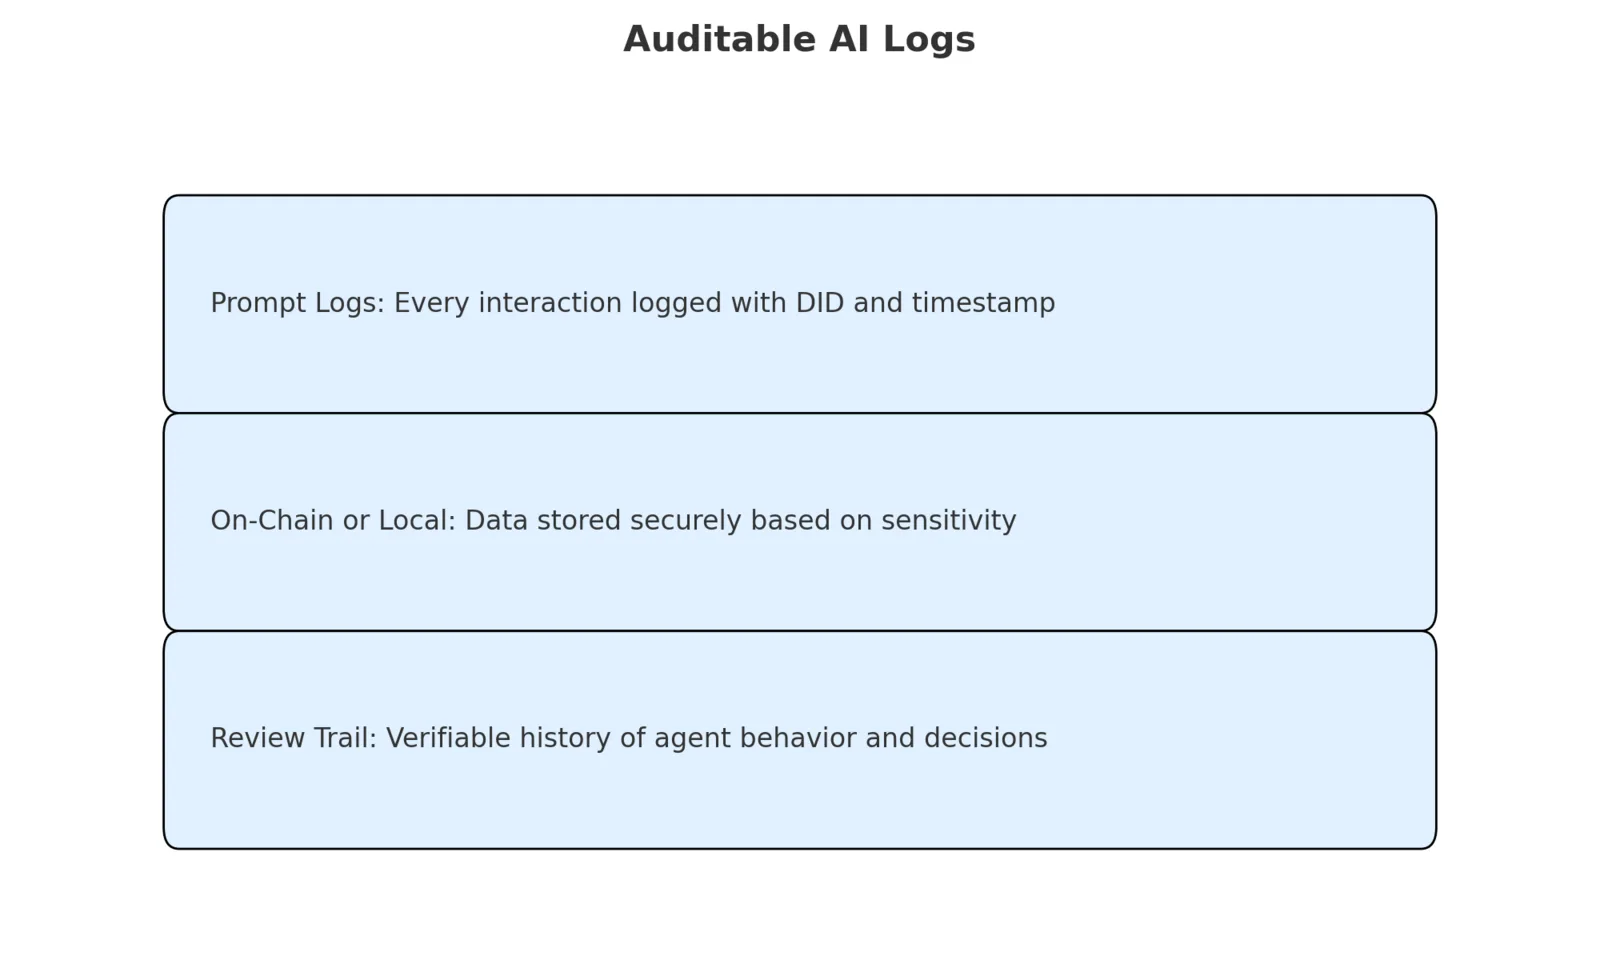
- 智能体的每一次提示(Prompt)、响应和采取的操作都可以记录在链上或本地,且日志与 DID 绑定。
- 这创建了智能体行为的可验证历史,在企业、法律或强合规环境中尤为宝贵。
现实案例:
- 写作改进智能体:AIGNE 用户可以启动一个写作智能体,它不仅能优化草稿,还能记录决策过程——何时调整了语气、使用了哪些参考资料等。这在目前的内容创作中已经得到应用,包括文章、评论以及跨团队的 AI 辅助发布。
3. 私有 AI:本地模型 + 基于 DID 的路由
“AI 需要知道哪些内容可以发送到云端,以及哪些内容永远不应离开你的机器。”
ArcBlock 支持混合模型执行:
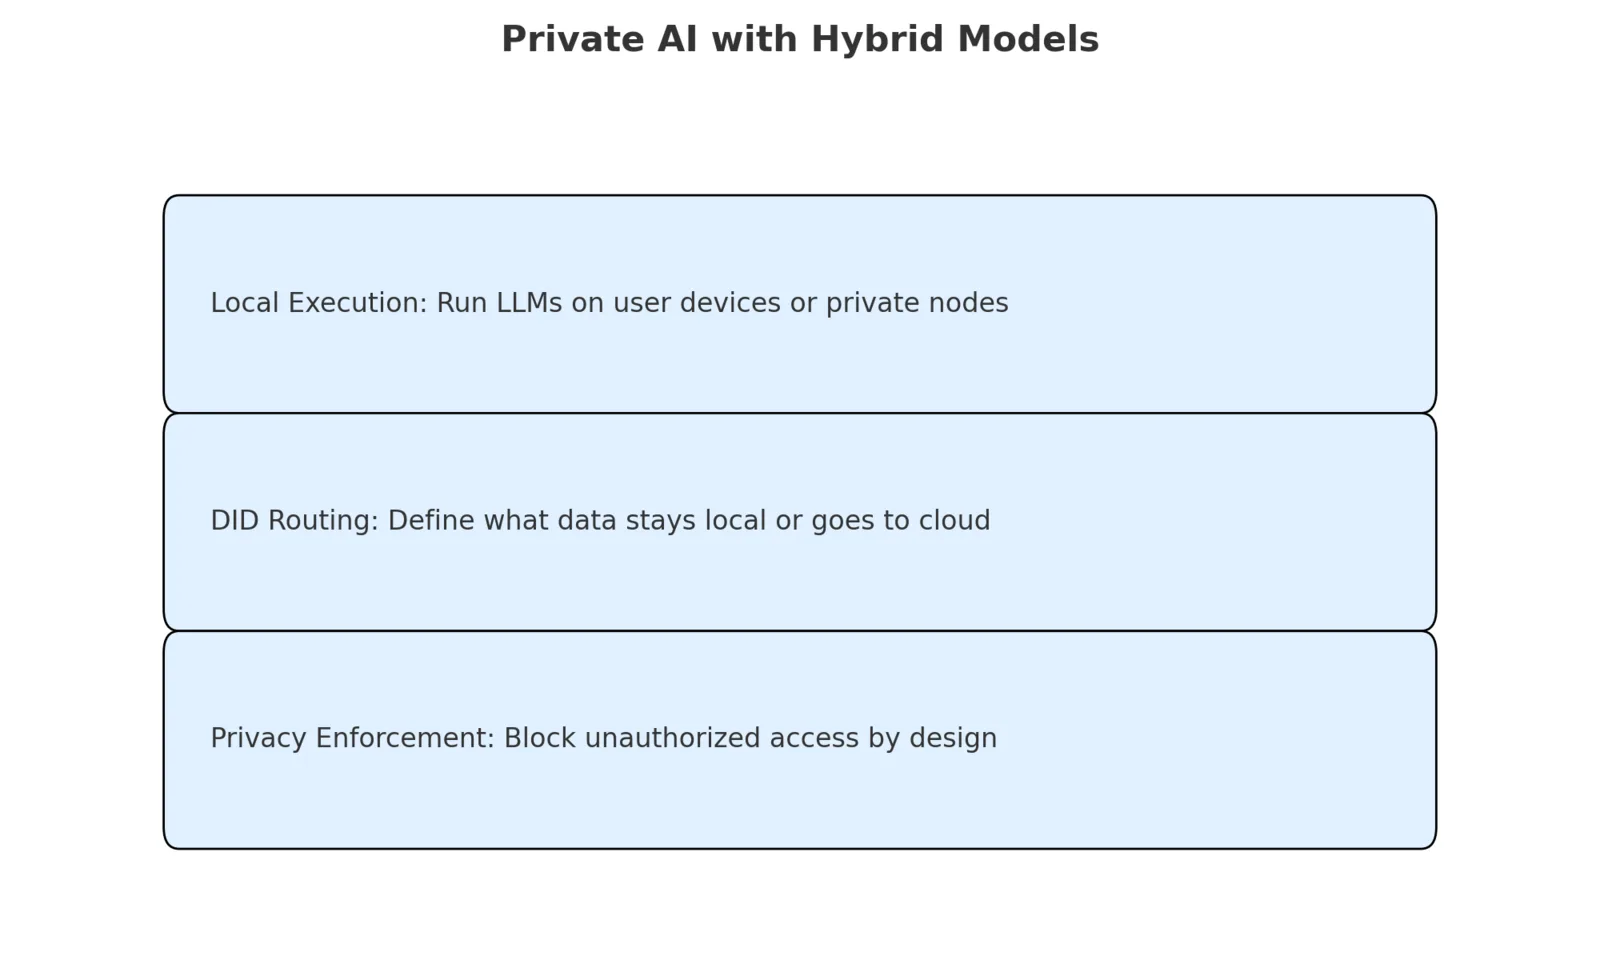
- 轻量级大语言模型(如 Llama、Mistral)可以在本地运行,例如在 M 系列芯片的 Mac 或私有服务器上。
- DID Spaces 作为访问网关,定义了智能体可以访问或共享哪些个人或业务数据。
- 数据经过选择性路由:敏感输入保留在本地,非敏感提示(例如语言翻译或搜索)可以使用公共大语言模型。
参考: Apple、Ollama 和 PrivateGPT 等行业领导者也采用了这种混合模型策略——而 ArcBlock 正将其引入无代码 AI 构建领域,让非技术创作者也能轻松使用。
4. 加密驱动的智能体:从操作到交易
“智能体应该能够支付、赚取和持有价值。没有加密货币,它们只是聪明的脚本。”
通过设计,ArcBlock 的基础设施(包括其 Payment Kit Blocklet)使之成为现实:
- AIGNE 智能体可以与加密支付进行交互。
- 用户可以定义包含以下内容的智能体工作流:
- 自动生成发票
- 代币门控访问控制
- 链上投票或决策
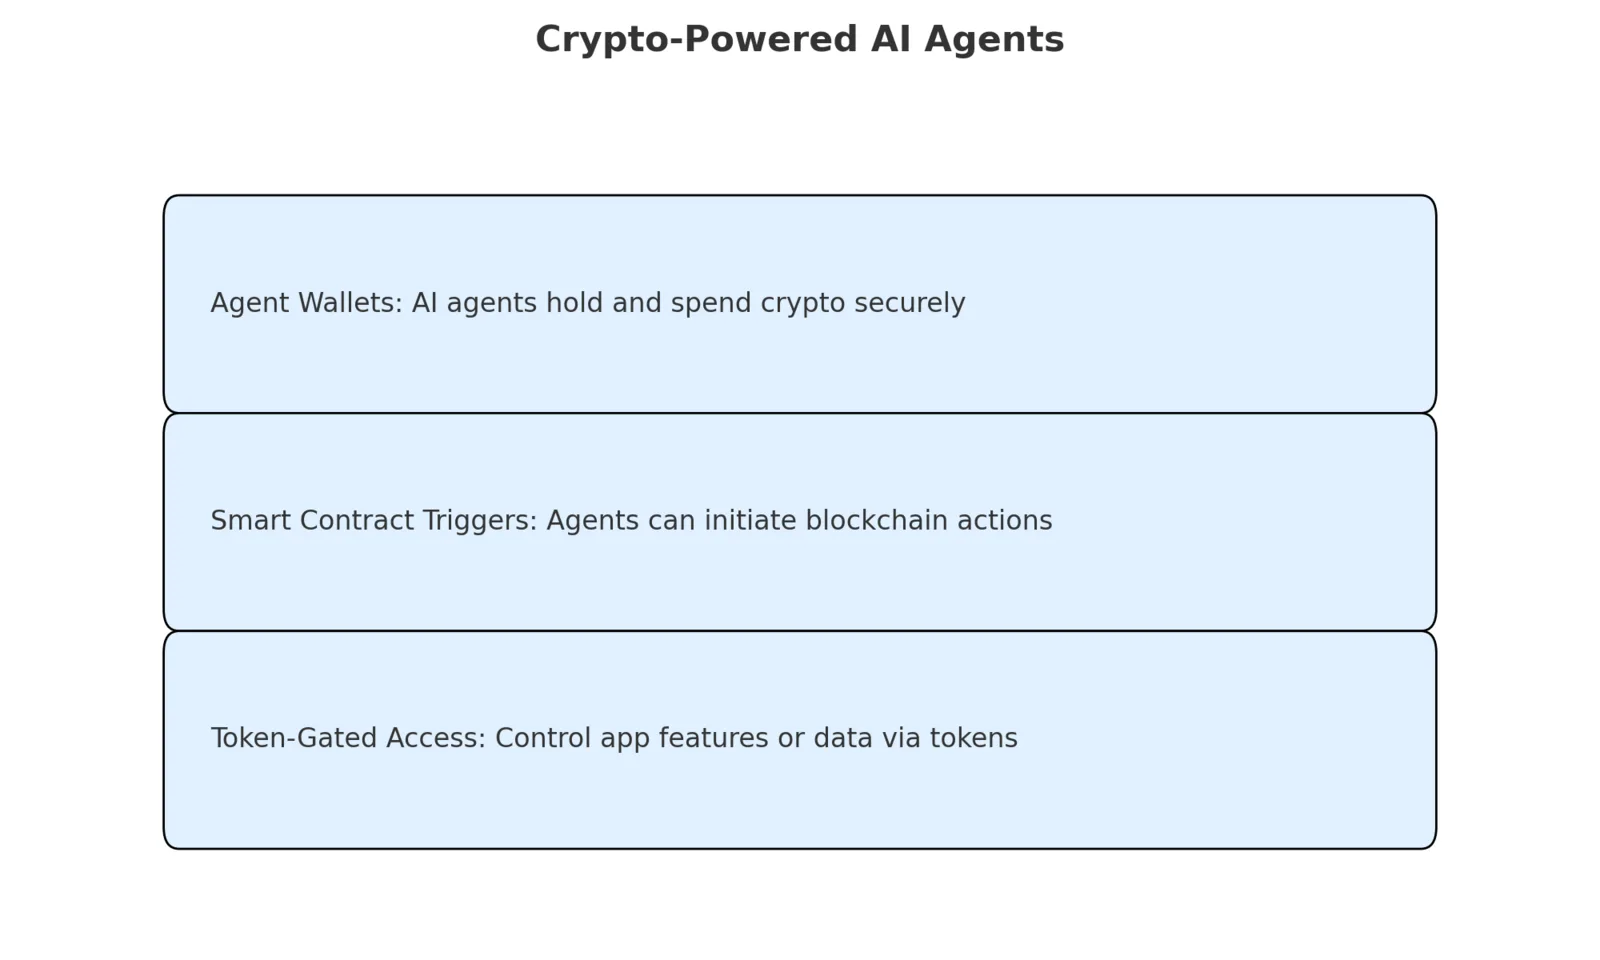
已投入使用的 Blocklet 示例:
- 代币交互 Blocklet – 让智能体发起或响应区块链支付或资产操作。
- NFT 工具 Blocklet – 智能体可以验证或分发与其应用体验相关的 NFT。
值得注意: 使用 ArcBlock 的 MCP(模型上下文协议) 架构还可以支持更多场景,该架构就像是智能体与智能体之间、或智能体与链之间互操作的“USB-C”接口。
总结:没有 DID 的 AI 是一种隐患
随着 AI 成为每个用户界面的后端,信任、透明度和控制权已不再是可选项。无论你是在构建内部工具、面向公众的智能体,还是 Web3 原生产品,你的用户(以及监管机构)都会要求得到答案:
- 谁是 AI 的幕后推手?
- 它做了什么?
- 我的数据去哪了?
- 我可以撤销访问权限或更改权限吗?
有了 ArcBlock,这些答案都已内置其中。亲自尝试一下,请访问 https://www.arcblock.io.
收听概览
本页涉及
术语
-
Agent
当 agent 代表人或服务完成一项工作,真正需要说明的是三件事:谁在行动、代表谁、这次行动被允许做什么。把它们分开,授权和后续核验才有明确对象。
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。