ArcBlock 希望用区块链保护你的身份
ArcBlock 希望用区块链保护用户身份
我们当中有多少人会使用 Google 或 Facebook 登录想用的应用和服务?方便吗?是的。它是否让应用和互联网整体上更易于使用?毫无疑问。然而,提供了便利,是否就意味着 Google 或 Facebook 有权控制我们作为用户所产生的全部数据?更重要的是,这是否赋予 Facebook 和 Google 将我的数据卖给任何想用这些数据向我们投放广告的人的权利?
回答这个问题之前,让我们换一个角度思考。托管我们数据的公司是否有责任保护这些数据,确保外部恶意行为者无法访问?坏人拿到我们的数据时,该由谁负责?今天,WhatsApp 宣布其广受欢迎的通信应用出现新的安全漏洞,而这只是 Facebook 近期多起安全事件中的一起。对于一家每天有超过 15.2 亿用户登录其服务的公司而言,即使很小的漏洞也可能造成重大影响。
在 ArcBlock,我们相信隐私不仅重要,更代表未来。我们一直致力于让每个人都能使用去中心化身份,减少用户对第三方及其他服务的依赖。这些服务会跟踪、使用用户数据,并将数据分享给任何愿意付费的人;而我们希望让开发者及所有相关参与者都能为任何人提供管理和掌控自己数字身份的能力。
本周早些时候,ArcBlock 宣布推出新的去中心化身份服务(DID)和去中心化身份 ABT Wallet。这些新服务和应用采用支撑 Bitcoin、Ethereum 等主流加密货币的同类技术,但将其用于保护个人用户的“数字资产”。每一次互动、许可证、在线资料等都被视为数字资产,并以某种方式为用户创造价值,无论只是登录网站还是支付款项。此外,用户可以通过 ABT Wallet 轻松管理数字身份,只需要一部手机,就能让这一切成为现实。
对于开发者,ArcBlock 已将 DID 和钱包能力完整集成到近期推出的 Forge Blockchain Application Framework 中,只需几个简单步骤就能实现去中心化身份。开发者可以将其用于服务访问、付费内容、签名、验证等场景。对于用户,只需下载 ABT Wallet,就能立即使用 ABT Network 上的任何服务,也可以通过钱包访问其他兼容网络和符合 W3C 规范的服务。
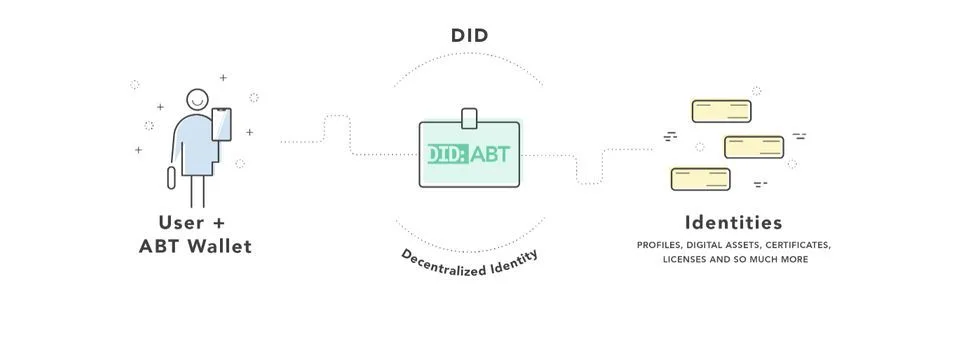
一些可以立即应用的场景包括:
身份验证:告别中心化身份系统——在那类系统中,只要掌握关于你的部分信息,就可能访问你的数据。去中心化身份则要求实际接触用户的设备(或其他介质),才能验证其为合法用户,因此破解难度显著提高。此外,用户可以在设备上创建不同类型的身份,用于通过在线资料访问网站和服务、验证工作经历、持续教育培训,以及维护数字许可证和证书等。
数据保护:不再发生 Equifax 泄露,不再发生 Facebook 泄露。去中心化身份采用业界领先的密码学技术保护用户数据,信息始终由用户在自己的设备上掌控;任何人申请访问数据时,都必须获得用户批准。
可审计交易:担心数据或先前认证的数据被修改?通过去中心化和基于区块链的签名,篡改数据几乎不可能。数据不可变,只需访问区块链浏览器,即可在公共区块链上轻松验证。
简单易用:为了让它真正可用,ArcBlock 还实现了此前其他区块链公司未能做到的事情:打造出色的用户体验,始终将易用性和功能放在首位,确保每个人都能获得尽可能好的体验。
用户掌控一切:用户可以拒绝或接受任何请求,并将数据保存在自己的设备上。用户可以按自己的意愿分享,也可以撤销此前授予服务的访问权限。
为了让去中心化身份成为现实,ArcBlock 开发了一套新的开放式去中心化身份协议。它既符合 W3C 规范,也能与其他 W3C 身份服务提供商互操作。借助这种兼容性,用户可以确信,使用符合 W3C 规范的服务,就能接触更广泛的服务和应用。更重要的是,通过采用这一行业标准,ArcBlock 能确保用户受益于美国国土安全部所采用的同类安全技术。
任何人都可以使用去中心化身份和 ArcBlock 的 Forge Framework 开始构建应用。来看看它有多简单,并想象你能为用户带来什么——把他们自己的数据交还给他们掌控。
本页涉及
术语
-
Dapp
一种应用,它的关键状态不只存在某一个运营方的数据库里。各个项目对「去中心」的标准差别很大,所以有用的问题是:哪一部分能被外部的人核实。
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。
-
区块链
通过密码学连接记录,并按共同的验证与共识规则确定交易历史的分布式账本。