Proof of Personhood とデジタルアイデンティティ:人間中心・AI 時代における分散型アイデンティティの役割
AI の台頭とデジタルシステムの利用拡大に伴い、オンラインで信頼と真正性を確立することが、これまで以上に重要になっています。この領域では、Proof of Personhood(PoP、人間であることの証明)とデジタルアイデンティティという 2 つの重要な概念が中心的な役割を果たします。分散型アイデンティティ(DID)をエコシステムへシームレスに統合したプラットフォームである ArcBlock では、これらの概念がどのように交わり、DID がその両方をどう変革できるかを目の当たりにしてきました。
中核概念の定義
Proof of Personhood(PoP)とは?
Proof of Personhood は、デジタル上の主体が一意の実在する人間であることを検証する仕組みです。1 人の攻撃者が複数の偽のアイデンティティを作成してシステムを操作するシビル攻撃などに対する重要な防御策です。PoP は次のような場面で不可欠です。
- 民主的な投票:「1 人 1 票」を保証する。
- 公正な資源配分:1 人が複数人分を受け取ることを防ぐ。
- オンラインサービス:ボットや重複アカウントを排除する。
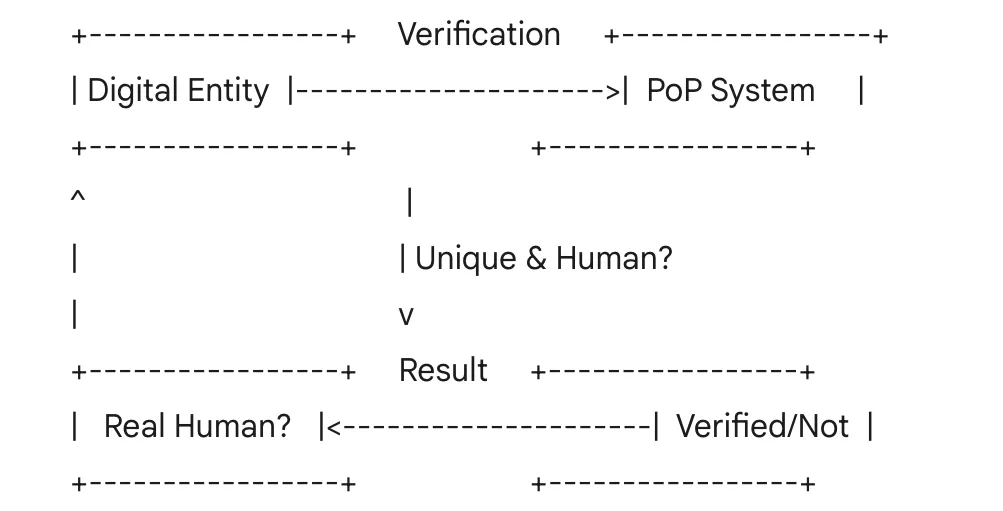
PoP の本質は一意性と人間性に焦点を当てることであり、本人確認における限定的ながら極めて重要な側面を扱います。次の図は、デジタル上の主体を人間として検証するシステムの例です。Venn Factory, 2023
デジタルアイデンティティとは?
デジタルアイデンティティはより広い概念で、オンライン上の個人を定義するあらゆるデジタル属性を含みます。たとえば次のようなものです。
- 認証情報:ユーザー名、パスワード、生体情報。
- 個人データ:氏名、メールアドレス、生年月日。
- 行動パターン:取引履歴や閲覧習慣。
デジタルアイデンティティシステムはこれらの属性を管理し、各プラットフォームで認証、認可、パーソナライズを可能にします。従来のシステムは多くの場合、これらのデータを一元管理するため、プライバシーとセキュリティへの懸念が生じます。IEFT Identity Discuss, 2023
分散型アイデンティティの位置づけ
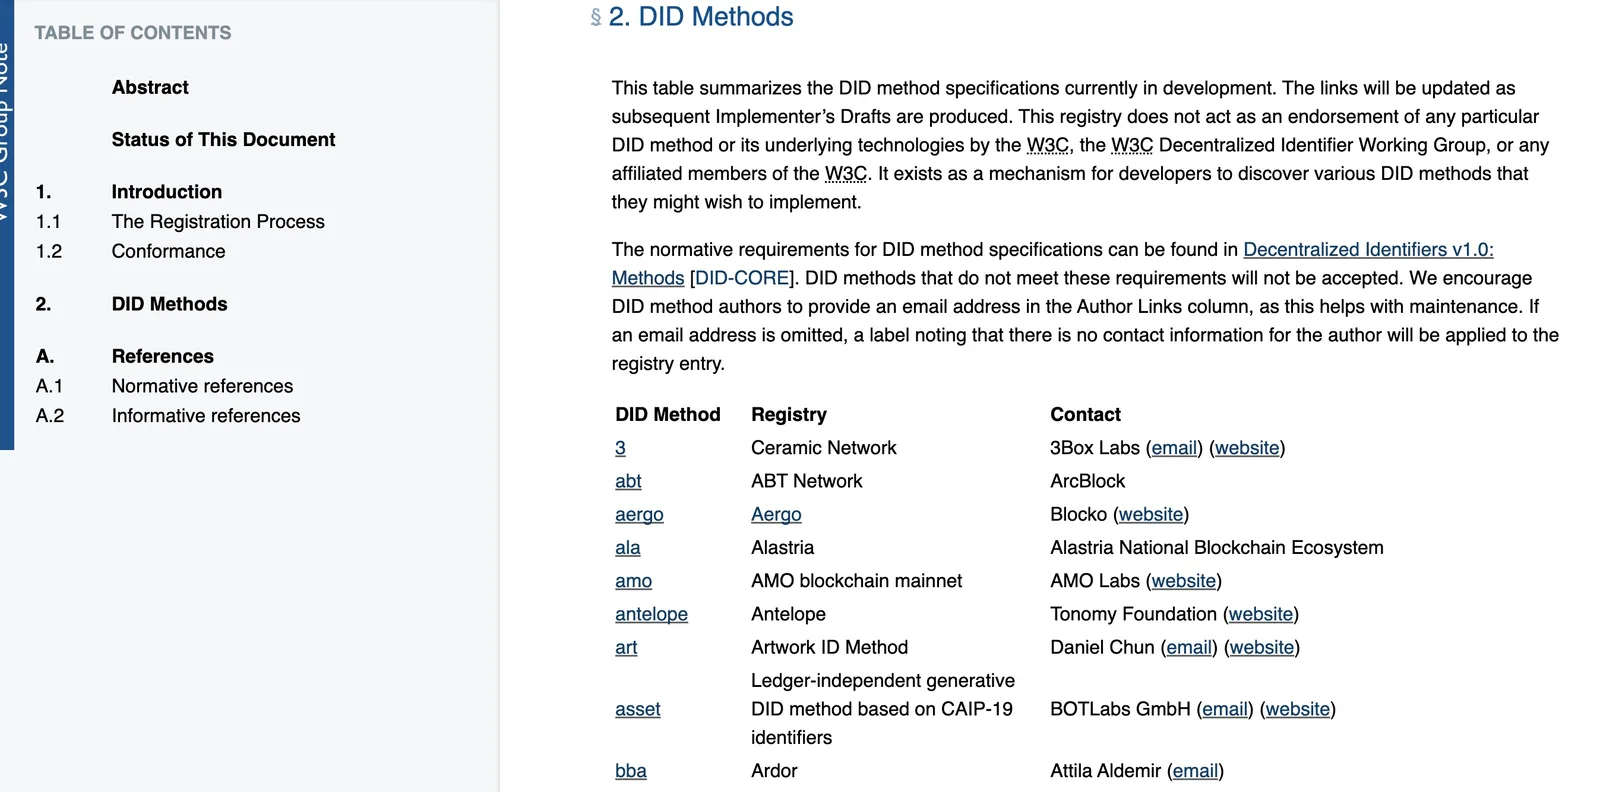
分散型アイデンティティ(DID)は、中央集権的な機関に依存せず、ユーザー自身にデータの管理権を与えることでデジタルアイデンティティを再構築します。W3C DID 仕様などのオープン標準に基づき、多くの場合ブロックチェーン技術を活用する DID は、自己主権型アイデンティティの理念に合致します。ArcBlock では、ユーザーと開発者を支援するために DID をプラットフォームへ統合し、デジタルアイデンティティと PoP の基盤を提供しています。
Proof of Personhood とデジタルアイデンティティの比較
PoP とデジタルアイデンティティは検証に重点を置く点で重なりますが、その目的は異なります。
- 共通点:どちらもユーザーのアイデンティティの一面を確認し、デジタル上のやり取りに信頼を確立することを目指します。
- 相違点:PoP は一意性と人間性の証明に特化しています。一方、デジタルアイデンティティは Web サイトへのログインから店舗での年齢証明まで、より幅広い属性と用途を含みます。
分散型アイデンティティは、広範なアイデンティティ管理と特定用途の PoP の両方を支援できる、柔軟でユーザー中心の枠組みを提供し、この 2 つの概念を橋渡しします。
Proof of Personhood に分散型アイデンティティを用いる利点
- プライバシーとユーザーの管理権 DID によりユーザーは自身の PoP 認証情報を所有でき、データの露出を最小限に抑えられます。選択的開示などのプライバシー保護手法により、機密情報を共有せず人間であることを証明できます。個人データを大量に保有する中央集権型システムとは対照的です。
- 相互運用性 標準化された DID により、PoP 認証情報をエコシステム間で持ち運び、検証できます。投票から資源配分まで、多様な用途で実用的に利用できます。
- スケーラビリティ 分散型システムはアイデンティティ管理をネットワーク全体へ分散し、中央機関のボトルネックを回避します。この拡張性は、世界規模の本人確認など大規模な PoP 用途に不可欠です。
- セキュリティ ArcBlock のようなブロックチェーンを基盤とする DID ソリューションは、PoP 認証情報を改ざん不能かつ不正に強いものにし、重要な場面での信頼を確保します。
Proof of Personhood に分散型アイデンティティを用いる課題
- 技術的な複雑さ DID ベースの PoP システムには、ブロックチェーン、暗号技術、直感的なインターフェースなど高度な基盤が必要になる場合があります。特に技術に詳しくないユーザーには、この複雑さが普及の妨げになります。ただし ArcBlock の DID ソリューションでは、必要な機能をすぐ利用できる形で提供し、これらの課題を大幅に軽減しています。
- 導入の障壁 DID は普及し始めていますが、まだライフサイクルの初期段階です。ユーザーや組織に分散型ソリューションを受け入れてもらうには、教育と信頼構築が必要です。
- 検証の堅牢性 DID は枠組みを提供しますが、実際の PoP 検証(生体認証やソーシャルグラフなど)にも万全の精度が求められます。
これらのトレードオフを示すため、PoP 手法を比較してみましょう。
| 基準 | ソーシャルグラフ型 | 汎用ハードウェア生体認証 | 専用ハードウェア生体認証 |
|---|---|---|---|
| プライバシー | 低い | やや低い | やや高い |
| アクセス性/スケーラビリティ | やや低い | 高い | 中程度 |
| 分散化の堅牢性 | やや高い | やや高い | やや低い |
| 偽ユーザーに対する安全性 | 高い | 低い | 中程度 |
この表は各 PoP 手法の長所と短所を示しています。その多くは、DID がプライバシー、スケーラビリティ、セキュリティのバランスを取ることで対処できます。
ArcBlock のアプローチ:強力な分散型アイデンティティ基盤
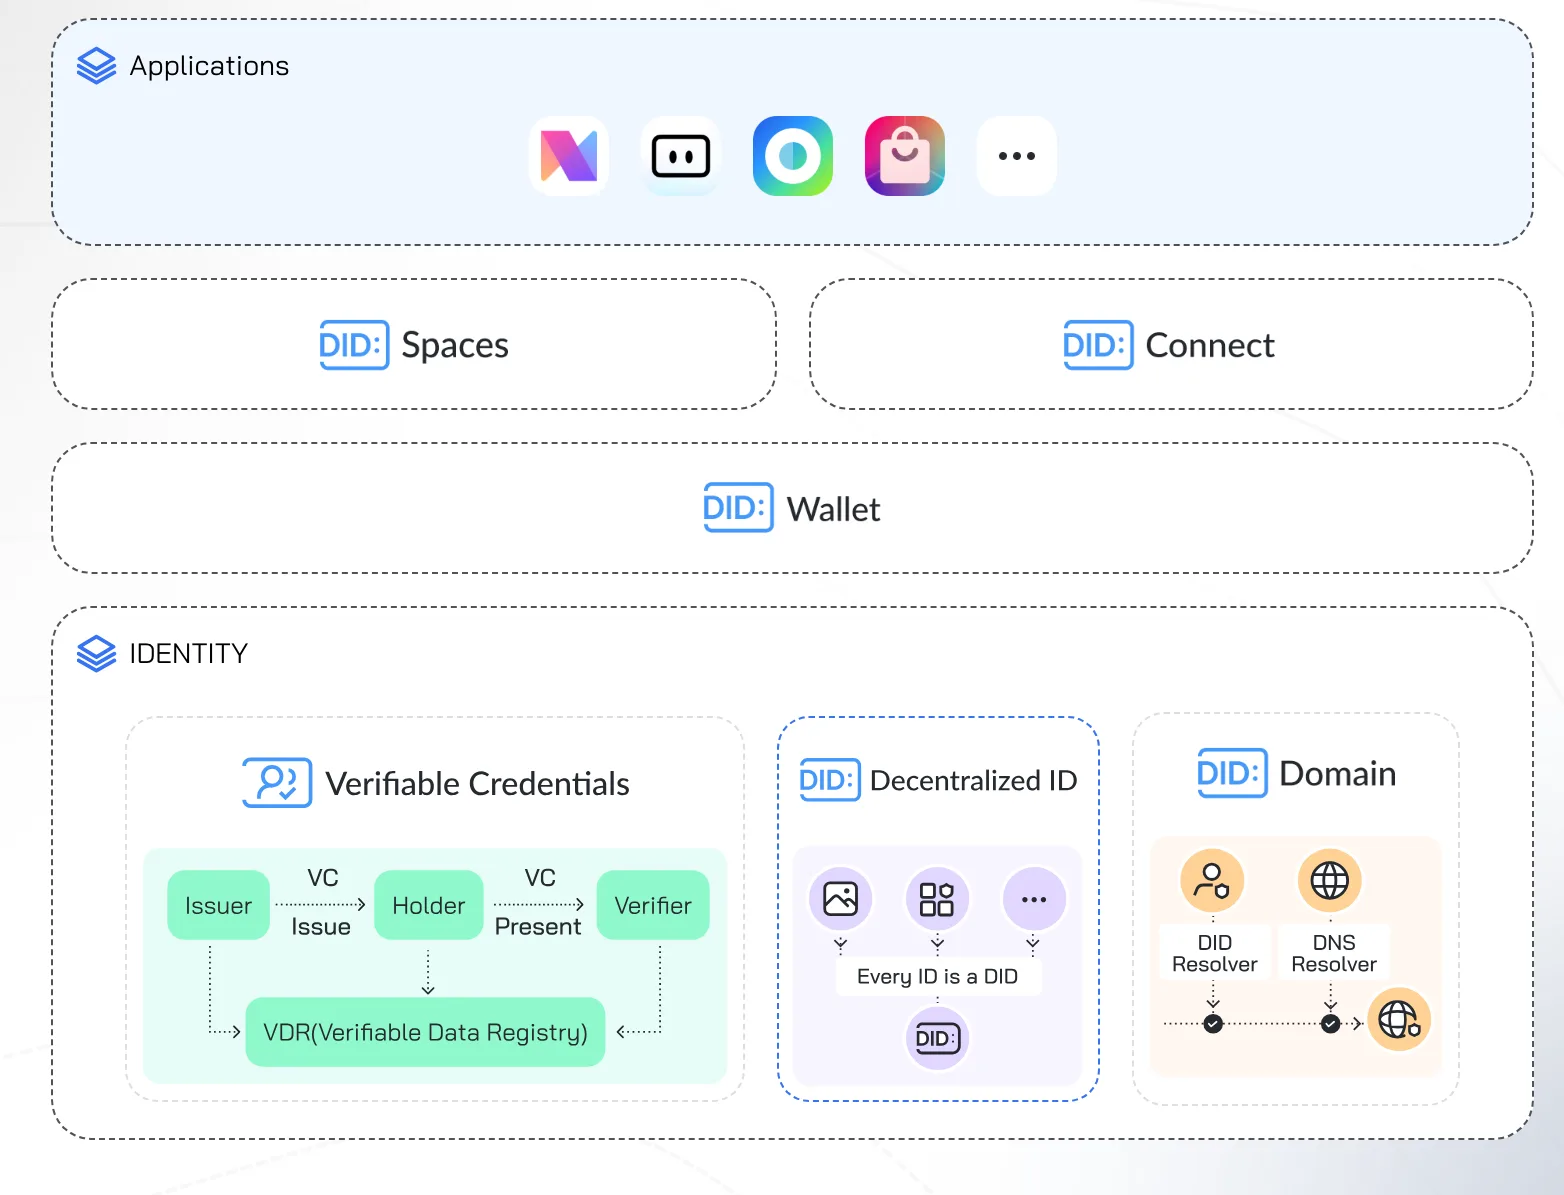
ArcBlock は分散型アイデンティティをプラットフォームの隅々まで組み込み、デジタルアイデンティティと PoP の両方に堅牢な基盤を構築しました。その特長は次のとおりです。
主な機能
- 完全な統合:DID は後付けではなく、ユーザー認証からスマートコントラクトまで ArcBlock のあらゆる層に組み込まれています。開発者とユーザーの双方にシームレスなアイデンティティ管理を提供します。
- ユーザー中心の設計:認証情報の発行と検証に直感的なインターフェースを提供し、誰もが利用できるようにして、DID の導入を簡素化します。
- スケーラビリティ:ArcBlock のブロックチェーン基盤は高スループットのアイデンティティアプリケーションに対応し、決済、投票、ユニバーサルベーシックインカムなど大規模な用途に適しています。
- セキュリティ:ブロックチェーンの不変性を活用し、PoP とアイデンティティ認証情報の安全性と耐不正性を確保します。
ArcBlock と他のアイデンティティサービスとの比較
中央集権型アイデンティティプロバイダー
従来のシステム(ソーシャルログインや政府発行 ID など)はデータを一元化するため、漏えいやユーザーによる管理権の喪失につながるリスクがあります。ArcBlock の DID ソリューションは:
- リスクを低減:分散化によって単一障害点を排除します。
- プライバシーを強化:あらゆる情報を収集する中央集権型システムとは異なり、何を共有するかをユーザーが決定します。
その他の分散型アイデンティティプラットフォーム
競合サービスがある中で、ArcBlock の強みは包括的なエコシステムにあります。
- フルスタックソリューション:DID ツールだけでなく完全なブロックチェーンプラットフォームを提供し、エンドツーエンドの分散型アプリケーションを実現します。
- 導入の容易さ:使いやすさを重視し、企業や開発者の参入障壁を下げています。
結論:分散型アイデンティティで信頼を構築する
Proof of Personhood とデジタルアイデンティティは、信頼できるデジタル世界に不可欠です。分散型アイデンティティは両者を結び付け、ユーザー中心で安全かつ拡張性の高いソリューションを提供します。ArcBlock はこの流れに追随するだけでなく、先導しています。DID をプラットフォームに組み込むことで、人間であることの証明から複雑なデジタルプロフィールの管理まで、ユーザーと開発者がアイデンティティの課題に取り組めるよう支援します。分散型アイデンティティを使い始める場合や、次のアプリへ統合する場合は、https://www.arcblock.io をご覧ください。
音声概要を聴く
詳細情報
Proof of Personhood、デジタルアイデンティティ、分散型アイデンティティについて詳しく知るには、次の資料をご覧ください。
- W3C Decentralized Identifiers(DIDs)仕様:DID の構造とユースケースを詳しく解説する公式標準。https://www.w3.org/TR/did-core/
- Christopher Allen による Self-Sovereign Identity:DID の基盤となる自己主権型アイデンティティの原則を解説する基礎的な記事。http://www.lifewithalacrity.com/2016/04/the-path-to-self-sovereign-identity.html
- Microsoft の分散型アイデンティティ資料:DID 導入を先導してきた Microsoft による実用例の知見。https://www.microsoft.com/en-us/security/business/identity-access-management/decentralized-identity
- Ethereum Name Service(ENS)とアイデンティティ:ENS が DID と統合し、人が読める分散型アイデンティティを作る仕組み。https://ens.domains/
- Sovrin Foundation:ホワイトペーパーや事例研究を通じて自己主権型アイデンティティの発展に取り組む非営利団体。https://sovrin.org/
- ID2020:すべての人のためのデジタルアイデンティティに注力し、アイデンティティと人道支援用途の接点を探る世界的イニシアチブ。https://id2020.org/
さらに学ぶためのリンク
より深く探究したい方には、以下の資料もおすすめします。
- Evernym の「Decentralized Identity Explained」:DID とその影響を理解するための初心者向けガイド。https://www.evernym.com/decentralized-identity/
- Hyperledger Indy ドキュメント:DID 専用のブロックチェーンフレームワークである Hyperledger Indy の実装に関する技術情報。https://hyperledger-indy.readthedocs.io/
- Vitalik Buterin の「Proof of Personhood: A Survey」:Ethereum 共同創業者による PoP 手法の詳細な考察。https://vitalik.ca/(注:Vitalik はアイデンティティと PoP について頻繁に執筆しているため、関連するブログ記事を検索してください。)
- uPort(現在は Serto の一部):開発者向けの事例とツールを提供する DID の先駆者。https://www.serto.id/
- Decentralized Identity Foundation(DIF):DID の標準化と相互運用性を推進する共同組織。https://identity.foundation/
このページに関わるもの
製品
-
AIGNE
active
エージェントを構築する開発者向けのフレームワーク。コマンドラインからプロジェクトを作成して実行し、詳細が必要な部分はフレームワークのドキュメントを参照します。
用語
-
Decentralized Identity
識別子とそれに関する主張を、単一の事業者のアカウント体系の中ではなく、主体自身が保持し検証者が確認する方式。DID と検証可能な資格情報がそれを成り立たせる部品です。