GoogleのGemini AIと分散型代替案の必要性
Androidデバイス上の個人通信にGemini AIがアクセスするというGoogleの最近の発表は、テックコミュニティに激震を走らせています。それには正当な理由があります。高度なAIアシスタンスの約束として始まったものは、個人データに対するユーザー管理の根本的な喪失という、より懸念すべき事態を露呈させました。
Gemini論争:実際に何が起きたのか
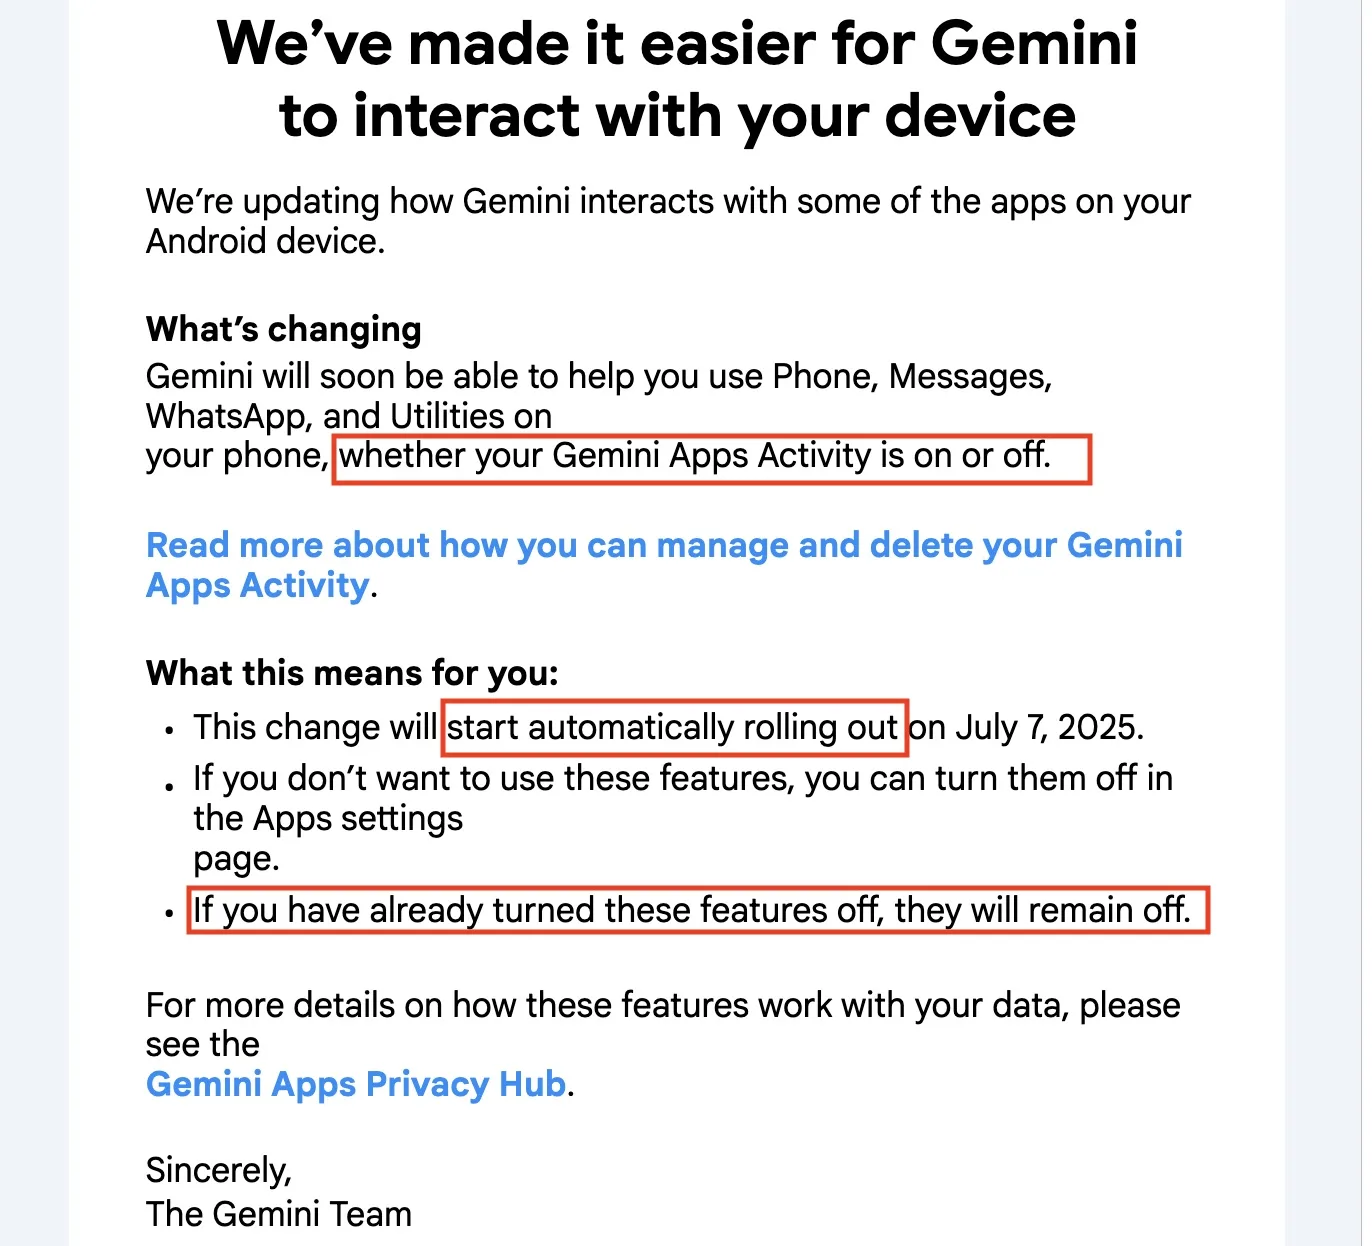
2025年7月7日、GoogleはGemini AIの重要なアップデートの展開を開始しました。これは、アシスタントがAndroidデバイスとやり取りする方法を根本的に変えるものです。ユーザーに送信されたメールによると、「Geminiアプリのアクティビティ」を無効にしているかどうかに関わらず、Geminiは電話、メッセージ、WhatsApp、ユーティリティアプリからのデータにアクセスし、分析するようになります。
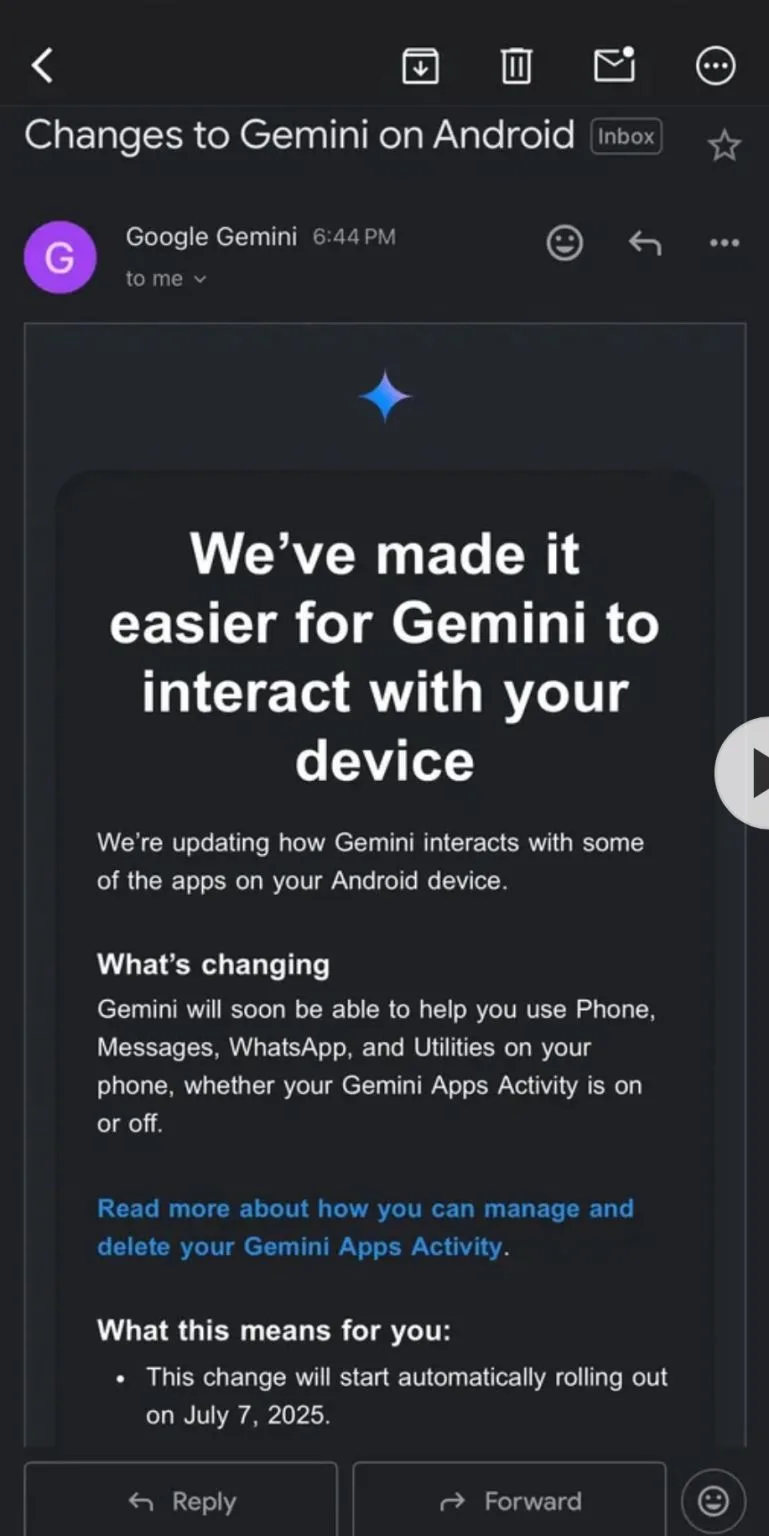
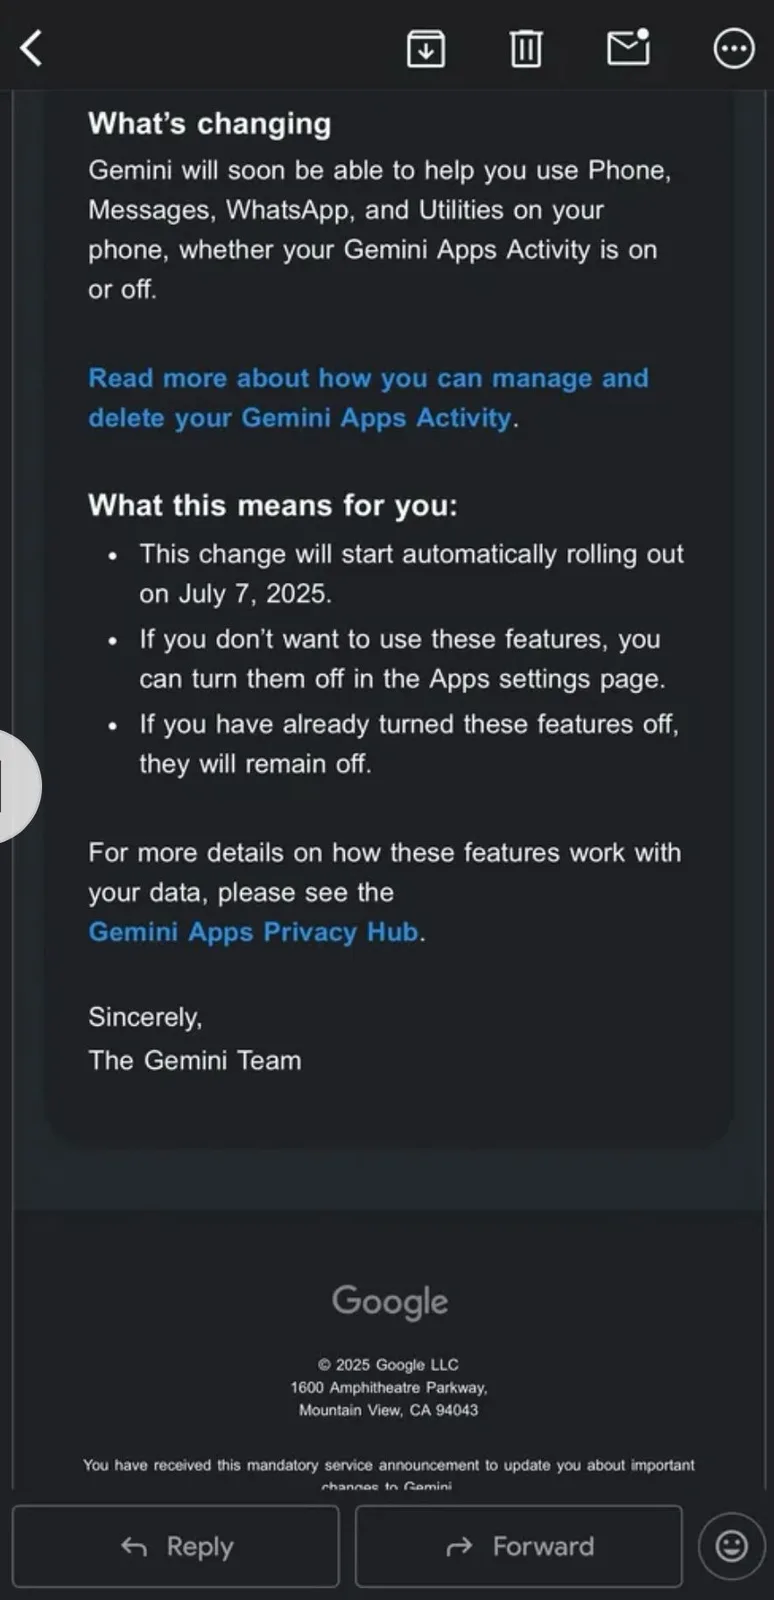
これは単なる既存機能の拡張ではありません。ユーザーの好みを意図的にバイパスするものです。通知には、この変更は「Geminiアプリのアクティビティがオンかオフかに関わらず」発生すると明記されています。さらに、Googleはオプトアウトのコントロールを、多くのユーザーが存在すら知らないであろう二次的な設定メニューの奥深くに隠しました。
技術的な現実
この実装は、いくつかの注目すべき点を示しています:
- デフォルトのオプトイン設計:以前にトラッキングを無効にしていたユーザーであっても、すべての新しい権限がデフォルトで有効になっています。
- 隠されたコントロール:ユーザーは、新しいトグルを見つけるためにGeminiアプリ内の「プロフィール → アプリ」に移動する必要があります。
- 不透明なコミュニケーション:最初の通知では、これらの機能を無効にする方法についての明確な指示は提供されませんでした。
- スコープクリープ(機能の肥大化):AIは、複数のメッセージングプラットフォームにまたがるプライベートな通信を同時に処理できるようになりました。
なぜこれが重要なのか:広範なプライバシーへの影響
この動きは、単なるプライバシーポリシーの更新以上のものを意味します。テック大手がユーザーの同意をどのように扱うかというシフトを象徴しています。Googleは本質的に、AIによる支援は、データ収集に関する明示的なユーザーの好みを上書きすることを正当化すると主張しています。
その影響は個人のプライバシーにとどまりません:
- 前例の構築:他のテック企業も、同様の「AIを正当化した」データ収集で追随する可能性があります。
- 信頼の失墜:オプトアウトしたと思っていたユーザーが、自分の好みが無視されていたことを知ることになります。
- 規制上の疑問:ユーザーの好みをバイパスすることの合法性は、多くの管轄区域で依然として不明確です。
分散型の代替案:なぜローカルコントロールが重要なのか
ユーザーの視点から見ると、この論争は中央集権的なAIシステムの重大な欠陥を浮き彫りにしています。データが一度企業のエコシステムに入ると、ユーザーは自分のデータを実質的にコントロールできなくなるということです。72時間のデータ保持や人間によるレビューなしという約束があっても、根本的な問題は残ります。あなたの個人的な通信が、意味のある同意なしに外部システムによって処理されているという事実です。しかし、自分を守る別の方法があります。
分散型アイデンティティは、根本的に異なるアプローチを提供します。Googleのような企業が責任を持ってデータを扱うことを信頼する代わりに、分散型システムはコントロールを直接あなたの手に戻します。どの情報を、誰と、どのような状況で共有するかをあなたが決定します。
ArcSphereソリューション:妥協のないネイティブAI
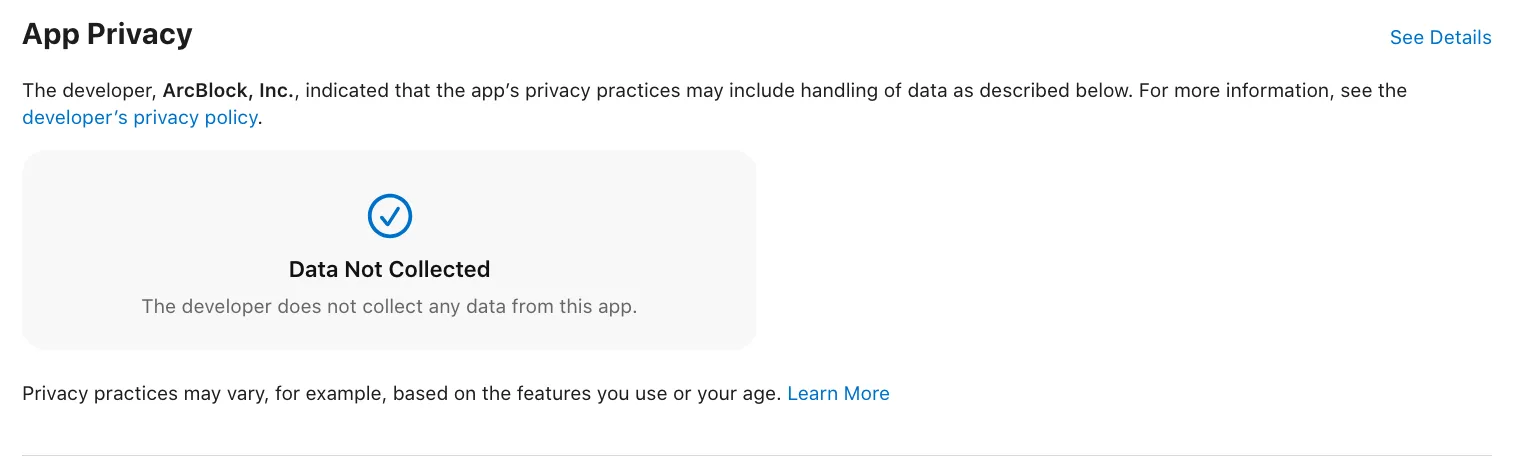
このアプローチの優れた例は、ArcBlockが開発した ArcSphere です。ArcSphereは、強力なAIアシスタンスがプライバシーを犠牲にする必要がないことを証明しています。このブラウザのネイティブAIアーキテクチャは、すべてのユーザーのやり取りをデバイス内にローカルに保持します。クラウドにアクセスする場合でも、共有されるデータは分散型アイデンティティのアドレスのみで、個人を特定できる情報(PII)は一切含まれません。
ArcSphereのアプローチの主な利点:
ローカル処理:AIコンパニオンはユーザーのデバイス上で動作し、機密情報があなたの管理下を離れないことを保証します。クラウドスキャンも、サードパーティのアクセスも、企業サーバーへのデータ送信もありません。
分散型アイデンティティ:暗号化証明を使用して、ArcSphereは不要な個人情報をさらすことなく、本人確認を行い、特定の情報を共有することを可能にします。すべてのデータに対してきめ細かなコントロールを維持できます。
真のプライバシー・バイ・デザイン:Googleのオプトアウトモデルとは異なり、ArcSphereは最初からプライバシーをデフォルトとして構築されています。隠されたトグルや埋もれた設定はありません。プライバシー保護は自動的かつ包括的です。
トラッキングなしのアーキテクチャ:ブラウザの根本的な設計によりトラッキングが完全に排除され、デフォルトで活動のプライバシーが保たれるブラウジング体験を実現します。
鮮明な対照:中央集権型 vs. 分散型AI
GoogleのアプローチとArcSphereの哲学の違いは、これ以上ないほど明確です:
| 側面 | Google Gemini | ArcSphere |
|---|---|---|
| データ処理 | クラウドベース、外部サーバー | ローカルおよびクラウドベース、ユーザー情報は共有されない |
| ユーザー管理 | オプトアウト(しばしばバイパスされる) | デフォルトでプライバシー保護 |
| データ保持 | 72時間(主張) | デバイスから離れない |
| 同意モデル | 「アシスタンス」のための想定された同意 | 明示的なユーザー管理 |
| アイデンティティ管理 | 企業管理のプロフィール | ユーザー所有の分散型アイデンティティ |
今後の展望:AIとプライバシーの未来
GoogleのGemini論争は、重要な転換点となります。私たちは、AIアシスタンスがプライバシーを犠牲にして提供される未来を受け入れるか、ユーザーの自律性を尊重するより良い代替案を求めるかのどちらかを選択できます。
個人のプライバシーを犠牲にすることなく、強力なAIシステムを構築するためのテクノロジーは今日すでに存在します。ArcBlock のArcSphereは、ユーザーがデータを完全にコントロールしたまま、ネイティブAIを提供できることを証明しています。中央集権的なAIシステムのプライバシーへの影響を認識する人が増えるにつれ、ユーザー管理を優先するツールの価値はますます高まるでしょう。
Geminiの変更を懸念するAndroidユーザーへ:Geminiアプリを開き、プロフィール → アプリに移動して、電話、メッセージ、WhatsApp、ユーティリティへのアクセスを手動で無効にしてください。ただし、これは体系的な問題に対する一時的な修正に過ぎず、根本的な解決策が必要であることを忘れないでください。
AIの未来はプライバシーを犠牲にする必要はありません。今こそ両方を求める時です。www.ArcSphere.io を訪れて、AIの未来をチェックしてください。
このページに関わるもの
製品
用語
-
Decentralized Identity
識別子とそれに関する主張を、単一の事業者のアカウント体系の中ではなく、主体自身が保持し検証者が確認する方式。DID と検証可能な資格情報がそれを成り立たせる部品です。