ブロックチェーン技術を受け入れるために、まず「名詞の争い」を捨てるべきなのはなぜか?
著者: 冒志鴻(ArcBlock CEO 兼チーフアーキテクト)
「名詞の争い」
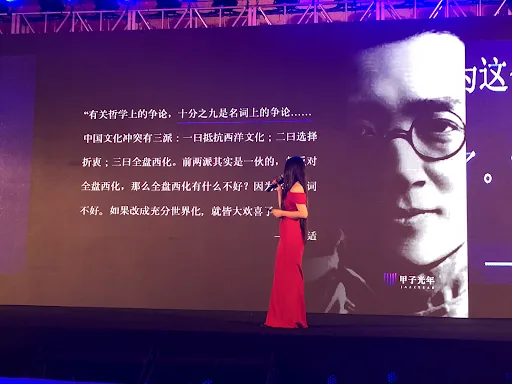
私が初めて「名詞の争い(Terminology Dispute)」という概念を知ったのは、2018年初頭に甲子光年(Jiazi Guangnian)が主催したブロックチェーン・カンファレンスに参加した時でした。甲子光年の創設者である甲小姐(Jane Lan)は、開会の挨拶で胡適(Hu Shih)氏の文章を引用しました。ブロックチェーン技術を真に理解し、受け入れるためには、まず「名詞の争い」を捨て、現象を通して本質を見る必要がある、という内容でした。
胡適氏は、1935年5月12日の『独立評論』第150号に掲載された記事「充分な世界化と全盤的な西欧化(充分世界化和全盘西化)」の冒頭で次のように述べています。
20年前、アメリカの週刊誌『アウトルック(The Outlook)』の編集長ライマン・アボット(Lyman Abbott)が自伝を出版した。その第1章には、彼の父親との会話が記されている。父は「古来、哲学や神学における論争の10分の9は、単なる名詞(言葉)をめぐる争いに過ぎない」と言った。アボットはこの言葉の後に、次のような注釈を加えている。「父の言葉は正しい。だが、私が年を重ねるほど感じるのは、父の算術には少し間違いがあるということだ。実際には、残りの10分の1もまた、やはり名詞の争いに過ぎないのである」。
計算すると、1935年、つまり85年前に胡適氏がこの記事を書き、そこで引用されたのはさらにその20年前の観点ですから、これは100年以上前の考え方ということになります。しかし今日に至るまで、新しい技術や新しい事象が現れるたびに、「名詞の争い」は頻繁に繰り返されています。ブロックチェーン技術はまだ初期段階にあるため、業界全体や一般大衆の間で共通認識が形成されておらず、しばしば「名詞の争い」が生じてしまうのです。
迷信を打破し、ブロックチェーンの能力と限界を深く理解する
私と陳俊は、この著書『ブロックチェーン実戦:技術革新からビジネスモデルまで(区块链实战:从技术创新到商业模式)』の中で、ブロックチェーン技術の能力と限界を分析するために丸々4つの章を割きました。多くの技術や概念を整理・分析した目的は、読者が現象を通して本質をより深く理解し、「名詞の争い」から脱却できるようにするためです。
第6章:ブロックチェーンに対する一般的な誤解(抜粋)
ブロックチェーン技術の先駆者として、私と私のチームはこの2年あまり、世界各地で講演や布教活動を行い、数多くの学術、技術、ビジネス会議に参加し、複数の技術・業界団体に加入してきました。その中での対話を通じて、ブロックチェーンに対する様々な誤解が広く存在していることに気づきました。それはブロックチェーン業界に身を置く個人や機関であっても避けられないものです。これらの誤解の中には、概念の表面的な意味だけで判断しているもの、初期の記事の古い観点に誤導されているもの、業界内の一部の原理主義者による融通の利かない見解に影響されているもの、さらには一部のプロジェクトによる誇大広告や不実な宣伝によって正しい認識が遮られているものもあります。
誤解1:ブロックチェーン上のデータは改ざん不可能である。 ブロックチェーン上のデータは非常に強力な耐改ざん性を備えていますが、絶対に改ざんできないわけではありません。多くのパブリックチェーンは自らの台帳を「改ざん不可能」と明言していますが、厳密に言えば、この表現は完全には正しくありません。非中央集権化の度合いが高いパブリックチェーンは、確かに非常に強力なデータ改ざん防止能力を持っており、そのような特性が必要な多くのシナリオで活用できます。
ビットコインやイーサリアムなどの一部のブロックチェーンでは、チェーンの「末尾」にあるブロックがシステムによって撤回されることが稀にあります。これはコンセンサスアルゴリズムに起因する正常な現象です。ブロックが「最終確定状態(ファイナリティ)」に達して初めて、そのデータは極めて改ざんが困難になったと見なせます。最終確定状態に達する前までは、データの変更の可能性が残されているのです。
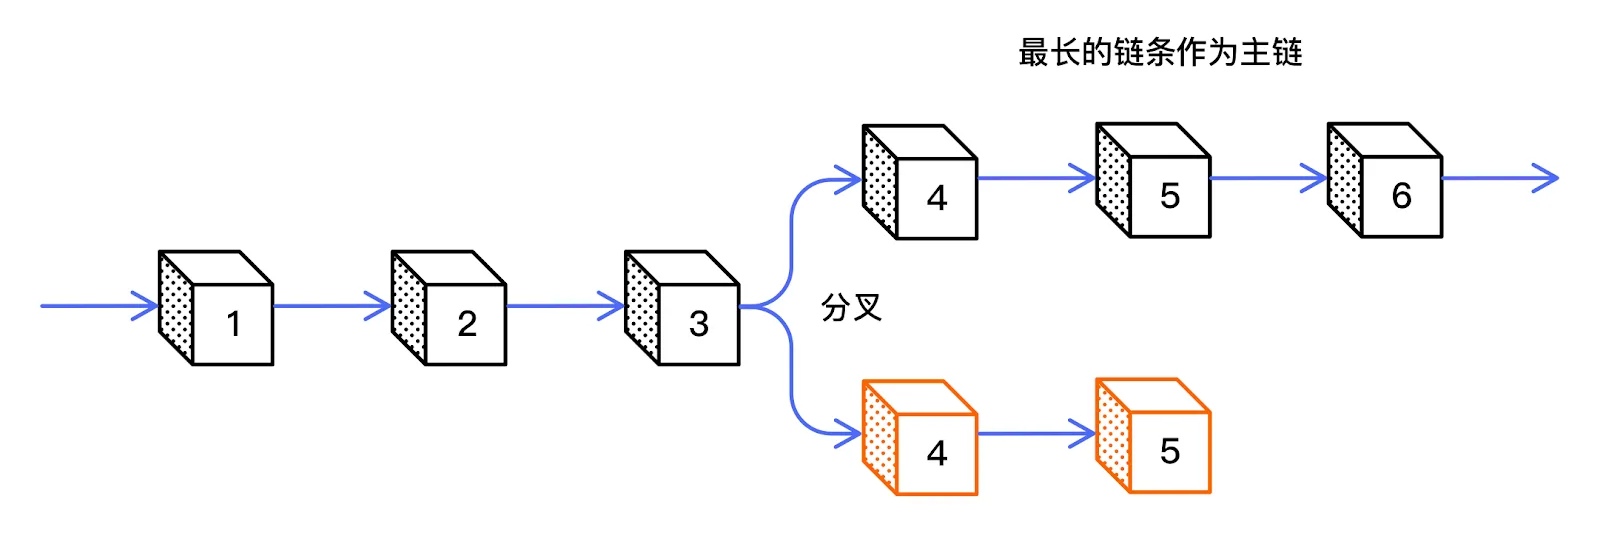
誤解2:データがオンチェーンになれば、永遠に失われることはない。 誤解1と同様に、データがチェーンに乗れば二度と失われることなく「永遠の命」を得ると考える人がいますが、これも断片的な理解です。分散型設計により、ブロックチェーンネットワークは多数のバックアップを作成し、すべてのバックアップがP2Pで更新・同期されます。ブロックチェーン技術の利点の一つは、各ユーザーが独自のデータコピーを保持できることです。新しいフルノードがネットワークに参加するたびに、他のフルノードを発見してネットワークデータの完全なコピーを要求するため、データの紛失や破壊が困難になります。
しかし、ブロックチェーン自体が完全に不変であると見なすことはできません。The DAO事件の結果、イーサリアムではデータのロールバックが行われました。つまり、ETHを失う前のデータに戻されたのです。したがって、ブロックチェーンプロジェクトにおいて「絶対にデータが失われない」ということは存在しません。また、ブロックチェーンネットワークが攻撃を受ける可能性もあります。PoWコンセンサスシステムでは、攻撃者がネットワークの残りの部分のブロック生成速度を上回る十分なリソース(新規ブロック生成用リソースの50%超)を確保できれば攻撃を仕掛けることができます。ただし、そのコストは非常に高額になるでしょう。
誤解3:ブロックチェーンは非中央集権的であるため、閉鎖や検閲は不可能である。 前述の誤解と同様に、特にアナーキズム(無政府主義)的な考えを持つ人々は、ブロックチェーンの非中央集権的な特性により、封鎖や閉鎖は不可能であり、政府や法執行機関に対抗できる技術であると誇張しがちですが、これも断片的な理解です。
まず、小規模なテスト段階にあるパブリックチェーンやコンソーシアムチェーンについては、稼働している全ノードが(理由の如何を問わず)閉鎖されれば、それらのブロックチェーンは消滅します。次に、ブロックチェーンはネットワークアプリケーションの一種です。もし特定の地域のネットワークが完全に遮断されたり、技術的な手段で特定のネットワーク通信が阻止されたりすれば、ブロックチェーンネットワーク全体が閉鎖されていなくても、その地域にとっては閉鎖されたのと同じ状態になります。したがって、極端な状況下では、非中央集権化の度合いが高いパブリックチェーンであっても、局所的あるいは全体的に閉鎖される可能性を排除できません。
誤解4:ブロックチェーン技術を採用しさえすれば、システムの安全レベルは必ず高くなる。 実際、ここ数年、ブロックチェーンネットワークへの攻撃やデジタル資産の盗難といったセキュリティ事故は絶えません。2019年だけでも、ほぼ毎月のように大規模なセキュリティ事件が発生し、数百億元相当のオンチェーン資産がハッカーや悪意ある者によって様々な方法で盗まれました。主なタイプには、パブリックチェーンの基盤コードの欠陥、スマートコントラクトのコードの欠陥、秘密鍵の盗難、資金の持ち逃げなどがあります。スマートコントラクトの脆弱性事件だけでも、メディアの報道によれば2019年に100件以上発生し、総損失額は1000万ドルを超えています。
非中央集権システムとしてブロックチェーンには多くの先天的優位性がありますが、ブロックチェーンシステムは常にネットワーク上で稼働するシステムであるため、従来のネットワークセキュリティ戦略や攻撃防御手段は、ブロックチェーンシステムにおいても同様に不可欠です。コンピュータシステムの安全性は、実際にはシステム自体のセキュリティ設計に依存するものであり、特定の技術を使用しているかどうかと必然的な関係はありません。したがって、「ブロックチェーンを採用しているから、我々のソリューションはより安全だ」という言葉を聞いたときは、特に警戒する必要があります。
誤解5:ブロックチェーンには必ずマイニングが必要であり、マイナーが多いほど安全である。 「マイニング」の概念は、ビットコインが採用しているプルーフ・オブ・ワーク(PoW)コンセンサス・メカニズムから発展したものです。マイニングの抽象的な意味は、ノードによるブロックチェーンネットワークへの貢献です。ユーザーがシステムに対して何ら貢献をしていないのであれば、マイニングは単に参加しているかのように見せるための虚飾に過ぎません。
実際、ブロックチェーン技術の使用によって固有のネットワークセキュリティリスクが解消されるわけではなく、依然として熟慮された能動的なリスク管理が必要です。固有のリスクの多くは人的要因に関わります。例えば、ユーザーが秘密鍵を紛失した場合、その鍵に関連付けられたデジタル資産はすべて失われます。同じ秘密鍵を再生成することは計算上不可能だからです。秘密鍵が盗まれれば、攻撃者はその秘密鍵で制御されるすべてのデジタル資産に完全にアクセスできるようになります。そのため、ハッカーがブロックチェーンネットワークやその脆弱性についてより多くの知識を持つようになるにつれ、強力なサイバーセキュリティ計画は、ネットワークと参加組織を脅威から守るために極めて重要になります。
誤解6:ブロックチェーンはユーザー自身が秘密鍵を保管するため、より安全である。 現在のブロックチェーンシステムは暗号化アルゴリズムと署名アルゴリズムに基づいて構築されており、利用者は「秘密鍵」の重要性を理解しています。ユーザーが自分で秘密鍵を管理する方法は、従来のインターネットのユーザーアカウント・パスワード方式とは大きく異なります。近年、インターネットアカウントの盗難事件が頻発しているため、ユーザー自身が秘密鍵を管理するシステムの方が安全だと考える人がいますが、これも誤解です。
セキュリティの観点から言えば、どちらの方式にも一長一短があります。秘密鍵を自分で管理する明白なメリットは、外部からの攻撃やシステム内部からの攻撃が困難になることです。しかし問題は、ユーザーが管理すべき秘密鍵という悩みが増えることであり、秘密鍵は一度漏洩すると変更できないため、漏洩を知っていても攻撃を阻止したり損失を取り戻したりすることができない点です。また、秘密鍵を紛失した場合、システム運営者はユーザーの資産を復元することができません。対照的に、従来のITシステムはこの面でユーザーエクスペリエンスが優れており、秘密鍵を保管するような心理的プレッシャーはありません。また、パスワードの定期的な更新管理(一定期間ごとに変更を強制し漏洩を防ぐ)や、漏洩の懸念がある場合にパスワードを変更してアカウントを移すといったパスワード管理の実践も行われています。これらの安全策は、現在のブロックチェーンシステムの多くではまだ実現できていません。
誤解7:ブロックチェーン上のスマートコントラクトは操作されないため、より安全で公平で信頼できる。 「スマート」コントラクトの「スマート」たる所以は、第三者の介入なしにコンピュータコードによって評価・実行され、トラストレス(信頼不要)な契約の自動実行を実現する点にあります。スマートコントラクトは、相手が約束を果たすことを期待するのではなく、適時かつ客観的に発生した事柄を実行に移します。しかし、真のスマートコントラクトを形成するのは非常に困難です。なぜなら、真にスマートな契約はあらゆる状況を考慮に入れる必要があるからです。言い換えれば、契約に信頼を不要とするということは、契約に一切の曖昧さが許されないことを意味します。
The DAOの資金流出事件は、イーサリアムのスマートコントラクト、およびそれが掲げていた「コードは法なり(Code is Law)」という概念への疑問を投げかけました。The DAOのウォレットからETHを引き出し続けた人物を「攻撃者」であり「盗難」であると見なす人がいる一方で、それはある意味で、作成者の意図に反してはいるものの、コードを完全に合法的に利用して利益を得る方法を見つけたに過ぎず、「コードが法」であるなら非難されるべきではないと考える人もいました。事件後、イーサリアムの開発者はハードフォークを行ってデータをロールバックしましたが、これは大きな議論を呼び、イーサリアムコミュニティが2つの大きなグループに分裂する直接の原因となりました。
誤解8:ブロックチェーンを採用すれば、ユーザーのプライバシー問題は解決される。 プライバシー保護に特化した少数のブロックチェーン技術を除き、ビットコインを含むほとんどのブロックチェーンは完全な匿名性を実現していません。ブロックチェーン上のデータは基本的に完全に公開されています。つまり、すべての取引において関連するアカウントとその資金の動きを明確に把握できます。特定のアカウントの背後に誰がいるか分からなくても、そのアカウントのブロックチェーン上での一挙一動は透明かつ公開されており、改ざんも困難です。対照的に、従来のインターネットの業務データは全公開されていないことが多く、プライバシー問題が発生するのは、一部の企業がユーザーのプライバシーを含むデータを売却したり漏洩させたりするためです。
ブロックチェーンにおいて「プライバシー」が存在するのは、ブロックチェーンのアカウントと、その背後にある実社会のユーザーのアイデンティティが、ブロックチェーン上では対応付けられていないという点です。ブロックチェーンの「自主管理アカウント」は誰の許可も必要としないため、それらのアカウントを個人情報と結びつける情報が存在しません。また、P2P通信を採用しているブロックチェーン自体の記録から、使用者のネットワークIPアドレスなどの従来のインターネットユーザー特定方法を見つけ出すことは困難です。この観点から見れば、ブロックチェーンの匿名性は確かにインターネットアプリケーションよりも優れています。取引情報は全公開されていますが、機密性の高い個人情報が含まれていないため、当然ながら漏洩の問題も発生しないからです。
誤解9:ブロックチェーンはユーザーのデータを制御し、不正使用を防ぐことができる。 ブロックチェーン技術は、ユーザーデータへのアクセス範囲をより適切に制御し、監査可能なデータアクセスレポートを記録するために使用できますが、ブロックチェーン自体は、権限を与えられた側がそのデータを悪用することを防ぐことはできません。ユーザーのプライバシーとデータの悪用問題を根本的に解決するには、依然として法律や規制による裏付けと協力が必要です。
誤解10:量子コンピュータが実現すれば、ブロックチェーンは意味をなさなくなる。 量子コンピュータは決して手の届かないものではありません。一般的には、10年から20年以内に実用化されると考えられています。量子コンピュータの計算並列性という特性は、量子ビット数が増えるにつれて、計算能力が指数関数的に増大することを意味します。量子コンピュータは現在のブロックチェーンマイニング業界を変える可能性があり、量子計算能力を持つマイニング速度は現在のマイニングマシンを凌駕し、ハッシュ関数の計算において有利になるでしょう。
ただし、現在の量子計算技術は極めて初期の段階にあります。『量子コンピュータは8時間以内に2048ビットのRSA暗号を解読できる』というセンセーショナルなタイトルの記事によれば、専門家の推定では、必要なエラー訂正などを考慮すると、2048ビットのRSAを解読するために量子コンピュータには約10億個の量子ビットが必要だといいます。IBMが2020年に公開展示した量子コンピュータ「IBM Q System One」はわずか20量子ビットであり、現在報じられている最大量子ビット数であるGoogleの量子コンピュータでも57量子ビットです。つまり、量子計算技術が現代の暗号アルゴリズムの基礎を揺るがすようになるまでには、まだ長い発展の時間が必要なのです。
したがって、依然として技術の初期段階にあるブロックチェーンに対しては、「いかにしてアプリケーションをブロックチェーン技術のパラダイムに当てはめるか」ということに固執するのではなく、「ブロックチェーン技術がどのように私たちに利益をもたらすか」という思考で向き合い、応用すべきです。他のあらゆる新技術と同様に、ブロックチェーン技術の能力と限界を正確かつ深く理解し、適切な場面で採用すべきなのです。以下の章では、ブロックチェーン技術に関する一般的かつ重要な誤解や迷信をいくつか選びました。読者の皆さんと共に霧を払い、ブロックチェーン技術の本質を一つずつ解き明かしていければと思います。
第7章:暗号通貨、暗号資産、トークンに関する誤解(抜粋)
隠すまでもなく、ここ数年のビットコインを中心とした様々な暗号資産とそれがもたらした富の波及効果こそが、世界中の一般大衆の関心をブロックチェーン技術に向けさせた最大の原動力でした。これ以前に、これほど多くの門外漢を魅了したコンピュータ技術は存在しなかったでしょう。
誤解1:ブロックチェーンとはビットコインやデジタル通貨のことである。 これは、ブロックチェーン技術に対する基本的認識が欠如している典型的な誤解です。ビットコインや様々な暗号資産はブロックチェーンのアプリケーションの一つに過ぎず、ブロックチェーンはそれ以外の多くのアプリケーションをサポートしています。
誤解2:ブロックチェーンの役割は「通貨を発行する(発幣)」ことである。 誤解1と同様に、ブロックチェーンには通貨やトークンの発行以外にも多くの用途があります。「発幣」という言い方は、暗号通貨ブームの時代の産物であることが多いです。
誤解3:「コイン」や「トークン」は投機以外に役に立たない。 「トークン」には非常に多くの用途と広範な応用シナリオがあります。ほとんどのブロックチェーンアプリケーションの設計において、仮想通貨として使用する必要がない場合でも、何らかの形のトークンの使用は切り離せません。暗号通貨の取引は過去において主要な用途であったかもしれませんが、現在ではブロックチェーンとトークン技術を採用した実用的なプロジェクトが増えています。
誤解4:政府が国のデジタル通貨を発行するには必ずブロックチェーンを使わなければならない。 これも誤解です。トークンの設計と実装に、必ずしもブロックチェーンが必要なわけではなく、ブロックチェーン技術を採用しないことも十分に可能です。ただし、技術が発展した今日においては、ブロックチェーンを採用することは比較的有利な選択肢となります。
誤解5:企業や政府は「コインなし(無幣)ブロックチェーン」を使わなければならない。 「無幣ブロックチェーン」は一種の「名詞の争い」です。「ブロックチェーン技術」と「コイン(通貨)」の間に一線を画したい人々が作り出した非科学的な言い方であり、誤解を招きやすいものです。ある視点から言えば、コイン(トークン)が存在しないブロックチェーンの応用シナリオはほとんど存在しません。「無幣ブロックチェーン」というのは、あたかも「データのないデータベース」のように滑稽な話なのです。
第8章:スマートコントラクトと仮想マシンに対する誤解(抜粋)
コンピュータ技術の背景を持つ多くの人々にとって、「スマートコントラクト」はブロックチェーン技術の中で最も興味をそそられる部分でしょう。その名の通り、「スマートコントラクト」は無限の応用の想像をかき立てます。過去数年、スマートコントラクトは私が接してきたブロックチェーン領域の中で、最も顧客の心を動かしやすい理念であったと言えます。しかし残念ながら、これは同時に顧客が最も誤解しやすい概念でもありました。スマートコントラクトには無限の可能性がありますが、今日の実現度合いにおいてはまだ多くの限界があります。スマートコントラクトにできること・できないこと、現状と未来を正しく認識することは、自社のビジネスシステムにおいてスマートコントラクトをどのように位置づけ、使用すべきかを判断する助けになります。
スマートコントラクトが有名になったのは、主にイーサリアムの成功のおかげです。イーサリアムは仮想マシン(VM)という方式でスマートコントラクトを実現しており、それが転じて、多くの人々がイーサリアムの実装方式こそが唯一の方式であると考えるようになり、ブロックチェーン仮想マシンに対する様々な誤解を招きました。
誤解1:ブロックチェーンは必ずスマートコントラクトをサポートしなければならない。 ブロックチェーン技術とスマートコントラクトの組み合わせは非常に優れた形式です。ブロックチェーンには非中央集権、改ざん困難、透明な追跡可能性といった利点があり、天然の性質としてスマートコントラクトに適しています。スマートコントラクトは確かにエキサイティングな機能であり、ブロックチェーンの普及によってその名も知れ渡りました。しかし、スマートコントラクトとブロックチェーンは互いに独立した概念であり、共依存関係にはありません。ブロックチェーン自体が必ずしもスマートコントラクトをサポートする必要はなく、すべての応用場面でスマートコントラクトが必要とされるわけでもありません。
誤解2:ブロックチェーンアプリケーションとはスマートコントラクト自身のことである。 この誤解は、イーサリアムの「次世代スマートコントラクトと分散型アプリケーションのプラットフォーム」という位置づけの宣伝が成功しすぎたために、多くの人がスマートコントラクトとアプリケーションの間に等号を引いてしまったことから来ているのかもしれません。スマートコントラクトを真に理解すれば、それが実際にはブロックチェーンアプリケーションの中のほんの一部に過ぎないことが分かります。エンドユーザーが完全に体験できるアプリケーションを構築するには、通常、スマートコントラクトだけでは不十分であり、他のビジネスロジックやインターフェースロジックなどのサポートが必要です。
誤解3:スマートコントラクトは必ずプログラムコードでなければならない。 イーサリアムのスマートコントラクトの概念が成功したことで、スマートコントラクトはプログラムコードでなければならないと思い込んでいる人が多いですが、実際にはこれは誤解です。イーサリアムは手続き型コードの設計方式を導入し、強力な柔軟性を持たせましたが、その結果、スマートコントラクトの使用はソフトウェアエンジニアにしかできないものとなりました。実際、スマートコントラクトの実現方法には多様な選択肢があり、プログラムコードで定義するのはあくまで一つの方法です。将来的には、テーブル形式、ルール記述形式、ビジュアル形式など、より多くの形態のスマートコントラクトが登場するでしょう。
誤解4:スマートコントラクトの実現には専用言語の実装が必須である。 多くのブロックチェーンプロジェクトが自らのスマートコントラクトのために新しい言語を設計しています。例えば、イーサリアムのSolidityや、FacebookのLibraが設計したMoveという専用言語などです。では、専用の新しいスマートコントラクト言語を実装したほうが良いのでしょうか?私は、これはあまり良くない風潮である可能性が高いと考えています。ほとんどの新しいプログラミング言語は必要不可欠なものではなく、今日のコンピュータサイエンスを基礎とすれば新しい言語を設計・実装すること自体は難しくありません。しかし、優れた新しい言語を設計するのは至難の業です。多くのプロジェクトは、マーケティングや技術誇示のために新しい言語を設計しているに過ぎない可能性があります。
時の試練を経ていない言語には不完全な部分が存在する可能性があります。例えば、イーサリアムのスマートコントラクトで露呈したセキュリティ問題は、新言語としてのSolidityの設計上の不備も反映しています。一部の新しい言語は機能面での超越をもたらさず、むしろ長い時間をかけて最適化されてきた古典的な言語の方が、安全で効率的であることさえあります。
現在、多くのブロックチェーンがWebAssembly(WASM)ベースの仮想マシンを採用してスマートコントラクトを実装しています。WASMのエコシステムでは、実装言語とターゲットのコンパイルコードをデカップリングできるLLVMのような成熟した技術と組み合わせることで、理論上、将来的にはあらゆる言語での開発が可能になります。
誤解5:スマートコントラクトは「チューリング完全」でなければならない。 イーサリアムのスマートコントラクトはチューリング完全であり、これは一貫してイーサリアムの重要なセールスポイントとなってきましたが、すべてのブロックチェーン・スマートコントラクトがチューリング完全である必要はありません。スマートコントラクトは多様であってよく、例えばビットコインのスクリプトは意図的に非チューリング完全に設計されています。チューリング完全であるかどうかは設計上のニーズに過ぎず、優劣を表すものではありません。将来的には、高効率で安全な開発を実現するために、非チューリング完全なドメイン特化言語(DSL)の採用を検討するブロックチェーンが増えると信じています。
誤解6:スマートコントラクトをサポートするには仮想マシンを使わなければならない。 スマートコントラクトをサポートするブロックチェーンには仮想マシンが不可欠であるという考えも、イーサリアムが流行した後に生まれた誤解です。ブロックチェーンのコンセンサスメカニズムは、全参加者の計算結果が一致することを要求しますが、各ノードは様々な原因で異なる結果を出力する可能性があります。イーサリアムはすべてのノードの整合性を保つために仮想マシンを書き、スマートコントラクトコードの一貫性を実現し、そのコンテナの中で動作させるようにしました。しかし、理論上、仮想マシンはブロックチェーンがスマートコントラクトを実行するための必要条件ではありません。
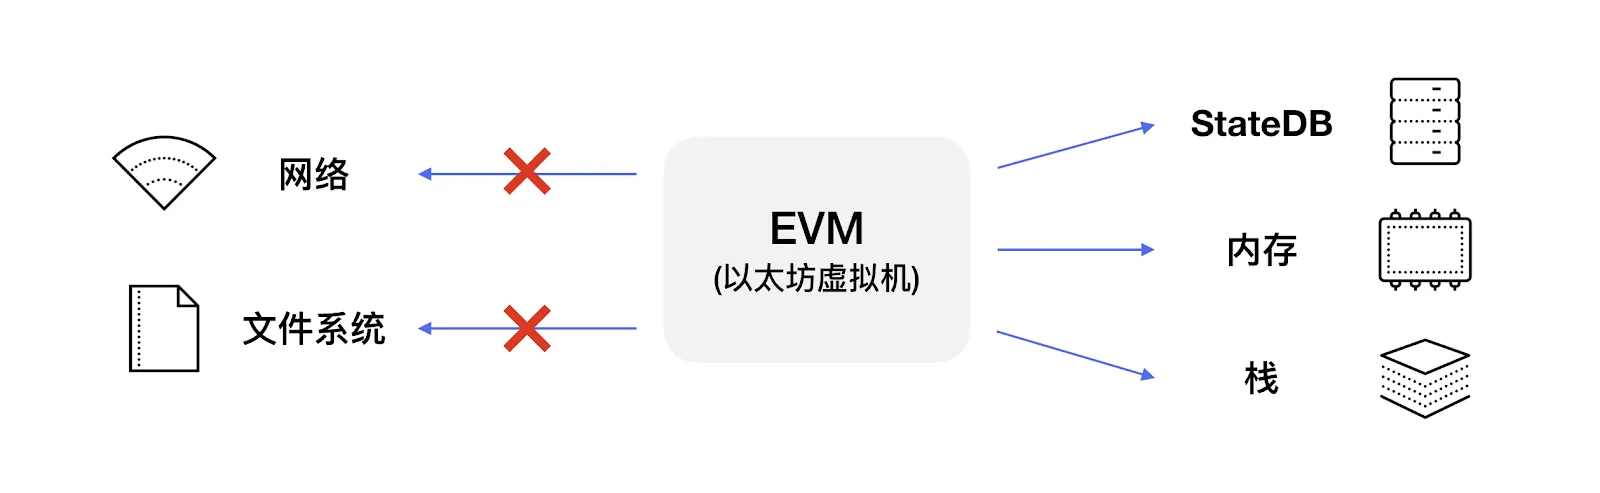
ブロックチェーンのスマートコントラクトはリソースが隔離された環境で動作する必要がありますが、その環境は仮想マシンに限定されません。サンドボックス実行環境の標準(名前空間の隔離など)を満たし、コントラクト間、およびコントラクトとホストシステムの間で有効なリソース隔離が行われていれば実現可能です。スマートコントラクトはユーザーによって書かれるため、悪意のある、あるいは故障したスマートコントラクトによる悪影響を未然に防ぐ必要があります。
第9章:クラウドコンピューティングとブロックチェーンの関係に対する誤解(抜粋)
過去数年、私は「ビットコインの経験が豊富だ」と自称する人々から、ブロックチェーンとクラウドコンピューティングは真っ向から対立するものである、ブロックチェーンにクラウドコンピューティングを使えば中央集権的なアプリケーションになってしまう、さらにはビットコインのマイニングマシンやマイニングファームがクラウド上で展開できないことを理由にクラウドはブロックチェーンに適さない、といった主張を頻繁に耳にしてきました。しかし近年、クラウドベンダーは積極的にブロックチェーンを取り入れ始めています。彼らがサポートするブロックチェーンの多くは企業向けのコンソーシアムチェーンやプライベートチェーンであるため、しばしば「パブリックチェーン」側からの批判を耳にします。これらの錯綜する声は時に人々を混乱させます。果たしてブロックチェーンとクラウド技術の関係はどのようなものなのでしょうか?矛盾し対立するものなのか、それとも補完し合うものなのでしょうか?
誤解1:クラウドコンピューティングで構築されたものは真のブロックチェーンではない。 この誤った認識は、もともとビットコインなどのPoWマイニングにおいてクラウドコンピューティングを利用できないという状況から生まれたものですが、本章で紹介した通り、クラウドサービスはブロックチェーンのデプロイにおいて大きな価値を提供しており、事実、現在数千万におよぶブロックチェーンノードとアプリケーションがクラウド上で稼働しています。
過去のブロックチェーンプロジェクトは、当時のクラウド技術や製品が現在ほど高度で豊富ではなかったため、設計当初からクラウドとの連携が考慮されていなかったり、コンセンサスアルゴリズムの限界によりクラウドサービスの利便性や効率性を活かせなかったりすることが多々ありました。新世代のブロックチェーンプロジェクトの設計者は、基盤設計やコンセンサスアルゴリズムの観点、また安全性や安定性の観点からも、クラウドコンピューティングがブロックチェーンに多大な利益をもたらすことを認識し、より積極的にクラウドサービスの利用を検討しています。現在、クラウドデプロイをサポートするプロジェクトは増えており、私たちはこれが一つの潮流であると信じています。
誤解2:クラウドコンピューティングを使用したブロックチェーンはより「中央集権的」である。 ブロックチェーンがクラウドを使うべきかどうかという検討は、実際には中央集権化の是非とは関係ありません。クラウドを使うと中央集権的になるという誤解は、主に「クラウド上にデプロイされたプロジェクトは中央集権的なクラウドベンダーに支配される」という見方から来ていますが、この見方は明らかに偏っています。なぜなら、実際にはどんなプロジェクトであっても、クラウドプラットフォームにデプロイしなくても、他のベンダーのプラットフォームにデプロイされ、その制約を受けることになるからです。一般的な経験に照らせば、小規模なデータセンターは、大手クラウド企業のプラットフォームよりもリスクが明らかに高いのです。
誤解3:クラウドベンダーは商業的な目的でブロックチェーンサービスをより中央集権化させることができる。 この懸念には一定の理があります。営利組織であるクラウドベンダーは、当然ながら顧客を自社プラットフォームに強く「ロックイン」したいと考えます。しかし、皮肉にもブロックチェーン自体の非中央集権的な特性こそが、クラウドベンダーがブロックチェーンを独占することを困難にしています。
分散型アプリケーション(DApp)は多くの場合、一種の「プロトコル」としての側面を持ちます。つまり、同じ「プロトコル」を採用している、あるいは同じブロックチェーンに基づいているというだけで、アプリケーションが複数の異なる環境に、複数の主体によってデプロイされ、共に協調して動作することを求めています。この思考の下では、アプリケーションの開発者が「クラウドロックイン」されることはより難しくなります。
現在、クラウドサービスプロバイダーが批判されている問題は「クラウドロックイン」に集中しています。特定のクラウドプラットフォームの多くの「高度な機能」をアプリケーションが使用すると、「依存性」が生じ、他のクラウドへの切り替えが困難になる現象です。ブロックチェーンをソフトウェアアーキテクチャの観点から見ると、それは時に「ソフトウェアコネクタ(Software Connector)」や「ソフトウェアバス(Software Bus)」のような位置を占め、クラウドを跨ぐ上位プロトコルを提供できるため、結果として「クラウドロックイン」を受けにくくなるのです。
このページに関わるもの
用語
-
ブロックチェーン
記録を暗号学的に結び付け、共通の検証・合意形成ルールに従って取引履歴を確定する分散台帳。