Oureaコミュニティ共有:チェーンネットワーク+DID、ブロックチェーンアプリケーション突破の鍵
5月23日正午12時、ArcBlockの創設者兼CEOである冒志鴻がOureaコミュニティのライブインタビューに参加し、コミュニティの開発者や技術愛好家に、「チェーンネットワーク」と「分散型ID(DID)」技術がブロックチェーンアプリケーション開発を突破する鍵となる仕組み、そして20日に正式リリースされたABT Walletについて紹介しました。
著者: 骡觅鸥、BlockPunk
コミュニティ: Oureaコミュニティ
はじめに
2009年から現在までの10年間で、ブロックチェーン全体の時価総額は数百万倍に増加しましたが、その性能は100倍にも満たない伸びにとどまり、著しい隔たりがあります。ブロックチェーン技術はまるで『三体』の智子に封じ込められたかのように、誰もが低性能、弱いプライバシー、使いにくさという「低光速の泥沼」でもがいています。
新興技術に寛容な気持ちを持ち、私たちは今もブロックチェーンに希望を抱いています。しかし地に足をつけ、実用化の観点から見れば、ブロックチェーンアプリケーションのボトルネックは明らかです。
2018年には、ボトルネックを打破しようとする多くの試みが現れ、ArcBlockはその代表の一つでした。今回はArcBlockの創設者である冒志鴻氏を招き、リリースされたばかりの DID Wallet とともに、チェーンネットワークという発想のもとでブロックチェーンアプリケーションを突破する鍵を語っていただきました。
ブロックチェーンの未来はチェーンネットワーク
ArcBlockの中核となる考えは、ブロックチェーンの未来がチェーンネットワーク型のアーキテクチャにあるということです。未来のブロックチェーンは、「チェーン」を編んで「ネットワーク」にする能力を備えてこそ、真に広く利用されます。
1. チェーンネットワーク型アーキテクチャとは?
チェーンネットワークとは、相互接続された複数のブロックチェーンが形成するネットワークです。
交通システムをブロックチェーンの世界にたとえると、パブリックチェーンの発想は、世界を貫く一本の大きな道路を造り、理想的にはその道路を走る車が世界中のどこへでも到達できるようにするものです。しかし全員がこの大通りを走れば、必ずひどい渋滞になります。これがパブリックチェーンの性能問題です。
渋滞をどう解決するのでしょうか。一つは車を高速化し、時速60から120へ上げる方法(ブロック生成時間の短縮)ですが、安全上のリスクが生じやすくなります。もう一つの典型的な発想は容量拡大、つまり既存の車線を広げることですが、際限なく広げることはできません。
現実では交通問題をどう解決しているでしょうか。現実の交通は、多くの道路と公共交通からなる総合ネットワークです。未来の情報社会も同様で、必然的にチェーンネットワーク型となり、場面に応じて異なる特徴を持つブロックチェーンを使い分けながら、チェーン間の相互接続性を保証しなければなりません。
2. なぜチェーンネットワーク型アーキテクチャを使うのか?
現在、最も主流のブロックチェーン方式はパブリックチェーンです。チェーンネットワーク方式のプロジェクトを数えると、実際にはCosmos、Polkadot、そして私たちArcBlockの3つです。ArcBlockのチェーンネットワークは3月に稼働し、クロスチェーンも実現しています。ぜひ多くの開発者に検証していただきたいと思います。
EOSのマーケティングが成功したためか、業界では、あらゆる問題を解決する巨大で強力なパブリックチェーンを作らなければならないと広く考えられています。
しかし現実の論理から考えると、パブリックチェーンという見方には矛盾があります。
- 世界のあらゆる問題を、1本や2本のチェーンで解決することは不可能です。技術的に可能だとしても、現実を考えれば、少なくとも中国と米国が同じチェーンを使うことはあり得ないでしょう。
- 利用場面や分野が異なる以上、複数の異なるパブリックチェーンが必然的に登場し、それらが相互接続されるのも必然です。
これがパブリックチェーンの矛盾です。そのビジョンが実現に近づくほど、クロスチェーンで相互接続されたチェーンネットワークが必要になります。
例えば銀行向けの分散型金融システムでは、安全性が最優先で、性能への要求はそれほど高くありません。しかし分散型通信ソフトウェアなら、多数のノードの利用を支える高い性能が必要で、安全性への要求は金融システムほど高くありません。ただし通信中に送金などを行う可能性があるため、この二つのチェーンは接続されていなければなりません。
したがって、需要に応じて適切なものを選び、複数のチェーンを共存させ、さらにクロスチェーン技術で「チェーン」を編んで「ネットワーク」にすることこそ、ブロックチェーンの未来です。
DIDはアプリケーションの鍵
DID(Decentralized ID)、すなわち分散型アイデンティティ体系は、私たちが常に非常に重視してきた分散化技術です。最近ArcBlockがリリースしたウォレットにも、主にDID機能が搭載されています。
1. なぜブロックチェーンでDIDを実現するのか?
分散型IDという技術自体はブロックチェーンの範疇ではありませんが、ブロックチェーンと非常に密接な関係があります。実際、ユーザーが自ら作成・管理できるIDは、ブロックチェーンよりはるか以前からある分散化の構想です。
ブロックチェーン技術を基盤にDIDを構築する以前にも、複数の解決策が登場していました。技術者の方なら、かつてのOpenID技術をご存じでしょう。しかし過去のDID技術は成果を上げられませんでした。どうしても避けられない点が一つあります————ブロックチェーンがなければ、どのDID技術にも「認証センター」が必要です。しかし認証センターが必要になった時点で、十分に分散化されていない状態になります。これは当初の目的に反します。中央による認証にはプライバシーと安全性の問題があるだけでなく、複数主体間のDIDも互いに分断されるからです。
あるシステムが分散型か中央集権型かをよく議論しますが、見る角度によってその度合いは異なります。ビットコインのシステム自体が分散型で動作していることに異論はありません。一方、ビットコインが分散型であるからこそ、世界にはビットコインについて一つの合意しかありません。この角度から見ると、非常に中央集権的でもあります。
これがまさにDIDの最大の問題を解決します。ブロックチェーン技術でDIDシステムを構築し、分散型の合意が深まれば、唯一で、誰もが信頼できるアイデンティティシステムを実現できます。しかもそのシステム自体の運用と保守は高度に分散化されています。これがブロックチェーン技術でDIDを実現する基礎です。
2. ブロックチェーン上のDIDは何を意味するのか?
私たちは一貫してDIDを非常に重要だと考えています。ArcBlockがチェーンネットワーク体系を構築した際にも、分散型IDを極めて重要な構成要素とし、基盤レベルからサポートしました。
つまり、ArcBlockのチェーンネットワークでは、あらゆる身元証明が分散型です。ここでいうIDは単なるアカウントの身元に限りません。チェーンネットワーク内の各アカウント、各ノード、各サービス、さらにはDAPPの利用過程、そして将来チェーンにつながるIoT機器に至るまで、DIDを利用できます。
つまりArcBlockのチェーンネットワーク体系では、取引を行う各アカウントは、意味のないランダムなアドレスであるだけでなく、同時にDIDでもあり、利用のハードルが大幅に下がります。あるDAPPを公開するとき、そのアプリケーションが唯一で信頼できること、説明どおりの機能や属性を本当に備えていることを示す証拠が必要なら、DIDで証明できます。また特定のサービスを利用するため新しい身元が必要な場合、従来は中央サーバーに個別登録していましたが、安全性に欠け、アカウントが増えすぎると管理も困難です。ここではアプリケーションごとにDIDを作成し、すばやく便利に利用できます。
DID技術はブロックチェーン全体の利用ハードルを下げ、多くのユーザー体験を向上させます。これは幅広い普及にとって極めて重要です。
迅速な開発、ArcBlockのブロックチェーンアプリケーションアーキテクチャ
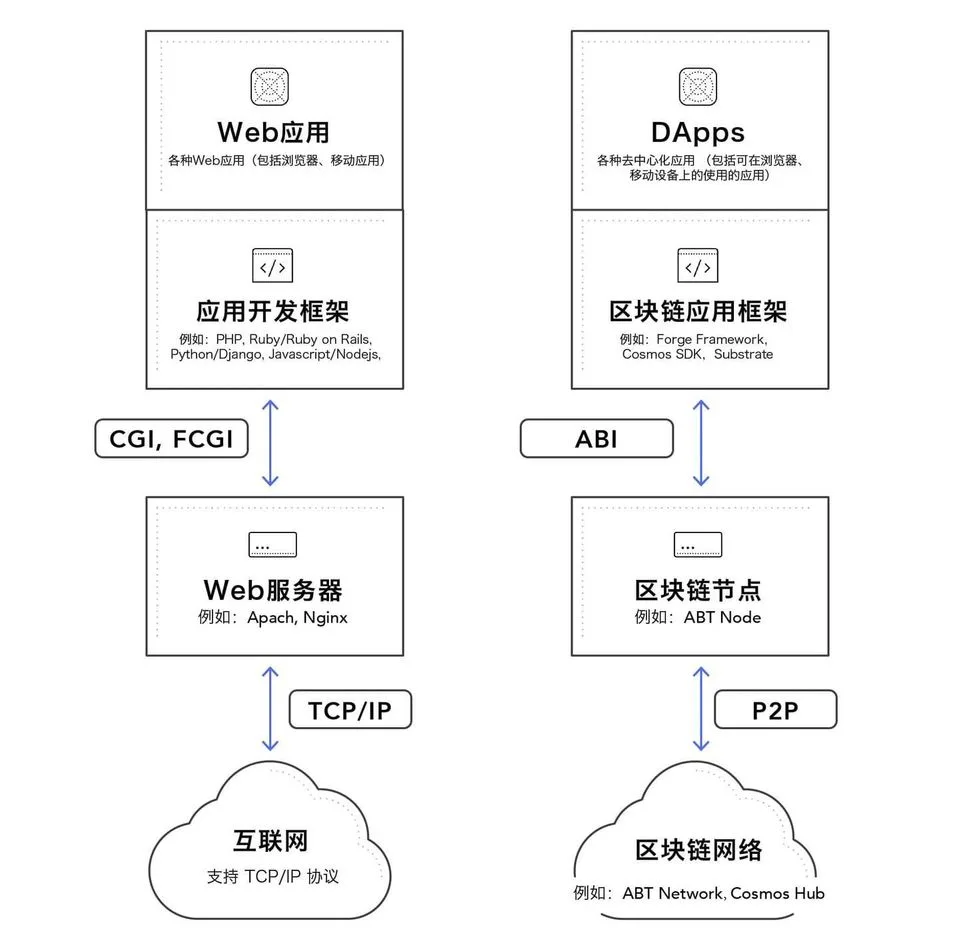
上図はブロックチェーンアプリケーションとインターネットアプリケーションの比較です。両者は実際には非常によく似ており、ブロックチェーンアプリケーションのアーキテクチャは、皆さんが想像するほど複雑ではありません。
私は常に、ブロックチェーン自体はコンピューター科学が一定段階まで発展した必然的な結果であり、特に理解しにくいものではないと考えています。ただこれまで業界全体がブロックチェーンを神秘化し、意味不明な用語や概念を次々に作って認知の壁を生み、結局誰もブロックチェーンが一体どのようなものか分からなくなったように見えます。
1. 従来のインターネットアプリケーションアーキテクチャ
典型的なWEBアプリケーションのシステムを振り返りましょう。これはインターネット時代で最も成功したアプリケーションの形です。アプリケーションはインターネット上に構築され、インターネットには標準のTCP/IPプロトコルがあるため、多種多様なアプリケーションが接続され、現在の巨大なネットワークを形成できます。これらのWEBアプリケーションの多くは標準的なWEBアプリケーションノードを利用しており、代表例がApacheやNginxです。
WEBサーバーにはどのような特徴があるでしょうか。まずクロスプラットフォームで配置でき、ApacheやNginxはwindowsでもUnixの各バージョンでも動作します。次に、サーバーは自分で設置したマシンでも、各種クラウドサービス上でも構いません。標準化されたサーバーを構築すれば、ユーザーにとって使い勝手に違いはなく、私たちが利用するサイトサービスはすべてこの基盤上に構築されます。
サーバーを直接基盤にするとある程度複雑になるため、車輪の再発明を避けようと、多数のアプリケーションフレームワークが作られました。これらはすべて、開発者がより簡単にアプリケーションを開発できるようにするものです。優れたフレームワークは開発者を解放し、本当に取り組むべきことに集中させます。
そのため現在、WEBアプリケーションの開発は比較的簡単です。容易に開発できるようになったからこそ、今日のインターネットエコシステムの巨大な繁栄が生まれました。
2. ArcBlockのブロックチェーンアプリケーションアーキテクチャ
ArcBlockのチェーンネットワークの世界はどのようなものでしょうか。上の右側の図では、アプリケーション全体が単独のパブリックチェーンではなく、ブロックチェーンネットワークを基盤にすると想定しています。このネットワークでArcBlockが提供するのがABT Networkの標準プロトコルです。他のチェーンネットワーク型企業も、例えばCosmos Hubのようなプロトコルに接続し、組み合わさってアプリケーションの最下層を形成できます。
このブロックチェーンネットワーク上には、ブロックチェーンノードと呼ばれる非常に標準的な構成要素が必要です。ArcBlockはABT Nodeを提供しており、WEBアプリケーションにおけるApacheやNginxサーバーに相当します。ABT Nodeは標準部品となり、異なるハードウェアに配置できます。クラウドサービス上でも、自前のマイニングマシン上でもよく、ABT Nodeを配置すれば、その上から見たノードには違いがなく、標準化されています。
さらにArcBlockはブロックチェーンアプリケーションフレームワークも提供し、開発者がブロックチェーンノードの特性や機能をより簡単に利用できるようにしています。自分で車輪を再発明する必要はなく、基盤から上位層まで開発者に必要なものが用意されています。
こうした比較的明確なアーキテクチャがあれば、近い将来、ブロックチェーン開発はもうそれほど神秘的ではなくなるでしょう。未来のブロックチェーン開発者は、使い慣れたフレームワークと標準化されたブロックチェーンノードを使い、自分のDAPP、さらにはロジックを書き込んだブロックチェーン全体さえ迅速に構築できます。同時に、これらのブロックチェーンは非常に容易に相互接続できます。
これにより学習コストが大幅に減り、各自が専門分野に集中できます。ArcBlockは基盤技術とフレームワークの実現に専念し、多くの開発者がビジネスとアプリケーションにより集中できるようにします。
3. 将来への展望
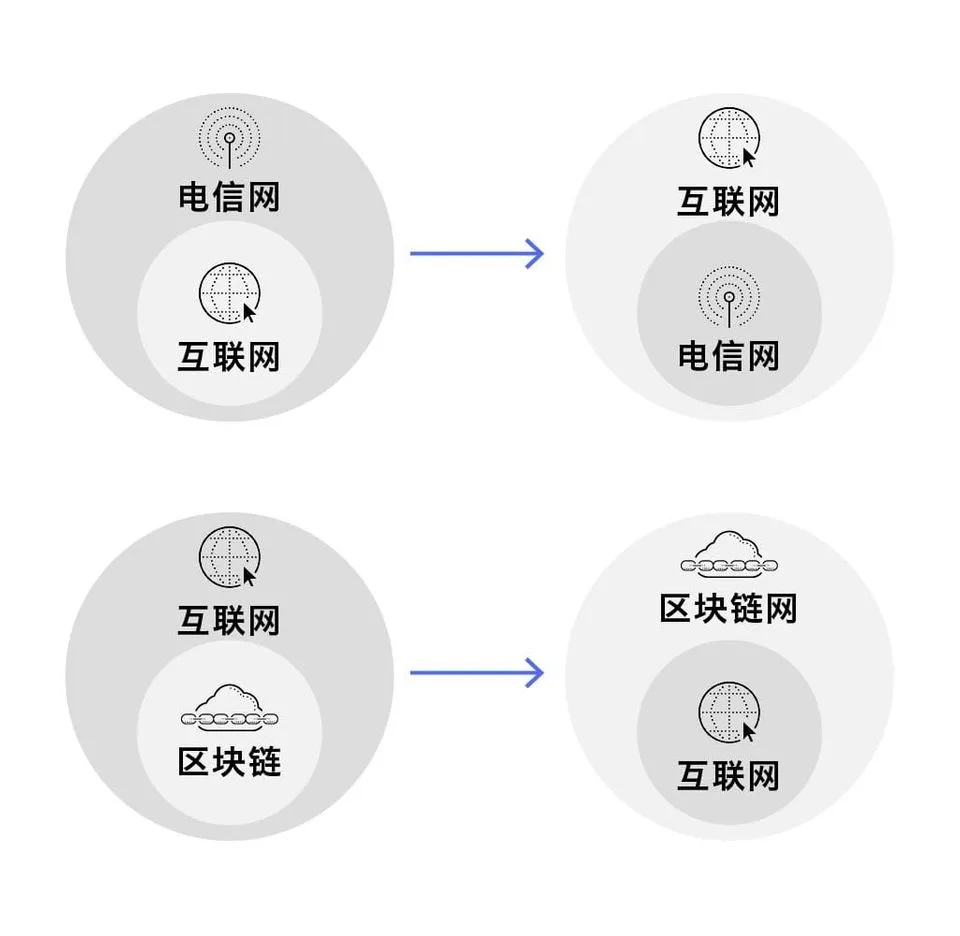
インターネットが登場した当初、それは通信網上の付加価値サービスにすぎませんでした。しかし今日、インターネットは通信網よりも大きく重要なネットワークになっています。
現在、ブロックチェーンアプリケーションはまだインターネット上のP2P型の新しいプロトコルにすぎないように見えます。しかし私たちは、ブロックチェーンには非常に大きな未来があり、将来のブロックチェーンネットワークは現在のインターネットと同じほど巨大に、さらにはそれをはるかに超える規模になる可能性があると信じています。
コミュニティQ&A
質問:ウォレットに複数の「個人情報」を追加できることに気づきました。複数の別名を持てるようなものだと理解していますが、どのような場面で使うのでしょうか?別名は名前以外にどのような内容が異なりますか?
冒: とても良い質問です。DID技術は比較的新しいものですが、理解は難しくありません。DIDの身元は利用者自身が管理するため、現実生活の社会的な身元により近いものです。
身元は与えられるものではない:現実生活では、私は一人の人間として、他人に認めてもらう必要も、誰かに与えてもらう必要もなく、生まれながらに存在します。これがいわゆる天賦人権で、人は生まれた時から自分自身の身元を持っています。
しかし従来のインターネットシステムで身元を得るには、申請して情報をアップロードし、システムにアカウントを生成してもらう必要があります。そのアカウントはサーバーに保存され、実際には借りて使っているものです。一方、分散型の自己主権IDシステムでは、誰にも申請せずに身元IDを得られます。
一人に千の顔:ABT Walleウォレットでは、複数の異なる個人情報を追加できます。ここにはDID技術の設計における非常に重要な考え方、すなわち「一人に千の顔」という複数身元のサポートが表れています。
DIDは現実生活の身元により似ています。一人ひとりが、仕事上、倫理上、生活上など、複数の異なる身元を持てます。そして場面や相手に応じて、異なる身元を示すことができます。
従来のインターネットでも複数の別名を作れますが、その自由度は低いものです。例えばWeChatでは、すべての友人に同じIDしか表示されません。プライバシー設定で新しい表示身元を選べても、操作は非常に煩雑です。仕事用と私生活用のWeChatアカウントを分けるのも面倒で、唯一の方法は多数のサブアカウントを作ることですが、利用も管理も非常に大変です。
DIDの設計では、異なる身元を場面ごとに使い分けたいという需要を最初から実現しています。例えば真のDIDシステムでは、同じアカウントを使っていても、異なるアプリケーションにアクセスするとき、あるいは異なる人と交流するとき、DIDがその場面専用の一意なIDを直ちに生成します。
DAPPの利用という観点では、ABT Walleにより身元を自分で編集し、場面ごとにどの身元を使うか決められます。注意すべき点は、同じ身元を使っても、異なるアプリケーションにアクセスすると、それぞれの身元IDは一意で異なることです。例えば、そこで作成した3枚の身元カードで10個の異なるアプリケーションにアクセスすれば、10個の異なるIDが生成されます。これらのIDを個別に管理する必要はなく、自分の身元情報だけを維持すればよいのです。
質問:DIDについて、現在すでに多くのチェーンが、例えばEOSのactionやownerアカウントのような高度なアカウント機能をサポートしています。DIDの複数身元IDには、それらと比べてどのような利点がありますか?開発者にとってどんな意味がありますか?
冒: ID設計の観点から、EOSのアカウント体系は大きな後退だと思います。初期のビットコインと比べると、EOSは基本的にインターネットのアカウント登録体系に沿っています。
ご存じのとおり、ビットコインやEthereumのような「本物の」ブロックチェーンの設計思想では、各アカウントは自己主権を持ちます。ネットワーク上のどのノードにもアカウントを申請する必要はなく、ブロックチェーンが示すアルゴリズムを実行するだけで、直接アカウントを作成できます。一度作成すれば、宣言したかどうかにかかわらず直ちに有効になり、誰かの承認を待つ必要はありません。
EOSでアカウントを作成するには、スーパーノードにメモリ空間を申請しなければなりません。設計上、基本的にインターネットの登録体系へ戻っており、大きな後退です。
W3CによるDIDの定義に従えば、それは必ず自己主権型です。身元は誰かに与えられるものではなく、自己証明するものです。
では、あるシステムが真のDIDかどうかをどう判断するのでしょうか。最も簡単な方法は、IDを得るときに申請が必要かを見ることです。申請が必要ならDIDではありません。
DIDはより良いプライバシーを提供し、私たちの利用ニーズにより適合しますが、通常のIDより複雑で実現が難しく、より高い性能が必要です。そのため初期のコンピューターは簡略化された登録モデルを使っていました。計算能力が急速に発展して十分な性能が得られ、さらにブロックチェーン技術が登場したことで、分散型DIDを実現できるようになりました。
質問:ABT Wallet は検証者としても機能すると紹介されていますが、この点がよく分かりません。演算できる完全なノードなのでしょうか?それともチェーン上のAPIを呼び出して関連する計算を行うのでしょうか?
冒: とても専門的な質問です!そのとおり、優れた分散型ウォレットは、そのウォレットの所有者だけに忠実であるべきです。
ウォレットは資産を管理するだけでなく、所有者がいつでもどこでも検証できるよう支援しなければなりません。
この検証は難しくありません。優れたブラウザーも、非常に典型的な分散型アプリケーションです。ブラウザーはサーバーに依存して動作するのではなく、どんなURLを与えても閲覧を助けます。例えばhttpsサイトにアクセスすると、ブラウザーは背後で一連の検証を行い、安全なインターネット利用を保証します。
ABT Wallet でも同じようなことが必要です。例えば、他人から転売されたブロックチェーンベースの電子映画チケットを ABT Wallet で受け取る場合、ウォレットはまず暗号学的な方法で、本物の映画チケットか、署名が正しいか、チケットの内容が取引時の説明どおりかなどを検証します。
こうした計算には暗号学的な検証が含まれることも、異なるチェーン上での検証が含まれることもあります。比較的独立した分散型ウォレットは、ユーザーが将来ブロックチェーンネットワーク全体を利用するうえで非常に重要です。ウォレットは検証者の役割を果たし、いつでも資産や取引をスキャンして、正当かどうかを確認します。
ウォレットのノードをブロックチェーン上の一つのノードと単純に同一視することはできず、ライトノードとも同じではありません。チェーンのセキュリティ代理人と理解すべきです。多くのプロトコルを熟知し、基盤にある異なる構造のチェーンと通信し、ユーザーのあらゆる操作に対して忠実に一連のチェックを行います。
質問:現在多くのプロジェクトがクロスチェーンに取り組んでいます。最近ではCosmosとPolkadotがよく知られていますが、皆さんの強み、あるいは位置づけは何ですか?
冒: CosmosとPolkadotはどちらも大いに尊敬に値するプロジェクトです。正直なところ、本当にチェーンネットワーク型のアーキテクチャを採用しているのは、この二つと私たちArcBlockの3プロジェクトだけです。
アーキテクチャ設計の観点では、CosmosとArcBlockの考え方が最も近く、PolkadotはEthereum 2.0、つまりEthereumのシャーディング技術により似ています。
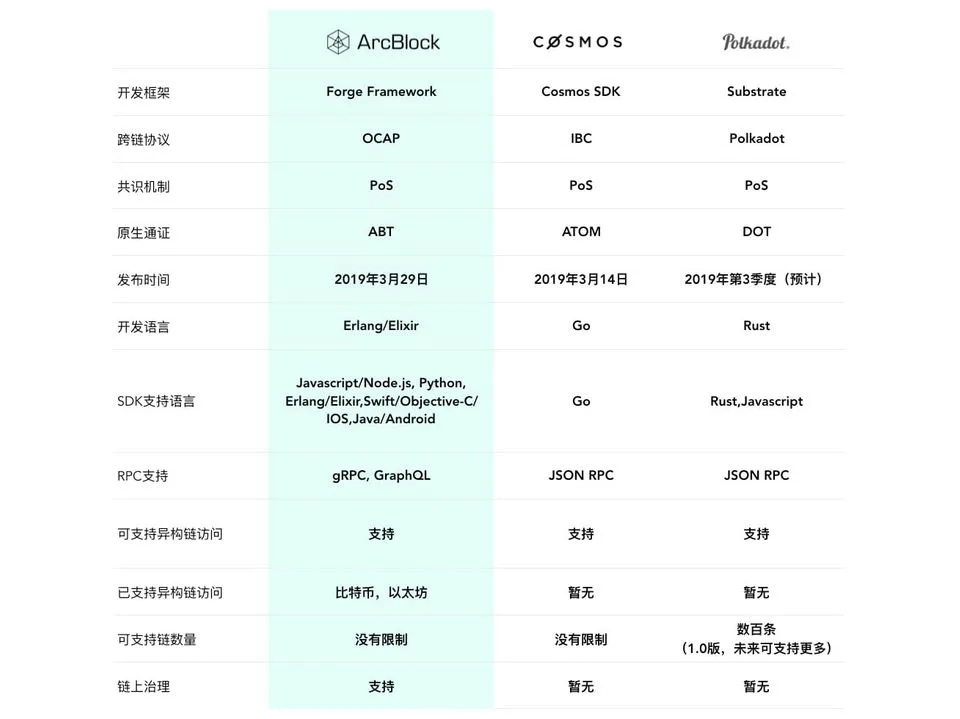
この3プロジェクトの設計思想の長所と短所について、自画自賛するつもりはありません。ただ、一つ語る価値のある設計理念があります。ArcBlocktの設計全体における第一の指針は、Unixシステムの原則から学んだ「Do one thing and do it well」です。一つの簡単なことを行い、それを十分にうまく行います。
そこでArcBlockのチェーンネットワーク型アーキテクチャでは、物事を簡単にし、簡単に使え、簡単に開発できるようにするため、その「簡単さ」のために一定の犠牲を払う用意があります。私たちは開発者体験を非常に重視しています。各種SDKの開発者サポートが最も充実していることをご覧いただけます。アプリケーション開発フレームワークもフルスタックで、一つのフレームワークを使えばフロントエンドからバックエンドまで利用できます。多数の部品だけを作って、自分で組み立ててもらうのではありません。
開発者の皆さんがこの3プロジェクトを比較したいなら、簡単な方法があります。各プロジェクトのSDKを入手し、ドキュメントにざっと目を通し、それに従って実際に開発すれば、すぐに違いが分かります。ArcBlockが非常に使い始めやすいと気づくでしょう。
例えばPolkadotは発表時、15分でチェーンを立ち上げられると説明しましたが、実演では環境構築に約40分、さらに「Hello World」のようなチェーンの作成に15分かかりました。同じことをArcBlockで行えば、約10分で完了します。総じて、私たちは開発者体験を非常に重視しています。
質問:現在、多くのアプリケーションにはWeChat、Weibo、GitHub、Googleなどでワンクリックログインします。ABTのDIDとそれらの最大の違いは何だとお考えですか?
冒: 今日見られるアカウント体系には、実際に三つの典型的なモデルがあります。
- 従来のインターネットアカウントモデル。システムにアカウントを申請し、IDとパスワードで利用します。先ほども触れました。このモデルではすぐに、アカウントが多すぎるという問題が生じました。
- 二つ目はご質問のワンクリックログインモデルです。前者との違いは、あるIDシステムの提供者が、ユーザーの承認のもとでデータを第三者に提供することです。それでも、そのID提供者の中央システムにデータをアップロードする必要があります。この場合、IDデータ提供者が第三者ソフトウェアを制限し、ワンクリックログインを自由に利用できなくすることがよくあり、さらにプライバシー漏洩のリスクもあります。
- 三つ目がDIDです。DIDは、従来のアカウントモデルの優れたユーザー体験と高い使いやすさを実現しながら、ユーザーのプライバシーを保護しようとします。その第一歩は、身元に関する情報を完全にユーザー自身のものとし、いかなる仲介者にも支配させないことです。DID技術の提供者でさえユーザーのデータを所有せず、その利用を完全に支配することもできません。ユーザーの身元とデータをユーザーに返すことに相当します。
質問:ABT Wallet は今後どのtokenの管理をサポートしますか?特に便利な点があれば紹介してください。
冒: ABT Wallet はOpen Wallet Protocolというオープンウォレットプロトコルをサポートしています。このプロトコルに対応するあらゆる資産を ABT Wallet で管理できます。開発者が決めるものではなく、誰かの承認も不要で、ウォレット所有者が自由に追加できます。
ArcBlockを基盤に発行されたデジタル通貨とデジタル資産は、当然ウォレットでサポートされます。ArcBlockのOpen Chain Access Protocolを使用してマッピングできる第三者チェーンもすべてサポートされます。例えば現在、ネイティブのビットコインとEthereumのマッピングに対応しており、BTC、ETH、さらにEthereum上で発行された各種ERC20資産を ABT Wallet で管理できます。
質問:関連するパスワードはすべて覚えていますが、データのバックアップやエクスポートをしていません。新しいスマートフォンに替えてパスワードで復元した場合、どのデータが失われますか?
冒: 簡単に言えば、データをバックアップしていなくても、復元コードと初期パスワードを覚えているなら、オンチェーンデータはすべて失われませんが、チェーン上にないデータはすべてなくなります。
では、オンチェーンデータが失われないということは、復元コードで取り戻した直後に、そこにあるすべての資産と記録が見えるということでしょうか?
必ずしもそうではありません。DIDの原理はこのようなものです。最も基本的な自己の身元を表すメインアカウントを持ち、異なるアプリケーションにアクセスするたびに、DIDシステムがアルゴリズムに従ってサブ身元を作成します。ではメインアカウントが分かっているとき、自分にはいくつのサブアカウントが存在するのでしょうか?
これはプライバシーに関わる問題です。各サブアカウントは、あるサービスを利用した証拠に相当するため、どこにも記録されません。記録すればユーザー行動のプライバシー漏洩につながり、サブアカウント間の関係も明らかになるからです。
ただし資産はすべてチェーン上に記録され、元の場所に残っており、消えることはありません。自分がどの資産を持っているか覚えていれば、追加した後で簡単に取り戻せます。
今後のバージョンではデータバックアップをさらに改善し、分散型の自動データバックアップを実現して、ウォレットをより使いやすくします。
質問:デジタル身元管理というと、現実社会で警察機関が身分証を発行することを連想します。今後、分散型デジタル身元認証を必要とするアプリケーションが増えるとして、最終的に社会インフラになるのでしょうか?本当にインフラなら政府に接収されるのでしょうか?何十億人もの身元という機密性の高いものを別の組織が管理することを、政府は認めないのではありませんか?
冒: 実際、DIDには二つの部分があります。ID自体が一つであり、ID上の検証可能なクレデンシャルも非常に重要な部分です。
皆さん身分証をご存じでしょう。現実生活における私たちの個人の身元はDIDに似ており、生まれた時から客観的に存在し、自分自身で維持すると説明しました。では身分証や パスポート などの身分証明書は何に当たるのでしょうか?
身分証と パスポート は、いずれもID上の検証可能なクレデンシャルです。パスポート が必要になるのはいつでしょうか。国外へ行くときです。パスポート は、私が犯罪を犯しておらず、誠実で信頼でき、他国に迷惑をかけないと政府が保証することを意味します。検証しやすいよう、政府が パスポート という証明書を発行します。
そうでしょう?したがって、これらの証明書は政府機関が発行し、特定の特性を検証するための証明資料です。検証可能なクレデンシャルとは、機関や個人があなたのIDに対して発行する、検証可能なデータです。身分証、学歴証明、資格証明なども、実際にはすべてチェーン上で実現できます。銀行で手続きする際に身分証が必要なのと同じく、検証可能なクレデンシャルを提示して初めて利用できるサービスがあります。
二つ目の疑問に答えます。DIDは一つの技術体系にすぎません。誰かがDIDシステムを提供したからといって、身元情報がその提供者のものになるわけではありません。これもDIDと従来のインターネットIDとの大きな違いです。従来のインターネットでは、IDでログインして投稿した後、中央管理者はいつでもそのIDを停止でき、対抗する手段はありません。そのIDは本質的に管理者から借りているものだからです。
しかしDIDは違います。これは一つの体系です。ArcBlockがDID身元サービスを提供しても、私たちは誰のデータも所有せず、一連の方法に従って身元システムを実現しているだけです。安全性と効率の観点からは、将来、社会全体がDIDの身元フレームワークを受け入れやすくなり、むしろ従来のインターネットIDフレームワークのほうが問題になると思います。
将来、政府の国民身元認証体系が次第にDIDを受け入れ、この技術思想へ移行し、皆のプライバシーを侵害から守ることを期待しています。多くの従来型インターネット大手企業が、私たちのデータを売って利益を得てきたことは周知の事実です。プライバシー漏洩を根本的に解決するうえでDIDは良い出発点になりますが、整備された法律による保障も必要です。
自己主権型ID技術に対し、政府は比較的歓迎する姿勢です。例えば米国国土安全保障省、つまりビザを発給する部門も、現在の一部の構想でブロックチェーンによるDID技術を採用し、ビザ発給を管理することを検討しています。したがって将来、これらの技術は最終的に政府に受け入れられ、両者は対立しないと信じています。
原文リンク: Ourea価値共有 第19回:ArcBlock 冒志鴻 | ブロックチェーンアプリケーション突破の鍵——「チェーンネットワーク+DID」