人格证明(PoP)与数字身份:去中心化身份在以人为本和 AI 未来中的作用
随着 AI 的兴起和数字系统的日益普及,在网上建立信任和真实性比以往任何时候都更加关键。两个核心概念——人格证明 (Proof of Personhood, PoP) 和 数字身份 (Digital Identity)——在这一领域发挥着关键作用。在 ArcBlock,一个将 去中心化身份 (Decentralized Identity, DID) 无缝集成到其生态系统中的平台,我们亲身见证了这些概念如何交织,以及 DID 如何彻底改变这两者。
定义核心概念
什么是人格证明 (PoP)?
人格证明是指验证一个数字实体是一个独特的、真实的自然人。它是防御 Sybil attacks(女巫攻击)的关键手段,在女巫攻击中,一个参与者会创建多个虚假身份来操纵系统。PoP 在以下场景中至关重要:
- 民主投票:确保“一人一票”。
- 公平的资源分配:防止个人领取多份份额。
- 在线服务:拦截机器人或重复账号。
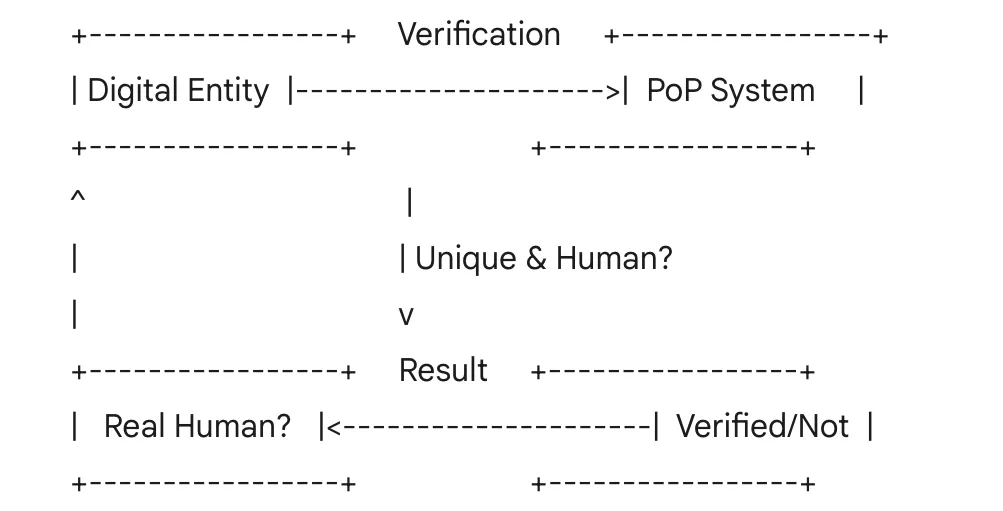
从本质上讲,PoP 专注于唯一性和人性,解决身份验证中一个特定但至关重要的方面。以下是一个示例图,展示了系统如何将数字实体验证为人类。Venn Factory, 2023
什么是数字身份?
数字身份是一个更广泛的概念,涵盖了定义个人在线身份的所有数字属性。这些包括:
- 凭证 (Credentials):用户名、密码或生物识别数据。
- 个人数据:姓名、电子邮件或出生日期。
- 行为模式:交易历史或浏览习惯。
数字身份系统管理这些属性,以实现在不同平台上的身份验证、授权和个性化。传统系统通常将这些数据中心化,引发了对隐私和安全的担忧。IEFT Identity Discuss, 2023
去中心化身份在何处发挥作用
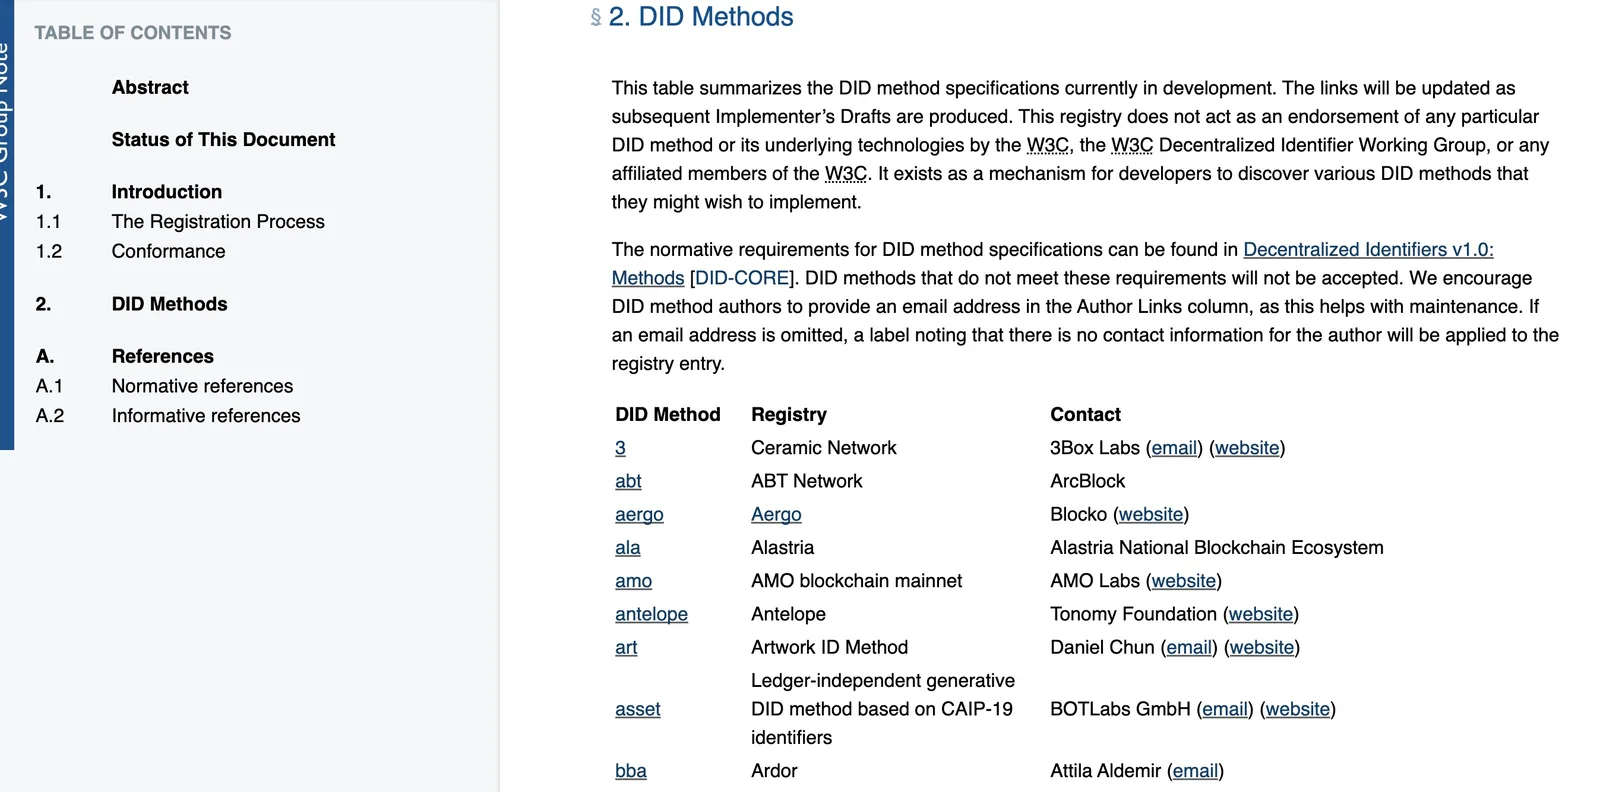
去中心化身份 (Decentralized Identity, DID) 通过赋予用户对数据的控制权,而不是依赖中心化机构,重新构思了数字身份。DID 构建在开放标准(如 W3C DID specifications)之上,通常由区块链技术驱动,符合 自主身份 (self-sovereign identity) 的理念。值得注意的是,在 ArcBlock,我们将 DID 集成到我们的平台中,以赋能用户和开发者,为数字身份和 PoP 提供基础。
人格证明 vs. 数字身份:对比
虽然 PoP 和数字身份在验证方面有重叠,但它们服务于不同的目的:
- 重叠:两者都旨在通过确认用户身份的各个方面,在数字交互中建立信任。
- 差异:PoP 窄义地专注于证明唯一性和人性,而数字身份则涵盖更广泛的属性和用例,从登录网站到在酒吧证明你的年龄。
去中心化身份通过提供一个灵活的、以用户为中心的框架来桥接这些概念,该框架既能支持广泛的身份管理,也能支持特定的 PoP 应用。
去中心化身份在人格证明方面的优势
- 隐私和用户控制:DID 使用户能够拥有自己的 PoP 凭证,最大限度地减少数据暴露。保护隐私的方法(如选择性披露)允许在不共享敏感细节的情况下证明人性——这与通常囤积个人数据的中心化系统形成鲜明对比。
- 互操作性:标准化的 DID 确保 PoP 凭证在不同生态系统之间具有可移植性和可验证性,使其在从投票到资源分配的各种应用中都具有实用性。
- 可扩展性:去中心化系统将身份管理分布在网络中,避免了中心化机构的瓶颈。这种可扩展性对于大规模 PoP 用例(如全球身份验证)至关重要。
- 安全性:基于区块链的 DID 解决方案(如 ArcBlock 提供的方案)使 PoP 凭证具有防篡改性且难以伪造,确保在高风险场景中的信任。
去中心化身份在人格证明方面的挑战
- 技术复杂性:构建基于 DID 的 PoP 系统可能需要复杂的基础设施——区块链、加密工具和直观的界面。这种复杂性可能会阻碍采用,特别是对于非技术用户。然而,ArcBlock 的 DID 解决方案通过提供开箱即用的功能,大大减轻了这些挑战。
- 采用障碍:虽然 DID 正在获得动力,但它仍处于生命周期的早期阶段。说服用户和组织拥抱去中心化解决方案需要教育和信任建立。
- 验证稳健性:DID 提供了框架,但实际的 PoP 验证(例如生物识别或社交图谱)必须无懈可击。
为了说明这些权衡,请看以下 PoP 方法的对比:
| 准则 | 基于社交图谱 | 通用硬件生物识别 | 专用硬件生物识别 |
|---|---|---|---|
| 隐私 | 低 | 较低 | 较高 |
| 可访问性/可扩展性 | 较低 | 高 | 中 |
| 去中心化稳健性 | 较高 | 较高 | 较低 |
| 防范虚假人员的安全性 | 高 | 低 | 中 |
该表突出了不同 PoP 方法的优缺点,其中许多不足可以由 DID 通过平衡隐私、可扩展性和安全性来解决。
ArcBlock 的方法:强大的去中心化身份平台
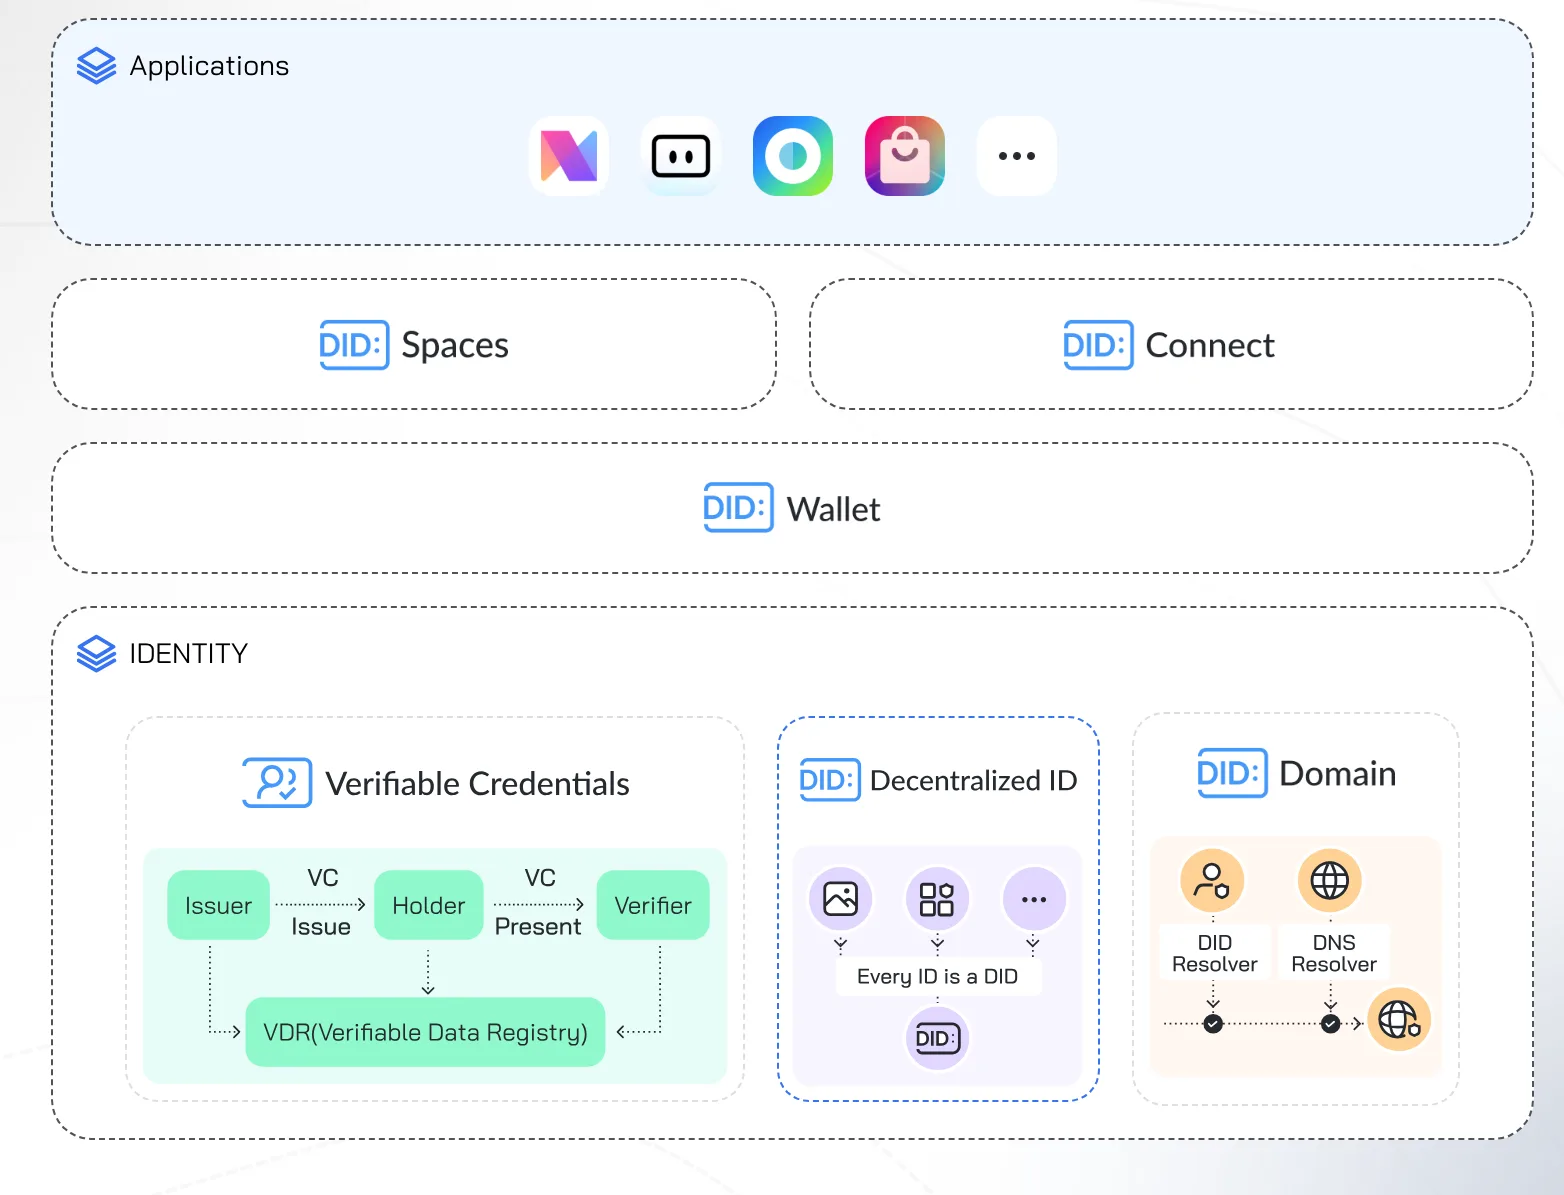
在 ArcBlock,我们已将去中心化身份融入平台的每一部分,为数字身份和 PoP 奠定了坚实的基础。以下是我们的优势:
关键特性
- 完全集成:DID 不是事后补救,而是构建在 ArcBlock 的每一层中,从用户身份验证到智能合约。这确保了开发者和用户能够获得无缝的身份管理。
- 以用户为中心的设计:我们的工具和应用程序简化了 DID 的采用,为凭证签发和验证提供直观的界面,让每个人都能使用。
- 可扩展性:我们的区块链基础设施支持高吞吐量的身份应用,非常适合支付、投票或全民基本收入等大规模场景。
- 安全性:利用区块链的不可篡改性,我们确保 PoP 和身份凭证防伪且安全。
ArcBlock 与其他身份产品的对比
中心化身份提供者
传统系统(如社交登录、政府 ID)将数据中心化,存在数据泄露和用户失去控制的风险。ArcBlock 的 DID 解决方案:
- 降低风险:去中心化消除了单点故障。
- 增强隐私:与收集一切的中心化系统不同,用户决定分享什么。
其他去中心化身份平台
虽然存在竞争对手,但 ArcBlock 的优势在于其全面的生态系统:
- 全栈解决方案:我们提供完整的区块链平台,而不仅仅是 DID 工具,从而实现端到端的去中心化应用。
- 易于采用:我们对易用性的关注使我们脱颖而出,降低了企业和开发者的准入门槛。
结论:用去中心化身份建立信任
人格证明和数字身份对于建立值得信赖的数字世界至关重要。去中心化身份将它们结合在一起,提供了一个以用户为中心、安全且可扩展的解决方案。在 ArcBlock,我们不仅在跟随这一趋势——我们正在引领它。通过将 DID 嵌入我们的平台,我们赋能用户和开发者应对身份挑战,从证明人性到管理复杂的数字档案。要开始使用去中心化身份或将其集成到您的下一个应用中,请访问 https://www.arcblock.io。
收听音频概述
了解更多
要了解有关人格证明、数字身份和去中心化身份的更多信息,您可以探索以下资源:
- W3C Decentralized Identifiers (DIDs) Specification:DID 的官方标准,深入介绍了其结构和用例。https://www.w3.org/TR/did-core/
- Self-Sovereign Identity by Christopher Allen:一篇关于自主身份原则的奠基性文章,这是 DID 的基石。http://www.lifewithalacrity.com/2016/04/the-path-to-self-sovereign-identity.html
- Microsoft’s Decentralized Identity Resources:微软在 DID 采用方面处于领先地位,提供了对实际应用的见解。https://www.microsoft.com/en-us/security/business/identity-access-management/decentralized-identity
- Ethereum Name Service (ENS) and Identity:了解 ENS 如何与 DID 集成以创建人类可读的去中心化身份。https://ens.domains/
- Sovrin Foundation:一个致力于推进自主身份的非营利组织,提供有关 DID 和 PoP 的白皮书和案例研究。https://sovrin.org/
- ID2020:一个致力于全民数字身份的全球倡议,探索身份与人道主义用例的交集。https://id2020.org/
进一步学习的额外链接
如果您想进一步探索,以下是我推荐的一些额外资源:
- “Decentralized Identity Explained” by Evernym:通俗易懂的 DID 及其影响理解指南。https://www.evernym.com/decentralized-identity/
- Hyperledger Indy Documentation:Hyperledger Indy 是一个专为 DID 设计的区块链框架,提供实施的技术见解。https://hyperledger-indy.readthedocs.io/
- “Proof of Personhood: A Survey” by Vitalik Buterin:由以太坊联合创始人撰写的对 PoP 方法的深入探索。https://vitalik.ca/(注:搜索 Vitalik 关于身份和 PoP 的博文,他经常撰写此类主题。)
- uPort (现为 Serto 的一部分):DID 的先驱,为开发者提供案例研究和工具。https://www.serto.id/
- The Decentralized Identity Foundation (DIF):一个推进 DID 标准和互操作性的协作组织。https://identity.foundation/
本页涉及
产品
-
AIGNE
active
面向开发者的 agent 开发框架。从命令行创建并运行一个项目,需要细节时再查框架文档。
术语
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。