又一起大规模数据泄露:为什么去中心化身份必须取代密码
最近,网络安全研究人员曝光了一个包含 超过 1.84 亿条密码和登录凭据 的 47GB 数据库。科技巨头——Google、Microsoft、Facebook、Apple——甚至是来自 29 个国家的政府电子邮件域名,全都陷入了这张网中。这是又一个头条新闻,又一次警钟,也是又一个提醒:中心化身份系统已经崩溃了。
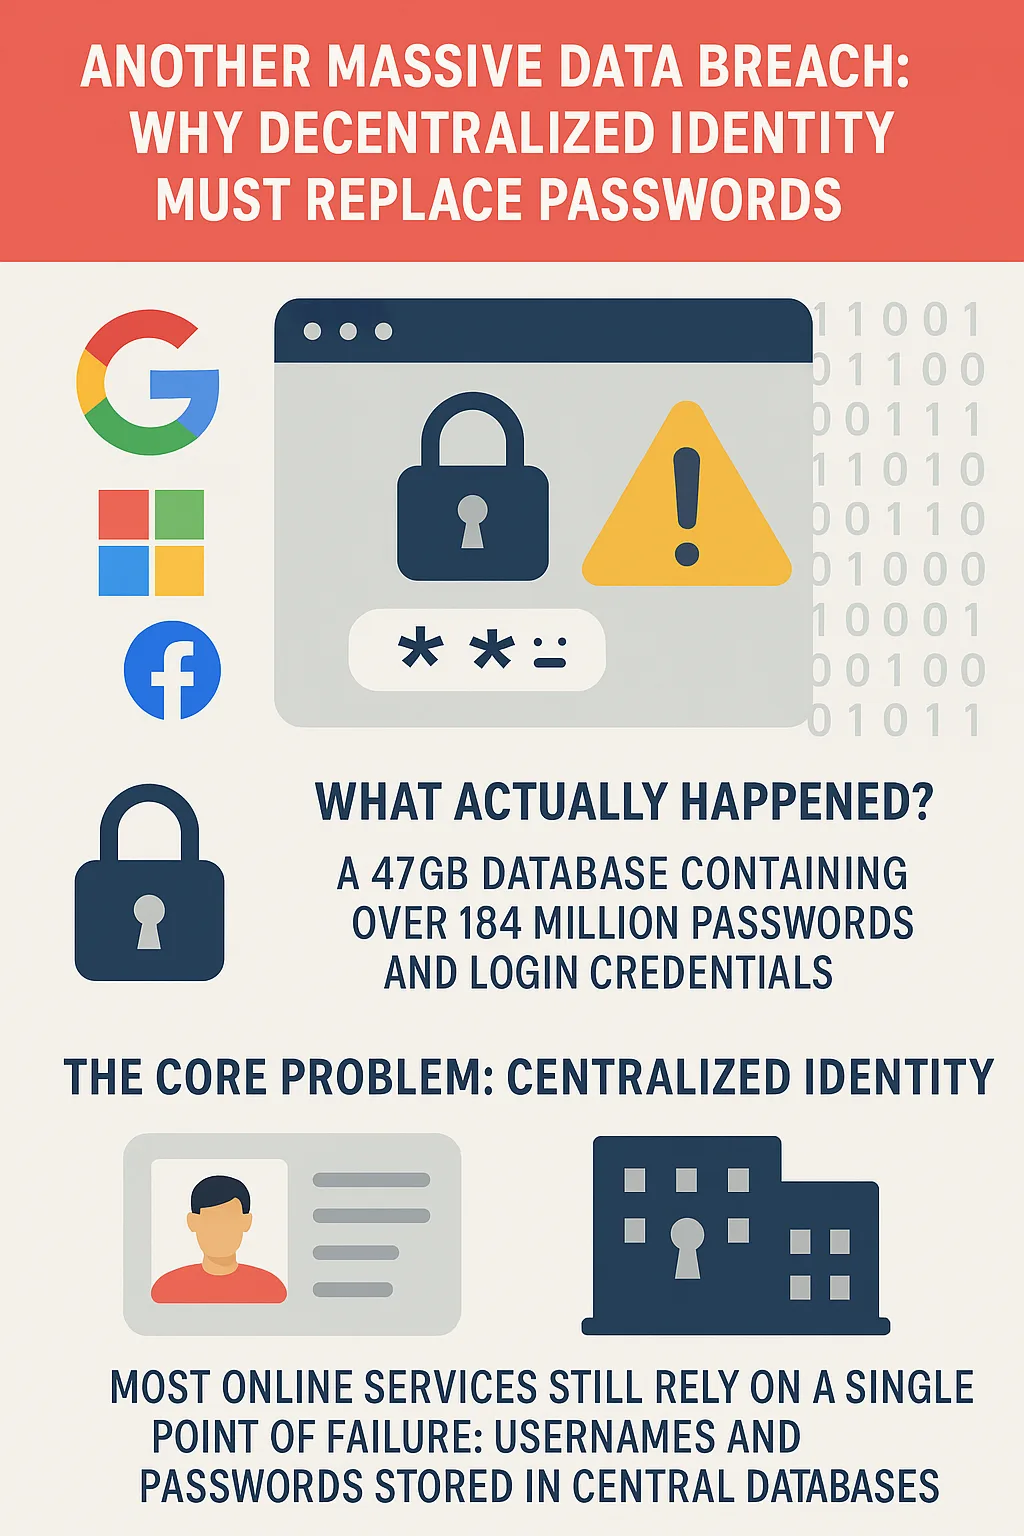
究竟发生了什么?
一家第三方威胁情报公司偶然发现了一个暴露的、未受保护甚至未加密的数据库。任何拥有链接的人都可以访问用户凭证——电子邮件地址、密码等——其中大部分是通过恶意软件和信息窃取程序获取的,然后被倾倒在一个易于下载的位置。这些数据现在正在暗网论坛上流传,等待着被用于网络钓鱼、欺诈和身份盗窃。
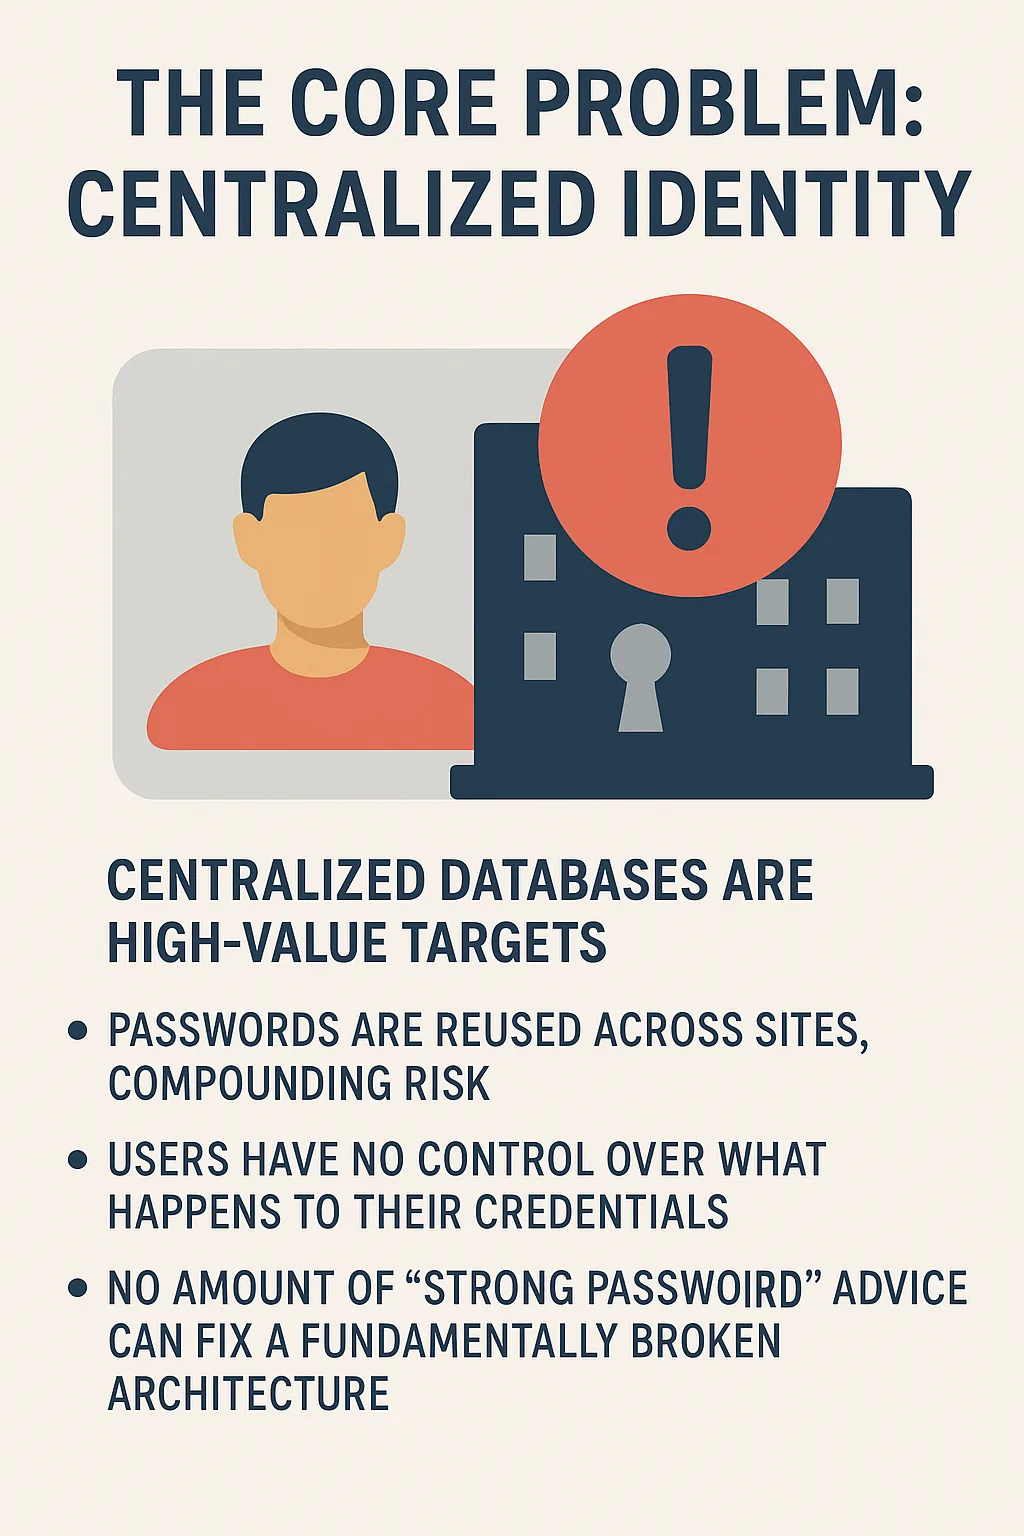
核心问题:中心化身份
大多数在线服务仍然依赖于一个单点故障:存储在中心化数据库中的用户名和密码。如果攻击者入侵(他们确实经常这样做),一切都会大规模暴露。
- 中心化数据库是高价值目标。
- 密码在不同网站间重复使用,加剧了风险。
- 用户对自己凭证的去向没有控制权。
再多的“强密码”建议也无法修复一个从根本上就已损坏的架构。
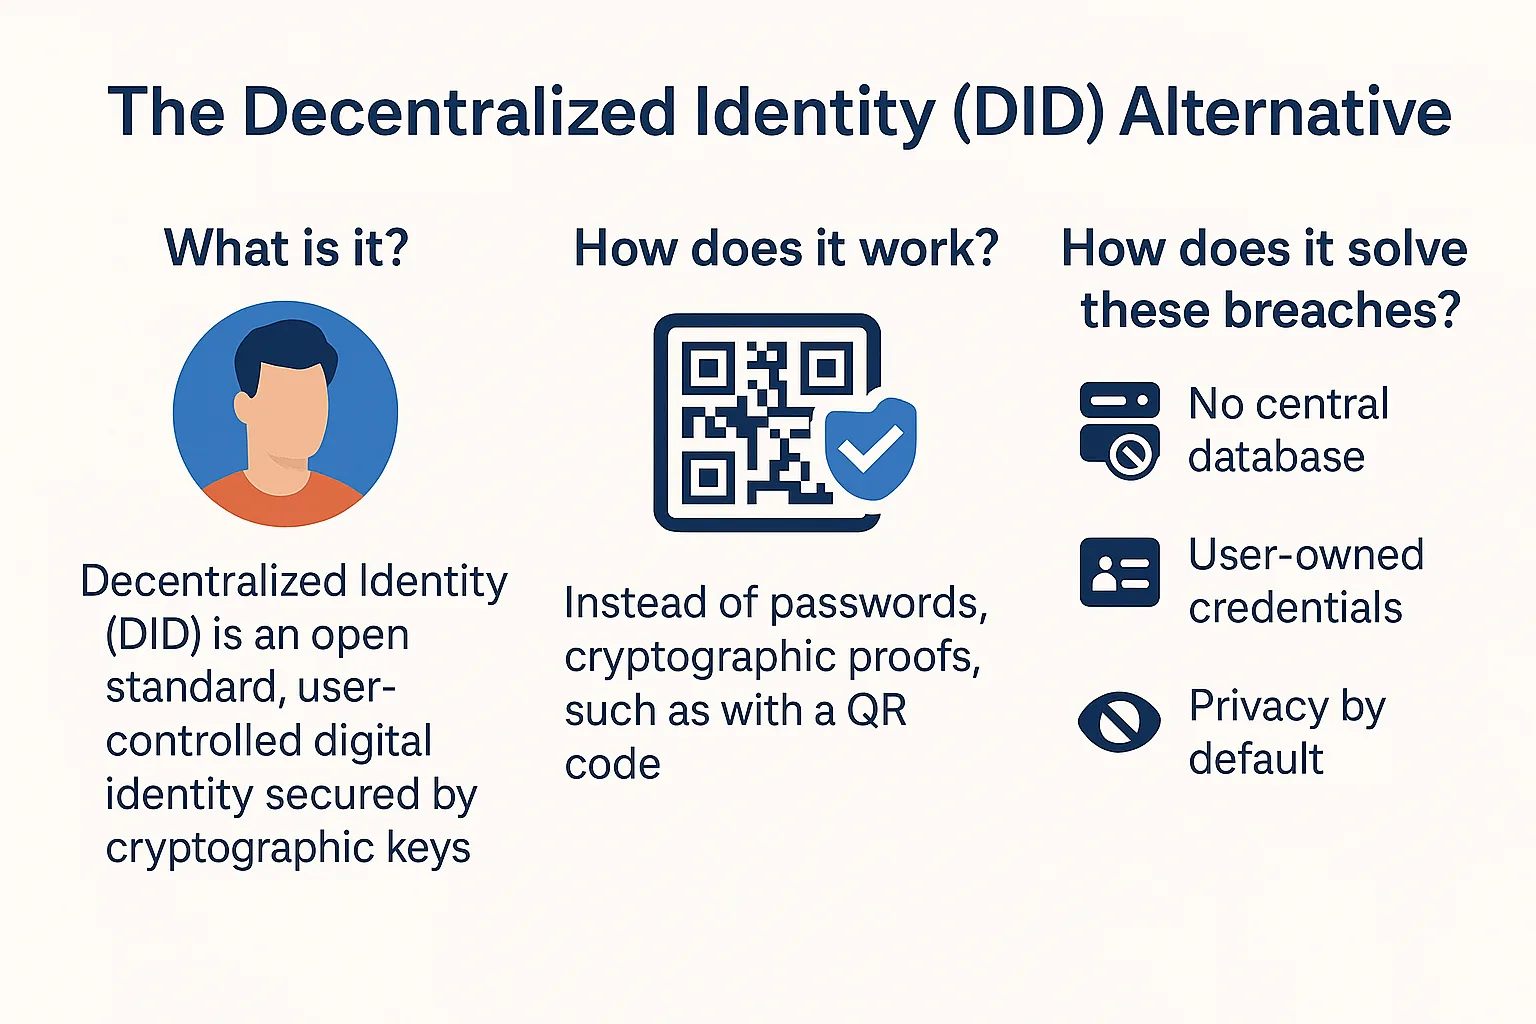
去中心化身份 (DID) 替代方案
去中心化身份 (DID) 扭转了局面。以下是它的定义及其有效的原因:
- 它是什么? 去中心化身份 (DID) 是一种管理数字身份的开放标准,它不依赖于任何单一的提供商或数据库。每个用户都拥有一个只有自己控制的数字身份,并由其自身设备或钱包中的加密密钥进行保护。
- 它是如何工作的? 用户不再向数十个网站提供密码,而是使用加密证明来证明自己的身份——通常使用 QR 码或钱包签名。服务器上不存储密码,也没有个人数据等待被泄露。
- 它如何解决这些泄露问题?
- 没有中心化数据库可供黑客攻击。 攻击者无法一次性危害数百万用户——因为根本没有目标。
- 用户拥有的凭证。 即使某家企业遭到入侵,也不会泄露任何可重复使用的秘密。
- 默认隐私。 用户只分享必要的信息——没有大规模的数据收集。
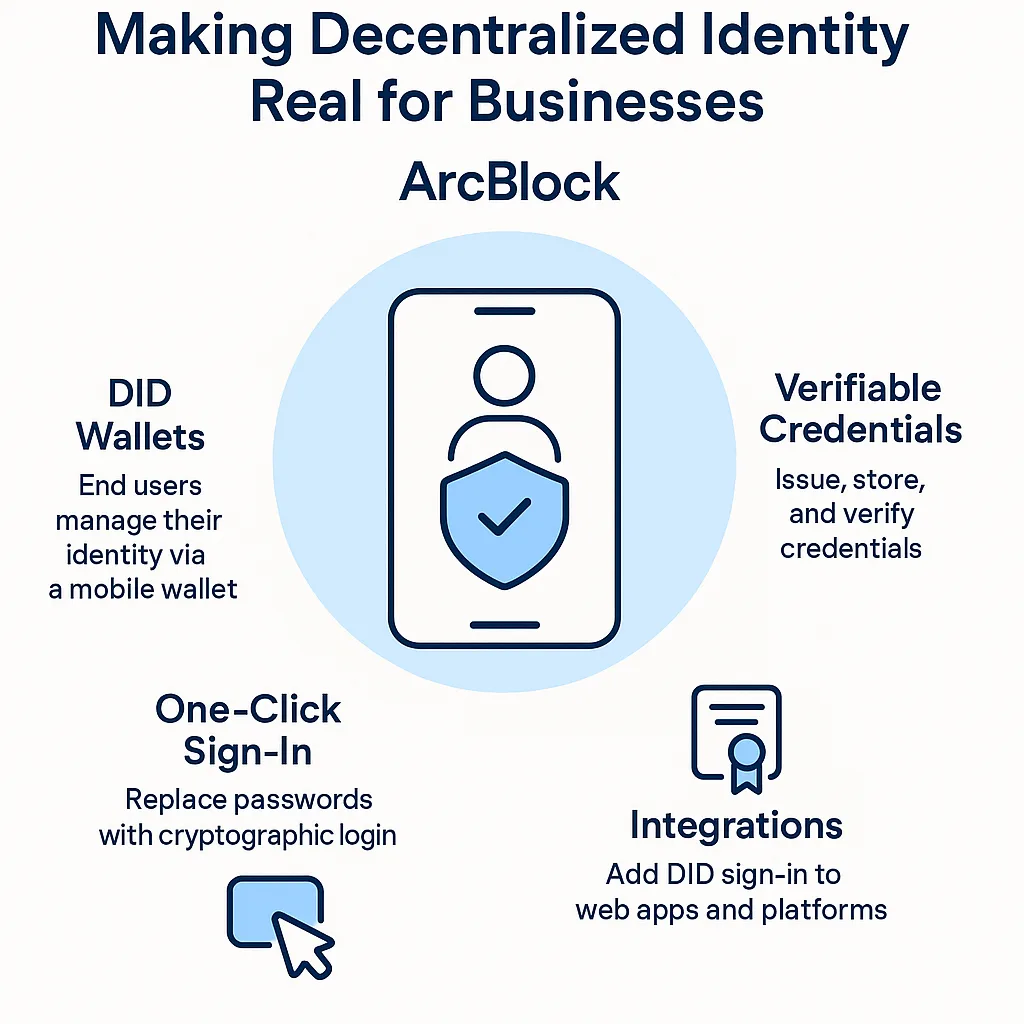
ArcBlock:让企业实现去中心化身份
ArcBlock 的 DID 平台 让任何企业都能在其产品中构建安全、用户友好的去中心化身份,而无需成为密码学专家。
功能特性:
- DID Wallet: 最终用户通过移动钱包管理自己的身份,而不是中心化数据库。
- 一键登录: 用加密登录取代密码——更快、更安全。
- 可验证凭证 (Verifiable Credentials): 颁发、存储和验证凭证(如 KYC、会员资格、证书),而无数据被盗风险。
- 隐私与合规: 不再需要大规模数据存储,更容易遵守隐私法规(如 GDPR、CCPA)。
- 集成: 只需几行代码,即可将 DID 登录添加到 Web 应用、SaaS 和企业平台。
总结
只要世界仍然运行在密码和中心化账户之上,这类泄露事件就会不断发生。应用开发者、企业和开发团队有一个选择:是继续修补破碎的系统,还是引领向去中心化身份的转变。
ArcBlock 已经赋能领先企业构建并部署去中心化身份解决方案,使这些头条新闻变得可以避免,而非不可避免。
如果你的公司仍在存储密码,那么你就是在玩火。是时候转向去中心化身份了——让你的用户重新掌握控制权。了解更多请访问 www.arcblock.io
本页涉及
术语
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。