用去中心化身份保障游戏未来
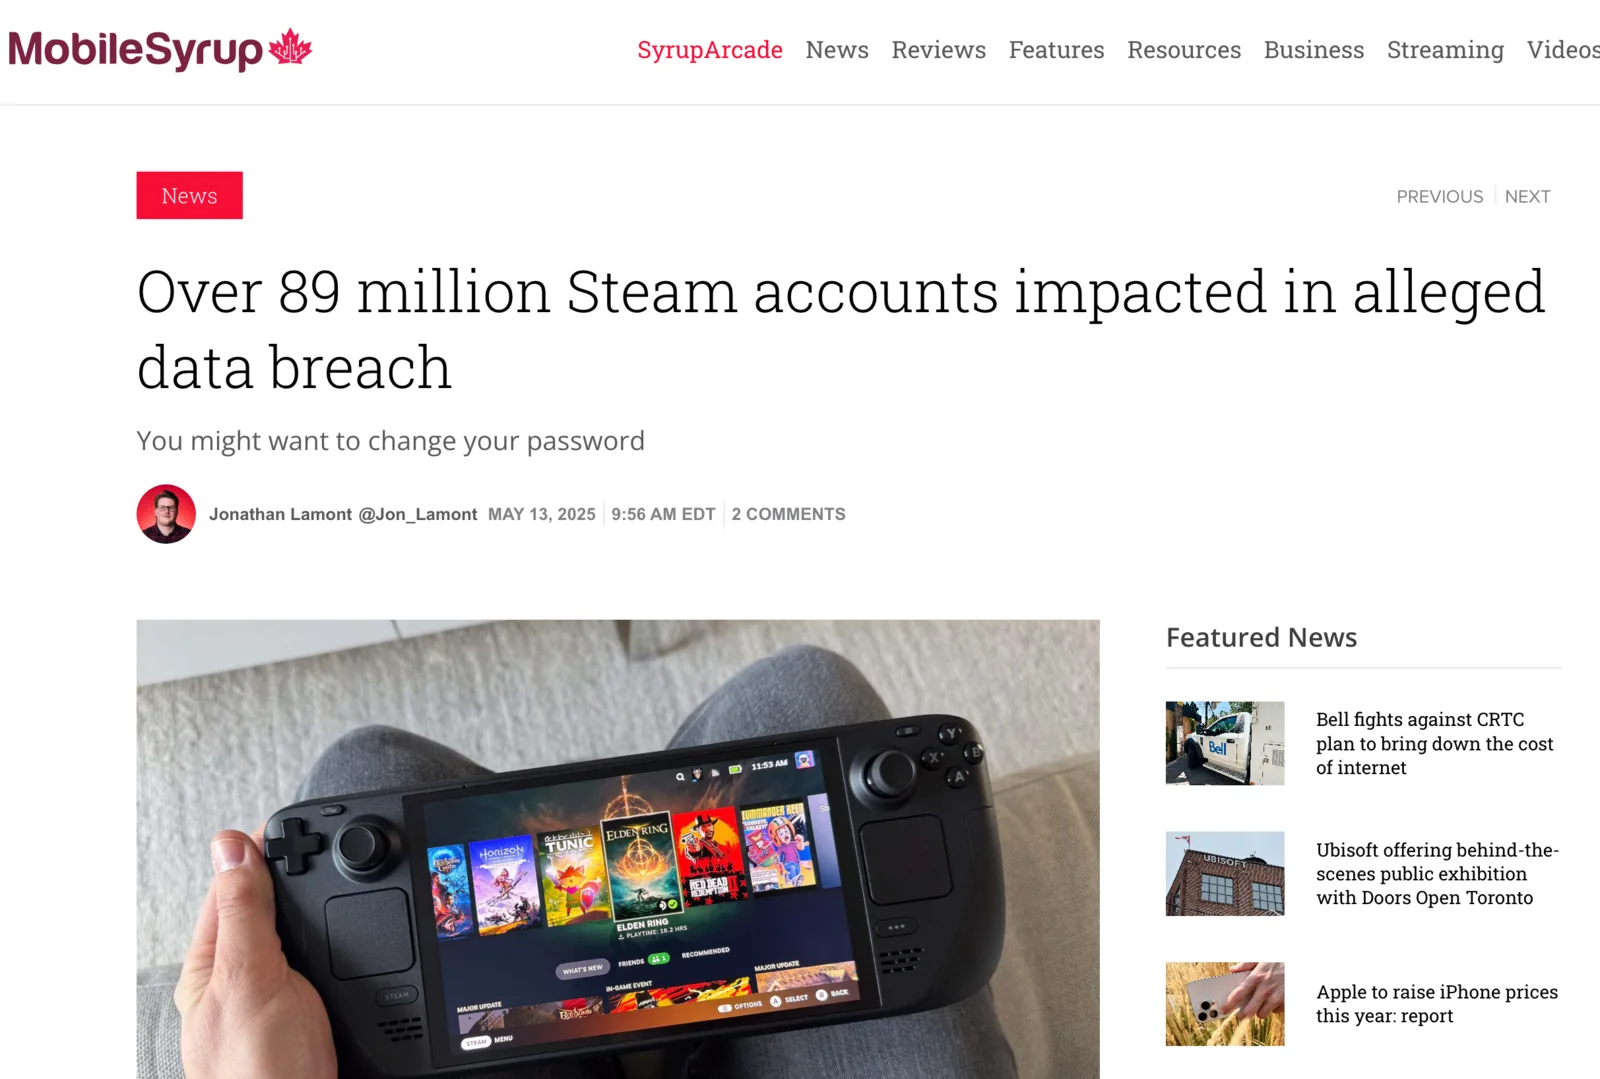
MobileSyrup 最近的一份报告披露了一起令人震惊的疑似数据泄露事件,影响了超过 8900 万个 Steam 账户。此次泄露与用于基于短信的双重身份验证 (2FA) 的第三方服务 Twilio 有关,泄露了包括实时 2FA 代码在内的敏感数据,黑客目前正以 5,000 美元的价格在暗网出售这些数据。
这一事件源于供应链受损,而非对 Steam 的直接攻击,它凸显了中心化身份系统中的一个关键漏洞。随着像 Steam 这样的游戏平台管理着数以千万计的用户账户,对强大、安全的身份解决方案的需求从未如此清晰。去中心化身份 (DID) 应运而生——这是一种能够同时保护用户和平台的方法和技术栈。在本文中,我们将探讨为什么 DID 是安全游戏的未来,重点介绍 ArcBlock 作为领先的供应商,并提供明确的实施行动计划。
问题所在:中心化身份风险
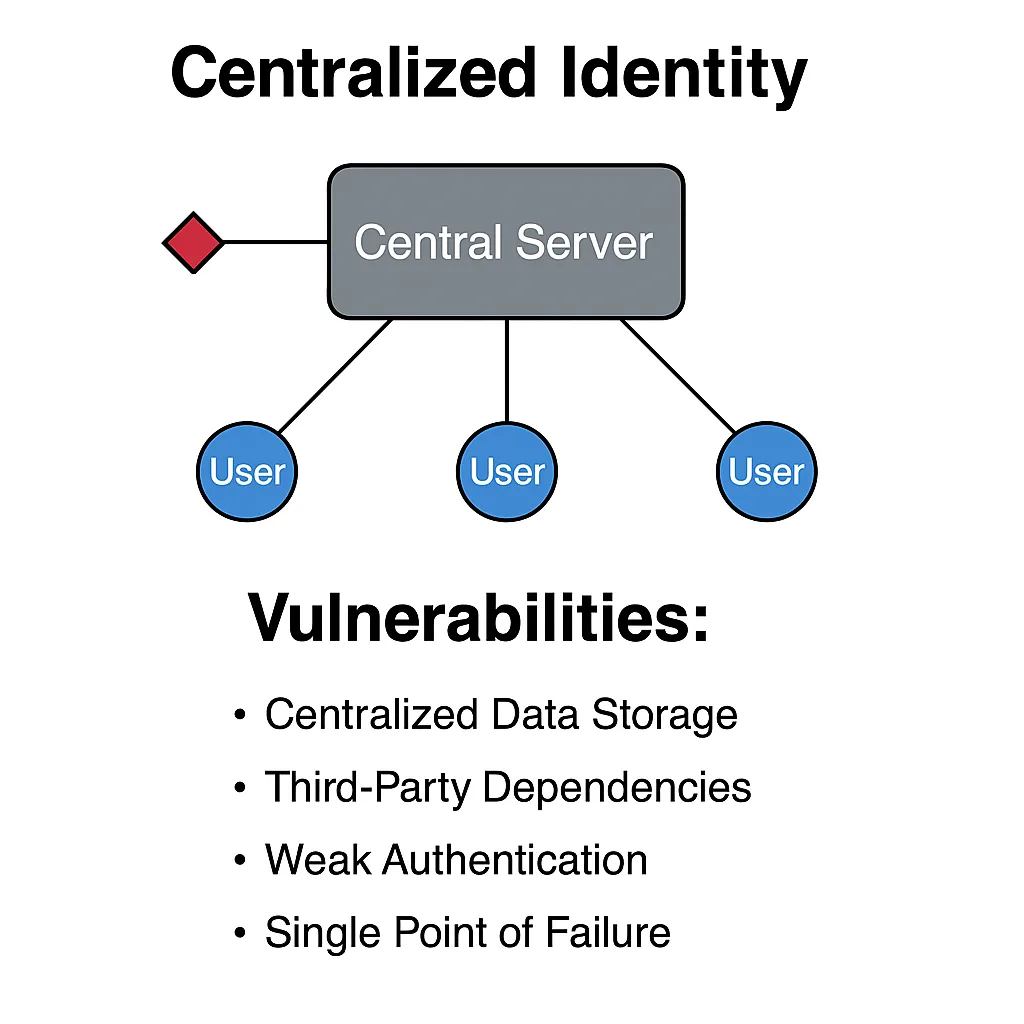
疑似 Steam 泄露事件凸显了与中心化身份系统相关的固有风险。关键漏洞包括:
- 中心化数据存储: 平台及其第三方供应商使用的中心化数据库代表了单点故障,可能被攻击者瞄准和利用。
- 第三方依赖: 依赖外部服务执行关键功能(如基于短信的 2FA)会引入供应链风险。第三方的安全状况直接影响主平台的安全性。
- 弱身份验证方法: 像基于短信的 2FA 这样的方法容易受到 SIM 卡交换等拦截技术的影响,使攻击者有可能获得一次性代码并入侵账户。
此类漏洞的结果可能是敏感用户数据的泄露,带来身份盗用、经济损失和隐私侵犯的风险。中心化系统尽管方便,但却是网络犯罪分子的诱人目标,而拥有庞大用户群的游戏行业在减轻这些风险方面面临着重大挑战。
为什么去中心化身份是解决方案
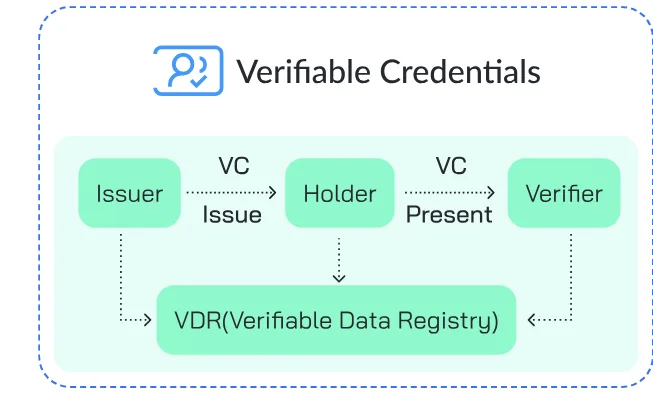
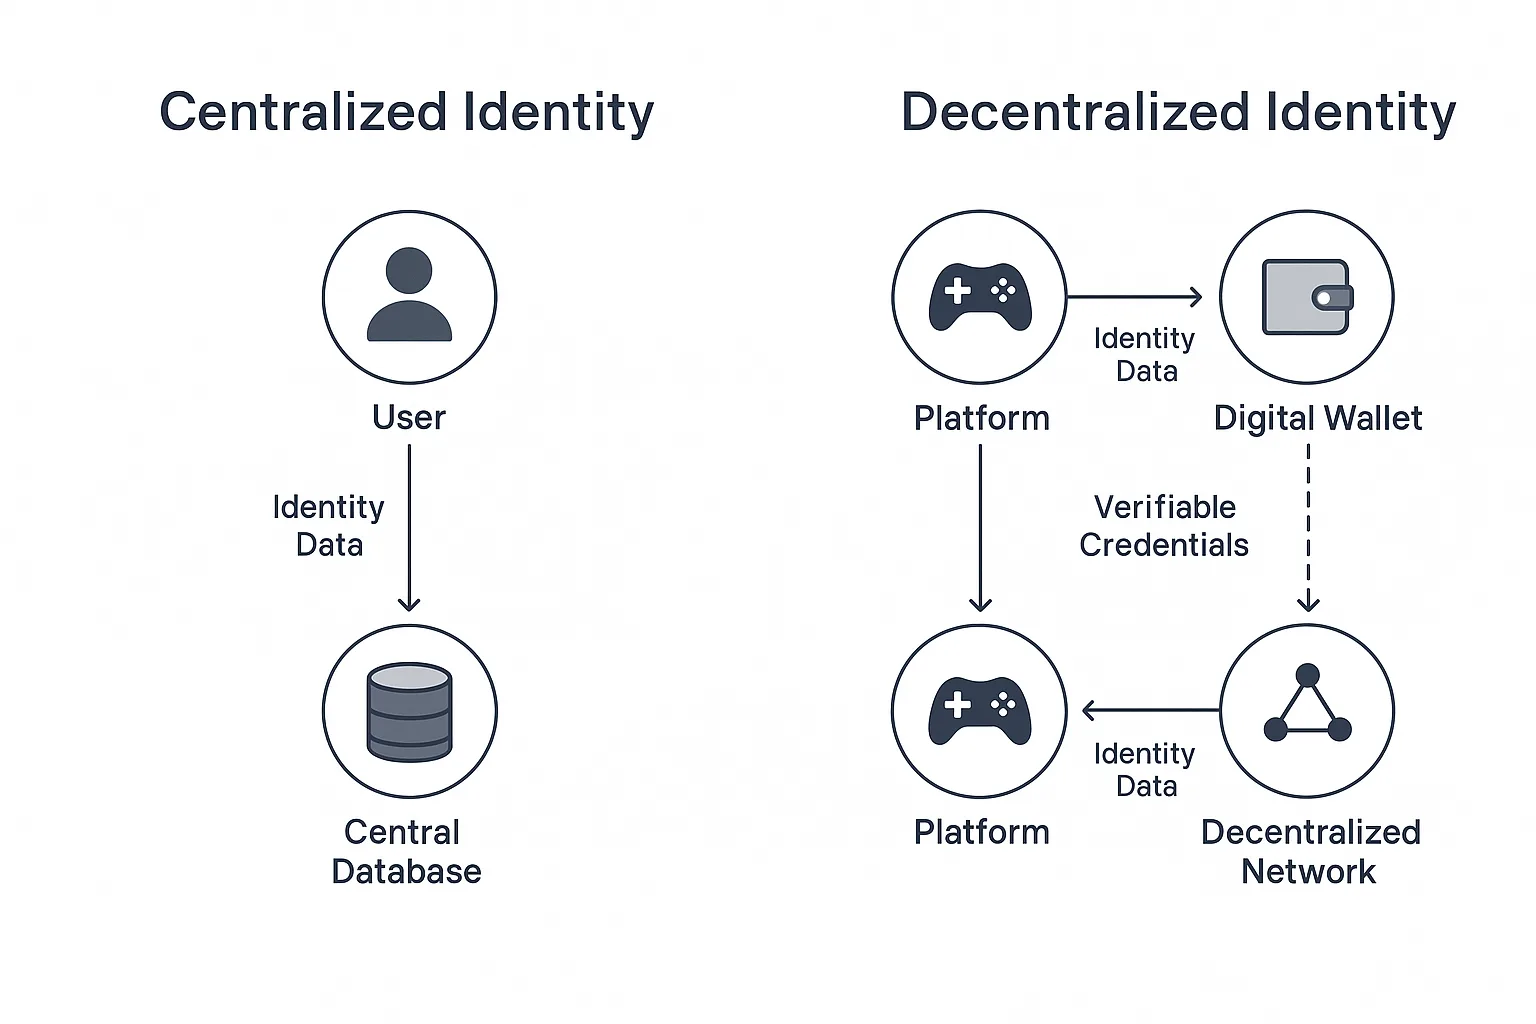
去中心化身份 (DID) 为用户身份验证和数据管理提供了一种替代方法。与传统的中心化模型不同,DID 授权用户使用基于区块链的可验证凭证来控制自己的数字身份。
以下是为什么 DID 是增强游戏安全性的引人注目的解决方案:
- 用户控制和隐私: DID 允许用户将他们的凭证(通常作为可验证凭证)存储在安全的数字钱包中。然后,用户可以有选择地仅与平台共享必要的数据,从而最大限度地减少暴露并显著增强隐私。
- 减少单点故障: 通过在去中心化网络中分布身份数据和验证机制,DID 消除了对单一中心化数据库的依赖,使大规模数据泄露变得极其困难。
- 更强的身份验证: DID 支持更强大的身份验证方法,包括无密码登录和加密证明,与基于短信的方法相比,这些方法更不容易被拦截。
- 最小化第三方风险: 去中心化系统减少了核心身份功能对潜在脆弱第三方的依赖,从而减轻了供应链弱点。
- 互操作性: DID 标准(如万维网联盟 W3C 定义的标准)促进了互操作性,允许用户在不同平台之间潜在地使用单一、安全的身份,在不损害安全性的情况下简化用户体验。
对于游戏平台而言,采用 DID 可以增强数百万用户账户的安全性,与玩家群体建立更大的信任,并为行业树立更高的身份安全标准。
ArcBlock:引领去中心化身份潮流
在 DID Space 供应商中,ArcBlock 提供了一个专为安全身份管理和去中心化应用开发而设计的平台。ArcBlock 的生态系统旨在支持希望实施去中心化解决方案的开发人员和企业。ArcBlock 产品的主要方面包括:
- DID Wallet: 一款去中心化钱包,旨在让用户管理自己的数字身份和凭证,掌控自己的数据。
- 符合 W3C 标准的 DID: ArcBlock 遵循全球 DID 标准,这对于与其他基于标准的系统实现潜在的互操作性和集成至关重要。
- DID Connect: 一个工具包,旨在帮助开发人员构建自定义 DID 应用程序并将去中心化身份功能集成到他们的平台中。
- 可扩展架构: ArcBlock 底层的 Blocklet 和 区块链基础设施 在设计时考虑了可扩展性,旨在处理大量的交易和用户,这是像 Steam 这样的平台所必需的功能。
- 隐私功能: 该平台融合了选择性披露和零知识证明等功能,旨在保护用户数据并支持遵守隐私法规。
ArcBlock 专注于提供全面的平台和开发人员工具,使其成为探索去中心化身份解决方案的企业和政府的潜在合作伙伴。
ArcBlock DID 功能的关键优势
| 功能 | ArcBlock 优势 |
|---|---|
| 符合 W3C 标准的 DID 和可验证凭证 | 基于全球标准构建,实现最大程度的互操作性 |
| DID Connect 工具包 | 使开发人员能够快速集成去中心化身份功能 |
| Blocklet 基础设施 | 模块化和可扩展的架构支持数百万用户 |
| 原生隐私设计 | 支持选择性披露和零知识证明 |
| 多链就绪 | 跨不同的区块链生态系统运行 |
潜在行动计划:探索去中心化身份
对于像 Steam 这样的平台或考虑采用 DID 的游戏公司,使用 ArcBlock 等技术的阶段性方法可能涉及以下步骤。请注意,这些时间表是估计值,实际持续时间可能会根据集成复杂性、测试要求和资源分配而有很大差异。
- 评估当前身份系统
- 目标: 识别现有漏洞并评估集成去中心化身份的可行性。
- 行动: 对当前的身份验证方法、数据存储实践以及对第三方身份服务的依赖进行彻底审计。绘制潜在的故障点。
- 结果: 一份详细报告,概述安全漏洞并确定实施 DID 的具体机会。
- 试点 DID 解决方案
- 目标: 在有限的用户群中测试去中心化身份验证,检查错误并评估可用性。
- 行动: 与 ArcBlock 等供应商合作,为一部分用户(例如 10,000 到 100,000 人)实施其基于 DID 的解决方案,包括身份验证(例如无密码登录或加密 2FA)。评估与现有基础设施或满足要求所需的其他 ArcBlock 系统的兼容性。
- 结果: 一个展示 DID 身份验证技术可行性和用户体验的工作试点。
- 计划集成和用户采纳
- 目标: 制定在整个平台集成 DID 的综合策略以及如何教育用户。
- 行动: 批准架构并计划用户教育活动,以突出 DID 的好处(增强安全性、隐私、控制)。为内部团队准备开发人员资源和培训。
- 结果: 为用户和开发人员提供详细的推广计划和教育材料。
- 分阶段实施和扩展
- 目标: 逐步在整个用户群中推广 DID,并将其集成到核心平台功能中。
- 行动: 开始分阶段部署 DID 身份验证,可能从新用户开始,或作为现有用户的增强安全选项。将 DID 集成到登录、账户管理和其他相关系统中。扩展底层基础设施以处理平台的用户群。
- 结果: 为平台的全球用户成功集成一个安全且以用户为中心的去中心化身份系统。
- 监控和迭代
- 目标: 持续监控系统性能、安全性和用户反馈,以进行持续优化。
- 行动: 利用监控工具跟踪 DID 系统的性能和安全性。收集用户反馈以确定改进领域。及时解决技术问题和用户疑虑。
- 结果: 一个持续改进且具有弹性的身份系统。
预期收益
通过探索并可能实施 DID,平台可以旨在实现:
- 增强安全性: 减少对中心化系统和脆弱第三方的依赖,减轻大规模泄露的风险。
- 增加用户信任和控制: 赋予用户对其身份数据更大的控制权,培养信任并符合日益增长的隐私期望。
- 行业领导地位的潜力: 为游戏领域安全且保护隐私的身份管理树立先例。
- 提高可扩展性和弹性: 利用区块链和 DID 的分布式特性,构建更强大、更具扩展性的身份基础设施。
访问 www.arcblock.io 了解更多关于去中心化身份的信息,或获取更多关于 DID 如何帮助您的公司的信息。
结论
与大型游戏平台使用的第三方服务相关的疑似数据泄露提醒人们中心化身份系统的固有风险。去中心化身份专注于用户控制、减少对中心化机构的依赖以及增强安全功能,提供了一条充满希望的前进道路。ArcBlock 的平台旨在使各种规模的公司都能采用 DID。虽然转型确实需要规划和执行,但探索和实施去中心化身份解决方案为游戏平台提供了一个机会,可以显著增强安全性、保护用户数据,并为其数百万玩家建立一个更值得信赖的数字环境。
本页涉及
术语
-
Decentralized Identity
一种做法:标识符和关于它的声明由主体自己持有、由验证方自己核对,而不是存放在某一家服务商的账号体系里。DID 和可验证凭证是让它可行的两块。
-
Self-Sovereign Identity
一种主张:人应当自己持有标识符和凭证,并且每次自己决定披露什么。它讲的是控制权归谁,不是一套协议;去中心化身份是把它建出来的方式。