数据还在,我却已经失去了它
编者按
ArcSpace 即将迎来新版本。它的前身是许多 ArcBlock 用户熟悉的 DID Space:一个让数据与用户自己的身份关联、由用户授权应用访问的个人数据空间。在这次发布之前,ArcBlock 创始人 Robert 想先退后一步,从自己保存了二十多年的磁盘、录像、云端资料和私钥谈起:我们反复说“用户拥有数据”,究竟要具备哪些能力,这句话才是真的?
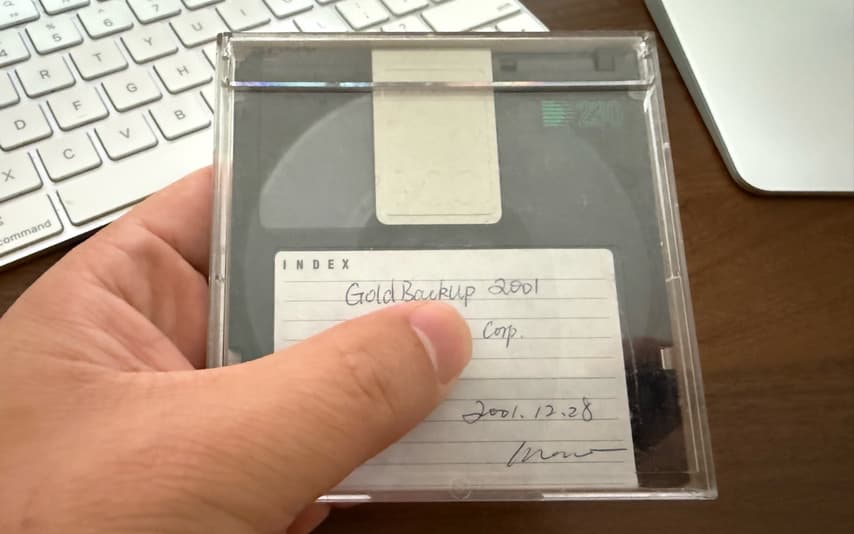
我有一张 2001 年刻下的 MO 磁光盘,一种当年常见的可擦写光盘。封面上写着“黄金备份”。
我相信里面的数据还在。这张盘没有丢,没有被偷,也没有被一家公司关掉。我一直把它保存得很好。问题只是,我现在已经没有一台 MO 读盘机。
所以,这些数据到底还算不算属于我?
这几年我们常说 data ownership、self-custody、个人数据主权,好像只要把文件从别人的 cloud 搬回自己的硬盘,问题就解决了。但我越来越觉得,真正的数据主权,不是数据今天放在哪里,而是当设备、格式、应用、服务商,甚至你自己的记忆都变了以后,你仍然能够访问、理解、迁移、验证和恢复它,也能够决定什么时候删除它。
这不是一个去中心化和中心化二选一的问题。事实上,我自己的经历正好把两边最好的部分和最坏的部分都走了一遍。
先把故事放在一条时间线上
如果把后面的故事先压缩成一张阅读地图,它大致是这样:每一代技术都解决了上一代真实的问题,也把控制权和故障点搬到了新的地方。
| 阶段 | 我们得到了什么 | 新的脆弱点在哪里 |
|---|---|---|
| 个人介质:软盘、磁带、光盘、硬盘 | 文件在自己手里,可以离线保存 | 介质会坏,格式和读取设备会退出历史 |
| 互联网服务:邮箱、论坛、相册、笔记 | 随时访问、搜索、分享,并跨设备使用 | 服务可以关停、转卖、收费,账户也可能再也找不回来 |
| 云平台:托管数据库与对象存储 | 专业备份、迁移、索引和高可用 | 服务商的记录成为最终事实,用户很难独立证明和恢复 |
| Crypto:私钥、智能合约与链上资产 | 用户可以获得最终签名权,记录可以公开验证 | 私钥会丢,硬件和合约会出错,交易所、DeFi 与跨链桥也会被攻击 |
| Local-first 与个人数据空间 | 本地控制和在线协作不必二选一 | 授权、同步、恢复、格式迁移仍然需要长期维护 |
| AI 与 ArcSpace | 让普通人也可能持续整理、迁移和检查自己的数据 | AI 必须受身份、权限和可审计规则约束,不能成为新的单点权力 |
这不是一条从“坏”走向“好”的直线,而是一段不断重新回答同一个问题的历史:数据在哪里并不够,谁能持续使用、迁移、证明、恢复和删除它,才决定它究竟属于谁。
一屋子的“所有权”
我从很早就有备份的习惯。五英寸软盘、三点五英寸软盘、CD、DVD、MO、移动硬盘、SSD、NAS,我几乎都留下过。还有几十盘 Mini DV 小型录像带,里面有生活录像,也有公司开会和当时随手记录的片段。
介质小词典
- MO 是 Magneto-Optical Disk,中文常叫磁光盘。它用激光和磁场共同写入数据,当年以可重复写入和相对耐久著称,但今天读取设备已经非常少见。
- Mini DV 是把数字视频记录在小型磁带上的格式。录像可能还在,迁移时却需要摄像机、FireWire 等当年的整套读取链路。
- SSD 用闪存保存数据,没有机械转盘,速度快、抗震,但仍会受闪存电荷、控制器、接口、固件和使用磨损影响。
- NAS 是接入家庭或办公室网络的存储设备。它让多台设备共享文件,也可以做冗余和备份,但 NAS 本身仍需要维护,并不自动等于异地备份。
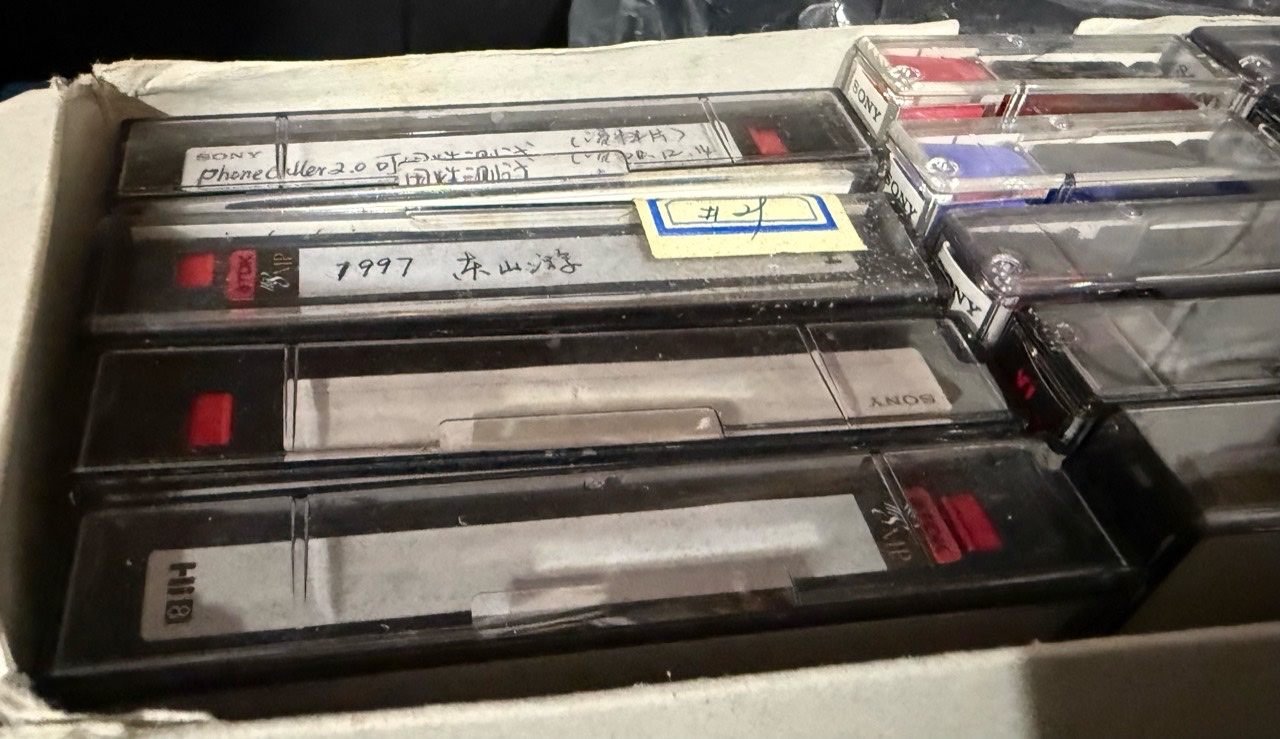
它们大都还在我的手里。可“在”这件事,比想象中复杂。
Mini DV 好一点,我还有一台便携摄像机可以勉强播放,只是今天已经很难找到带 FireWire 这种老式摄像机接口、能把几十盘录像完整转出来的设备。MO 光盘可能一比特都没坏,我却连验证这件事的入口都没有。过去我以为硬盘放好就万无一失,后来才遇到盘还在、数据已经读不出来;用 SSD 做冷存储以后,又发现没有机械部件不等于适合无限期断电保存。SSD 使用的闪存靠电荷保存数据,结果还会受到温度、磨损程度和闪存类型影响。它很可靠,但不是一块放进抽屉就可以忘记二十年的石碑。[1]
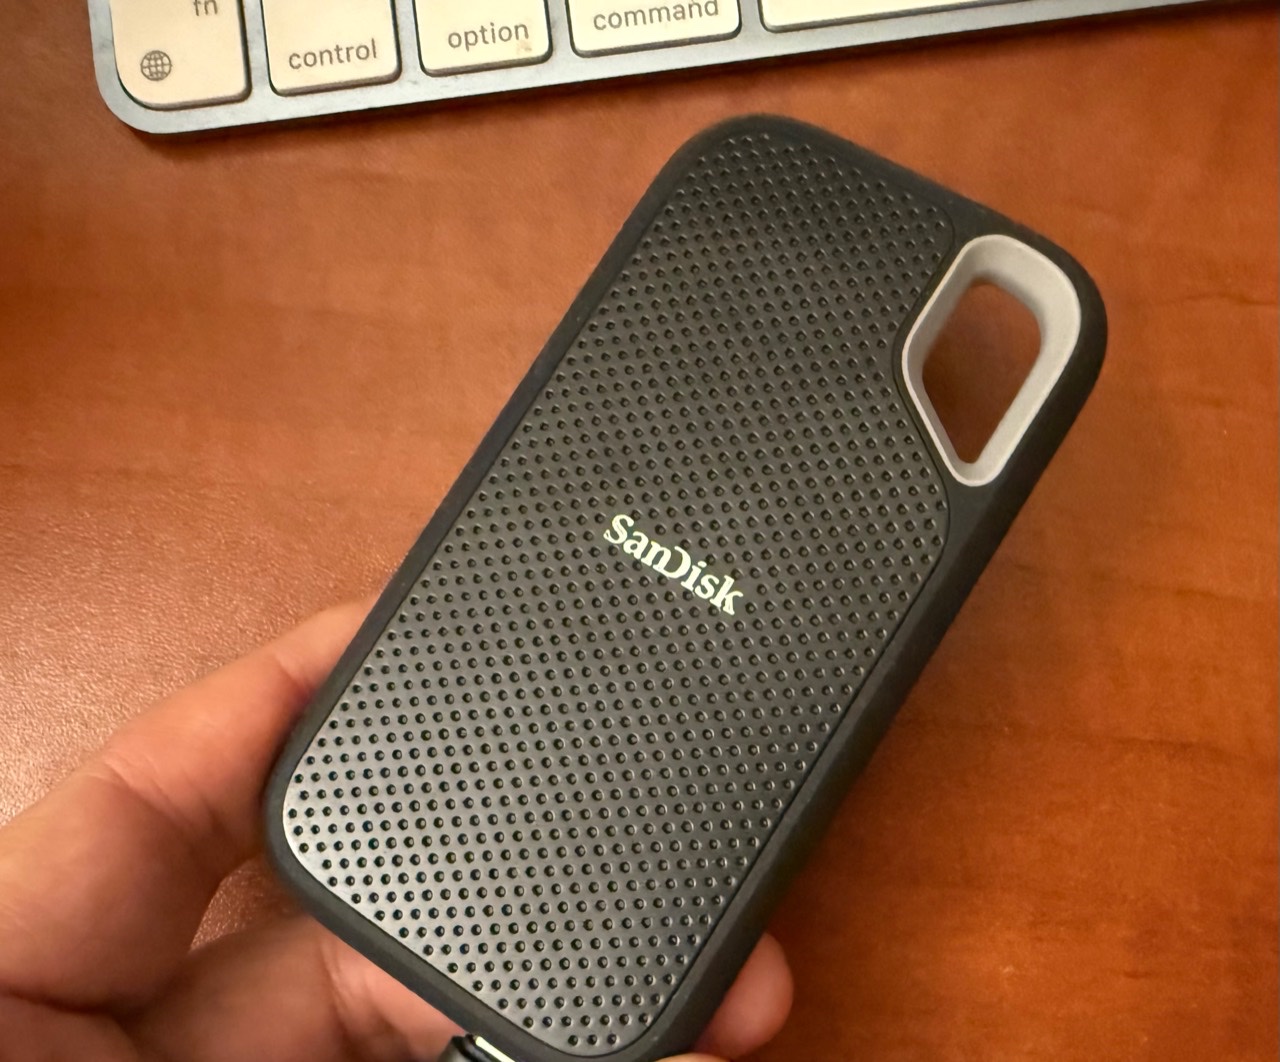
SSD 并不是“永久冷档案”
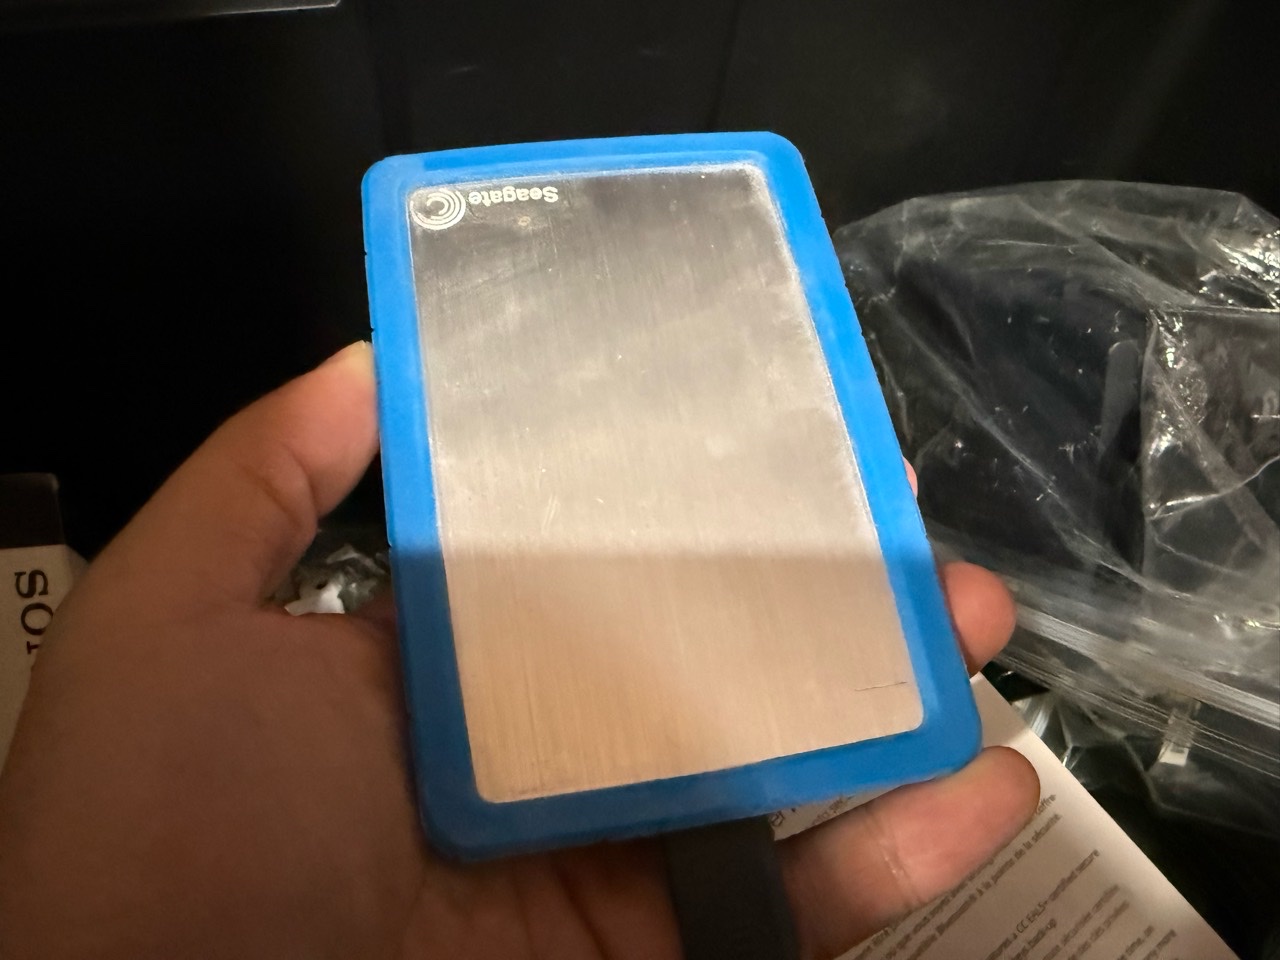
行业测试对消费级 SSD 的一个基本要求,是在达到额定写入寿命以后,仍能在规定温度下断电保存数据至少一年。轻度使用、正常温度下往往可以保存更久,但“一年”本身就提醒我们:SSD 的设计目标并不是把它放进抽屉几十年。照片里这块 SSD 只放了大约两三年就已经无法正常工作。仅凭外观无法判断是闪存、电路、控制器、接口还是固件出了问题,而这种不确定性正是重点。[1]
还有一次搬家,装着备份硬盘的整个箱子被搬家公司搬丢了。赔偿当然可以谈,但任何赔偿都不能把数据赔回来。
这些算是我自己交过学费才学会的 hard lessons:拥有介质,不等于拥有可用的数据。
档案工作者其实很早就知道这件事。美国国家档案馆在上世纪九十年代讨论光盘保存时,就把长期可用拆成了三个日常问题:机器能不能读出来,你能不能找到,找到以后还能不能看懂。档案馆特别提醒,光盘本身可能比读取它的硬件和软件活得更久,因此真正需要维护的是信息的长期可用,而不是某一块介质。[2]
这个判断今天读起来一点也不过时。一个没有文件名、日期、人物和上下文的视频,即使能播放,也只是几 GB 的像素。一个应用导出的大包数据即使结构完整,没有原来的界面和说明,普通用户也未必知道怎么把生活重新装回去。
专业的数字保存从来不是“备份一次”。它是一项持续的工作:检查文件有没有损坏,保留多个副本,让副本彼此独立,在介质和格式过时之前主动迁移。Stanford Libraries 的 LOCKSS 把其中一个原则写进了名字:Lots of Copies Keep Stuff Safe。更有意思的是,它不只强调很多份副本,还强调这些副本不能全由同一个系统和同一位管理员控制,否则看起来有很多份,实际仍可能一起消失。[3]
普通人当然不可能在家里经营一座国家档案馆。这恰好说明,把“数据属于用户”简单翻译成“所有东西都放在用户自己的硬盘”是不负责任的。
云服务解决了真问题,也获得了真正的权力
我的另一半经历发生在 Internet 上。
早年的 BBS、论坛、技术社区,连同我在那里认识的人和写过的话,大部分只剩下记忆。九十年代我就开始用 Hotmail。如果今天还能翻到 1996 年的邮件,应该会很有意思,但它们早就不在了。Flickr 上我的照片仍然公开可见,账户却在几次易手后无法找回;免费层只能看到前面一部分,后面的照片看得见存在,却拿不回来。Evernote 里的旧 notes 也还在,但要付一笔现在看来很贵的订阅费,才能重新进入它们。
这些故事很容易让人得出一个结论:不要相信 cloud。
但这不是我的结论。恰恰相反,我保存时间最长、今天最容易检索的一批个人数据,就在 Gmail、Google Drive 和 Google Docs 里。几十年来,它们跨过了电脑、硬盘、办公室和搬家,今天仍然 at my fingertips。Google 替我做的备份、迁移、索引和格式维护,比我自己做得好得多。我相信很多普通人也是这样。云服务不只是“别人的电脑”,它还是一整套普通人很难独立承担的专业维护。
问题发生在 Everything is perfect until it is not.
我是 Google App Engine 很早期的 invite user,也是付费的重度用户。那几年我把 blog、notes 和一些 hobby project 的结构化数据放在 Datastore 里。我甚至在媒体采访里介绍过它的好,因为我真的觉得 Google 的备份一定比我做得好。
后来在一次平台升级之后,那些数据突然不见了。正式客服查完告诉我:他们的记录显示,那些 database 从来没有存在过。
这句话让我第一次真正理解云端数据所有权的边界。我记得它存在,我用过它,也付过钱;但在对方作为最终依据的系统里,它不存在。我的记忆不是 evidence,我也拿不出一份独立记录证明它曾经在那里。
我当时已经在西雅图工作,也认识不少 Google 的朋友。有人很遗憾,但没有访问权限。最后一位正好在相关团队的前 Microsoft 同事告诉我,按道理数据应该还在,可没有正式工单,他不能越过内部的数据访问规则去翻历史记录。要推动一次真正的调查,也许只能由律师发函,让公司启动法律程序。
为了几个 hobby project 和 Google 打官司,显然不 make sense。我放弃了,也从那以后不再把唯一的一份重要数据押在 Google App Engine 或任何一个 cloud 上。这不是说 Google 特别差。同样的事可能发生在任何大公司,甚至可能发生在我们自己提供的服务里。正因为它并不需要坏人,才更值得认真看待。
2021 年还有一个更公开的提醒。Twitter 和 Facebook 依据各自规则限制了当时美国总统 Donald Trump 的账户;AWS 随后因内容治理和服务条款争议暂停 Parler 的服务,Parler 一度整体离线。[4] 对这些决定本身可以有完全不同的政治判断。这里和本文有关的只有一点:一个平台不只保存数据,它也实际控制这些数据能否继续被访问、传播和运行。
云服务不是敌人。无法退出、无法证明、无法迁移,也没有独立恢复办法的云服务,才是问题。
不是所有数据都应该永远存在
讲到这里,很容易把问题转成另一种极端:既然丢失这么可怕,那就保存一切,保存得越久越好。
我也不赞成。
数据主权不只是保留的权利,也包括遗忘的权利。一个人年轻时写过的草稿、一段私人对话、位置记录、医疗信息和已经完成用途的身份材料,不应该因为 storage 越来越便宜,就默认被某家公司永久保存。欧盟 GDPR 同时规定了 data portability、right to erasure 和 storage limitation:在适用条件下,用户可以要求把数据转走,也可以要求删除;组织则不应把个人数据保存得超过原始目的所需的期限。历史、科研和公共档案可以有例外,但要有相应保障。[5]
这看起来和档案馆的“长期保存”矛盾,其实说的是同一个问题:谁有权决定一份数据为什么存在,以及存在多久。
有些数据是作品和记忆,值得跨越一生;有些是服务运行记录,只需要保留到一次争议可以解决;有些是敏感数据,完成目的以后删除反而更安全。把一切都永久保存,不是主权,只是 surveillance 换了一个硬盘。
真正的 control 包含保留规则,也包含删除。它还必须承认一个不太舒服的事实:删除同样需要工程。如果有十份用户无法看见的备份,“删除”很可能只是从界面上消失;如果所有副本都由用户亲手管理,用户又可能在真正需要恢复时发现自己删除得太彻底。
所以问题始终不是 local 还是 cloud。问题是用户是否知道有哪些 copy,谁能读,为什么保留,什么时候过期,能不能转走,以及 recovery 到底由谁负责。
Crypto 把这个问题做成了一次极端实验
如果普通数据的失去还可能几年以后才发现,crypto 会让同一课题立刻变成资产损失。
我自己丢过私钥,而且不止一次。绝大多数不是被 hack,而是我自己找不到备份、忘了密码,或者多年以后才发现当时以为稳妥的 recovery method 已经无法使用。刚丢的时候未必很心疼,等到多年后才知道那把 key 代表什么,那时已经没有任何人可以帮忙。
“Not your keys, not your coins”指出了中心化托管的真实风险。但它常常被误读成它的反命题:“Your keys, therefore your coins are safe.”
并不是。
自己持有 key,说明没有别人可以单方面替你动用资产。它没有保证你不会忘记密码,不会丢掉恢复用的助记词,也没有保证硬件和程序永远正确。2026 年披露的 COLDCARD 事故就是一个很残酷的例子:硬件钱包看起来正常,内部也有安全的随机数发生器,但一处软件整合错误使部分设备生成私钥时走到了弱得多的随机数路径。用户做了 self-custody,最后仍然因为自己无法检查的底层实现遭受重大损失。[6]
2017 年 Parity 多签钱包的事故又是另一种情况。用户没有把钱交给交易所,也不是简单把私钥写在纸上,而是使用需要多人批准的 smart contract。这个钱包共同依赖的一段程序被销毁后,587 个钱包中的资金被永久冻结。私钥没有丢,也没有被偷,但资产无法再移动。对用户来说,结果和丢失没有区别。[7]
NFT 又揭开另一层问题。token 在链上,不代表它指向的图片和说明信息也在链上。NIST 在 2024 年的 NFT security 报告里引用过一项对 12,353 个 NFT 的研究,其中 25% 已经指向丢失或无法访问的资产。[8] 你可能永久拥有一个没有坏掉的地址,地址后面的东西却已经消失。
不自己保管,也不是没有风险
前面的例子很容易给人另一个错觉:只要不要 self-custody,把资产交给交易所、DeFi 协议或一条链上的服务,麻烦就会消失。
它只是换了位置。
Mt. Gox 曾经是全球最大的 Bitcoin 交易所之一,服务器替客户保存钱包和私钥。美国司法部 2023 年公开的指控称,攻击者从 2011 年起侵入其服务器,最终盗走约 647,000 BTC。[9] 用户没有丢自己的助记词,却把能否取回资产的命运交给了交易所的系统、安全和清算过程。
DeFi 和 DEX 去掉了传统账户管理员,却增加了合约、预言机、治理、前端和跨链桥等新的边界。FBI 在 2022 年的一份警示中指出,仅当年第一季度就有约 13 亿美元加密资产被盗,其中近 97% 来自 DeFi 平台;其列举的路径包括 flash loan、签名验证漏洞和价格预言机操纵。[10] 同年,Ronin Bridge 遭到约 6.2 亿美元攻击。美国财政部后来确认这是针对与 Axie Infinity 相关区块链项目的攻击;Ronin 自己的复盘记录了 173,600 ETH 和 2,550 万 USDC 从桥中被转走。[11]
CEX、DEX、Bridge 和“链被黑”不是同一件事
CEX 通常由运营方维护账户和托管体系;DEX/DeFi 主要通过链上程序组织交易和金融逻辑;Bridge 在两条链之间表示和转移资产。新闻里常说“某条链被黑”,实际故障点可能是链本身的共识,也可能是应用合约、验证节点的密钥、预言机、前端或跨链桥。分清是哪一层失败,才能知道谁拥有控制权、谁能修复,以及谁承担损失。
所以,Crypto 并没有证明 self-custody 错了,也没有证明托管更安全。它证明托管方式只是所有权的一部分。私钥给了你最终决定权,也把恢复的最后责任交给了你;交易所替你承担一部分操作,却让你依赖它的账本和安全;智能合约把一部分信任从公司转给代码,也把程序出错的风险带了进来;链可以证明一条记录存在,却不能替桥、应用和记录指向的外部内容保持可用。
这和我手里的 MO 光盘其实是同一个故事。介质、key、token 和文件都还在,真正的 object 已经到不了。
Ownership 应该是一种持续能力
2019 年,Ink & Switch 的 Martin Kleppmann 等人发表了 Local-first software: You own your data, in spite of the cloud。他们没有否认 cloud 的 collaboration 和 multi-device access,而是问:能不能同时得到 cloud 的便利和 old-fashioned software 的 ownership?他们给出的 local-first 原则影响了后来许多产品,也很坦白地承认,ownership 会带来 backup、ransomware 防护和长期维护的责任。[12]
Solid 和 Personal Data Store 的路线从另一个方向回答类似问题:把数据和应用分开,让用户选择自己的个人数据空间,决定哪个应用可以读写。比如照片仍然放在你选择的空间里,换一个相册应用时不必把整套照片重新交给一家新公司,也可以随时撤销旧应用的访问权限。Solid 还强调标准、开放、可互操作的数据格式;过去十多年关于 Personal Data Store 的研究,也一直在讨论授权、分享、迁移、隐私和普通用户是否真的能用起来。[13]
这些工作很重要,因为它们把“ownership”从一句口号,变成了一组可以检查的能力。
对我来说,一份真正属于用户的数据,至少要经得起这些问题:今天能不能直接访问;十年后格式还能不能理解;能不能完整迁移到另一个 provider;有没有办法证明内容和历史没有被悄悄改掉;设备损坏、密码遗忘或服务关闭以后能不能恢复;授权能不能看见、撤销和过期;不再需要时能不能真正删除。
不要求每一份数据都永远满足最高标准。有些东西只值得保存七天,有些值得保存七十年。关键不是把所有格子都打成绿色,而是这些决定不能只藏在 service provider 的 policy、某个 app 的 database,或者用户自己早就忘记的一个抽屉里。
这也意味着,个人数据系统不应该强迫每个人都成为系统管理员。普通用户不该研究硬盘保存期限、文件格式、完整性校验、异地副本和密钥轮换,才配拥有自己的照片和 notes。一个只能被极客正确使用的 data sovereignty,最后仍然只属于极客。
AI 可能第一次让“自己管理”不等于“凡事自己做”
过去这类系统最大的难题不是原则,而是 operation。
我今天会把重要数据在本地留一份、异地留一份,再交给不同的在线服务保存一份;数字资产也会分散保存,并为恢复材料安排不同的位置。这样并不能保证 100% 安全。更多副本有时也会增加被攻击的机会,但它至少避免了一个硬盘、一个账号、一个管理员或一个服务商成为唯一的故障点。
问题是,这套办法很累,而且我也不可能永远做对。
AI 助手可能改变的不是存储本身,而是维护它的成本。它可以持续知道哪些数据只有一份,哪些硬盘很久没有检查,哪些格式正在失去工具支持,哪些授权已经过期;它可以建议迁移、生成索引、检查备份是否真的可以恢复,也可以在你换服务商时把流程跑完。更重要的是,它可以把当年一盘没有说明的 Mini DV,重新整理成有时间、人物和事件上下文的可搜索记忆。
这仍然不是“让 AI 拥有数据”。恰好相反,AI 助手应该在用户明确给出的权限里工作,留下可检查的操作记录,重要删除和授权变化需要再次确认,能够撤销。否则,我们只是把云服务商的单点权力换给一个更难理解的模型。
这套判断也成了我们设计 ArcSpace 时给自己的约束。ArcSpace 的前身是 DID Space,名称变化也反映了它角色的变化:它仍然把数据空间与用户自己的 DID 关联起来,但在 ARC 体系里,这种由用户持有、由应用按需获得授权的数据空间,已经从一个附加服务变成了基础能力。应用要按任务需要的权限和数据模型接入,而不是自然取得整个账户里的数据。[14] 接下来的设计仍要经得起更具体的问题:在线服务不能成为唯一权威,本地副本和托管副本要能共存,AI 的每次重要操作都要受明确授权并留下记录。
ArcSpace 还在继续发展。它今天并没有解决长期格式迁移,也不能替用户保证任何数据永远不丢。我们想验证的是一种不需要在 convenience 和 control 之间做一次性终身选择的方法:用户可以使用专业的在线服务,但服务商不是数据唯一的权威;用户可以持有本地副本,但不必独自承担全部维护;未来的 AI 助手可以帮忙整理和迁移,却不能越过用户的身份与授权替用户作主。
我仍然想把那张 2001 年的“黄金备份”读出来,也想把几十盘 Mini DV 全部整理给 AI 看看。它们提醒我,数据主权不是把一个物件握得更紧。真正属于你的数据,应该能活着跟你走:设备会坏,格式会旧,应用会停,服务商会换,你也会忘记密码;经过这些变化以后,你仍然能找到它、读懂它、带走它,或者亲手决定不再保留它。到那时,“属于你”才不只是一句写在硬盘盒上的话。
参考