DID:Spaces:個人データ自由の礎
分散型アプリケーションの目標は「自由」と「自己主権」であり、個人が自分のアイデンティティ、資産、データをコントロールできるようにすることです。分散型アイデンティティ(DID)は、私たちが独立してアイデンティティを管理することを可能にし、ブロックチェーン技術はデジタル資産を保護しますが、これらの自由を実現するにはさらなる課題が存在します。
アイデンティティとデータの「サイロ」時代
インターネットの初期の開発段階では、アイデンティティ層とデータストレージを処理するための標準化された方法がありませんでした。これにより、「サービスごとに1つのアカウント」というアプローチが生まれました。ユーザーはアクセスしたいサービスごとにユーザー名とパスワードを選択し、これらの資格情報はサービスプロバイダーによって保存・管理されました。その結果、これらのサービスのユーザーデータも、同じプロバイダーによって管理・保存されることになりました。
結果として、ユーザーは利用するサービスごとに異なるデジタルアイデンティティを持ち、そのデータはサービスプロバイダーの中に閉じ込められています。言い換えれば、ユーザーのデジタルアイデンティティと情報は、リンクされていない個別のサイロに分散しているのです。
その後、FacebookやGoogleのようなプラットフォームの台頭により、「フェデレーションアイデンティティ(連携アイデンティティ)」と呼ばれる新しいパラダイムが登場しました。この概念は初期のアプローチと大まかには似ていますが、1つ大きな違いがあります。ユーザーは各サービスプロバイダーで直接新しいアカウントを作成するのではなく、大手プラットフォームでアカウントを作成し、それを使用して異なるサービス間でデータを共有します。要するに、ユーザーは自分のデータをいわゆる「アイデンティティプロバイダー」に託し、それらのプロバイダーがデータを管理し、他のサービスと共有することを依頼するのです。
フェデレーションアイデンティティは、複数のアカウントではなく単一のアカウントを管理できるようにすることでユーザーエクスペリエンスを向上させますが、少数の組織にかなりの権力を集中させることになります。この中央集権化は、ロックイン効果、依存、潜在的な権力の乱用、そしてプライバシーやコンプライアンスに関連する懸念を引き起こす可能性があります。
自己主権型アイデンティティ
自己主権型アイデンティティ(Self-Sovereign Identity)は、個人や組織が自分のアイデンティティ情報を独立して管理できるようにし、データに対する完全なコントロールを与えます。この能力により、個人はいつ、誰と情報を共有するかを決定できます。このアプローチにより、新しいサービスへの登録や購入などの活動において、プライバシーとセキュリティが強化されます。自己主権型アイデンティティを採用することで、ユーザーは自分のアイデンティティデータを保護し、なりすましやその他のオンライン詐欺のリスクを最小限に抑えることができます。W3Cの分散型識別子(DID)仕様は、ユーザー中心のアイデンティティ管理のための国際標準を確立しています。
DIDはユーザーのアイデンティティ情報の問題に対処しますが、アプリケーション内では、ユーザーのデータはアイデンティティ関連の情報に限定されません。膨大な量のビジネスデータも存在します。このデータは、ユーザー自身によって生成されるもの(サービス内でユーザーが書いた記事など)、他のユーザーによって生成されるがユーザーに提供されるもの(サービス内のユーザーの訪問者からのコメントやメッセージなど)、またはシステムによって生成されるもの(システム生成の統計情報、請求情報など)があります。
自己主権型データ
DID自体には、大規模なデータを保存するためのメカニズムが欠けています。DIDの設定で一般的によく見られるアイデンティティウォレットは、ユーザープロファイルやユーザーが受け取った検証可能な資格情報など、限られた量のユーザーアイデンティティ情報の管理には適していますが、ビジネスデータの処理用には設計されていません。この問題に取り組むために、ユーザーが独立してデータを管理できるようにするプロトコルと対応するサービスが必要であると私たちは認識しています。
DID は、ビジネスデータの課題に対処するために作成されました。その名の通り、DID。
DID:Spacesのサポートにより、各アプリケーションにおけるユーザーのデータは、アプリケーション独自のストレージスペースではなく、ユーザー自身のDID:Spacesに保存されます(アプリケーションも独自のデータを持っているため、アプリケーション自体も独自のDID:Spacesを持っています)。
DID「データハードドライブ」のようなもの
ユーザーのDID、さまざまなアプリケーションで使用できるポータブルな「データハードドライブ」のように機能します。ユーザーがDID、アプリケーションはユーザーのデータスペース内にユーザーのデータを能動的に保存できるようになります。これらのスペースは複数のアプリケーションに対して承認でき、アプリケーション間のデータ分離を確実にします。ユーザーが特定のアプリケーションに対するデータ承認を取り消すことを決定した場合、自身のDID。
DID:Spacesの設計により、ユーザーにとって「データエクスポート」や「データ移行」は不要になります。かつて、ユーザーはアプリケーションサービスプロバイダーにデータの「エクスポート」を懇願し、独自の形式のデータパッケージを受け取るために長い間待たなければなりませんでした(しかもこれはデータエクスポートの公約を守っているサービスの場合です!)。DID:Spacesのようなサービスを利用すれば、ユーザーは常に自分のデータをコントロールできるため、エクスポートや移行の必要がなくなります。
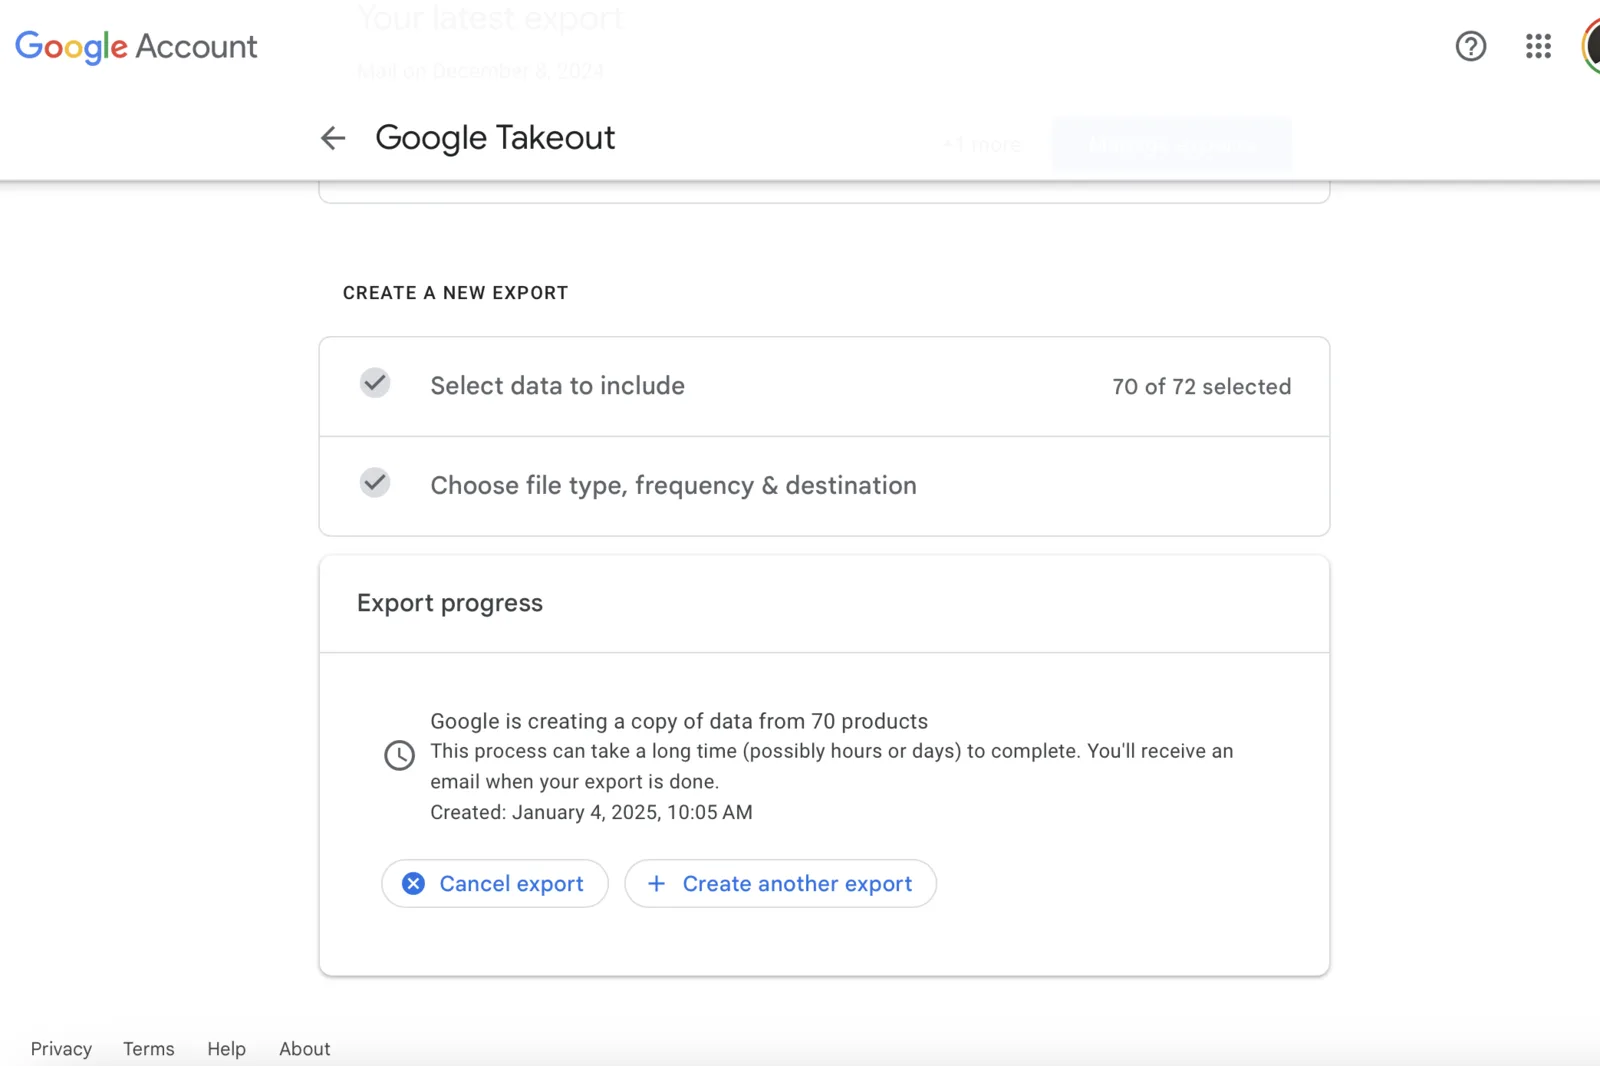
(上の例はGoogleのTakeoutサービスですが、多くの人には馴染みがないかもしれません。これは、規制を遵守するためにユーザーがデータをエクスポートできるようにするものです。Googleはユーザーに通知します:「このプロセスは完了までに時間がかかる場合があり、数時間から数日かかることがあります。」)
DID
すべてのArcBlock製品と同様に、DID、ユーザーや開発者はDID。
ユーザーは、まずデータやアプリケーションのバックアップと復元機能を通じてDID、実際には実装可能なユースケースは無限にあります。私たちのDID、Blocklet Server全体のバックアップと復元、および各Blockletアプリケーションのデータバックアップと復元でした。
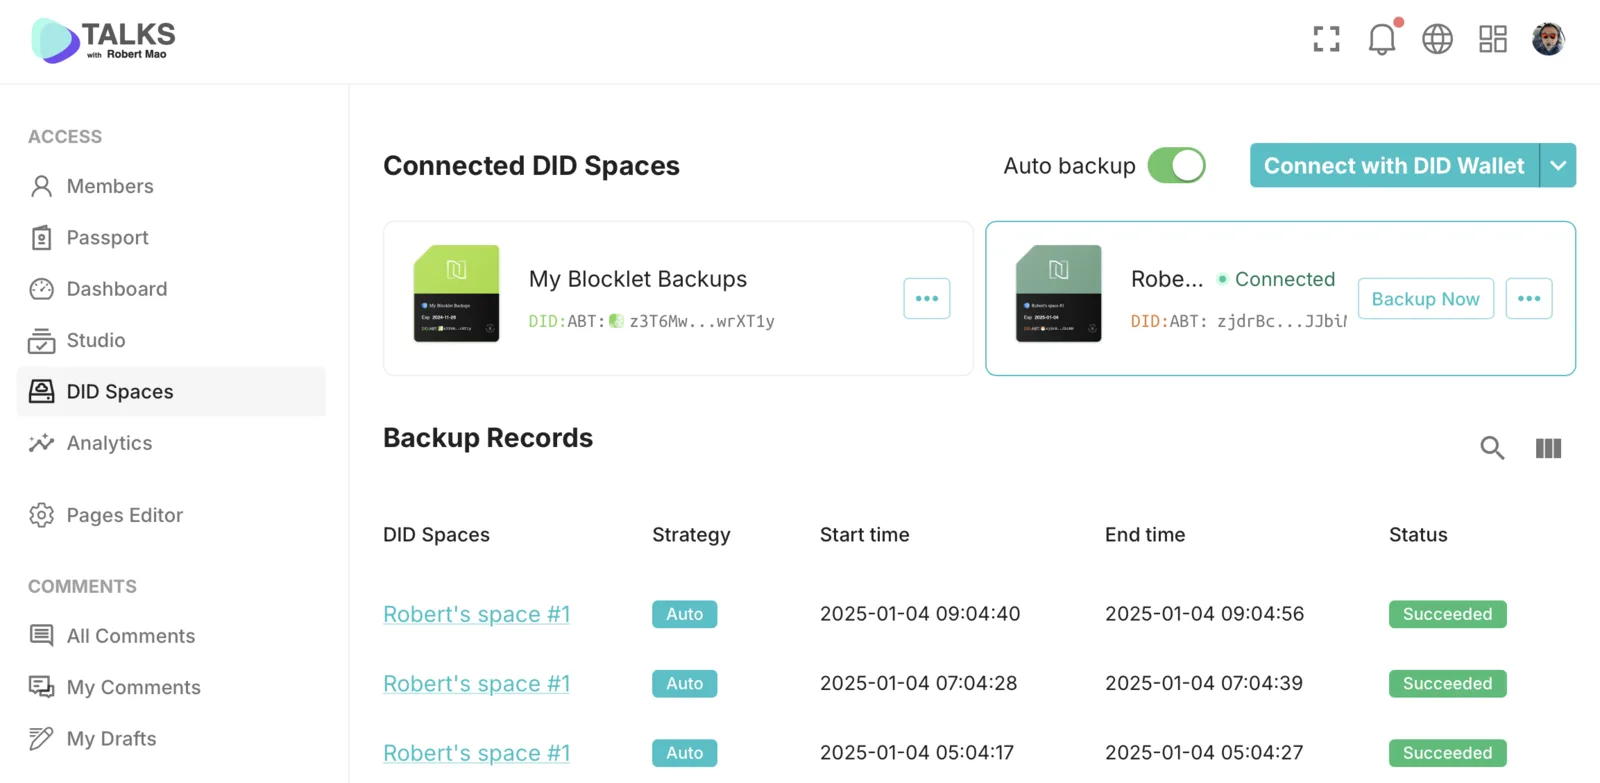
(上の画像は、DID)
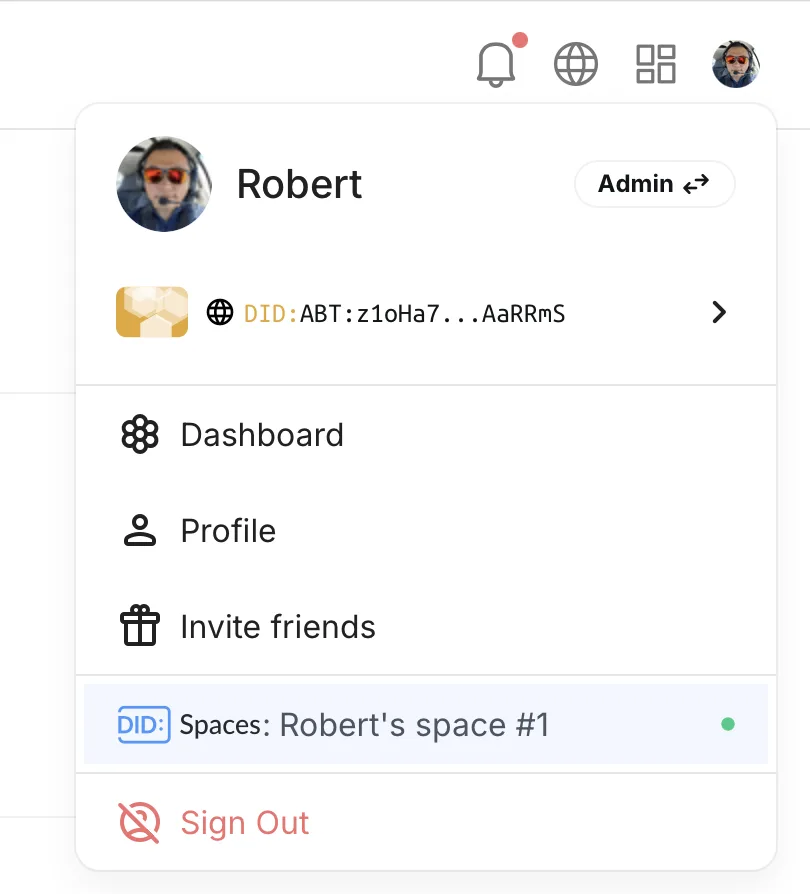
コンシューマーユーザーとして、最新のアプリケーションのユーザーメニューにDID。まだ見たことがないけれど体験してみたいという方は、私たちのコミュニティサイトを訪れて探索してみてください:
各個人のパーソナルメニュー内で、自分のデータが自身のDID。また、このアプリケーション内のデータを即座に表示・管理することもできます。これらの機能は、ArcBlockアプリケーションエコシステム全体で標準機能となる予定です。
DID、NAS、IPFSなどの違いと関係
DID?Google Driveのようなおなじみの「クラウドストレージ」に似ているのでしょうか?それとも、自分で購入してセットアップできるNAS(Network Attached Storage)に似ているのでしょうか?あるいは、包括的なアプリケーションレベルのストレージソリューションを提供するAppleのiCloudに近いのでしょうか?
技術愛好家の方なら、これがIPFS(InterPlanetary File System)や、Webの発明者であるティム・バーナーズ=リーが最近作成したSOLIDと関係があるのか気になるかもしれません。また、最近人気のWeb5との関連はあるのでしょうか?
今後の一連の技術記事では、これらの一見似ているようでいて明確に異なる製品を比較し、DID。アップデートをお楽しみに。
オーディオ概要を聴く
このページに関わるもの
製品
-
DID Spaces
renamed
DID に紐づくデータ空間。個人用の空間を作ることも、あるタスクが必要とする権限とデータモデルでアプリケーションを接続することもできます。