DID Connect のフェデレーテッドログイン
分散型サイトとは、単一の中央サーバーや管理組織によって制御されるのではなく、複数のノードによって維持・管理されるウェブサイトを指すのが一般的です。このようなサイトでは、ユーザーが異なるサイトごとに異なる身元情報でログインや認証を行う必要があるため、アイデンティティ管理の問題が生じがちです。このような状況では、複数の身元情報を覚えておかなければならず、ユーザーは混乱し、煩わしさを感じることがあります。
この問題を解決するために、DID Connect はあるサイト(サイトA)にログインすれば、他のサイト(サイトB、C、Dなど)にも素早くログインできるソリューションを提供しています。この仕組みはDID Connect フェデレーテッドログインと呼ばれ、ユーザーが一つのサイトで身元認証を行えば、身元情報を繰り返し入力することなく他のサイトにアクセスできるようにします。
DID Connect フェデレーテッドログインを利用すれば、ユーザーはアイデンティティ管理の混乱を気にすることなく、異なる分散型サイトの間を簡単に行き来できます。この仕組みはユーザー体験を向上させるだけでなく、サイトのセキュリティと利便性も高めます。そのため、DID Connect フェデレーテッドログインは、分散型サイトにおけるアイデンティティ管理の問題を解決する有効な手段の一つとなっています。
フェデレーテッドログインの設定方法
注意:フェデレーテッドログインの設定には管理者アカウントでの操作が必要です。
- まず blocklet の管理画面にログインします。
Dashoboard→Configuration→Login→Federated Loginの順に進むと、フェデレーテッドログインに参加するボタンと、参加を招待するボタンが表示されます。- サイトAが他のサイトBをフェデレーテッドログインに招待した場合、サイトBはサイトAの身元を借りて自身のアプリケーションにログインできます。
- サイトAが他のサイトBのフェデレーテッドログインに参加した場合、ユーザーはサイトAにログインする際にサイトBの身元を借りてアプリケーションにログインできます。
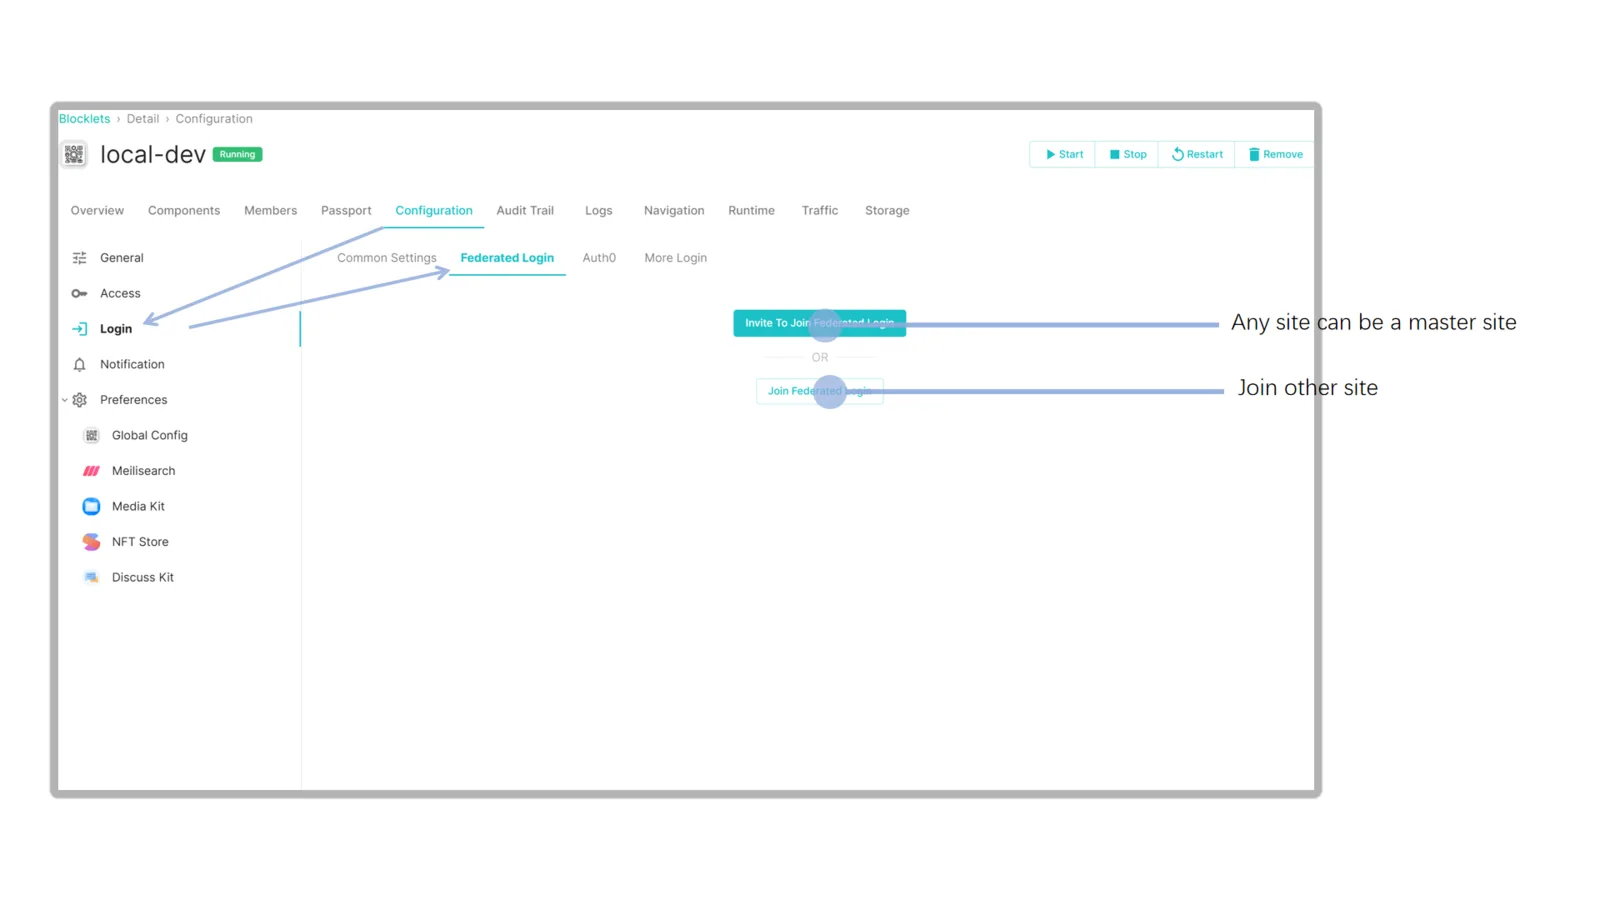
- 参加を申請した後も、サイトグループ内のメインサイト(local-master)による審査を経なければ、正式に参加することはできません。
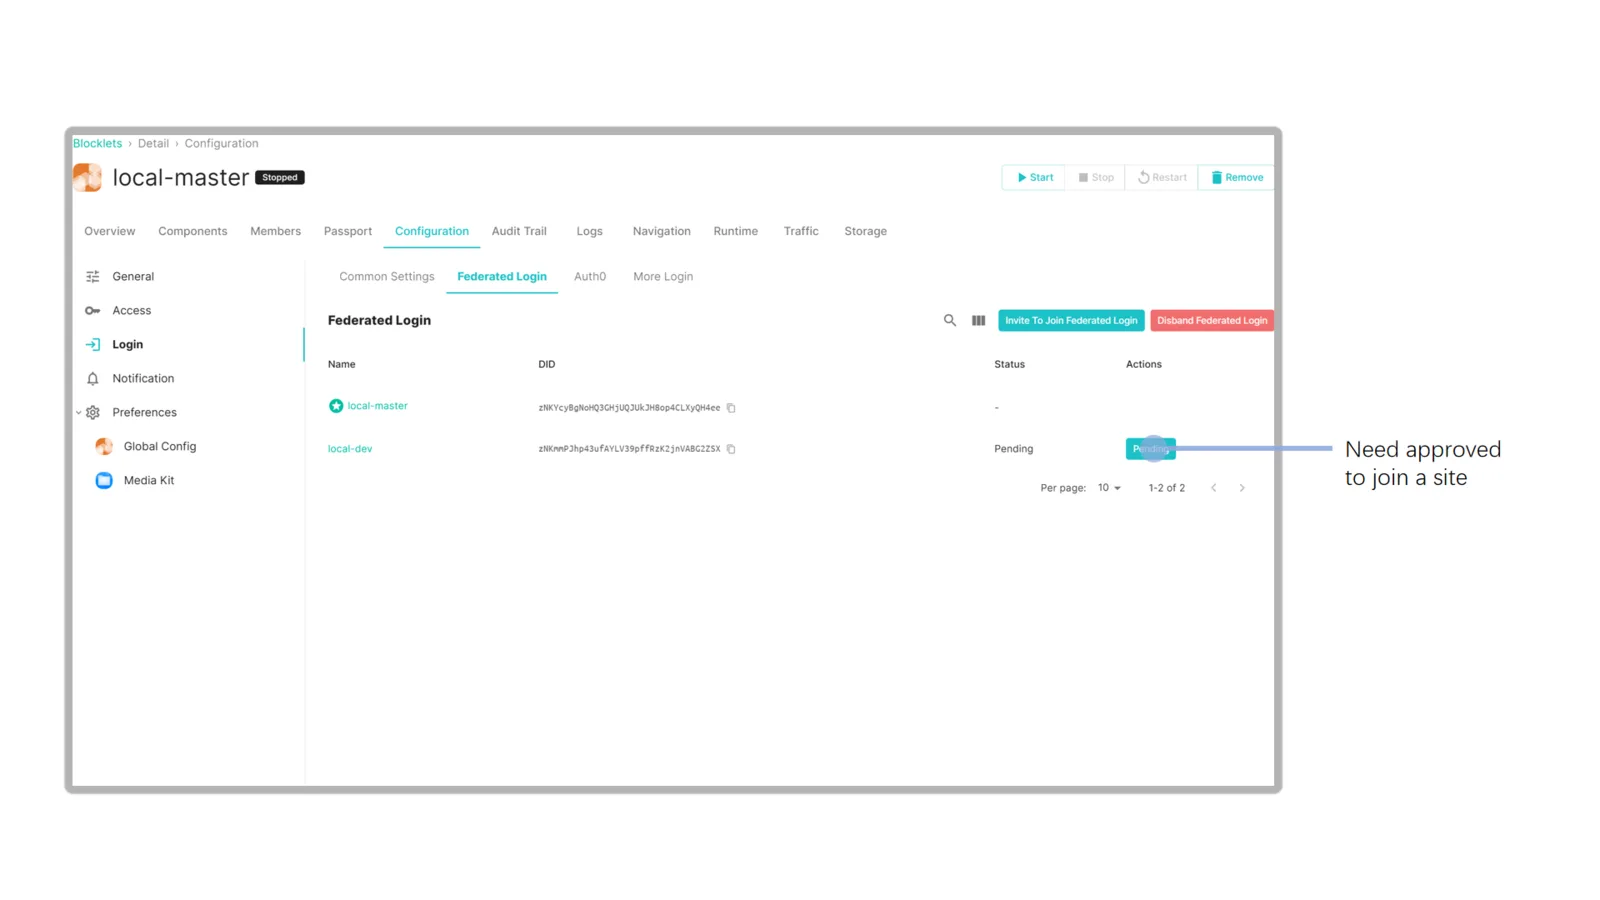
- 審査が完了すると、メンバーサイト(local-dev)はメインサイト(local-master)の身元を使ってサイトにログインできるようになります。
フェデレーテッドログインの使い方
- フェデレーテッドログインが設定済みの任意のサイトを開き、ログインをクリックします。
- ログイン中、現在どのアカウントの身元を借りてログインしているかが表示され、フェデレーテッドログインを使わずにサイトにログインすることも選択できます。
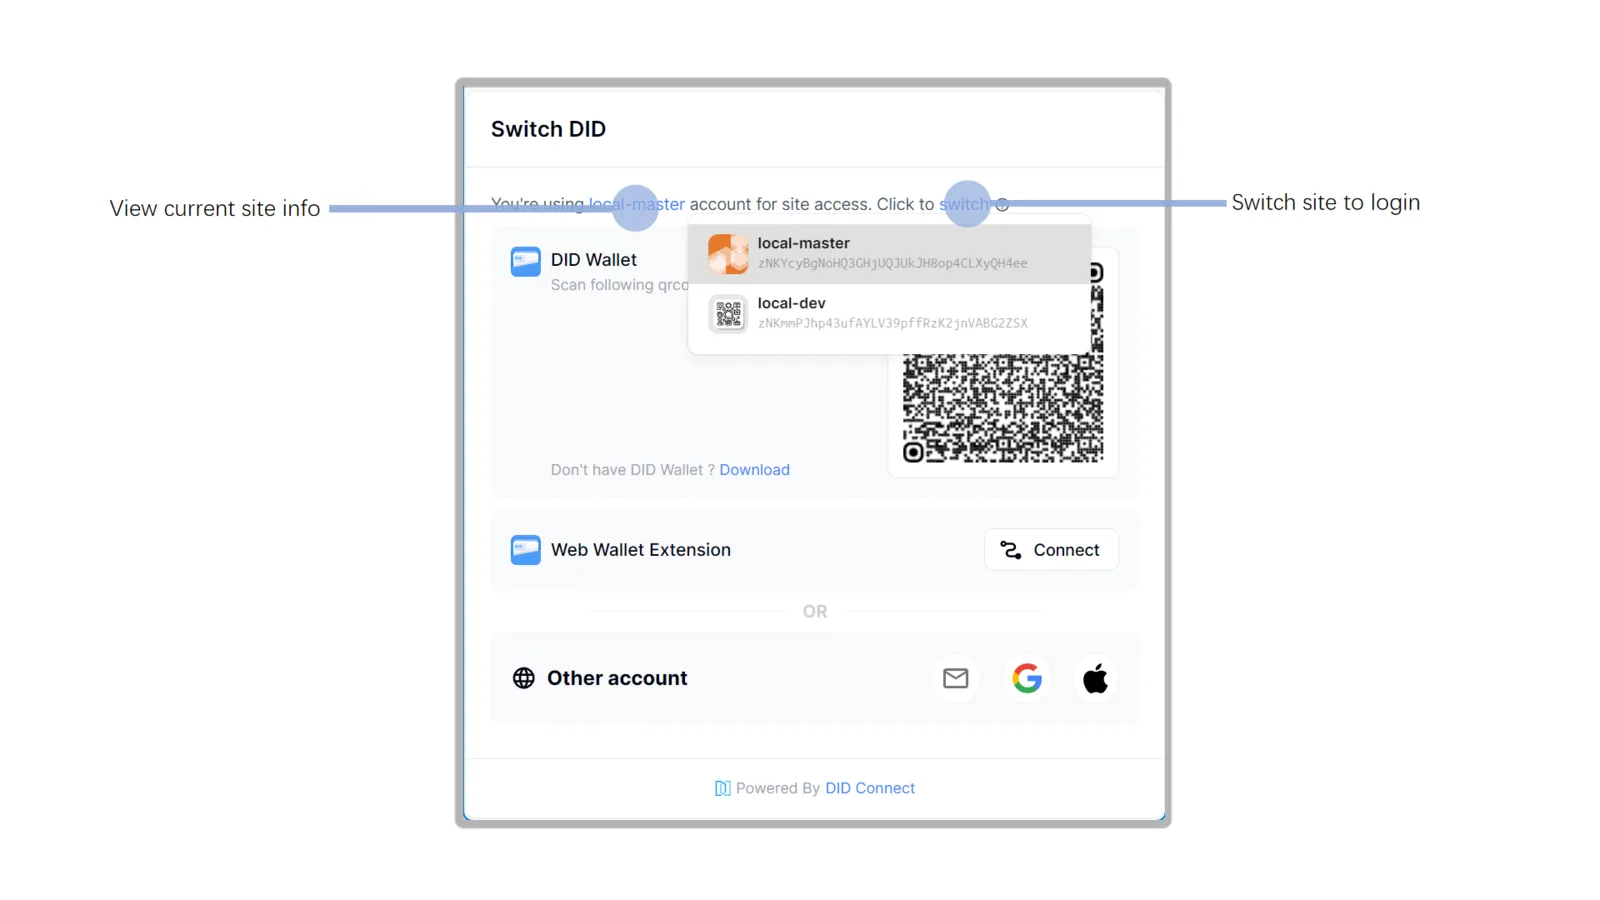
- メインサイトのアカウントで現在のサイトにログインすることを選んだ場合、ログイン成功後に表示されるユーザー情報が、メインサイトでログインした際のユーザー情報と完全に一致していることが確認できます。
- これで、同じ身元を使って複数の異なるサイトにログインできたことになります。
クイック体験
以下のサイトはすでにフェデレーテッドログインが設定されています。ぜひ試してみてください!
このページに関わるもの
製品
-
DID Connect
active
アプリケーションがサインインや資格情報の提示を求めるために使う、DID プロトコルの一部です。第三者アカウントと併用することもできます。
用語
-
DID
DID はデジタル識別子です。保持者と検証者が、そのアイデンティティを誰が管理し、ある主張が誰に関わるかを確認するために使います。DID はウォレットではなく、アプリケーションのアカウント、サインイン方法、権限ルールを置き換えるものではありません。