分散型アイデンティティでゲームの未来を守る
MobileSyrupの最近のレポートによると、8,900万件以上のSteamアカウントに影響を与える驚愕のデータ漏洩疑惑が明らかになりました。この漏洩は、SMSベースの二要素認証(2FA)に使用されていたサードパーティサービスであるTwilioに関連しており、リアルタイムの2FAコードを含む機密データが流出しました。現在、ハッカーはこれらの情報をダークウェブで5,000ドルで販売しています。
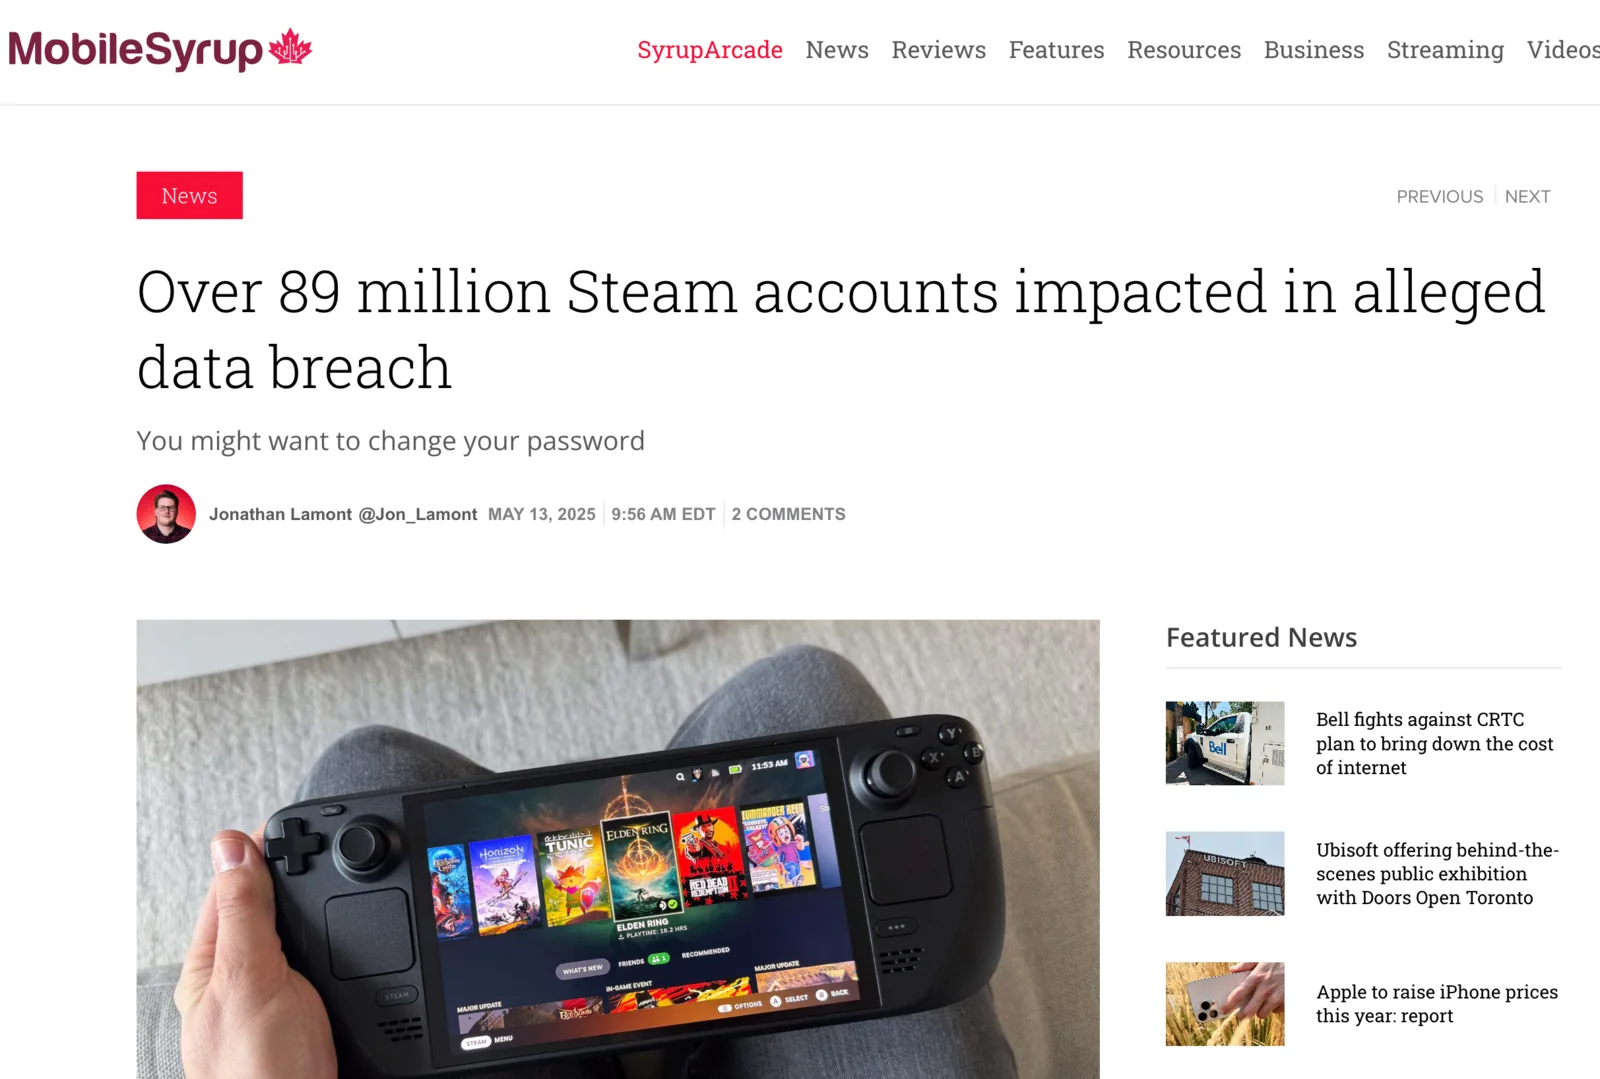
この事件は、Steamへの直接的な攻撃ではなく、サプライチェーンの侵害に起因するものであり、中央集権的なアイデンティティシステムにおける重大な脆弱性を浮き彫りにしています。Steamのような数百万のユーザーアカウントを管理するゲームプラットフォームにとって、堅牢で安全なアイデンティティソリューションの必要性はかつてないほど明確になっています。そこで登場するのが、分散型アイデンティティ(DID)です。これは、ユーザーとプラットフォームの両方を保護できるアプローチであり、技術スタックです。この記事では、なぜDIDが安全なゲームの未来なのかを探り、主要ベンダーとしてのArcBlockに焦点を当て、導入のための明確なアクションプランを提示します。
課題:中央集権型アイデンティティのリスク
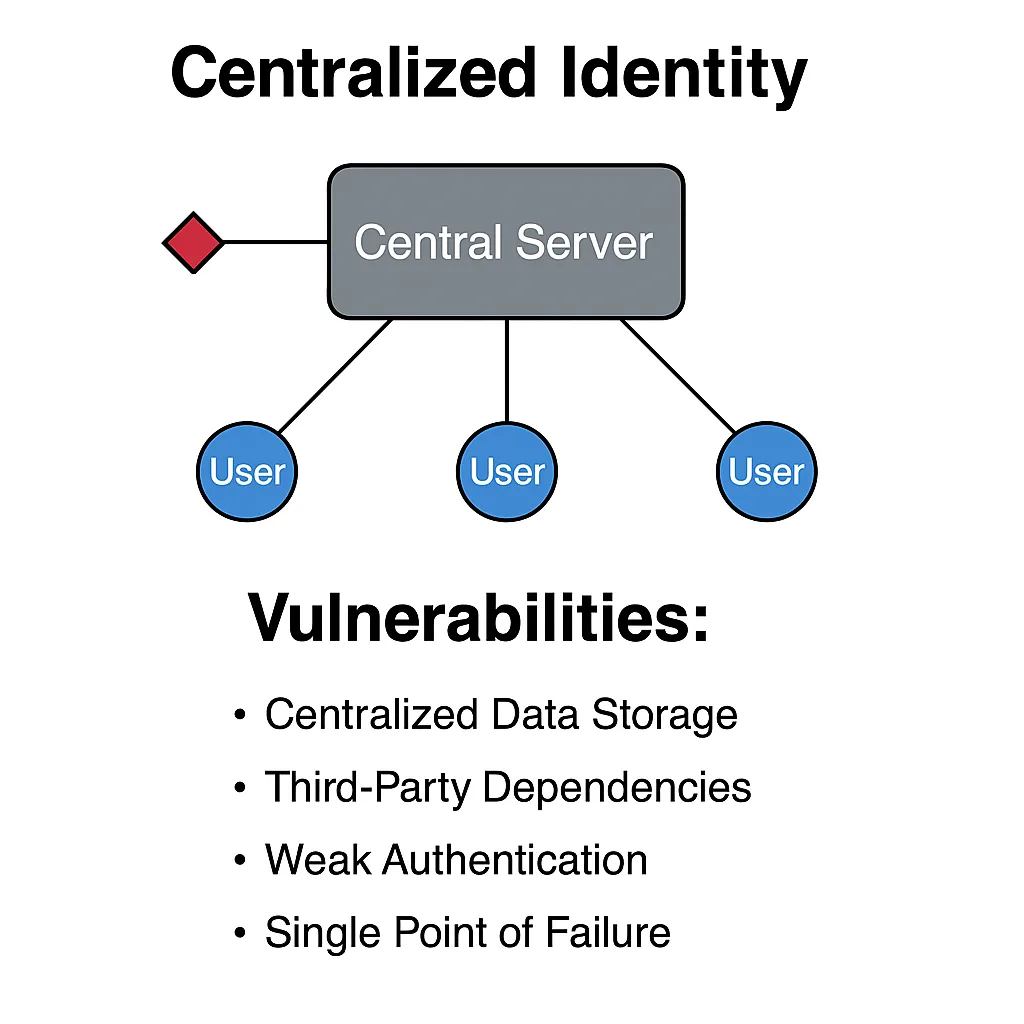
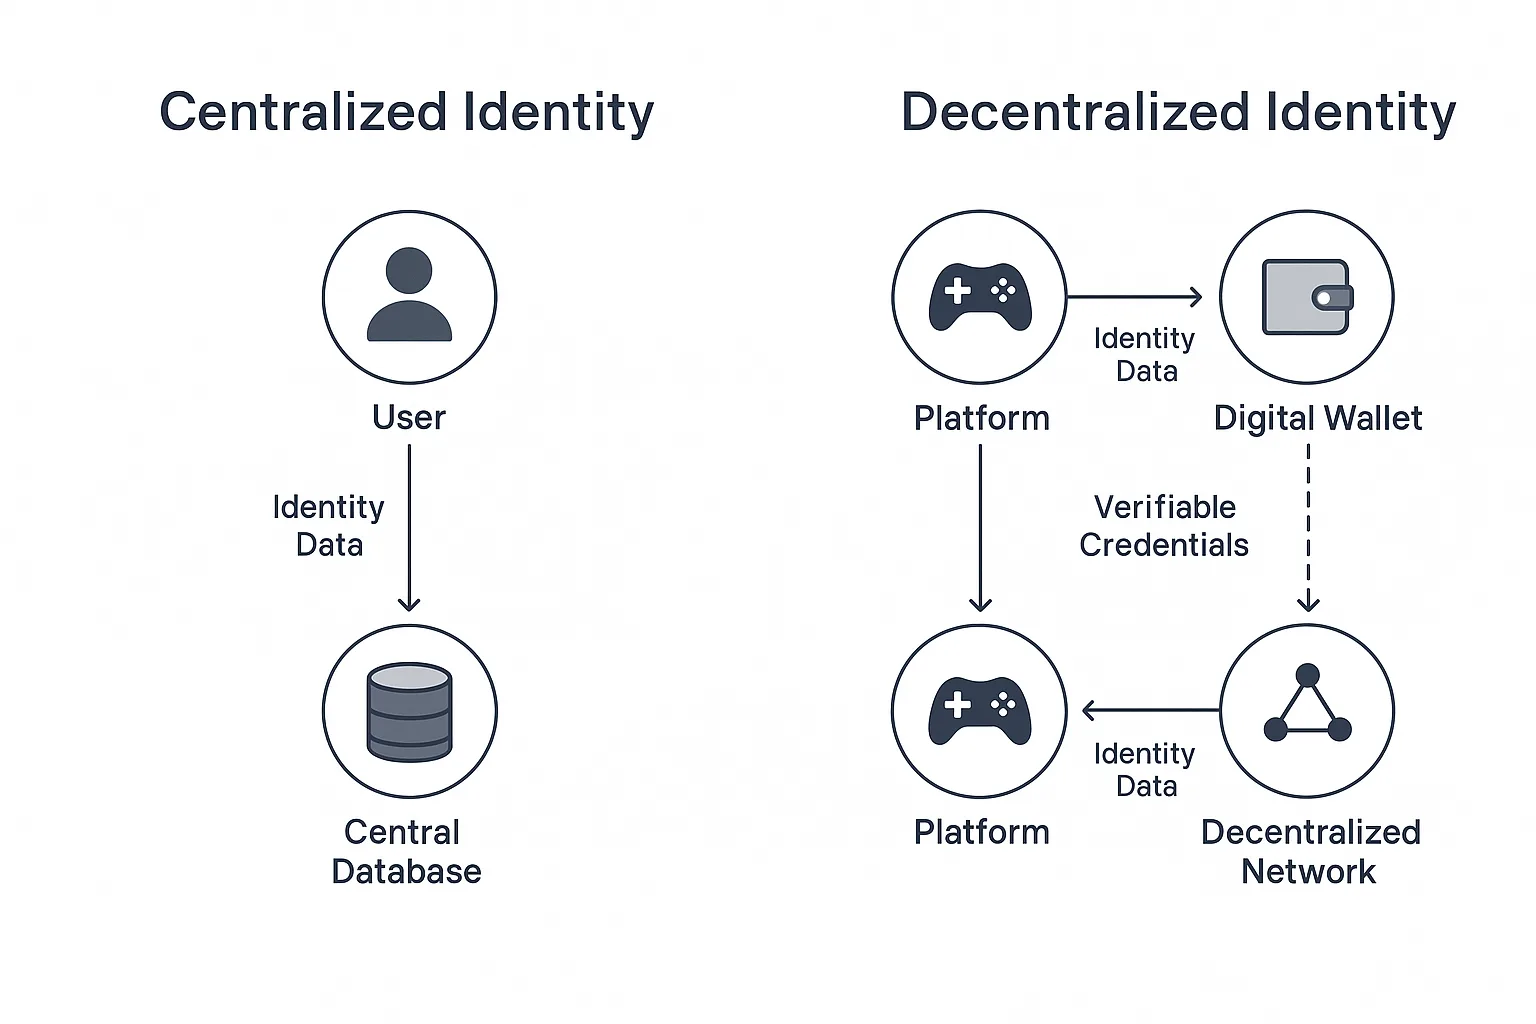
今回のSteamの漏洩疑惑は、中央集権的なアイデンティティシステムに内在するリスクを強調しています。主な脆弱性は以下の通りです。
- 中央集権的なデータストレージ: プラットフォームやそのサードパーティプロバイダーが使用する中央集権的なデータベースは、攻撃者の標的となり、悪用される可能性のある単一障害点となります。
- サードパーティへの依存: SMSベースの2FAのような重要な機能で外部サービスに依存することは、サプライチェーンのリスクを招きます。サードパーティのセキュリティ体制が、メインプラットフォームのセキュリティに直接影響を与えます。
- 脆弱な認証方法: SMSベースの2FAのような手法は、SIMスワッピングなどの傍受技術に弱く、攻撃者がワンタイムコードを取得してアカウントを侵害する可能性があります。
このような脆弱性の結果、機密性の高いユーザーデータが露呈し、なりすまし、金銭的損失、プライバシー侵害のリスクが生じます。中央集権的なシステムは、その利便性にもかかわらず、サイバー犯罪者にとって魅力的な標的となっており、膨大なユーザーベースを抱えるゲーム業界は、これらのリスクを軽減するという大きな課題に直面しています。
なぜ分散型アイデンティティが解決策なのか
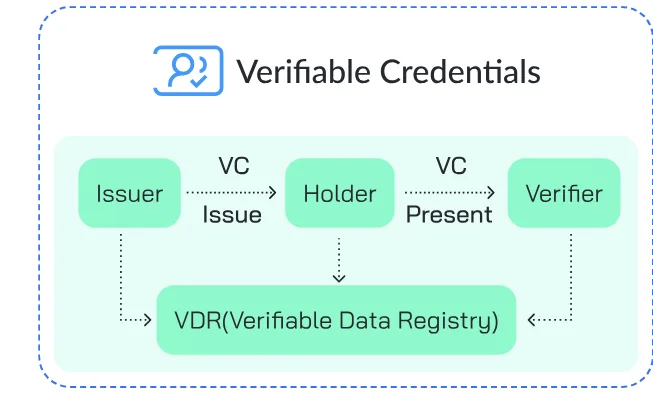
分散型アイデンティティ(DID)は、ユーザー認証とデータ管理に対する代替的なアプローチを提供します。従来の中央集権型モデルとは異なり、DIDはブロックチェーンベースの検証可能な認証情報を使用して、ユーザーが自身のデジタルアイデンティティを制御できるようにします。
ゲームにおけるセキュリティ向上のためのソリューションとして、DIDが説得力を持つ理由は以下の通りです。
- ユーザーによる制御とプライバシー: DIDにより、ユーザーは自身の認証情報を「検証可能な認証情報(VC)」として安全なデジタルウォレットに保存できます。ユーザーは必要なデータのみをプラットフォームと選択的に共有できるため、露出を最小限に抑え、プライバシーを大幅に向上させることができます。
- 単一障害点の削減: アイデンティティデータと検証メカニズムを分散型ネットワーク全体に分散させることで、DIDは単一の中央データベースへの依存を排除し、大規模なデータ漏洩を大幅に困難にします。
- より強力な認証: DIDは、パスワードレスログインや暗号学的証明など、SMSベースの手法に比べて傍受されにくい、より堅牢な認証方法をサポートします。
- サードパーティリスクの最小化: 分散型システムは、コアとなるアイデンティティ機能において脆弱な可能性のあるサードパーティへの依存を減らし、サプライチェーンの弱点を緩和します。
- 相互運用性: World Wide Web Consortium (W3C) によって定義されたDID標準は相互運用性を促進し、ユーザーが単一の安全なアイデンティティを異なるプラットフォーム間で利用できる可能性を広げ、セキュリティを損なうことなくユーザー体験を簡素化します。
ゲームプラットフォームにとって、DIDを採用することは、数百万のユーザーアカウントのセキュリティを強化し、プレイヤーベースとの信頼関係を深め、業界におけるアイデンティティセキュリティのより高い基準を確立することに繋がります。
ArcBlock:分散型アイデンティティを牽引する
DID Space 分野のベンダーの中で、ArcBlockは安全なアイデンティティ管理と分散型アプリケーション開発のために設計されたプラットフォームを提供しています。ArcBlockのエコシステムは、分散型ソリューションの実装を検討している開発者や企業をサポートするように構築されています。ArcBlockの提供する主な要素は以下の通りです。
- DID Wallet: ユーザーが自身のデジタルアイデンティティと認証情報を管理できるように設計された分散型ウォレットで、ユーザーにデータ制御権を提供することを目指しています。
- W3C準拠のDID: ArcBlockはグローバルなDID標準に準拠しており、これは他の標準ベースのシステムとの潜在的な相互運用性や統合に不可欠です。
- DID Connect: 開発者がカスタムDIDアプリケーションを構築し、分散型アイデンティティ機能をプラットフォームに統合するのを支援するためのツールキットです。
- スケーラブルなアーキテクチャ: ArcBlockの基盤となるBlockletおよびブロックチェーンインフラストラクチャは、スケーラビリティを念頭に置いて設計されており、Steamのようなプラットフォームに必要な、大量のトランザクションとユーザーを処理することを目指しています。
- プライバシー機能: プラットフォームには、選択的開示やゼロ知識証明などの機能が組み込まれており、ユーザーデータを保護し、プライバシー規制への準拠をサポートするように設計されています。
包括的なプラットフォームと開発者ツールの提供に注力するArcBlockは、分散型アイデンティティソリューションを模索する企業や政府にとっての潜在的なパートナーとしての地位を確立しています。
ArcBlockのDID機能の主な差別化要因
| 機能 | ArcBlockの優位性 |
|---|---|
| W3C準拠のDIDと検証可能な認証情報 | 最大限の相互運用性を実現するグローバル標準に基づいた構築 |
| DID Connect ツールキット | 開発者が分散型アイデンティティ機能を迅速に統合することを可能に |
| Blocklet インフラストラクチャ | モジュール式でスケーラブルなアーキテクチャにより数百万のユーザーをサポート |
| プライバシー・バイ・デザイン | 選択的開示とゼロ知識証明をサポート |
| マルチチェーン対応 | 異なるブロックチェーンエコシステム間で動作 |
潜在的なアクションプラン:分散型アイデンティティの探求
Steamのようなプラットフォームやゲーム会社がDIDの採用を検討する場合、ArcBlockのような技術を使用した段階的なアプローチには、以下のステップが含まれる可能性があります。なお、これらの期間は見積もりであり、実際の期間は統合の複雑さ、テスト要件、リソースの割り当てによって大きく異なる場合があります。
- 現在のアイデンティティシステムの評価
- 目的: 既存の脆弱性を特定し、分散型アイデンティティ統合の実現可能性を評価する。
- アクション: 現在の認証方法、データストレージの実践、およびサードパーティのアイデンティティサービスへの依存関係について徹底的な監査を実施する。潜在的な障害点をマッピングする。
- 成果: セキュリティギャップを概説し、DID実装の具体的な機会を特定した詳細なレポート。
- DIDソリューションのパイロット運用
- 目的: 限定されたユーザーグループで分散型認証をテストし、バグや使いやすさを確認する。
- アクション: ArcBlockのようなベンダーと提携し、一部のユーザー(例:1万人〜10万人)に対して、認証(例:パスワードレスログインや暗号学的2FA)を含むDIDベースのソリューションを実装する。既存のインフラや、要件を満たすために必要な他のArcBlockシステムとの互換性を評価する。
- 成果: DID認証の技術的実行可能性とユーザー体験を実証する実用的なパイロット。
- 統合とユーザー採用の計画
- 目的: プラットフォーム全体にDIDを統合するための包括的な戦略と、ユーザーへの教育方法を策定する。
- アクション: アーキテクチャを承認し、DIDの利点(セキュリティの強化、プライバシー、制御)を強調するユーザー教育キャンペーンを計画する。社内チーム向けの開発者リソースとトレーニングを準備する。
- 成果: ユーザーおよび開発者向けの詳細な展開計画と教育資料。
- 段階的な導入とスケーリング
- 目的: 全ユーザーベースに対してDIDを段階的に展開し、プラットフォームのコア機能に統合する。
- アクション: DID認証の段階的な導入を開始する。まずは新規ユーザーから、あるいは既存ユーザー向けの強化されたセキュリティオプションとして開始する可能性がある。ログイン、アカウント管理、およびその他の関連システムにDIDを統合する。プラットフォームのユーザーベースを処理できるように、基盤となるインフラをスケールさせる。
- 成果: プラットフォームのグローバルユーザー向けに、統合に成功した、安全でユーザー中心の分散型アイデンティティシステム。
- 監視と改善の反復
- 目的: システムのパフォーマンス、セキュリティ、ユーザーからのフィードバックを継続的に監視し、最適化を継続する。
- アクション: 監視ツールを活用して、DIDシステムのパフォーマンスとセキュリティを追跡する。ユーザーからのフィードバックを収集し、改善すべき領域を特定する。技術的な問題やユーザーの懸念に迅速に対応する。
- 成果: 継続的に改善され、回復力のあるアイデンティティシステム。
期待されるメリット
DIDを検討し、潜在的に実装することで、プラットフォームは以下を目指すことができます。
- セキュリティの強化: 中央集権的なシステムや脆弱なサードパーティへの依存を減らし、大規模な漏洩のリスクを軽減します。
- ユーザーの信頼と制御の向上: ユーザーに自身のアイデンティティデータに対するより大きな制御権を与え、信頼を育み、高まるプライバシーへの期待に応えます。
- 業界のリーダーシップの可能性: ゲーム分野における安全でプライバシーを保護するアイデンティティ管理の先例を作ります。
- スケーラビリティと回復力の向上: ブロックチェーンとDIDの分散型の性質を活用し、より堅牢でスケーラブルなアイデンティティインフラを構築します。
分散型アイデンティティの詳細や、DIDが貴社にどのように役立つかについては、www.arcblock.ioをご覧ください。
結論
大手ゲームプラットフォームが使用していたサードパーティサービスに関連するデータ漏洩疑惑は、中央集権的なアイデンティティシステムに内在するリスクを思い知らされる出来事となりました。ユーザーによる制御、中央当局への依存の低減、そして強化されたセキュリティ機能に焦点を当てた分散型アイデンティティは、有望な前進の道を提供します。ArcBlockのプラットフォームは、あらゆる規模の企業がDIDを採用できるように設計されています。移行には計画と実行が必要ですが、分散型アイデンティティソリューションを模索し実装することは、ゲームプラットフォームにとってセキュリティを大幅に強化し、ユーザーデータを保護し、数百万のプレイヤーにとってより信頼できるデジタル環境を構築する絶好の機会となります。
このページに関わるもの
用語
-
Decentralized Identity
識別子とそれに関する主張を、単一の事業者のアカウント体系の中ではなく、主体自身が保持し検証者が確認する方式。DID と検証可能な資格情報がそれを成り立たせる部品です。
-
Self-Sovereign Identity
人は自らの識別子と資格情報を保持し、開示する内容をその都度自分で決めるべきだという立場。プロトコルではなく誰が主導権を持つかについての姿勢であり、それを実装する手段が分散型アイデンティティです。