データはそこにある。それでも私は、もう失っている
編集部注
ArcSpace は新しいリリースを迎えようとしています。その前身は、多くの ArcBlock ユーザーに親しまれてきた DID Space です。DID Space は、データをユーザー自身のアイデンティティに結び付け、どのアプリがアクセスできるかをユーザーが決める個人データ空間でした。今回のリリースに先立ち、ArcBlock 創業者 Robert が、20年以上保管してきたディスク、ビデオテープ、クラウド上の記録、秘密鍵を手がかりに、「ユーザーがデータを所有する」という言葉に本当は何が必要なのかを考えます。
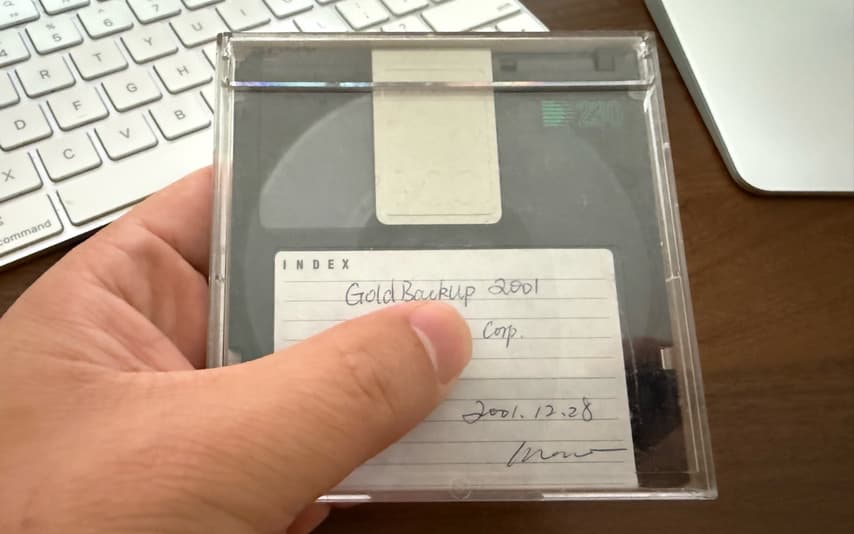
私の手元に、2001年に作った MO ディスクがあります。当時よく使われていた、書き換え可能な光磁気ディスクです。ラベルには「Gold Backup」と書いてあります。
中のデータはまだ残っていると思います。ディスクをなくしたわけでも、盗まれたわけでもありません。会社がサービスを閉じたわけでもない。私はずっと大切に保管してきました。ただ一つ、いまの私にはそれを読める MO ドライブがありません。
では、このデータはまだ私のものなのでしょうか。
この数年、data ownership、self-custody、個人データ主権という言葉をよく聞くようになりました。他人の cloud から自分のハードディスクへファイルを戻せば問題が解決するようにも聞こえます。しかし私は、もっと厳しい条件が必要だと思うようになりました。本当のデータ主権は、今日どこにデータが置かれているかではありません。機器、形式、アプリ、サービス事業者、さらには自分の記憶まで変わったあとも、アクセスし、理解し、移行し、検証し、復元できること。そして、いつ削除するかを自分で決められることです。
これは分散型か中央集権型かという二者択一ではありません。私自身、両方の良い面と悪い面を経験してきました。
まず、歴史を一本の時間軸に置いてみる
この先の話を一枚の地図に圧縮すると、次のようになります。どの世代の技術も、前の世代にあった本当の問題を解決しました。同時に、制御権と障害点を別の場所へ移しました。
| 時代 | 得られたもの | 新しく生まれた弱点 |
|---|---|---|
| 個人メディア:フロッピー、テープ、光ディスク、ハードディスク | ファイルを手元に置き、オフラインで保存できる | メディアは壊れ、形式と読み取り機器は歴史から消える |
| インターネットサービス:メール、フォーラム、写真、ノート | いつでもアクセス、検索、共有でき、複数端末で使える | サービスは終了・売却・有料化し、アカウントを取り戻せないこともある |
| クラウド基盤:マネージドデータベースとオブジェクトストレージ | 専門的なバックアップ、移行、索引、高可用性 | 事業者の記録が最終的な事実となり、利用者が独立して証明・復元しにくい |
| Crypto:秘密鍵、スマートコントラクト、オンチェーン資産 | 最終的な署名権と、公開検証できる記録 | 鍵は失われ、ハードウェアとコントラクトは故障し、取引所、DeFi、ブリッジも攻撃される |
| Local-first と個人データ空間 | ローカルな制御とオンライン協働を両立できる | 認可、同期、復元、形式移行には長期的な保守が必要 |
| AI と ArcSpace | 普通の利用者でもデータを継続的に整理、移行、点検できる可能性 | AI はアイデンティティ、権限、監査可能な規則に従う必要があり、新しい単一権力になってはいけない |
これは「悪い」から「良い」へ進む一直線の歴史ではありません。同じ問いに何度も答え直してきた歴史です。データの場所だけでは足りない。継続して使い、移し、証明し、復元し、削除できるのは誰か。それが、データが本当は誰のものかを決めます。
部屋いっぱいの「所有」
私はかなり早い時期からバックアップを取ってきました。5.25インチと3.5インチのフロッピー、CD、DVD、MO、ポータブルハードディスク、SSD、NAS。ほとんどの世代を何らかの形で残しています。Mini DV のテープも数十本あります。生活の映像、会社の会議、そのとき記録しておきたいと思った断片が入っています。
メディアの小辞典
- MO は Magneto-Optical Disk、光磁気ディスクです。レーザーと磁場を組み合わせて記録し、書き換え可能で比較的耐久性が高いとされましたが、現在は読み取り機器がほとんど残っていません。
- Mini DV は小型の磁気テープにデジタル映像を記録する形式です。映像が残っていても、移行にはカメラ、FireWire、その時代の再生環境一式が必要です。
- SSD はフラッシュメモリにデータを保存します。回転する円盤がなく、高速で衝撃にも強い一方、電荷保持、コントローラー、インターフェース、ファームウェア、書き込みによる劣化の影響を受けます。
- NAS は家庭やオフィスのネットワークに接続するストレージです。複数端末でファイルを共有し、冗長化やバックアップもできますが、NAS 自体の保守は必要であり、それだけで遠隔バックアップになるわけではありません。
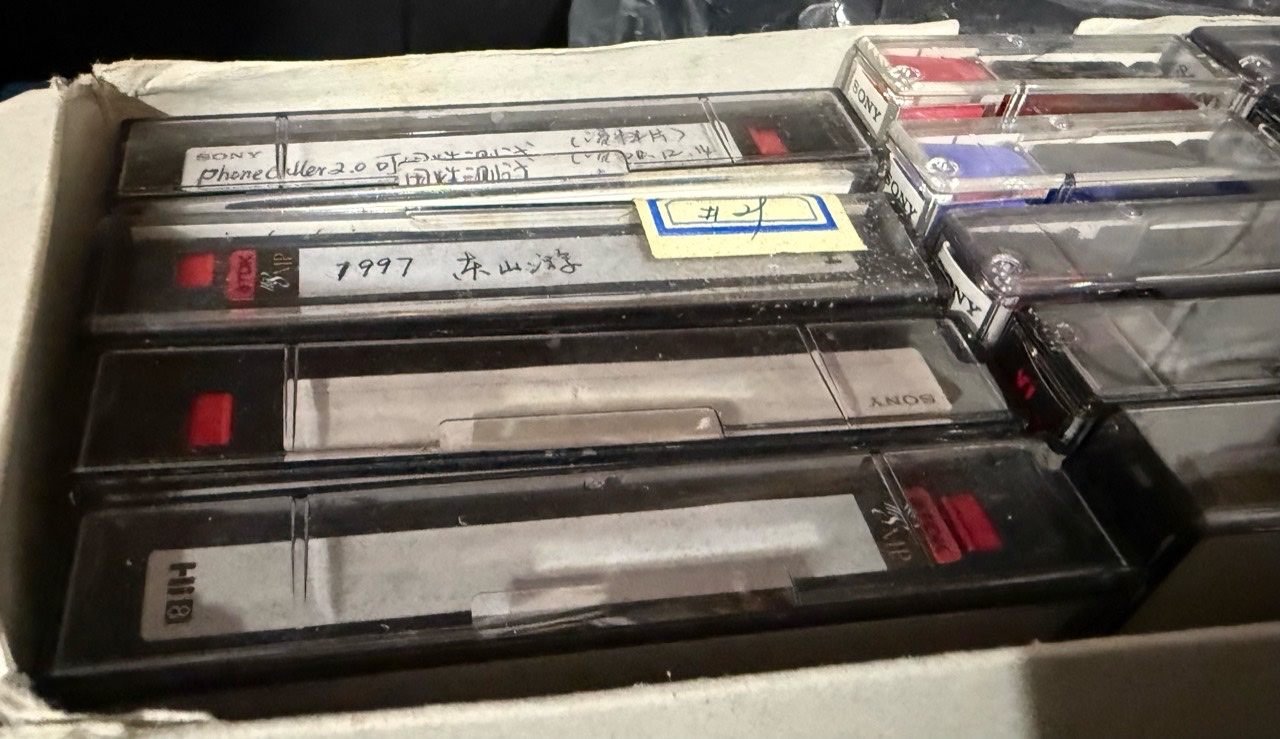
その多くは、いまも物理的に私の手元にあります。しかし「まだある」という言葉は、思ったほど単純ではありません。
Mini DV は少しましです。かろうじて再生できるポータブルカメラが残っています。ただし、FireWire を備え、数十本をきちんと取り込める機器をいま探すのは簡単ではありません。MO ディスクは一ビットも失っていないかもしれませんが、それを確かめる入口すらない。以前の私は、ハードディスクを安全にしまえば万全だと思っていました。やがて、ディスクは棚にあるのにデータを読めない経験をしました。SSD をコールドストレージに使ってからは、可動部品がないことと、無期限の無通電保管に向くことは別だと知りました。フラッシュメモリは電荷で情報を保持し、その保持期間は温度、摩耗、フラッシュの種類に左右されます。SSD は信頼できる装置ですが、引き出しに入れて20年間忘れてよい石碑ではありません。[1]
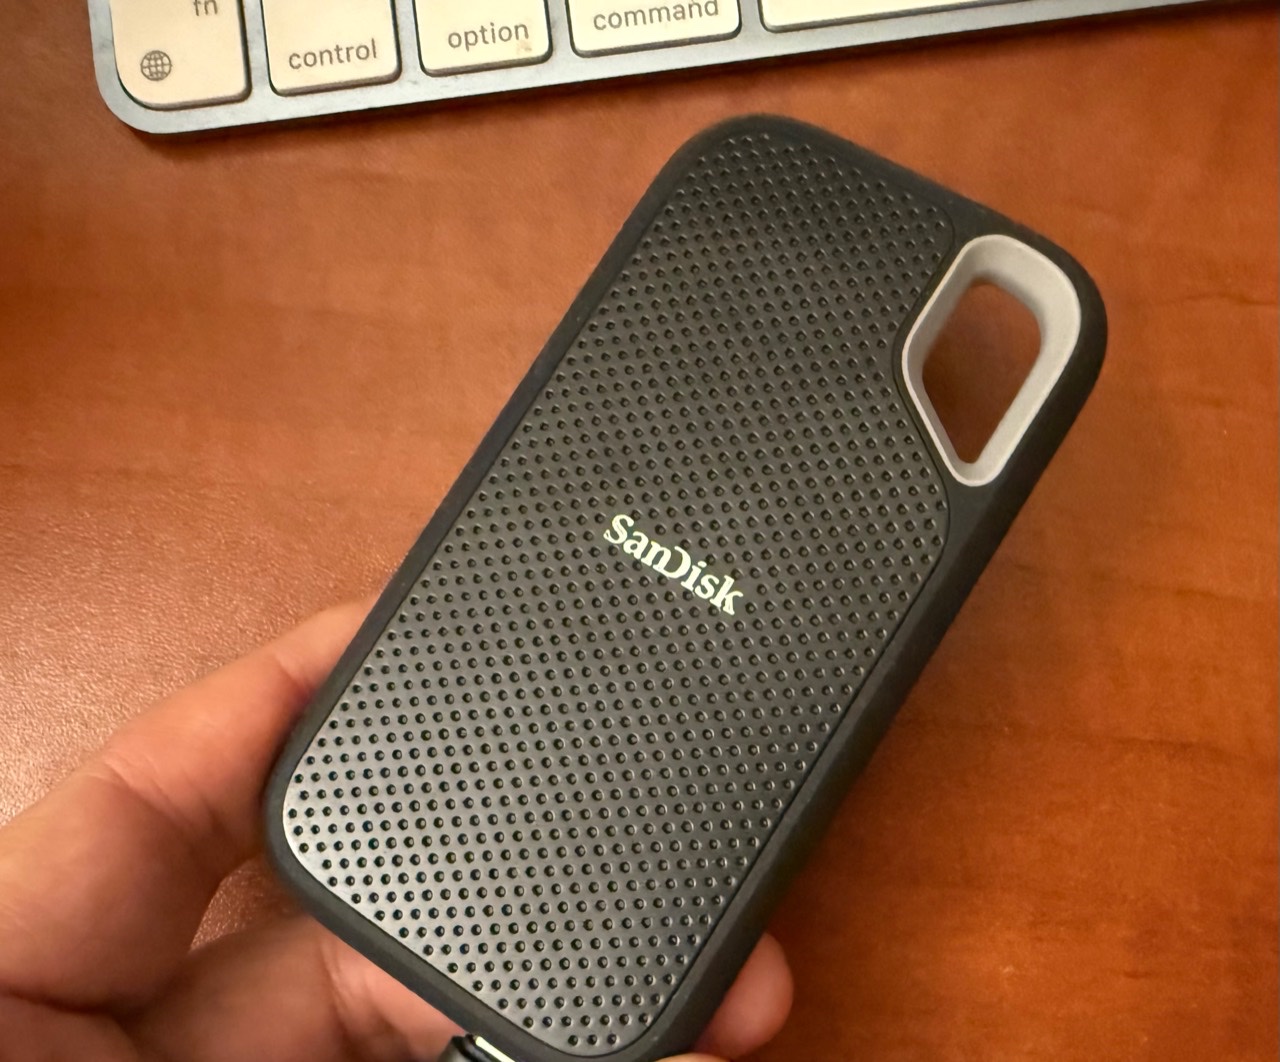
SSD は「永久保存用の冷たい金庫」ではない
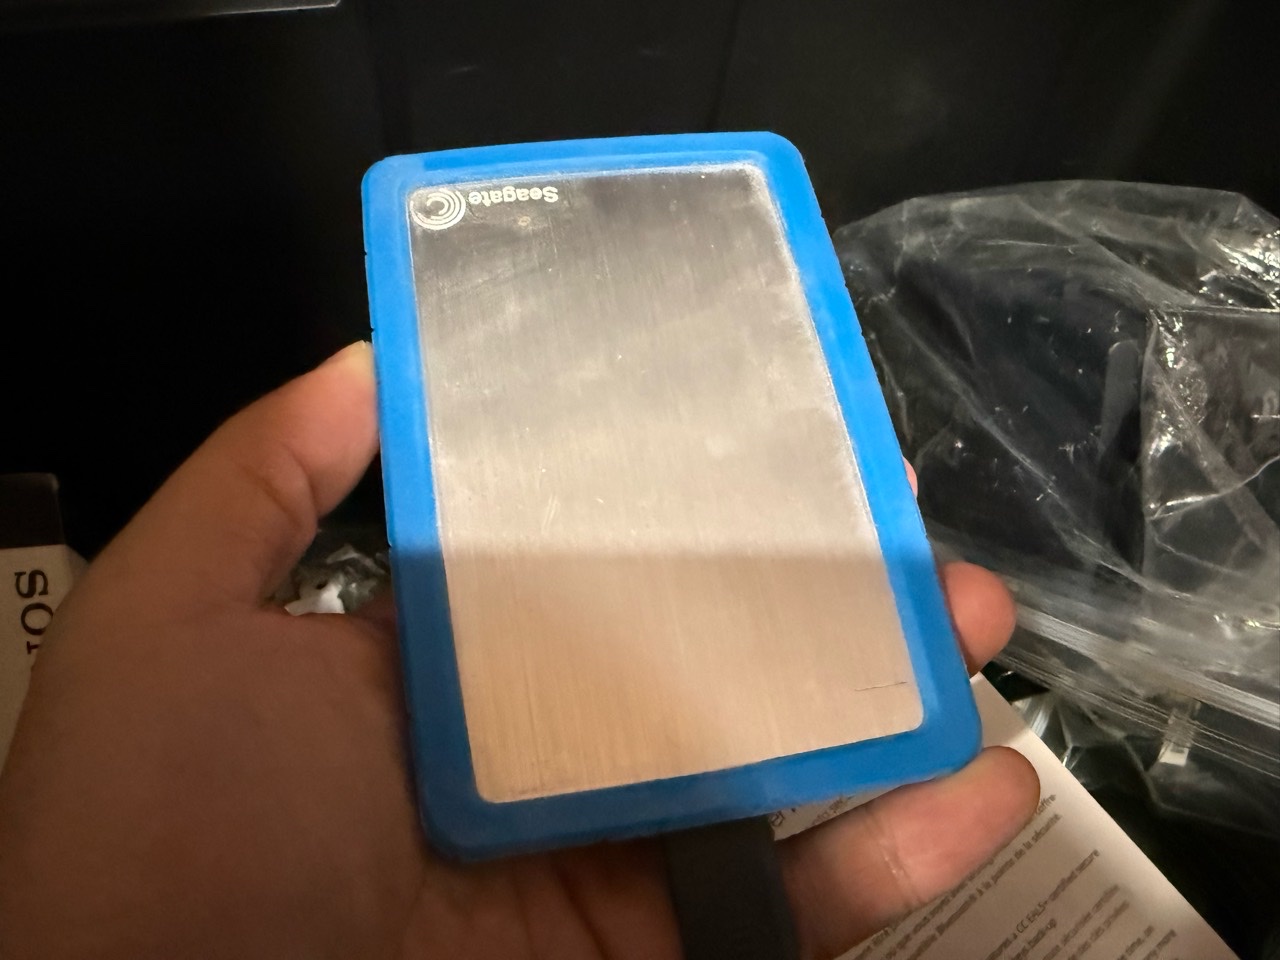
一般消費者向け SSD の業界要件の一つは、規定の書き込み寿命に達したあとでも、所定の温度で無通電のまま少なくとも一年間データを保持することです。使用量が少なく、通常の温度で保管すれば、もっと長く持つ場合はあります。それでも「一年」という基準は、SSD が「数十年、引き出しに放置する」目的で設計されたものではないと教えてくれます。写真の SSD は、保管して二、三年ほどで正常に動かなくなりました。外見だけでは、フラッシュ、回路、コントローラー、インターフェース、ファームウェアのどこが壊れたのか判断できません。その不確実さこそが問題です。[1]
引っ越しのときには、バックアップ用ハードディスクを入れた箱ごと運送会社に紛失されたこともあります。補償について交渉はできます。しかし、どんな補償でもデータは返ってきません。
自分で代償を払って覚えた hard lesson はこれです。メディアを所有していても、使えるデータを所有しているとは限りません。
アーキビストは、この問題をずっと以前から知っていました。米国国立公文書記録管理局は1990年代に光ディスクの保存を論じた際、長期利用を三つの日常的な問いに分けました。機械で読めるか、見つけられるか、見つけたあと理解できるか。光ディスクそのものが、それを読むハードウェアやソフトウェアより長生きする可能性も指摘しています。守るべきものは特定のメディアではなく、情報へ到達できる状態です。[2]
この指摘は古びていません。ファイル名、日付、人物、文脈のない映像は、再生できても数 GB の画素にすぎません。アプリから構造の整ったデータを書き出せても、元の画面や説明がなければ、普通の人がそこから自分の生活を組み立て直せるとは限りません。
専門的なデジタル保存は、「一度バックアップする」作業ではありません。破損を点検し、複数のコピーを保持し、コピー同士を独立させ、メディアと形式が古くなる前に移行する継続作業です。Stanford Libraries の LOCKSS は、その原則を名前にしました。Lots of Copies Keep Stuff Safe。さらに重要なのは、すべてのコピーを同じシステムと同じ管理者の下に置かないことです。見かけ上は何部あっても、一緒に消える可能性があるからです。[3]
普通の人が自宅で国立公文書館を運営することはできません。だからこそ、「データはユーザーのもの」を「すべてユーザー自身のハードディスクに置くこと」と訳してしまうのは無責任です。
クラウドは本物の問題を解決し、本物の権力も得た
私の経験のもう半分は Internet 上にあります。
初期の BBS、フォーラム、技術コミュニティ。そこで知り合った人や書いた言葉の多くは、記憶の中にしか残っていません。私は1990年代から Hotmail を使っていました。1996年のメールをいま読めたら面白いでしょうが、もうありません。Flickr の写真は公開されたままでも、運営会社が何度か変わるうちにアカウントを取り戻せなくなりました。無料プランでは最初の一部だけが見え、後ろにもっと存在することはわかっても、取得できません。Evernote の古い notes も残っていますが、いまではかなり高く感じる購読料を払わなければ再び入れません。
こうした話からは、簡単な結論が生まれます。cloud を信じるな。
しかし、それは私の結論ではありません。私が最も長く保存し、いま最も簡単に検索できる個人データの一部は、Gmail、Google Drive、Google Docs にあります。何十年もの間、コンピューター、ハードディスク、オフィス、引っ越しを越え、いまも at my fingertips です。Google はバックアップ、移行、索引、形式の保守を、私一人よりはるかにうまく行ってきました。多くの普通の利用者にも同じことが言えるでしょう。クラウドは「他人のコンピューター」であるだけではありません。普通の人には再現しにくい専門的な保守サービスでもあります。
問題は、Everything is perfect until it is not という瞬間に起こります。
私は Google App Engine のごく初期の招待ユーザーで、のちには料金を払うヘビーユーザーでした。blog、notes、いくつかの hobby project の構造化データを Datastore に置いていました。Google のバックアップは自分のものより優れていると本気で信じ、メディアの取材でサービスの良さを話したこともあります。
ところが、あるプラットフォーム更新のあと、データが消えました。正式なサポートが調査して出した答えは、「記録上、そのデータベースは一度も存在していない」でした。
その一文で、クラウド上のデータ所有権の境界がよくわかりました。私は存在を覚え、使い、料金も払っていました。しかし事業者の system of record では、存在しなかった。私の記憶は evidence ではなく、かつて存在したことを証明する独立した記録もありませんでした。
当時、私はすでにシアトルで働き、Google に多くの知人がいました。同情してくれても、アクセス権がない人ばかりでした。最後に、関連組織で働く元 Microsoft の同僚へたどり着きました。原理的にはデータが残っているはずだが、正式な ticket がなければ内部のアクセス規則を越えて過去の記録を探せない、と彼は言いました。本格的な調査を動かす唯一の方法は、弁護士から書面を送り、会社に legal investigation を開始させることかもしれないとも言われました。
いくつかの hobby project のために Google と裁判をするのは、さすがに割に合いません。私は諦めました。それ以来、重要なデータの唯一のコピーを Google App Engine や一つの cloud に賭けることはありません。Google だけが特別に悪いと言いたいのではありません。どの大企業でも起こり得るし、私たち自身のサービスでも起こり得ます。悪人がいなくても起こるからこそ、真剣に考える必要があります。
2021年には、もっと公の形で同じ問題が現れました。Twitter と Facebook は自社の規則に基づき、当時の米国大統領 Donald Trump のアカウントを制限しました。AWS はその後、コンテンツ管理と利用規約をめぐる争いから Parler のサービスを停止し、Parler は一時的に全体がオフラインになりました。[4] これらの判断については、まったく異なる政治的評価があり得ます。ここで関係する点は一つだけです。プラットフォームはデータを保存するだけではありません。そのデータを今後もアクセス、配布、運用できるかどうかを、実際に制御しています。
クラウドは敵ではありません。退出できず、証明できず、移行できず、独立した復元手段もないクラウドが問題です。
すべてのデータが永遠に残るべきではない
ここまで読むと、反対側の極端へ走りたくなります。失うことがそれほど怖いなら、すべてをできるだけ長く保存すればよい。
私はそれにも賛成しません。
データ主権には、保持する権利だけでなく、忘れられる権利も含まれます。若いころの下書き、私的な会話、位置履歴、医療情報、目的を終えた本人確認資料を、storage が安くなったという理由だけで企業が永久に保存するべきではありません。EU の GDPR は data portability、right to erasure、storage limitation を定めています。適用条件の下では、個人はデータの移転や削除を求めることができ、組織は当初の目的に必要な期間を超えて個人データを保持すべきではありません。歴史、科学、公的なアーカイブには例外があり得ますが、その場合も保護措置が必要です。[5]
これは公文書館の「長期保存」と矛盾するように見えます。実際には同じ問いです。データがなぜ存在し、いつまで存在するかを決める権限は誰にあるのか。
作品や記憶として一生残す価値のあるデータもあります。紛争が解決するまでだけ必要な運用記録もあります。目的が終われば削除したほうが安全な機微データもあります。すべてを永久保存することは主権ではありません。surveillance を別のハードディスクへ移しただけです。
本当の control には保存期間の規則と削除が含まれます。そして不都合な事実も認めなければなりません。削除も engineering の問題です。利用者から見えないバックアップが十部あれば、「削除済み」は画面から消えただけかもしれません。すべてのコピーを利用者が直接管理すれば、本当に復元したいとき、削除しすぎたことに気付くかもしれません。
問題は最初から local か cloud かではありません。どんな copy があり、誰が読めて、なぜ保存され、いつ期限が切れ、持ち出せるか、recovery を誰が担うかを、利用者が把握できるかどうかです。
Crypto は同じ問いを極端な実験にした
普通のデータは失っても何年も気付かないことがあります。crypto では、同じ失敗がすぐ資産の損失になります。
私は秘密鍵を複数回なくしています。ほとんどは hack ではありません。バックアップが見つからない、パスワードを忘れる、何年もたってから信頼していた recovery method がもう使えないとわかる。失った直後は大きな痛みを感じなくても、何年後かにその key が何を表していたかを知ったとき、助けてくれる人はいません。
“Not your keys, not your coins” は、中央管理されたカストディの本当のリスクを示しています。しかし、しばしば逆命題のように読まれます。“Your keys, therefore your coins are safe.”
安全とは限りません。
鍵を自分で持つことは、他人が一方的に資産を動かせないことを意味します。パスワードを忘れないこと、リカバリーフレーズを失わないこと、ハードウェアとソフトウェアが永遠に正しいことまでは保証しません。2026年に公表された COLDCARD の事故は厳しい例です。ハードウェアウォレットは正常に見え、内部には安全な乱数生成器もありました。しかし統合部分の不具合により、一部の機器が秘密鍵を生成するとき、はるかに弱い乱数経路を使っていました。利用者は self-custody を選んでいたのに、自分では検査できない実装のために大きな損失を受けました。[6]
2017年の Parity マルチシグウォレット事故は別の形です。利用者は取引所へ資産を預けたわけでも、単純に秘密鍵を紙へ書いただけでもありません。複数人の承認を必要とする smart contract を使っていました。ウォレットが共通して依存していたプログラムが破壊されると、587のウォレットにある資産が永久に凍結されました。秘密鍵は失われず、盗まれてもいません。それでも資産を動かせなくなりました。所有者にとって、結果は紛失と同じです。[7]
NFT はさらに別の層を明らかにしました。token がオンチェーンにあっても、参照先の画像や説明がオンチェーンにあるとは限りません。NIST の2024年 NFT security 報告が引用した12,353件の NFT の調査では、25%がすでに失われた、またはアクセス不能な資産を指していました。[8] 壊れていないアドレスを永久に所有していても、その先には何も残っていないことがあります。
Self-custody をやめてもリスクは消えない
ここまでの例は、別の錯覚も生みます。self-custody を避け、取引所、DeFi プロトコル、ブロックチェーンサービスへ資産を渡せば、問題は消えるという錯覚です。
問題は場所を変えるだけです。
Mt. Gox はかつて世界最大級の Bitcoin 取引所で、サーバーが顧客のウォレットと秘密鍵を保管していました。2023年に米国司法省が公表した起訴内容では、攻撃者は2011年からサーバーへ侵入し、最終的に約647,000 BTCを盗んだとされています。[9] 利用者は自分のシードフレーズを失ってはいません。資産を取り戻せるかどうかを、取引所のシステム、セキュリティ、清算手続きに委ねていました。
DeFi と DEX は従来のアカウント管理者を取り除きましたが、コントラクト、オラクル、ガバナンス、フロントエンド、クロスチェーンブリッジという新しい境界を増やしました。FBI は2022年の警告で、その年第1四半期だけで約13億ドル相当の暗号資産が盗まれ、その約97%が DeFi プラットフォームからだったと報告しました。攻撃経路には flash loan、署名検証の欠陥、価格オラクルの操作が含まれます。[10] 同じ年、Ronin Bridge は約6億2,000万ドルの攻撃を受けました。米国財務省はのちに、Axie Infinity に関連するブロックチェーンプロジェクトへの攻撃だったと確認しています。Ronin 自身の事後報告では、173,600 ETH と2,550万 USDC がブリッジから移されたと記録されています。[11]
CEX、DEX、Bridge、「チェーンがハックされた」は同じ意味ではない
CEX では通常、運営者がアカウントとカストディを管理します。DEX/DeFi は主にオンチェーンプログラムで取引や金融ロジックを組み立てます。Bridge は二つのチェーン間で資産を表現し、移動させます。ニュースでは「あるチェーンがハックされた」とまとめられがちですが、実際の障害点はチェーンのコンセンサスかもしれず、アプリのコントラクト、バリデータ鍵、オラクル、フロントエンド、ブリッジかもしれません。どの層が壊れたかを分けて考えなければ、誰が制御し、誰が修復でき、誰が損失を負うのかはわかりません。
Crypto は self-custody が間違いだと証明したわけでも、カストディのほうが安全だと証明したわけでもありません。カストディ方式は所有権の一部にすぎないと示しました。秘密鍵は最終決定権を与え、復元の最終責任も渡します。取引所は運用の一部を引き受ける一方、その台帳とセキュリティへの依存を生みます。スマートコントラクトは信頼の一部を企業からコードへ移し、プログラム障害のリスクを持ち込みます。チェーンは記録の存在を証明できます。しかしブリッジ、アプリ、記録が参照する外部コンテンツを利用可能なまま保つことはできません。
これは手元の MO ディスクと同じ話です。メディア、key、token、ファイルがすべて残っていても、本当の object には届かないことがあります。
Ownership は継続する能力であるべきだ
2019年、Ink & Switch の Martin Kleppmann らは Local-first software: You own your data, in spite of the cloud を発表しました。彼らは cloud による collaboration や multi-device access を否定しませんでした。cloud の便利さと old-fashioned software の ownership を同時に得られないか、と問いかけました。彼らの local-first 原則は多くの製品に影響を与えました。同時に、ownership には backup、ransomware 対策、長期保守の責任が伴うことも率直に認めています。[12]
Solid と Personal Data Store は、別の方向から同じ問いに答えようとしています。データをアプリから分離し、利用者が自分の個人データ空間を選び、どのアプリが読み書きできるかを決めます。写真は選んだ空間に残したまま、別の写真アプリへ移れます。コレクション全体を新しい会社へ渡す必要はなく、古いアプリのアクセス権も取り消せます。Solid は標準と相互運用可能なデータ形式も重視します。Personal Data Store をめぐる十年以上の研究は、認可、共有、移行、プライバシー、そして普通の利用者が本当に使えるのかを検討してきました。[13]
これらの仕事が重要なのは、「ownership」という言葉を、検査できる能力へ変えたからです。
私にとって、利用者に本当に属するデータは、いくつかの問いに耐えなければなりません。今日、直接アクセスできるか。十年後も形式を理解できるか。別の provider へ完全に移せるか。内容と履歴が密かに書き換えられていないと検証できるか。機器の故障、パスワード忘れ、サービス終了のあとに復元できるか。権限を確認し、取り消し、期限切れにできるか。不要になったとき、本当に削除できるか。
すべてのデータが永遠に最高水準を満たす必要はありません。七日だけ残すものもあれば、七十年残すものもあります。すべての欄を緑にすることが目的ではありません。これらの判断を service provider の policy、アプリの database、利用者自身が忘れた引き出しの中だけに置いてはいけない、ということです。
個人データシステムは、すべての人にシステム管理者になることを要求してもいけません。ハードディスクの保存期限、ファイル形式、完全性検査、遠隔コピー、鍵のローテーションを学ばなければ自分の写真や notes を所有できないなら、その仕組みは間違っています。専門家だけが正しく使える data sovereignty は、結局、専門家だけのものです。
AI は「自分で管理する」と「全部自分でやる」を初めて分けられるかもしれない
この種のシステムで一番難しかったのは、原則ではなく operation でした。
いま私は重要なデータをローカルに一部、別の場所に一部、さらに複数のオンラインサービスにも保存しています。デジタル資産も分散し、復元材料を異なる場所へ置いています。これで100%安全になるわけではありません。コピーが増えると攻撃面も増える場合があります。それでも、一台のディスク、一つのアカウント、一人の管理者、一社の事業者が唯一の障害点になることは避けられます。
問題は、この方法が疲れることです。そして私は、永遠に正しく続けられるわけではありません。
AI アシスタントが変えるのは、ストレージそのものではなく、保守のコストかもしれません。コピーが一つしかないデータ、長く点検していないディスク、対応ツールが減っている形式、期限切れの権限を継続して把握できます。移行を提案し、索引を作り、バックアップが本当に復元可能かを確認し、provider を変えるときの処理を実行できます。さらに私にとっては、説明のない Mini DV を、日時、人物、出来事の文脈を持つ検索可能な記憶へ整理し直してくれるかもしれません。
これは「AI にデータを所有させる」ことではありません。むしろ逆です。AI アシスタントは利用者が明示した権限の中で動き、確認できる操作記録を残し、重要な削除や認可変更では再確認を求め、取り消しを可能にすべきです。そうでなければ、クラウド事業者に集中していた権力を、さらに理解しにくいモデルへ渡すだけです。
この考えは、私たちが ArcSpace を設計するときの制約にもなりました。ArcSpace の前身は DID Space です。名前の変更は、役割の変化も表しています。データ空間が利用者自身の DID と結び付き、アプリが認可された範囲だけでアクセスする点は変わりません。しかし ARC では、利用者が保持するデータ空間は追加サービスから基礎能力へ変わりました。アプリはアカウント全体を当然に取得するのではなく、作業に必要な権限とデータモデルを要求します。[14] 設計は、さらに具体的な問いにも答えなければなりません。オンライン事業者を唯一の権威にしないこと。ローカルコピーとホストされたコピーを共存させること。AI の重要な操作を明示的に認可し、記録することです。
ArcSpace はまだ発展の途中です。長期的な形式移行をすでに解決したわけではなく、どんなデータも決して失われないと約束することもできません。私たちが検証したいのは、convenience と control の間で一度きりの、生涯変えられない選択を迫らない仕組みです。利用者は専門的なオンラインサービスを使いながら、事業者を唯一の権威にしない。ローカルコピーを持ちながら、すべての保守を一人で背負わない。将来の AI アシスタントは整理と移行を手伝えても、利用者のアイデンティティと権限を越えて決定できない。
私はいまでも、2001年の「Gold Backup」を読み出したいと思っています。数十本の Mini DV も整理し、AI と一緒に中身を見てみたい。それらが教えてくれるのは、データ主権とは物を強く握りしめることではない、ということです。本当に自分のデータなら、自分と一緒に生きたまま移動できるはずです。機器は壊れ、形式は古くなり、アプリは止まり、事業者は変わり、自分もパスワードを忘れます。それでもデータを見つけ、理解し、持ち出し、あるいは自分の意思で手放せる。そのとき初めて、「自分のもの」はディスクケースに書かれた言葉以上の意味を持ちます。
参考文献