自己主権型アイデンティティの成長要因
著者: Adrian Doerk
翻訳: 陳俊
ArcBlock は昨年 Decentralized Identity Foundation に加入し、今年は MyData に加入しました。世界中の技術・ビジネス・学術パートナーとともに、デジタル世界におけるユーザーのアイデンティティとデータを個人の自己管理に取り戻し、エンパワーメントを実現するために取り組んでいます。分散型アイデンティティ(DID)、個人データストレージ(PDS)、分散型アプリケーション開発プラットフォーム(ABT Node)の3つの技術の研究開発とリーダーシップを通じて、ArcBlock は分散型ウェブの基盤構築に貢献しています。
今回翻訳して紹介する「自己主権型アイデンティティの成長要因」は、自己主権型アイデンティティ(Self-Sovereign Identity、略称 SSI)のアンバサダーである Adrian Doerk が執筆したもので、SSI の普及と採用に不可欠な5つの側面を重点的に紹介しています。
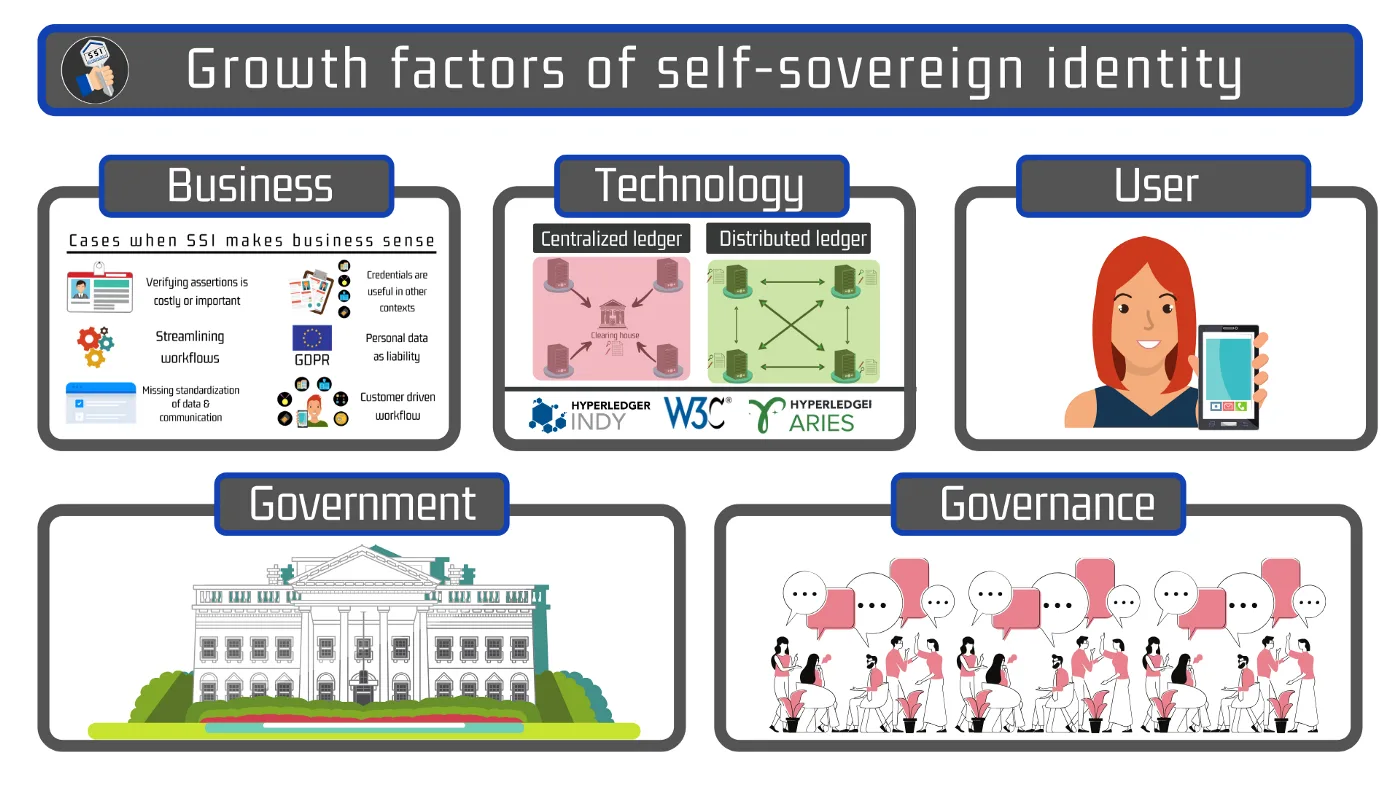
自己主権型アイデンティティの5つの成長要因
私たちの生活様式を変えることを目指すあらゆる新技術は、特定の条件を満たす必要があります。本稿では、SSIが大規模に採用されるための5つの重要な要件を概説します。「最も重要でないもの」から「最も重要なもの」への順位付けは異なりますが、この技術が重要な市場シェアを獲得するためには、すべてが整っている必要があります。
1. 自己主権型アイデンティティのビジネス
商業的に成功するためには、企業がSSIを採用するための経済的インセンティブが必要です。現在のアイデンティティソリューションは、消費者にとっても企業にとっても満足のいくものではありません。これは国によって異なりますが、私たちの社会にとって依然として課題となっています。欧州企業がSSIを採用する理由は数多くあります。まず、アイデンティティアクセス管理(IAM)ソリューションは非常にコストがかかります。コスト削減だけでも、SSIを検討する十分な理由となります。しかし、SSIがビジネス的に意味を持つ理由はそれだけではありません。以下の状況においてSSIはビジネス的に有意義です:
- クレームの検証にコストがかかる、または重要性が高い場合
- 資格情報が他の状況でも有用な場合
- ワークフローの簡素化が可能な場合
- 個人データが負担となっている場合
- データとコミュニケーションが不足している場合
- 顧客主導のワークフローが求められる場合
自己主権型アイデンティティがビジネス的に有意義なケース(Sovrin Foundation提供)
図示の内容は、Sovrinワーキンググループ「SSIのビジネス」の共同作業の成果です。
社会への影響という観点から意義ある革新を考えるとき、技術はあくまでもツールに過ぎません。真のイノベーションはビジネスの側面で起こります。たとえば、従量課金制、フリーミアム、サブスクリプションモデルといった新しいビジネスモデルが、通常イノベーションの原動力となります。SSIコミュニティはまだこれらの選択肢を探求しなければなりません。最も革新的なビジネスモデルは、現時点ではまだ見つかっていない可能性があります。
2. 技術実装:相互運用性と標準化
SSIが広く普及するためには、技術実装もいくつかの要件を満たす必要があります。これには相互運用性、信頼性、適応性などが含まれますが、これらに限定されません。標準化されたコンポーネントを活用し、できればオープンソースであり、開発者が容易に取り組めるものであるべきです。現在のSSI実装では、World Wide Web Consortium(W3C)によって標準化された検証可能なクレデンシャル(VC)と分散型識別子(DID)が使用されています。本番稼働状態にあり、SSIムーブメントをリードするSovrinネットワークは、Hyperledger Indy&Ariesをベースとしています。これらはLinux Foundationが管理するオープンソースフレームワークであり、すでにかなりの規模の開発者コミュニティを有しています。Indyは、公開DIDとクレデンシャルの失効を処理する分散台帳レジストリの基盤層実装の一つです。Hyperledger Ariesは、DID接続を通じてエージェント/ウォレット通信の標準化された使用を実現します。Hyperledgerプロジェクトは、メンバーページに示されているように、数百名の業界リーダーから支持を得ています。分散型アイデンティティ財団(DIF)は、関係の接続・維持、クレデンシャルの発行、証明の提供などを可能にするDIDcommなどの類似プロトコルを標準化しています。
アイデンティティ管理用のセルフホスト型ウォレット(エンドユーザー向けSSIウォレット、「エッジエージェント」または「非カストディアル」ウォレットとも呼ばれる)はすでに存在しますが、これらのアプリケーションがより広い市場に浸透するにはさらに時間が必要です。ビジネス面では、発行済みおよび検証済みクレデンシャルを管理するための機関エージェントも必要となります。Evernym、Streetcred、Lissi、esatusなどのSSIソリューションプロバイダーは、さらなるビジネス展開に向けてアプリケーションをすでに展開しています。しかし、SSI実装が大規模な段階に達するにはさらに時間が必要です。技術的な基盤はすでに整っています。今こそ、業界および政府の利害関係者が既存のソフトウェアライブラリとベンダーを活用して実践に移す時です。
3. ユーザー採用、信頼、インクルージョン
これは難しい要因です。なぜなら、私たちは人々に鍵を渡し、彼らは何らかの形でその鍵の管理を確保しなければならないからです。権利を持つことは、重大な責任を伴います。しかし、ほとんどの人は便利なソリューションを求めているだけで、なぜこの技術が優れているのかを気にしません。複雑すぎれば使用しないでしょう。ユーザーのオンボーディング体験全体は長い道のりです。社会全体の信頼とインクルージョンをどのように獲得するのでしょうか?業界として、人々が鍵管理を気にしなくて済むようにしなければなりません。ほとんどの人は、自己管理の状態を維持しながら鍵の管理を支援してくれる信頼できる第三者を利用したいと思うでしょう。
自分のデジタルアイデンティティを教育・保護するための十分な知識とサービスプロバイダーがなければ、意味のあるユーザー採用は見込めません。これは私たちが考慮しなければならない重要な側面です。それでも、暗号通貨市場の隆盛により、鍵管理とデジタル所有権の概念に精通したアーリーアダプターがすでに多数存在しています。
しかし、一般市民の信頼も獲得する必要があります。あらゆる技術と同様に、検証可能なクレデンシャルも監視目的で悪用される可能性があります。世界経済フォーラム(WEF)が発行した『既知の旅行者デジタルアイデンティティ仕様』に対する一部の懐疑的な見方がその例です。これは「設計による監視」のアプローチであると言われており、信頼のインターネット(ToIP)スタック、ゼロ知識証明、選択的開示、Hyperledgerフレームワークの大部分を説明しているものの、「リスクベースのセキュリティ」についても言及しています。一方では、旅行者にプライバシーを保護するToIPスタックの使用を検討する際には良い話に聞こえます。しかし、証明要求に使用される「リスクベースのセキュリティ」アプローチが不明な場合、それは非常に懸念されます。
問題は、外国市民がサービスやインフラにアクセスするためにどれほど高いハードルを設定するかということです。次回私が欧州加盟国の一つを訪問する際、旅行証明書としてのeIDだけでなく、大量のその他の検証可能なクレデンシャルについても、どのような情報を証明しなければならないのでしょうか?旅行者として、私は不必要に厳格な審査から欧州法によって保護されることを望みます。残念ながら、閉鎖された国境や免疫・ワクチン接種証明によるウイルス免疫の証明要件は状況をさらに複雑にし、ますますオーウェル的な社会に生きることを恐れる人々の懸念に根拠を与えています。「無罪が証明されるまでは有罪」という推定は受け入れられません。
また、ユーザーオンボーディング体験全体がアクセシブルであることも確保しなければなりません。障害者や未成年者がこれらの技術に容易にアクセスでき、インクルーシブであることに積極的に注意を払う必要があります。Sovrinのホワイトペーパーは良い出発点となります。
4. 政府の支援と法的コンプライアンス
デジタルアイデンティティの文脈では、明確な権利と義務を持つ拘束力のある関係を確保するために法的な枠組みを構築する必要があります。政府は基礎的なアイデンティティの主要な発行源です。汎カナダ信頼フレームワーク(PCTF)はこのように説明しています:「基礎的アイデンティティとは、出生、改名、移民、合法的居住、死亡、組織の法的名称登録などの基礎的な出来事によって確立または変更されるアイデンティティである」
欧州連合にとって、アイデンティティフレームワークに大きな影響を与える2つの法律があります。一般データ保護規則(GDPR)は、EU市民の個人データの収集と使用方法を規定しています。現在のSSI実装がGDPRに準拠していると一般的に考えられていますが、最終的には裁判所がそれを判断しなければなりません。
もう一つの重要な法律は、N°910/2014に定められた電子識別・認証・信頼サービス(eIDAS)規則です。これはEUの電子アイデンティティ識別の主要な信頼フレームワークを構成し、デジタル単一市場の基本的な構成要素です。これは技術中立的なアプローチであり、国際的な規制に大きな影響を与えています。電子識別(eID)の相互認識の主な目標は、EU市民が自国のeID手段によって身元を証明することで、国境を越えたやり取りを可能にすることです。
eIDASは3つの保証レベルを規定しており、加盟国がそのeID手段をベースライン(低、実質的、高)に対応させることを可能にする詳細な基準が含まれています。現在のSSI実装は「実質的」な保証レベルとして認められることを目標としています。
政府の強力な支援を受けた国家SSI実装は採用される可能性が高くなります。主権国家が自国民のデジタルアイデンティティの管理方法について意見を述べる権利を尊重する必要がある一方で、各国政府はそのガバナンス構造の管理を引き継ぐべきではありません。Christopher Allenが第二次世界大戦中のドイツのナチスによるアイデンティティデータの悪用を例として挙げているように、これは自由社会に壊滅的な結果をもたらす可能性があります。
5. ガバナンスフレームワーク
ガバナンスとは、ポリシーを策定し、その適切な実施を継続的に監視するメカニズムです。その目標は、組織、セクター、管轄区域をまたいで機能するデジタルアイデンティティソリューションの一貫性、相互運用性、信頼性を確保することです。
Sovrinガバナンスフレームワークは、SSI分野で最もよく知られ、最も洗練されたガバナンスモデルです。「Sovrinガバナンスフレームワーク(SGF)は、自己主権型アイデンティティのためのグローバルな公共インフラとしてのSovrinネットワークの法的基盤です。」Sovrin財団は当初、運営コストを賄うためにネットワーク上でネイティブトークンを発行する計画を立てていました。しかし、法的承認の取得が困難であることや現在のパンデミックの状況により、財団はその使命を調整しました。現在、その主な目標は、現在のSovrin台帳の管理から、信頼のインターネット(ToIP)スタックに従って相互運用する分散型グローバルネットワークとしてのSovrinエコシステムの管理へと進化しています。ToIPは、全体的な認証方法を記述する一連のプロトコルを定義しています。
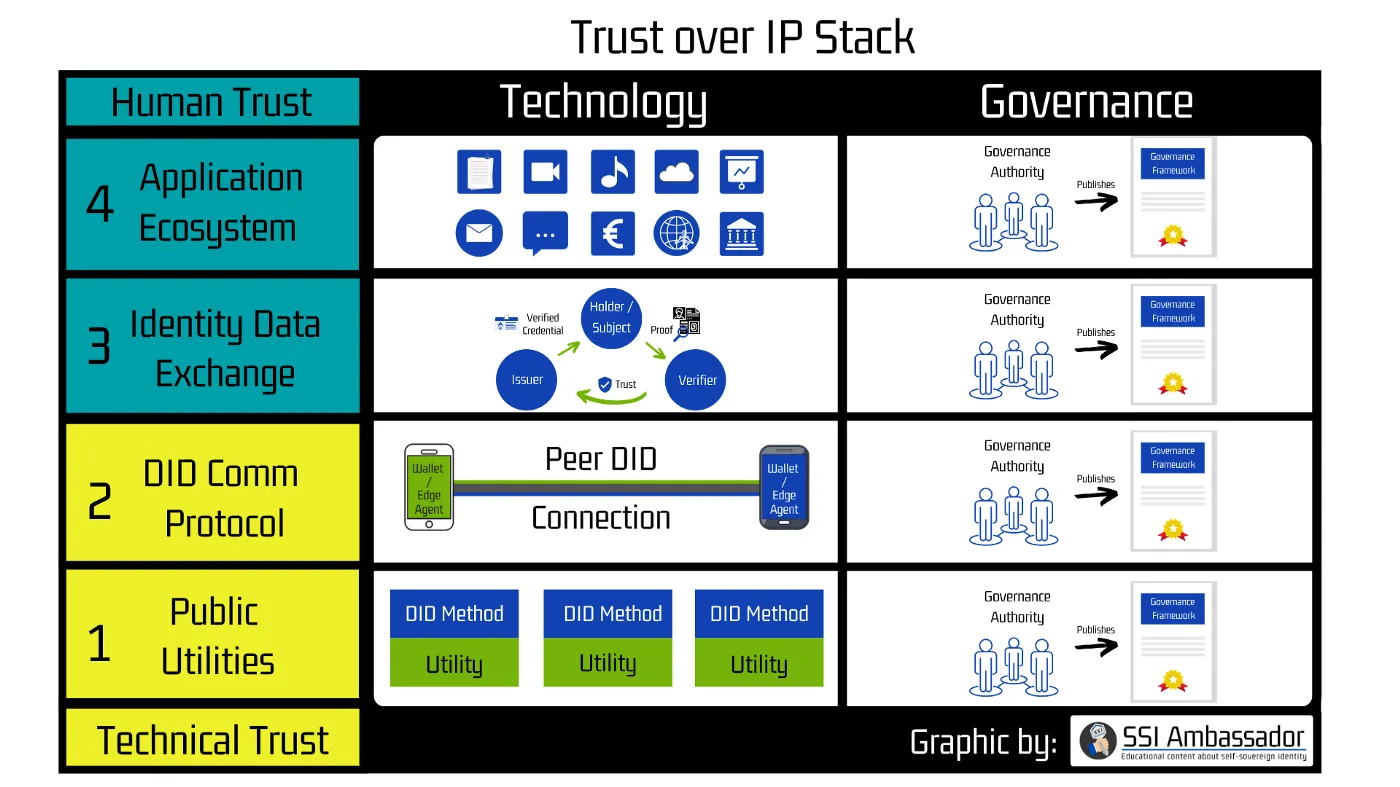
信頼のインターネットスタックには技術とガバナンスが含まれる
このスタックは4つの層で構成されています。そのうち2つの層が技術的な信頼を保証します。DIDレジストリやDIDcommプロトコルなどのユーティリティがエージェント間のピアツーピア通信を処理します。第3層と第4層は人間の信頼のフレームワークを提供します。これらには信頼の三角形とエコシステムへのアクセスが含まれます。DPKI(分散型公開鍵基盤)を使用することで、すべての参加者の初期の「信頼の根」は、新しい形式のルートアイデンティティレコード(別名DID)をサポートする任意の分散台帳または分散型プロトコルとなります。
発行者の公開鍵のDIDレジストリ(第1層:ユーティリティ)のガバナンスは、相互に管理する異なる機関で構成され、すべての利害関係者の中央機関として機能する法人によって実行されます。最善の場合、この法人は買収されることができず、すべての参加者が高度なインクルージョンを享受しながら平等な権利を持ちます。他の層のガバナンス、プロバイダーの構造、クレデンシャルアーキテクチャ、エコシステムガバナンスは現在、W3Cなどの国際標準化機関によって行われています。しかし最終的には、地域コミュニティや商工会議所向けに異なるレベルの多数のガバナンスフレームワークが提供されることになるでしょう。一部の分散型自律組織(DAO)も参加する可能性があります。
もう一つの著名なガバナンスフレームワークは、技術に依存しないPCTF(汎カナダ信頼フレームワーク)です。「それ自体は標準ではなく、既存の標準、ポリシー、ガイドライン、実践を関連付けて適用し、そのような標準やポリシーが存在しない場合には追加の標準を規定するフレームワークです。これはデジタルアイデンティティプログラムを評価し、関連する法律、ポリシー、規制、および当事者間の合意を有効にするためのツールです。」
SSI実装のガバナンスは、ネットワークへのアクセスによって異なる場合があります。ユーティリティネットワーク(第1層)には2つのカテゴリがあります。
書き込みアクセスが許可制のユーティリティ:
例:Sovrin、Alastria、およびその他の計画中のもの: SSI4DE (Lissi), Findy, eSSIF など。
書き込みアクセスが無許可制のユーティリティ:
例:ビットコインネットワーク上のION、uPort、Jolocom、Selfkey、elements、Digital Bazaar、およびイーサリアムその他のパブリックチェーン上のインスタンス
詳細については、W3CのDIDメソッドレジストリをご参照ください。
ガバナンスフレームワークは、対象とする受け手の社会規範とコンプライアンスを尊重する必要があります。異なる管轄区域や社会構造を持つ国際的な舞台と比較して、すでに互いを知っている利害関係者間で一国内に構造を構築する方が容易です。これが、一部の実装が許可制の書き込みアクセスを持つDIDレジストリを使用する理由の一つであり、GDPRや類似のデータ保護規制への準拠を支援します。さらに、eIDAS規則などの電子アイデンティティ信頼フレームワークの文脈においても、政府の関与が必要です。ネットワークに重大な利害関係を持つ組織や機関が、一国内で複数のノードを運営するために選ばれるべきです。ノードは台帳に書き込まれたデータレコードを保存し、ネットワークのその他の必要な機能を実行します。しかし、ガバナンスフレームワークが定めるガイドラインに従わなければならないため、ネットワークを管理することはできません。
ガバナンスフレームワークには倫理原則が必要なだけでなく、技術の悪用を防ぎ、潜在的な危険について一般市民に知らせるために、非政府組織やプライバシーを重視する団体も含める必要があります。
前途
時間は流れ、監視資本主義者は私たちが話している間にも大きな力を得ており、世界的なパンデミックがデジタルアイデンティティと認証への需要をさらに高めています。しかし、すべての卵を一つのバスケットに入れることに意味はありません。なぜなら、多数のガバナンスフレームワークと技術実装が全体的な回復力を高め、コミュニティが自分たちのニーズに合ったネットワークを選択する機会を提供するからです。
すべての利害関係者、特に公共機関、クレデンシャルを発行する業界代表者、そして人権とデータ保護に関心を持つ団体を変革の一部として取り込んでください。
しかし、これはどこへ向かうのでしょうか?許可制の国家SSI実装と、無許可チェーンに基づくより国際的で検閲耐性のあるアプローチを組み合わせるのでしょうか?あるいは、Carsten Stöckerが予測する「鍵のローテーションイベントのためにリンクされた鍵データ構造」やKERIのような暗号インフラへと移行し、アンカーとしてのブロックチェーンを捨てることになるかもしれません。
技術が進化するにつれて、技術的な変化に依存しない自己主権型アイデンティティのガバナンス構造を構築し、私たちの社会の価値を守るために必要な法的・ビジネス的・技術的・倫理的ルールの体系について議論するための時間を取るべきです。
このページに関わるもの
用語
-
Dapp
重要な状態が単一の運営者のデータベースだけに存在しないアプリケーション。何をもって分散とするかはプロジェクトごとに大きく異なるため、有用な問いは「どの部分が外部の人に検証できるか」です。
-
Decentralized Identity
識別子とそれに関する主張を、単一の事業者のアカウント体系の中ではなく、主体自身が保持し検証者が確認する方式。DID と検証可能な資格情報がそれを成り立たせる部品です。
-
DID
DID はデジタル識別子です。保持者と検証者が、そのアイデンティティを誰が管理し、ある主張が誰に関わるかを確認するために使います。DID はウォレットではなく、アプリケーションのアカウント、サインイン方法、権限ルールを置き換えるものではありません。