DID 入門:図解でわかる分散型アイデンティティ
著者: 陳俊(ArcBlock 広報担当副社長)
先月、Microsoft がビットコインネットワーク上で動作する分散型アイデンティティ(Decentralized Identity, DID)ネットワークの早期プレビュー版を公開し、ArcBlock が世界で初めて DID に全面対応した暗号資産ウォレットをリリースしたことで、DID はブロックチェーン業界やユーザーの間で注目を集める話題になりつつあります。
では、分散型アイデンティティ(DID)とは一体何でしょうか。どのような問題を解決し、おおよそどのような仕組みで実現されるのでしょうか。本稿では、図を交えながら簡潔に紹介します。
アイデンティティの定義
アイデンティティと聞けば、身分証明書、戸籍簿、運転免許証など、「あなたがあなたである」ことを証明する一連の書類が自然に思い浮かびます。実際、今日の世界では、身元を持たない人は銀行口座を開設できず、社会福祉を受けられず、教育を受ける権利も行使できず、まして政治生活に参加することもできません。国連の 2017 年の統計によると、世界では 11 億人、人口の 6 分の 1 以上が法的な身分証明を持たず、現代社会の通常の生活からほぼ切り離されています。
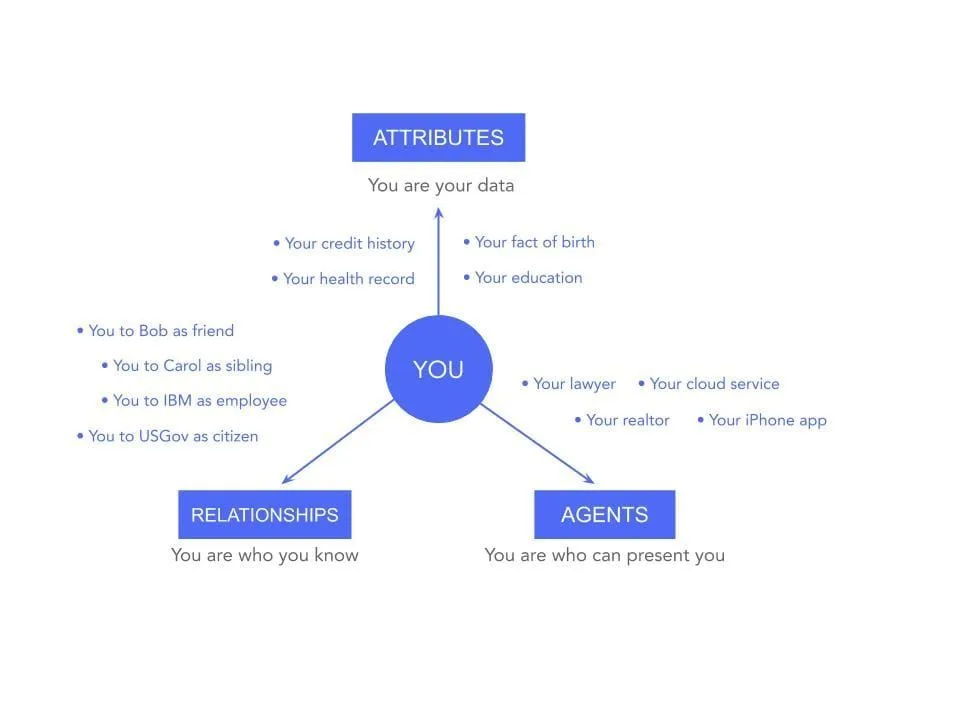
国際標準化機構の定義によれば、アイデンティティとは「あるエンティティに関連する属性の集合」であり、そのエンティティは人、組織、アプリケーション、またはデバイスを指します。本稿で主に扱う人と組織のアイデンティティ情報は、次の 3 つの側面から構成されます——
- 属性: 身体的・社会的属性。たとえば出生情報、学歴、金融上の借入履歴、医療記録など。
- 関係: 社会的関係。たとえばどの国の市民か、どの会社の従業員か、誰の親族や友人か。
- 代理: あなたが委任した弁護士や不動産仲介業者などの民事代理人、および利用している iPhone アプリやクラウドコンピューティングサービスなどのインターネットサービス。
また、アイデンティティは、さまざまな参加者によるクレームや検証可能なクレームといった動的な行為によっても形成されます——
- クレーム: 多くの場合、個人や組織が自らのアイデンティティについて行う表明や主張です。たとえば「私の名前は Macintosh で、1984 年 1 月 24 日生まれです。」
- 検証可能なクレーム:
- 証拠: クレームを裏付ける何らかの形式の書類です。個人の場合は通常、パスポート、出生証明書、公共料金請求書の写しなどであり、企業の場合は定款、営業許可証などの登録書類一式です。
- 認証: 第三者が自身の記録に基づき、クレームが真実であることを確認することです。たとえば大学は、ある人がそこで学び、学位を取得したことを証明できます。権威ある機関による証明は、偽造可能な証拠よりも説得力があります。
デジタルアイデンティティの変遷
今日では、世界人口のほぼ 3 分の 2 がインターネットにつながっています。多種多様なインターネットアプリケーションやサービスが、さまざまなコンピューターデバイスを通じて私たちのデジタル生活と現実生活を融合させ、かつては想像もできなかった方法で、数百もの企業や組織、数千もの個人ユーザーと絶えず交流できるようにしています。その交流において、オフラインの実体をオンラインへ結び付けて対応させ、コンピューターが自動的に検証・処理するデジタルアイデンティティは、ますます便利で重要なものになっています。McKinsey が今年 1 月に発表したデジタルアイデンティティに関する調査報告によると、デジタルアイデンティティが普及し適切に実装されれば、低所得国のインフォーマル労働者の 78% が恩恵を受け、行政サービスや社会保障の効率化によって 1,100 億時間が節約され、その経済価値は典型的な新興国では GDP の 6%、先進国では GDP の 3% に相当します。
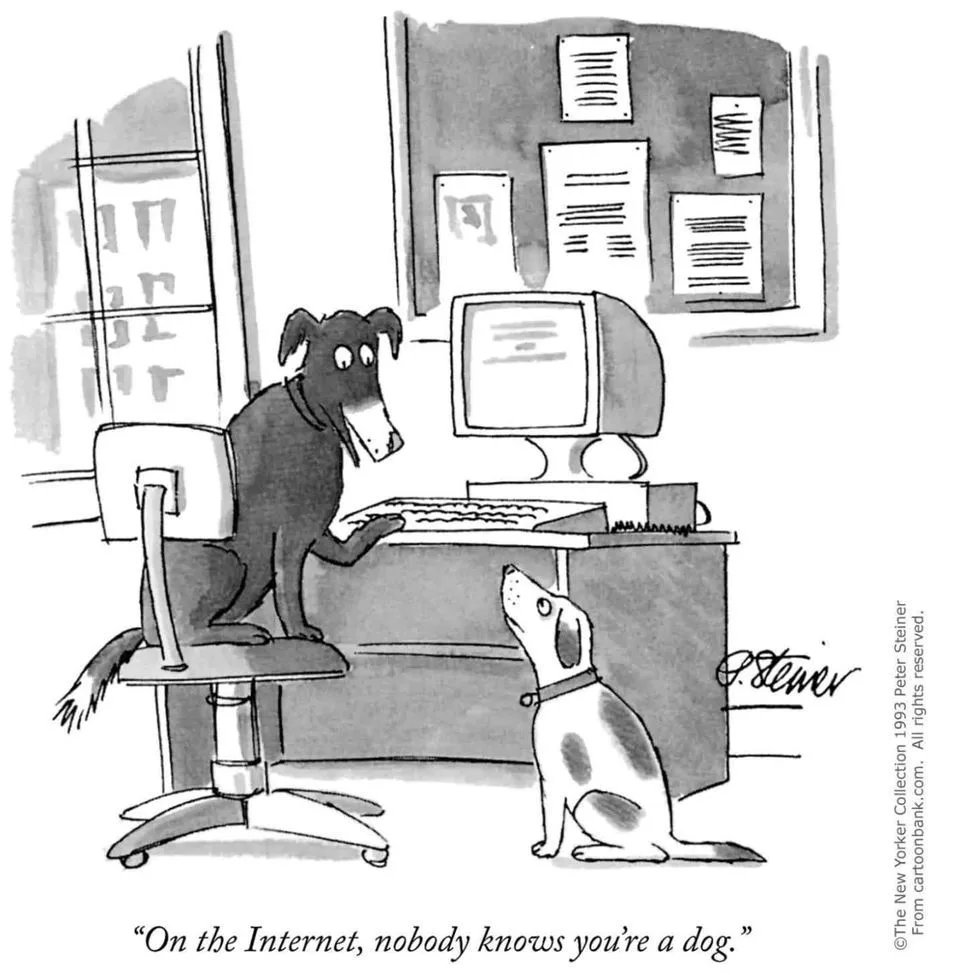
しかし、World Wide Web が 30 年前に誕生した当初、その基盤プロトコルにはデジタルアイデンティティが設計されていませんでした。そのため、「インターネットでは、あなたが犬だとは誰も知らない」という有名な漫画が生まれました。これは、20 年余り前にインターネットが一般家庭へ入り始め、人々が匿名でネットサーフィンする自由を満喫し、ときには羽目を外していた様子を鮮やかに描いています。
最初期のデジタルアイデンティティは、誰もがよく知る従来型のインターネットアカウント方式です。
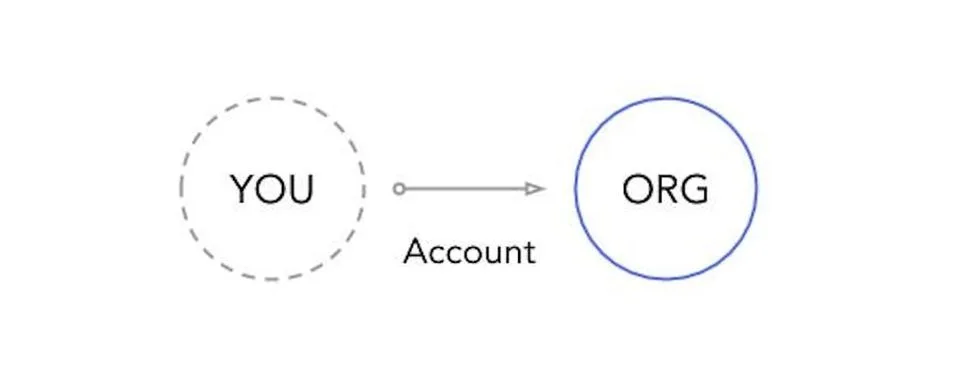
フォーラム、コミュニティ、EC、ゲームなど、異なるアプリケーションやサービスを利用するたびに、そのシステムにユーザーアカウントを登録し、ID とパスワードでログインしなければなりません。実際には、利用者が各サービス事業者に自分のアイデンティティ情報を渡し、事業者が ID を作成して利用者に貸し出しています。すべてのデータは事業者のサーバーに保存され、同意した利用規約に基づけば、ID とデータは法的にもサービス事業者に帰属します。今日、このアイデンティティ方式がユーザー体験にもたらす問題は、サービスごとにアカウントを作る必要があり、増え続ける多数のアカウントの管理が非常に面倒だということです。
そこで生まれた 2 つ目のデジタルアイデンティティ方式が、ワンクリックログインです。
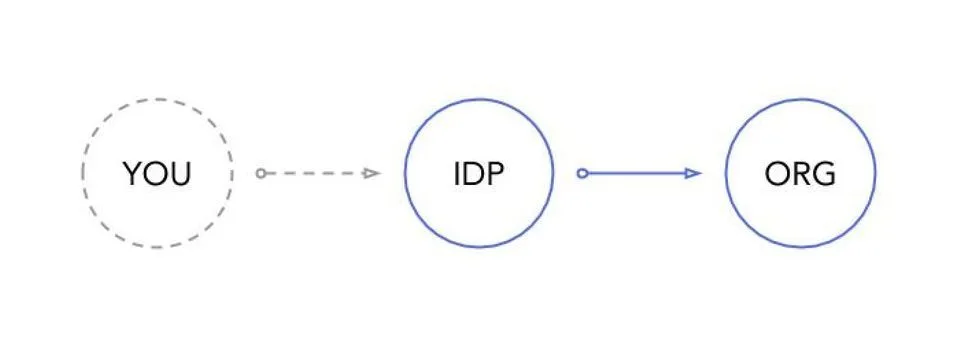
前者と異なり、ワンクリックログインでは、利用者があるログインサービス事業者の中央システムにデータをアップロードし、許可に基づいてその事業者が第三者へデータを提供します。現在では、WeChat や Facebook のような大規模プラットフォームが提供するアカウント ID で、さまざまなアプリケーションやサービスへワンクリックでログインすることが広く受け入れられており、とても便利です。しかし実際には、このデジタルアイデンティティ方式には、おおむね次の 2 つの問題があります——
- プライバシー漏えい: 世界最大のソーシャルプラットフォーム Facebook のデイリーアクティブユーザーは世界人口の 5 分の 1 を占めます。多くのユーザーが Facebook Connect で外部サービスへログインした際、Facebook はユーザーのプライバシーを十分に保護せず、さまざまなソーシャル情報をすべて外部へ提供しました。その結果、昨年だけで 8,700 万人のユーザー情報が流出しました。英国の Cambridge Analytica が 5,000 万人の Facebook ユーザー情報を無断で収集し、政治キャンペーン広告の精密な配信に利用した事件は、最も悪名高い一例にすぎません。
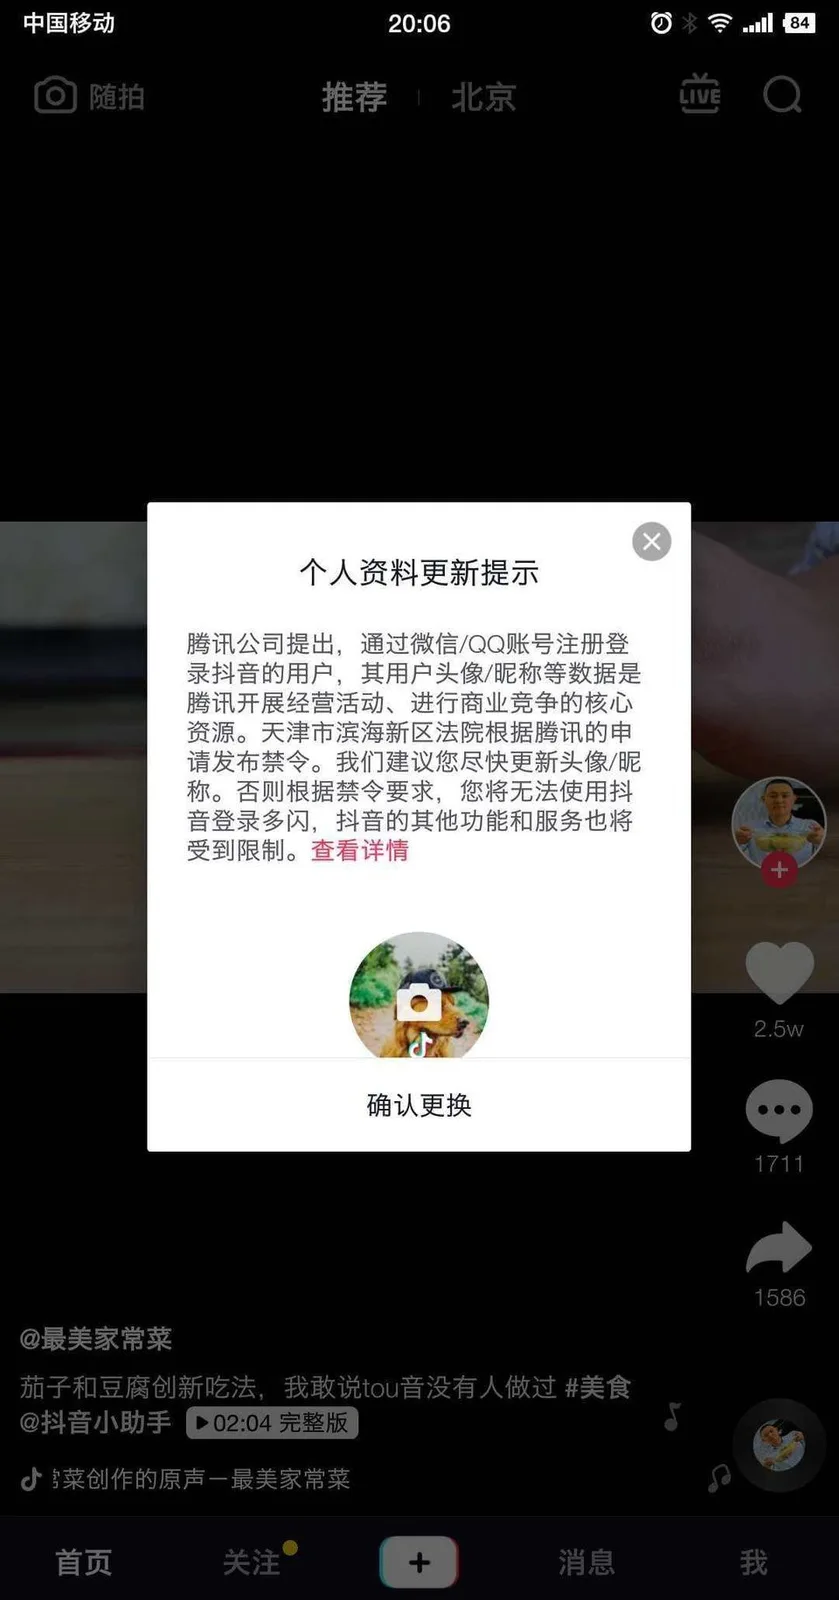
- 制限と遮断: WeChat ログインは逆の例に見えます。WeChat で第三者アプリへログインする際、どのように許可しても、WeChat が提供する情報は極めて限定的です。WeChat はユーザーを他社へ送りたくないからです。極端な例は完全な遮断です。Tencent と Toutiao の競争が激化した結果、ユーザーは WeChat アカウントで Toutiao 傘下の Douyin のサービスにログインできなくなりました(下図参照)。
従来型のインターネットアカウントもワンクリックログインも、これら 2 種類のデジタルアイデンティティは、技術的にも法的にも利用者自身のものではありません。ユーザーデータの漏えいや乱用という問題がますます深刻になるにつれ、デジタル世界で誰もが自分のアイデンティティを所有・管理する権利を持ち、その情報を安全に保存してプライバシーを守れるようにすることが、切実なニーズになっています。
分散型アイデンティティ
分散型アイデンティティ(DID)は、ブロックチェーン技術を利用して、デジタルアイデンティティを真に利用者自身が所有・管理できるようにします。身分証明書、パスポート、戸籍簿などの紙の書類を自宅で大切に保管し、必要なときだけ取り出すのと同じように、仲介者は誰一人として(DID 技術の提供者でさえも)利用者のアイデンティティやデータに接触し、所有し、管理することができません。
利用者が自ら作成できる完全に分散化されたアイデンティティ管理の実現は、ブロックチェーン誕生よりはるか以前から、インターネットの「分散化」という初心を守るギークや専門家が追求し続けてきた目標です。しかし OpenID をはじめとする多くのソリューションが機能しなかったのは、技術的に「認証センター」を避けられなかったためです。認証センターが必要になれば初心に反し、中央での認証が関わるためプライバシーとセキュリティの問題が生じるだけでなく、複数の主体間の DID も互いに分断されます。
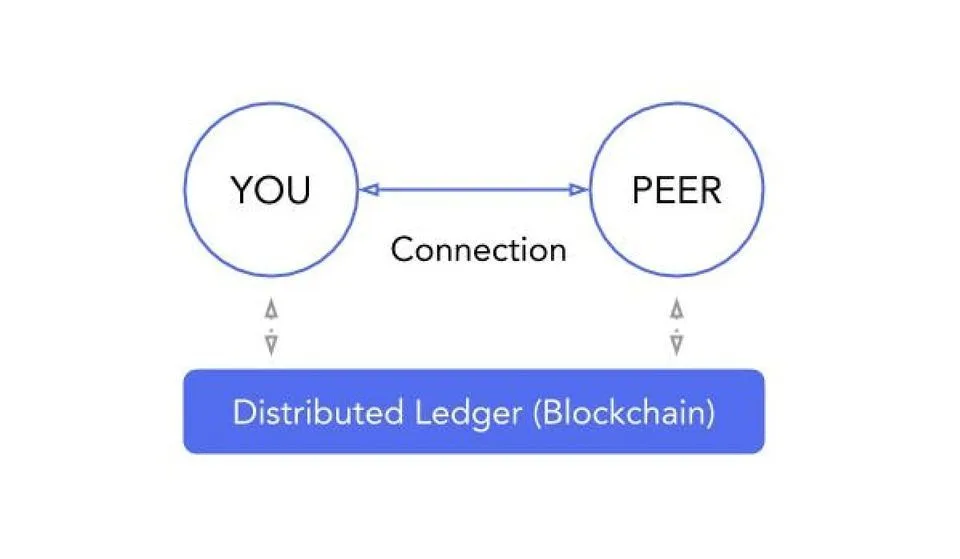
ブロックチェーンの登場は、まさに DID の最大の問題を解決しました。ブロックチェーン技術の改ざん耐性とハッシュ暗号化の特性により、一意に識別でき、誰もが信頼でき、分散運用されるアイデンティティシステムを構築できるようになりました。今日では、どこにでもあるモバイルネットワークサービスによって人々は常時オンラインでいられます。スマートフォンの普及で、ほぼ誰もが高い計算能力を持つコンピューターを携帯し、ここ 2 年ほどの O2O の成熟によって QR コードのスキャンが最も一般的で簡単なユーザー行動になりました。こうしたインターネット技術の進歩とモデルの変化も、DID に滑らかで良好なユーザー体験をもたらします。
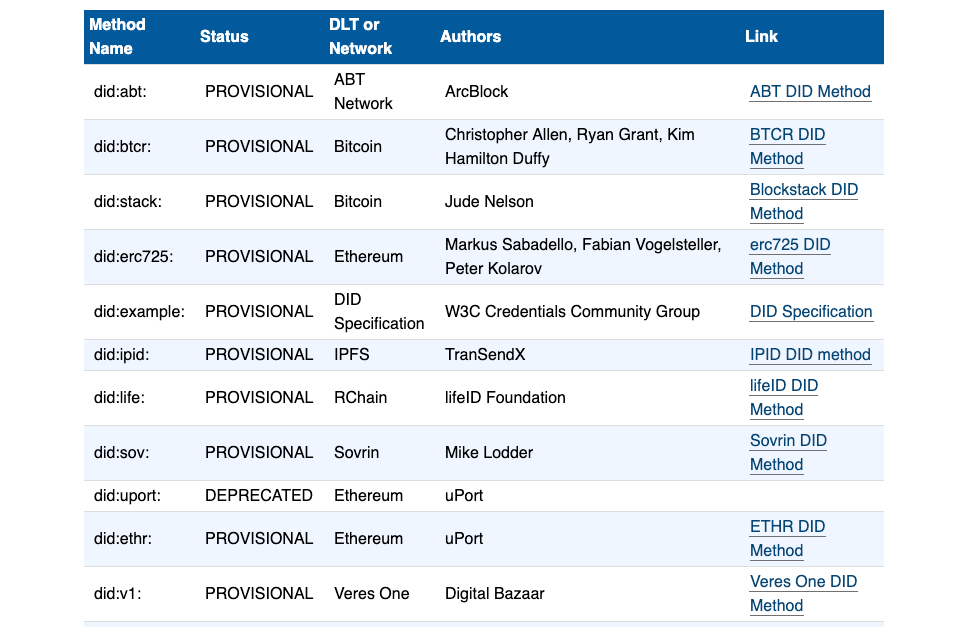
World Wide Web Consortium(W3C)が主導して策定している分散型識別子(Decentralized Identitfiers、DID)の標準は、分散型アイデンティティ(DID)の技術標準になりつつあります。現在、Microsoft、ArcBlock、uPort、lifeID などの企業やプロジェクトが、それぞれの DID プロトコルメソッドを提出しています。
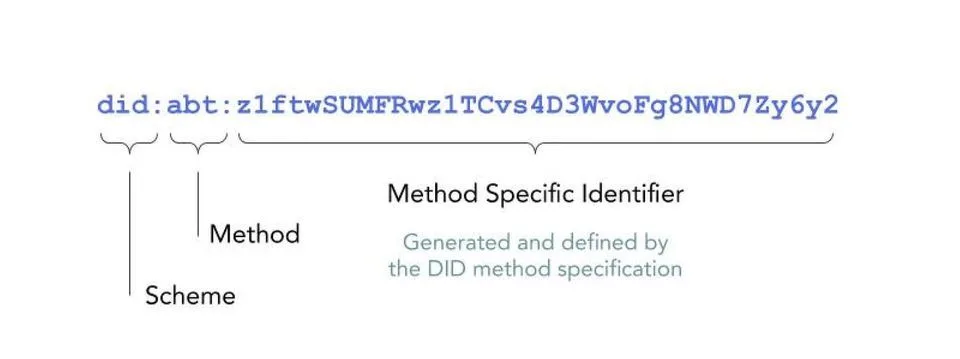
DID は、アイデンティティ主体に関連し、その主体との信頼できるやり取りに用いられる URL です。DID を解決すると、DID の利用方法を記述したシンプルな DID ドキュメントになります。各 DID ドキュメントには、少なくとも証明目的、検証方法、サービスエンドポイントという 3 つの部分が含まれる場合があります。証明目的と検証方法を組み合わせることで、事柄を証明する仕組みを提供します。たとえば DID ドキュメントでは、暗号公開鍵や仮名化された生体認証プロトコルといった特定の検証方法を指定し、検証目的で作成された方法として利用できます。サービスエンドポイントは、DID コントローラーとの信頼できるやり取りを支えます。
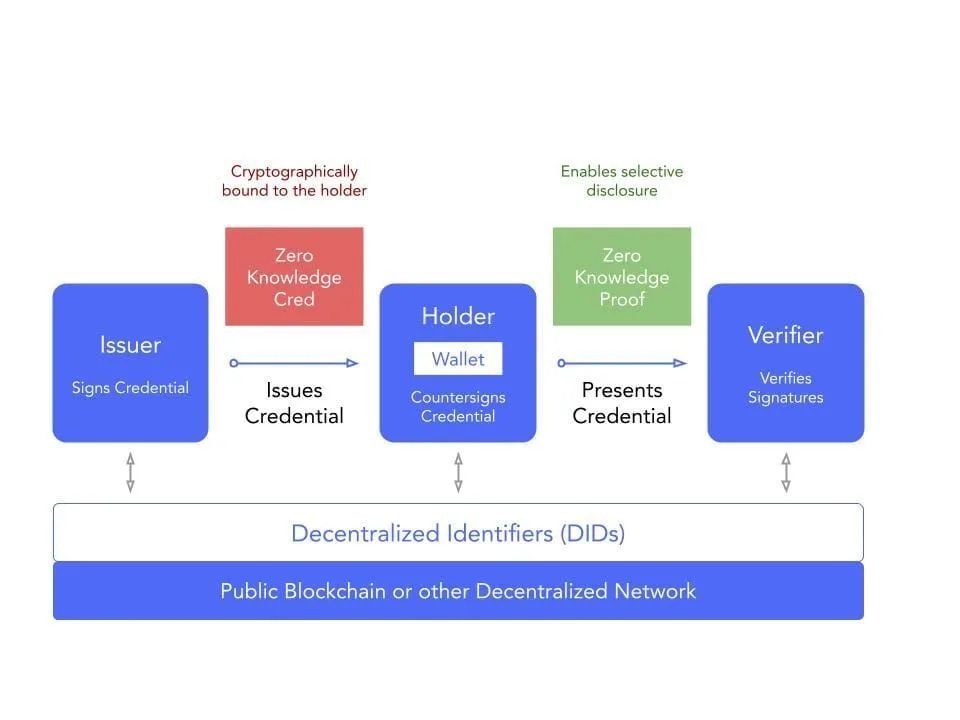
この検証可能で「自己主権型」の新しいデジタルアイデンティティ識別子は、アイデンティティデータを常にエンドユーザーの管理下に置きます。また、個人識別情報をブロックチェーン上に保存せず(署名されたハッシュ値だけを証拠として保存します)、利用者をアイデンティティの唯一の所有者にすることで、中央集権型の登録サービス、アイデンティティプロバイダー、認証局の支配から解放します。プライバシー保護のため、DID は通常、ゼロ知識証明によってクレーム情報の開示を可能な限り少なくします。たとえば海外のスーパーやバーでは未成年者への酒類販売が禁じられていますが、DID があれば、関係当局が署名・認証した「18 歳を超えている」というクレームだけを提示すればよく、生年月日を共有する必要はありません。
DID 技術が実現する分散型アイデンティティの体験と用途は、従来のデジタルアイデンティティとはまったく異なります。まず、持つ DID は 1 つだけではなく、利用場面に応じて無数の異なる DID を持つことになります。それぞれの DID が、他の個人、組織、またはモノと交流するための、独立した生涯にわたる暗号化プライベートチャネルを提供します。そのため、交流に使うアイデンティティをより適切に選び、プライバシーをよりよく守れるようになり、従来のインターネットに見られた個人特定や晒し上げは起こらなくなります。DID は身元を証明するだけでなく、検証可能なデジタル証明書の交換にも利用できます。何より、各 DID はブロックチェーンまたは分散ネットワークへ直接登録されるため、中央集権型の登録機関へ申請する必要がありません。