用户自主身份的成长因素
作者: Adrian Doerk
翻译: 陈俊
ArcBlock 区块基石去年加入去中心化身份基金会,今年加入 MyData,与全球各界技术商业学术伙伴一起努力把用户在数字世界的身份和数据归还给个人自我掌控来赋权赋能。通过去中心化身份(DID)、个人数据存储(PDS)和去中心化应用开发平台(ABT 节点)三项技术的研发和领先,ArcBlock 努力为建设去中心化的万维网奠定基石。
今天译介的《用户自主身份的成长因素》由用户自主身份(Self-Sovereign Identity,简称 SSI)大使 Adrian Doerk 撰写,重点介绍了五个方面,这对于 SSI 的采纳普及至关重要。
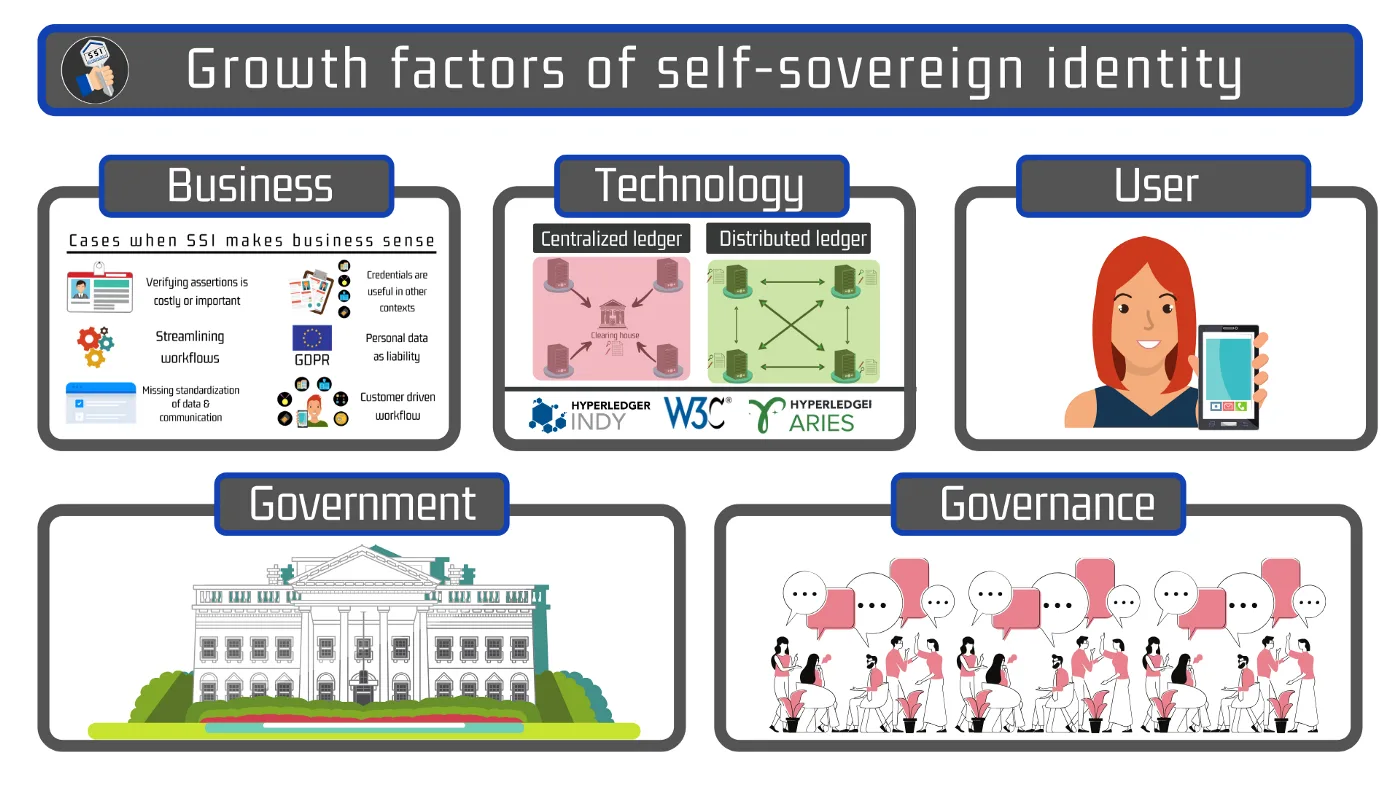
用户自主身份的 5 个成长因素
每项旨在改变我们生活方式的新技术都需要实现某些方面。本文概述了实现 SSI 大规模采用的五个关键要求。虽然从“最不重要”到“最重要”的等级不同,但所有这些都需要准备就绪,以获取该技术的重要市场份额。
1. 用户自主身份的业务
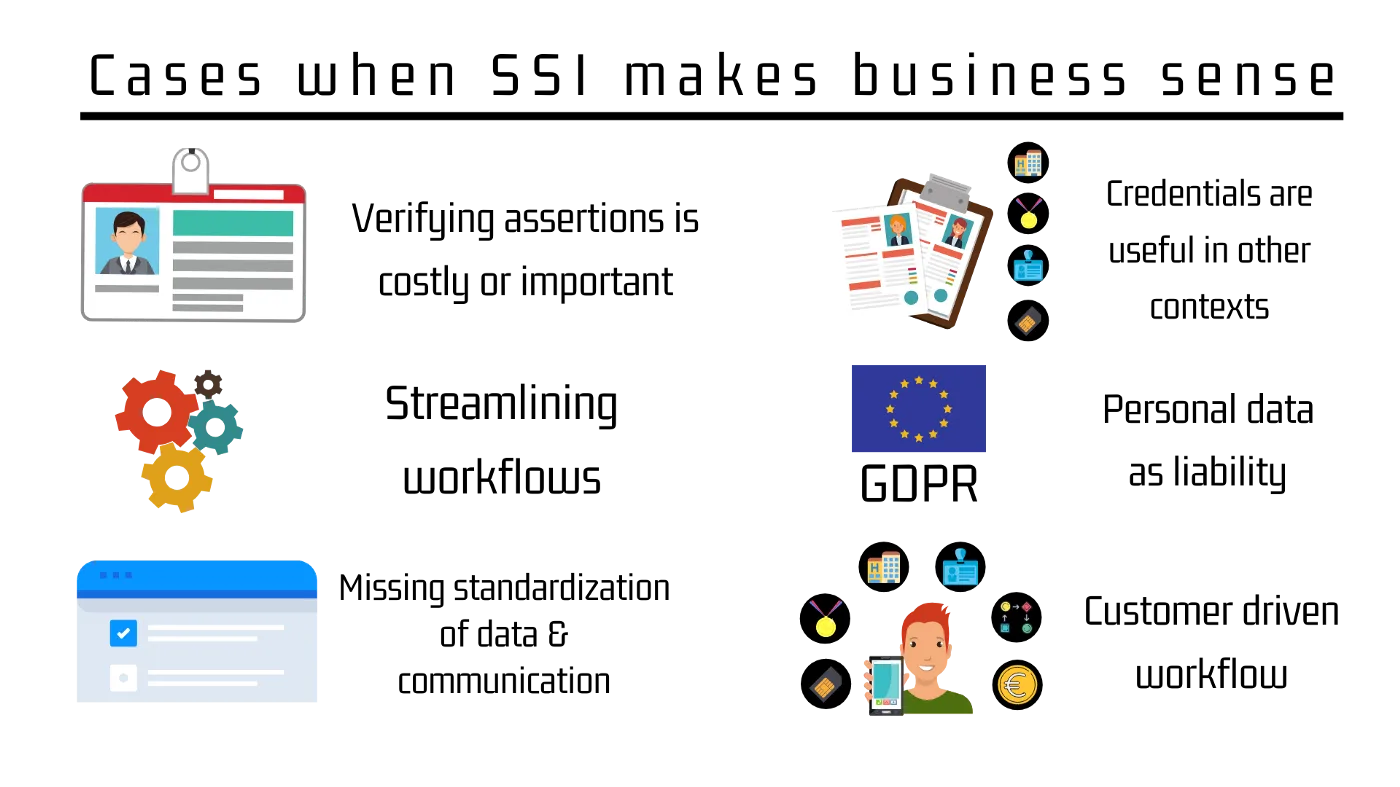
为在商业上取得成功,企业需要经济激励来采用 SSI。对于消费者和公司而言,当前的身份解决方案都不令人满意。这显然因国家而异,但对于我们的社会仍然是一个问题。欧洲企业采用 SSI 的理由很多。首先,身份访问管理(IAM)解决方案非常昂贵。单单降低成本即为探索 SSI 的有效理由。但是,为什么 SSI 具有商业意义还有更多重要方面。在以下情况下,SSI 具有商业意义:
- 验证声明是昂贵的或是重要的
- 凭证在其他情况下很有用
- 简化工作流程
- 个人数据是一种负担
- 缺少数据和通讯
- 客户驱动的工作流程
用户自主身份具有商业意义的案例,Sovrin Foundation 提供内容
图示内容是 Sovrin 工作组“SSI 的业务”共同努力的结果。
当我们基于对社会的影响来考虑有意义的创新时,技术只是一种工具。真正的创新发生在商业方面。例如按使用付费、免费增值或订阅模式等新商业模式通常是创新的驱动力。SSI 社区仍然必须探索这些选项。最具创新性的商业模式目前可能尚未找到。
2. 技术实现:互操作性与标准化
为了 SSI 被广泛使用,技术实现也需要满足某些要求。这些包括但不限于互操作性、可靠性和适应性。它应该利用标准化的组件,最好是开源的,并且让开发者可以轻松上手。目前 SSI 实现使用可验证证书(VC)和去中心化身份标识符(DID),这些已由万维网联盟(W3C)标准化。 处于生产状态因此引领 SSI 运动的 Sovrin 网络是基于 Hyperledger Indy&Aries。这些是开源框架,由 Linux 基金会管理,并且已经拥有相当多的开发者社区。Indy 是分布式账本注册表的基础层实现之一,该注册表处理公共 DID 和凭证的撤销。Hyperledger Aries 通过 DID 连接实现对代理/钱包通信的标准化使用。Hyperledger 项目已得到数百位行业领导者的支持,如其成员页面所示。去中心化身份基金会基金会(DIF)对类似的协议(例如 DIDcomm)进行了标准化,该协议能够连接和维护关系、颁发凭证、提供证明等。
尽管我们已经有用于身份管理的自托管钱包(用于最终用户的 SSI 钱包,也称为“边缘代理”和“非托管”钱包),但这些应用将需要更多时间才能进入更广泛的市场。从业务方面也将需要用于管理发行和经验证凭据的机构代理。诸如 Evernym、Streetcred、Lissi 或 esatus 之类的 SSI 解决方案提供商已经将其应用部署到位,以进行进一步的业务发展。但是,SSI 实现将需要更多时间才能进入大型阶段。技术基础已经到位。现在是行业和政府利益相关者利用他们现有的软件库和供应商付诸实践的时候了。
3. 用户采纳、信任和包容
这是一个困难的因素,因为我们给人们他们的钥匙,他们必须以某种方式确保对这些钥匙的控制。拥有权利的同时也被赋予了重大的责任。尽管大多数人只是想要一个方便的解决方案,却不在乎为什么这项技术会更好。如果太复杂,他们将不会使用。用户整个上手体验历程很长。我们如何获得整个社会的信任和包容?我们业界必须确保人们不必关心密钥管理。大多数人很可能希望使用受信任的第三方,这有助于他们仍自主控制状态的同时管理密钥。
如果没有足够的知识和服务提供商来教育和保护自己的数字身份,我们将不会看到有意义的用户采纳。这是我们必须考虑的关键方面。尽管如此,由于加密货币市场的繁荣,我们已经有大量的早期采用者,他们熟悉密钥管理和数字所有权的概念。
但是我们还需要赢得公众的信任。像每种技术一样,可验证证书也可能被滥用以进行监视,正如来自世界经济论坛(WEF)发布《已知旅行者数字身份规范》的一些怀疑。据称这是一种“底层设计实现的监视”的方法,而不是大部分描述了 IP 信任(ToIP)堆栈、零知识证明、选择性披露和 Hyperledger 框架,但是它也提到了“基于风险的安全性”。一方面,当为旅行者考虑使用保留隐私的 ToIP 堆栈时,这听起来很不错。但是,当不知道用于证明请求的“基于风险的安全性”方法时,这听起来也很可怕。
问题是,我们要设定多高的门槛才能让外国公民获得服务和基础设施?下次我访问其中一个欧洲成员国时,我必须证明什么信息,因为不仅有 eID 作为旅行证件,而且还有大量其他可验证证书?作为旅行者,我希望受到欧洲法律的保护,免受不必要的严格评估。不幸的是,关闭的边界以及通过免疫或疫苗接种证明对病毒免疫的要求让它变得更加复杂,并为人们害怕生活在日益奥威尔化的社会的担忧提供了理由。“默认有罪、直到被证明是无辜的”这一推定是不可取的。
我们还必须确保整个用户上手体验都是毫无障碍的。我们需要积极关注这些技术能让残疾人或未成年人容易获得和和包容。Sovrin 的白皮书是一个很好的起点。
4. 政府支持与法律合规
在数字身份的背景下,需要建立法律合同以确保具有确定的权利和义务的有约束力的关系。政府是基础身份的主要来源。《泛加拿大信任框架》(PCTF)如此描述: “基础身份是由于基础事件(例如出生,姓名变更、移民、合法居住、死亡、组织合法名称注册…而建立或更改的身份”
对于欧盟而言,有两项法律对身份框架具有重大影响。《通用数据保护条例》(简称 GDPR)决定了如何收集和使用来自欧盟公民的个人数据。尽管普遍认为当前的 SSI 实现符合 GDPR,但最终法院必须决定是否如此。
另一个重要的法律是 N°910/2014 中制定的电子身份标识验证、认证和信任服务(eIDAS)条款。它构成了欧盟的电子身份识别主要信任框架,并且是数字单一市场的基本组成部分。这是一种技术中立的方法,对国际监管有很大的影响。电子身份标识(eID)共同识别的主要目标是通过证明自己的身份,让欧盟公民能够通过证明身份的本国 eID 手段进行跨境交互。
eIDAS 规定了三级保证,其中包括详细的标准,允许成员国将其 eID 手段与基准(低、实质和高)相对应。当前的 SSI 实现的目标是以“实质性”的保证水平得到认可。
具有高度政府支持的国家 SSI 实现更有可能被采用。虽然我们需要尊重主权国家的要求,以便就如何管理其公民的数字身份发表意见,但各国政府不应该接管控制其治理结构。正如克里斯托弗·艾伦(Christopher Allen)举例德国纳粹在二战中滥用身份数据所言,这对自由社会可能造成灾难性后果。
5. 治理框架
治理是制定政策、并持续监控其适当实现的机制。其目标是确保在跨组织、部门和管辖范围工作的数字身份解决方案的一致性、互操作性和信心。
Sovrin 治理框架是在 SSI 领域中最著名和最专业的治理模型。 “Sovrin 治理框架(SGF)是 Sovrin 网络的法律基础,作为用户自主身份的全球公共事业。” Sovrin 基金会最初计划为其网络发行原生通证,以支付其运营成本。但是,由于难以获得法律批准以及当前病毒大流行的情况,基金会调整了其使命。现在,它的主要目标已经从管理当前的 Sovrin 账本演变为管理 Sovrin 生态系统,作为一个去中心化全球网络,它根据 IP 信任(ToIP)堆栈进行互操作,ToIP 描述了归档整体身份验证方法的一系列协议。
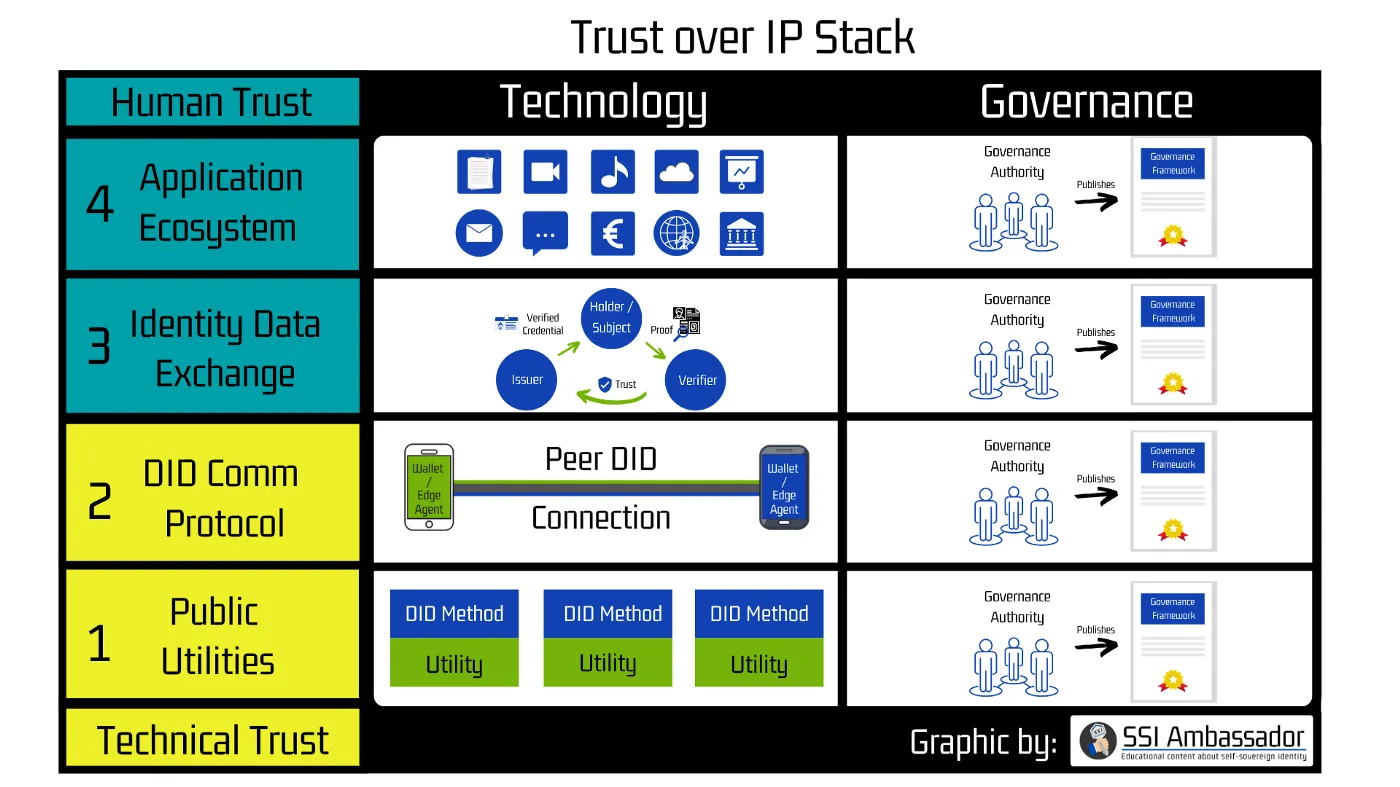
IP 信任堆栈包括技术与治理
这一堆栈由四层组成。其中两层保证技术信任。诸如 DID 注册表和 DIDcomm 协议之类的公用程序可处理代理之间的点对点通信。第三和第四层提供了人类信任的框架。它们包含信任三角形以及对生态的访问。使用 DPKI(去中心化公钥基础结构),所有参与者的初始“信任根”是支持新形式的根身份记录(又名 DID)的任何分布式账本或去中心化协议。
发行者公钥的 DID 注册表(第 1 层:实用程序)的治理由一个法律实体执行,该实体由相互控制的不同机构组成,并充当所有利益相关者的中心机构。在最佳情况下,此法人实体无法被买通,并且所有参与者在拥有高度包容性的同时享有平等的权利。对于其他层的治理、提供者的结构、证书架构和生态治理目前由 W3C 之类的国际标准组织来完成。但是最终,我们将为本地社区或商会提供不同级别的大量治理框架。一些去中心化自治组织(DAO)也可能会参加。
另一个著名的治理框架是 PCTF(泛加拿大信任框架),它与技术无关。 “它本身不是一个标准,而是一个关联并应用现有标准、政策、指南和实践的框架,并且在不存在此类标准和政策的地方指定了其他标准。这是一种有助于评估数字身份计划的工具,让相关的法律、政策、法规和各方之间的协议生效。”
SSI 实现的治理可能会根据对网络的访问而有所不同。有两类实用工具网络(第 1 层)。
写访问需许可的的实用工具:
例如 Sovrin、Alastria 和其他计划中的: SSI4DE (Lissi), Findy, eSSIF 等。
写访问无需许可的的实用工具:
例如比特币网络上的 ION、uPort、Jolocom、Selfkey、elements, Digital Bazaar, 以及在以太坊和其他公链上的实例
有关更多信息,请查看 W3C 的 DID 方法注册表。
治理框架需要尊重目标受众的社会规范和合规性。与不同司法管辖区和社会结构的国际舞台相比,在一国之内已经相互了解的利益相关者之间建立结构更为容易。这是某些实现使用需许可的写访问权限的 DID 注册表的原因之一,因为这有助于遵从 GDPR 或类似的数据保护法规。此外,在电子身份识别信任框架(如 eIDAS 法规)的背景下,也需要政府干预。应该选择在网络中具有重大利益的组织或机构来运行多个节点中一国。节点存储写入总账的数据记录,并执行网络的其他必要功能。但是,由于必须遵守治理框架所设定的准则,它们无法控制网络。
治理框架不仅需要道德原则,而且还需要包括非政府组织和关注隐私的协会,以避免滥用技术并向公众通报潜在的危险。
前方的道路
时间在流逝,监视资本家在我们讲话时获得了更大的权力,而全球病毒大流行又加剧了对数字身份和认证的需求。但是,把所有的鸡蛋都放在一个篮子里是没有意义的,因为大量的治理框架和技术实现将提高整体弹性,并为社区提供按他们的需求选择网络的机会。
把所有利益相关者,特别是公共机构、颁发证书的行业代表,以及关注人权和数据保护的协会包含进来,成为变革的一部分。
但是,这将走向何方?我们是否将需许可的国家 SSI 实现与基于无许可链的更具国际性和抗审查性的方法结合起来?也许——我们可能会抛弃区块链作为锚点,而转向 Carsten Stöcker 预测的“为注册密钥轮换事件而链接密钥数据结构”或类似 KERI 的这样的密码基础架构。
随着技术的发展,我们应该花时间为用户自主身份建立与技术变化无关的治理结构,并就保护我们社会价值所必需的一系列法律、商业、技术和道德规则进行辩论。
Referenced here
Terms
-
Dapp
An application whose important state does not sit only in one operator's database. What counts as decentralized varies a lot between projects, so the useful question is which part is checkable by someone outside.
-
Decentralized Identity
An approach where the identifier and the claims about it are held by the subject and checked by the verifier, instead of living inside one provider's account system. DID and verifiable credentials are the pieces that make it workable.
-
DID
A DID is a digital identifier. It helps its holder and a verifier establish who controls an identity and who a claim relates to. It is not a wallet, and it does not replace application accounts, sign-in methods, or permission rules.